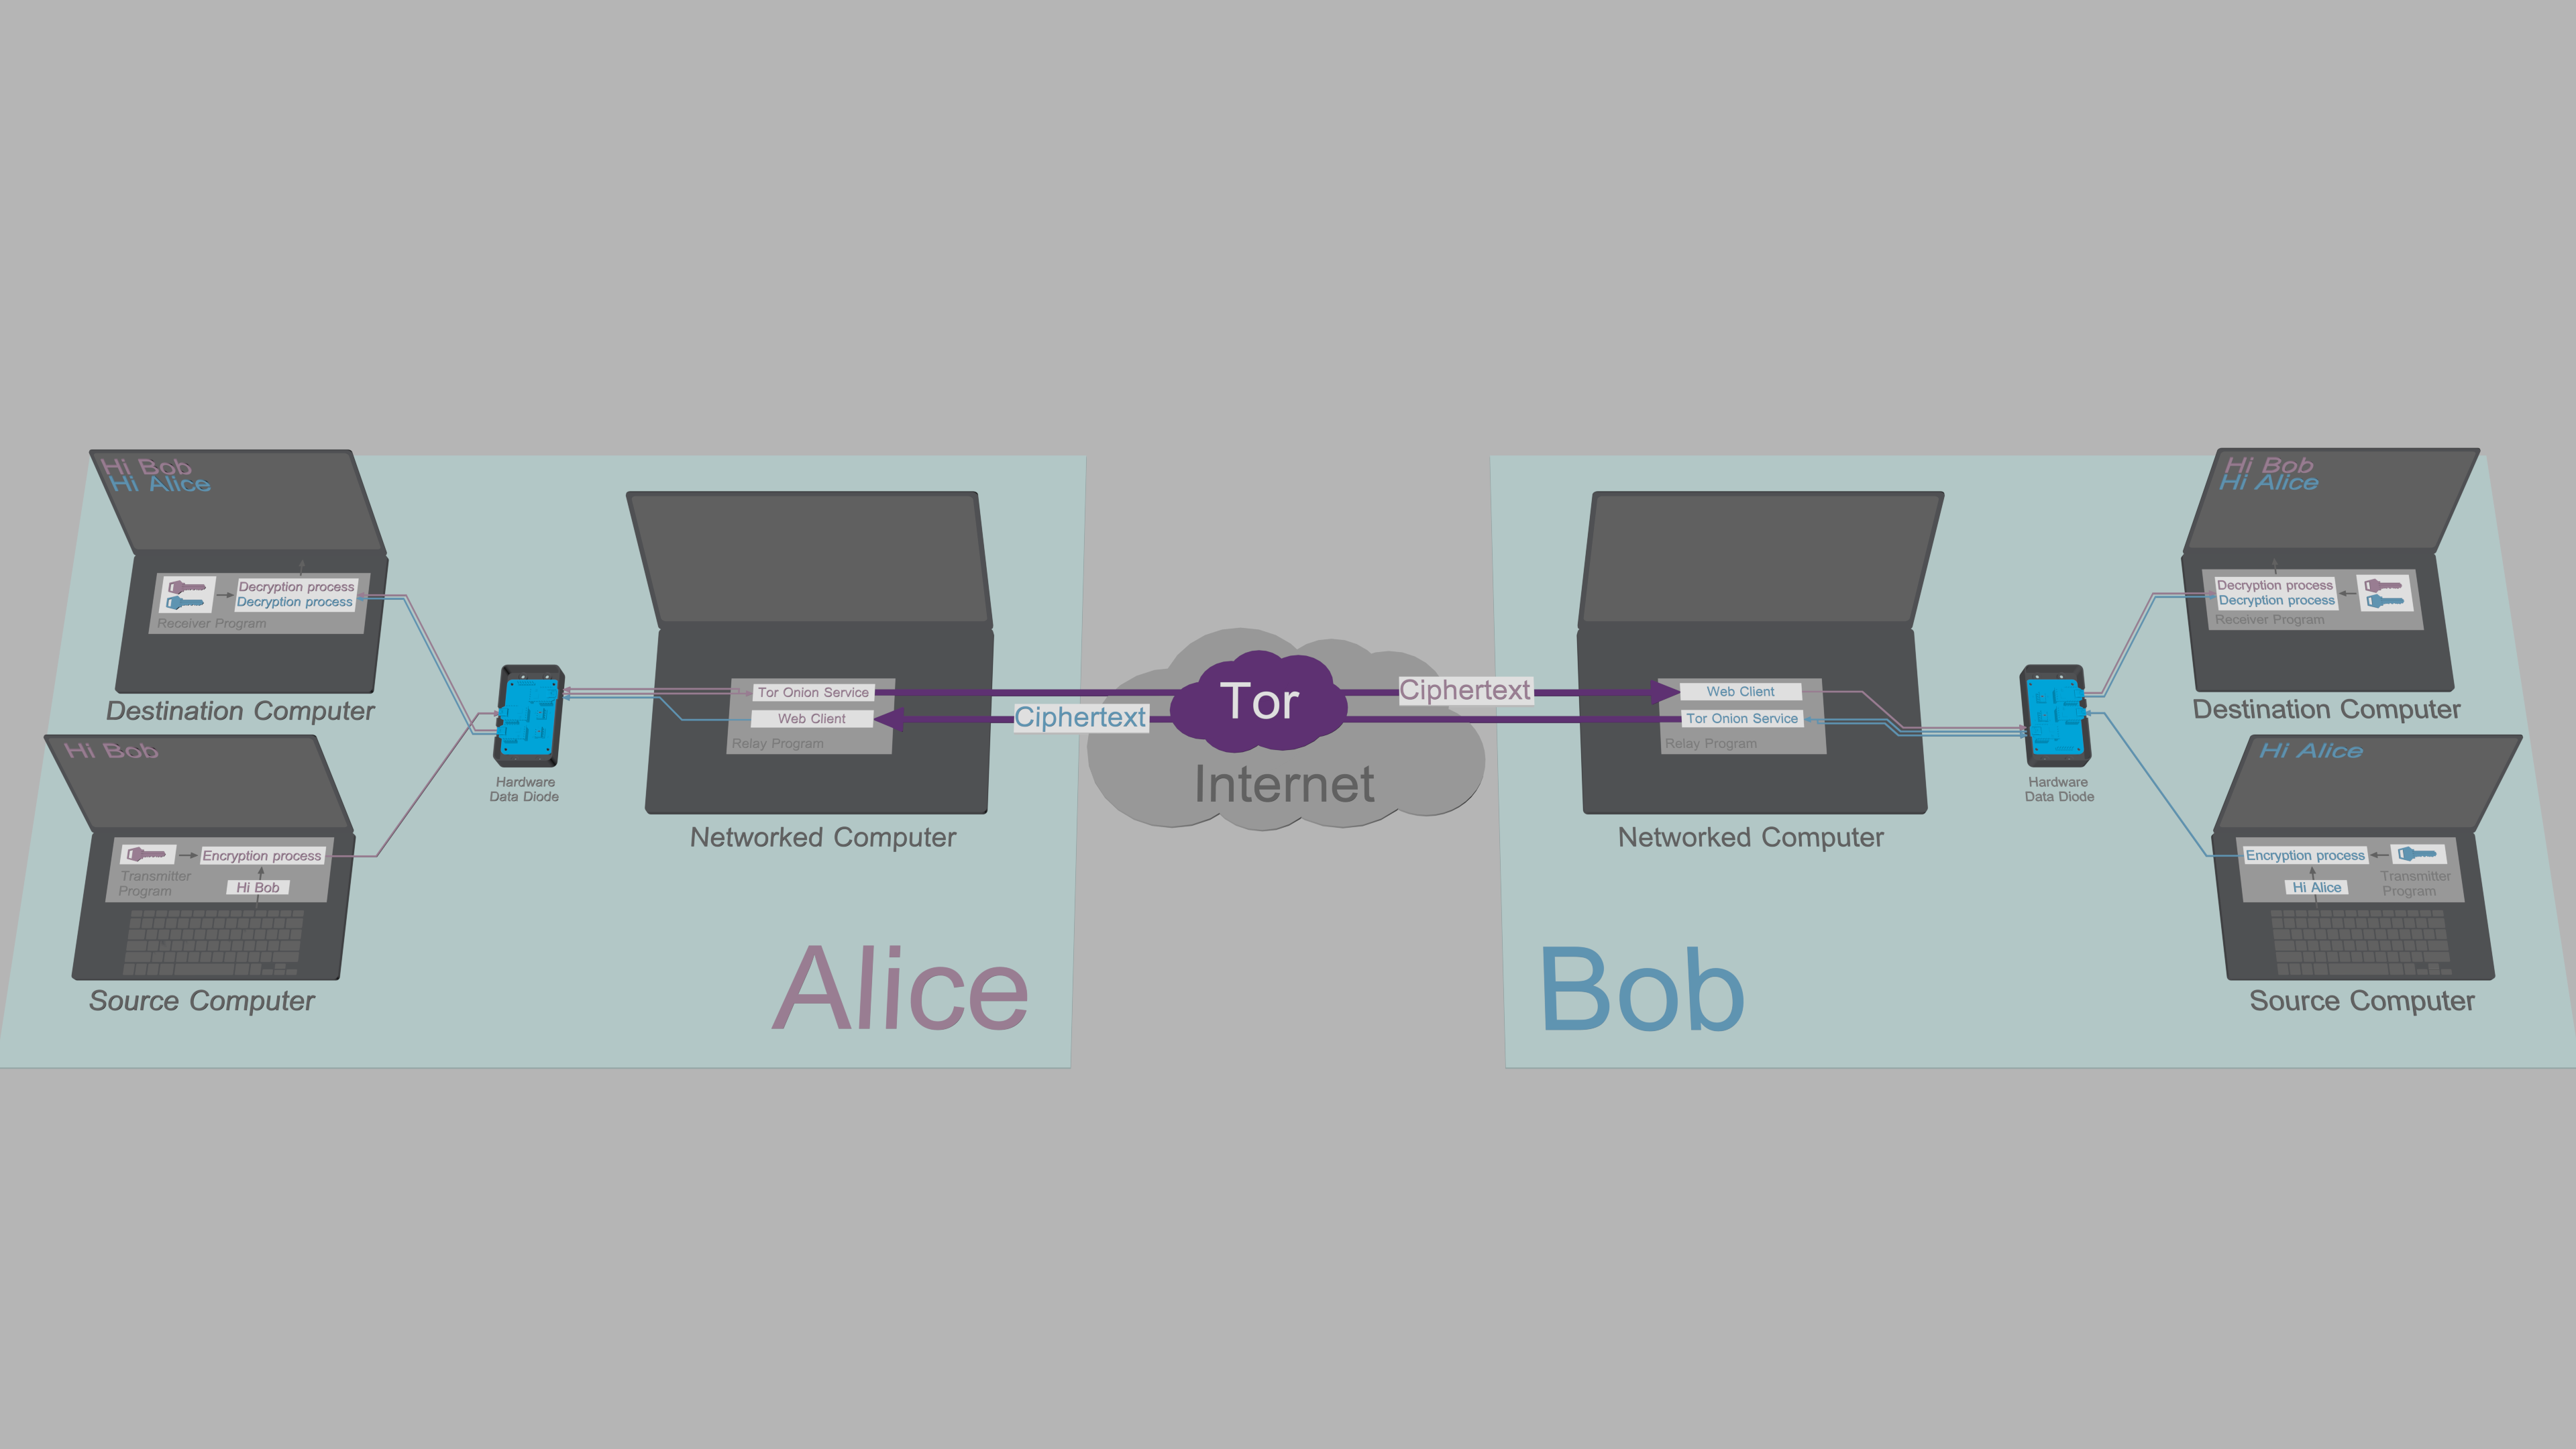
<img align="right" src="https://assets.kitploit.com/production/public/readmes/3245/ce0a6263c87967b3301116d784fb1d7d8ae3214a4d1c86986417672506c1172a.png" style="position: relative; top: 0; left: 0;"> ### Tinfoil Chat [](https://www.gnu.org/licenses/gpl-3.0) [](https://python.org) [](http://mypy-lang.org/) [](https://www.codacy.com/gh/maqp/tfc/dashboard?utm_source=github.com&utm_medium=referral&utm_content=maqp/tfc&utm_campaign=Badge_Grade) [](https://www.codefactor.io/repository/github/maqp/tfc) [](https://snyk.io/test/github/maqp/tfc) Tinfoil Chat (TFC) 是一个 [FOSS](https://www.gnu.org/philosophy/free-sw.html)+[FHD](https://www.gnu.org/philosophy/free-hardware-designs.en.html) [点对点](https://en.wikipedia.org/wiki/Peer-to-peer) 消息系统,它依赖高保障的硬件架构来保护用户免受 [被动收集](https://en.wikipedia.org/wiki/Upstream_collection)、 [MITM 攻击](https://en.wikipedia.org/wiki/Man-in-the-middle_attack) 以及最重要的 [远程密钥窃取](https://en.wikipedia.org/wiki/Data_exfiltration)的侵害。 TFC 专为拥有最复杂威胁模型的人群设计:有组织犯罪 团伙和民族国家黑客,他们通过入侵终端来绕过传统安全 消息应用的端到端加密。 --- ### 警告,请阅读:[TFC 2.26.04 /rr 命令可导致缓慢的隐蔽数据窃取。](https://github.com/maqp/tfc/issues/139) ### 简而言之:停止使用 `/rr` 命令。 --- #### 最先进的密码学 TFC 使用 [XChaCha20](https://cr.yp.to/chacha/chacha-20080128.pdf)-[Poly1305](https://cr.yp.to/mac/poly1305-20050329.pdf) [端到端加密](https://en.wikipedia.org/wiki/End-to-end_encryption) 配合 [可否认认证](https://en.wikipedia.org/wiki/Deniable_encryption#Deniable_authentication) 来保护发送给个人接收者和群组的所有消息和文件。 对称密钥要么是 [预共享](https://en.wikipedia.org/wiki/Pre-shared_key)的, 要么通过 [X448](https://eprint.iacr.org/2015/625.pdf) 交换,其十进制 [指纹](https://en.wikipedia.org/wiki/Public_key_fingerprint) 通过带外信道进行验证。TFC 通过基于 [BLAKE2b](https://blake2.net/blake2.pdf) 的 [哈希棘轮](https://www.youtube.com/watch?v=9sO2qdTci-s#t=1m34s) 为每条消息提供 [前向保密](https://en.wikipedia.org/wiki/Forward_secrecy)。 所有持久化用户数据均在本地使用 XChaCha20-Poly1305 加密,其密钥 通过 [Argon2id](https://github.com/P-H-C/phc-winner-argon2/blob/master/argon2-specs.pdf) 从密码和盐派生,其参数会根据最佳 实践自动调整。TFC 的密钥生成依赖于 Linux 内核的 [getrandom()](https://manpages.debian.org/testing/manpages-dev/getrandom.2.en.html), 这是一个用于其基于 ChaCha20 的 [CSPRNG](https://en.wikipedia.org/wiki/Cryptographically_secure_pseudorandom_number_generator) 的系统调用。 #### 匿名设计 TFC 的所有通信都仅通过 [Tor](https://2019.www.torproject.org/about/overview.html.en) 匿名网络进行路由。它使用([v3](https://trac.torproject.org/projects/tor/wiki/doc/NextGenOnions))[Tor Onion Services](https://2019.www.torproject.org/docs/onion-services) 来实现从不离开 Tor 网络的 P2P 通信。这使得用户很难意外地使自己失去匿名性。这也意味着,与(去)中心化即时通讯工具不同,不存在能够访问用户元数据(例如谁在与谁交谈、何时交谈以及交谈量多少)的第三方服务器。这种网络架构意味着 TFC 仅在用户自己的设备上运行。没有广告或跟踪,并且它完全不收集任何关于用户的数据。所有数据始终使用用户控制的密钥进行加密,并且数据库永远不会离开用户的设备。 使用 Onion Services 还意味着无需注册账户。在首次启动时,TFC 会为用户生成一个随机的 TFC 账户(一个 Onion Service 地址),例如 `4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad`。通过知道这个 TFC 账户,任何人都可以向用户发送联系人请求并与他们交谈,而永远无法得知其真实身份、IP 地址或地理位置。受保护的地理位置使物理攻击变得非常困难,因为攻击者不知道设备位于地球上的何处。同时,这也使通信具有抗审查性:要封锁 TFC,就必须在全国范围内彻底封锁 Tor。 TFC 还具有流量伪装模式,即使用户面向网络的设备被入侵,也能隐藏通信的类型、数量和计划。为了向黑客提供更进一步的元数据保护,TFC 面向互联网的部分可以运行在 [Tails](https://tails.boum.org/) 上,这是一个专注于隐私和匿名的操作系统,不包含用户的任何个人文件(这使得很难推断该端点属于谁),并且它提供了[额外的保护层](https://github.com/Whonix/onion-grater)以确保匿名性。 #### 首个具备端点安全的即时通讯系统 TFC 旨在用于提供强大[端点安全](https://en.wikipedia.org/wiki/Endpoint_security)的硬件配置中。该配置为每个端点使用三台计算机:加密和解密过程彼此分离到两台隔离的计算机上,即源计算机和目标计算机。这两台设备专用于 TFC。这个拆分后的 [TCB](https://en.wikipedia.org/wiki/Trusted_computing_base) 通过用户的日常计算机(称为联网计算机)与网络交互。 在 TFC 中,数据从源计算机单向移动到联网计算机,再从联网计算机单向移动到目标计算机。数据流的单向性是被强制执行的,因为数据仅通过一个免费硬件设计的[数据二极管](https://en.wikipedia.org/wiki/Unidirectional_network)从一台设备传递到另一台设备,该数据二极管使用每台设备一根 USB 线缆连接到三台计算机。源计算机和目标计算机不连接到互联网,也不连接到除数据二极管以外的任何设备。 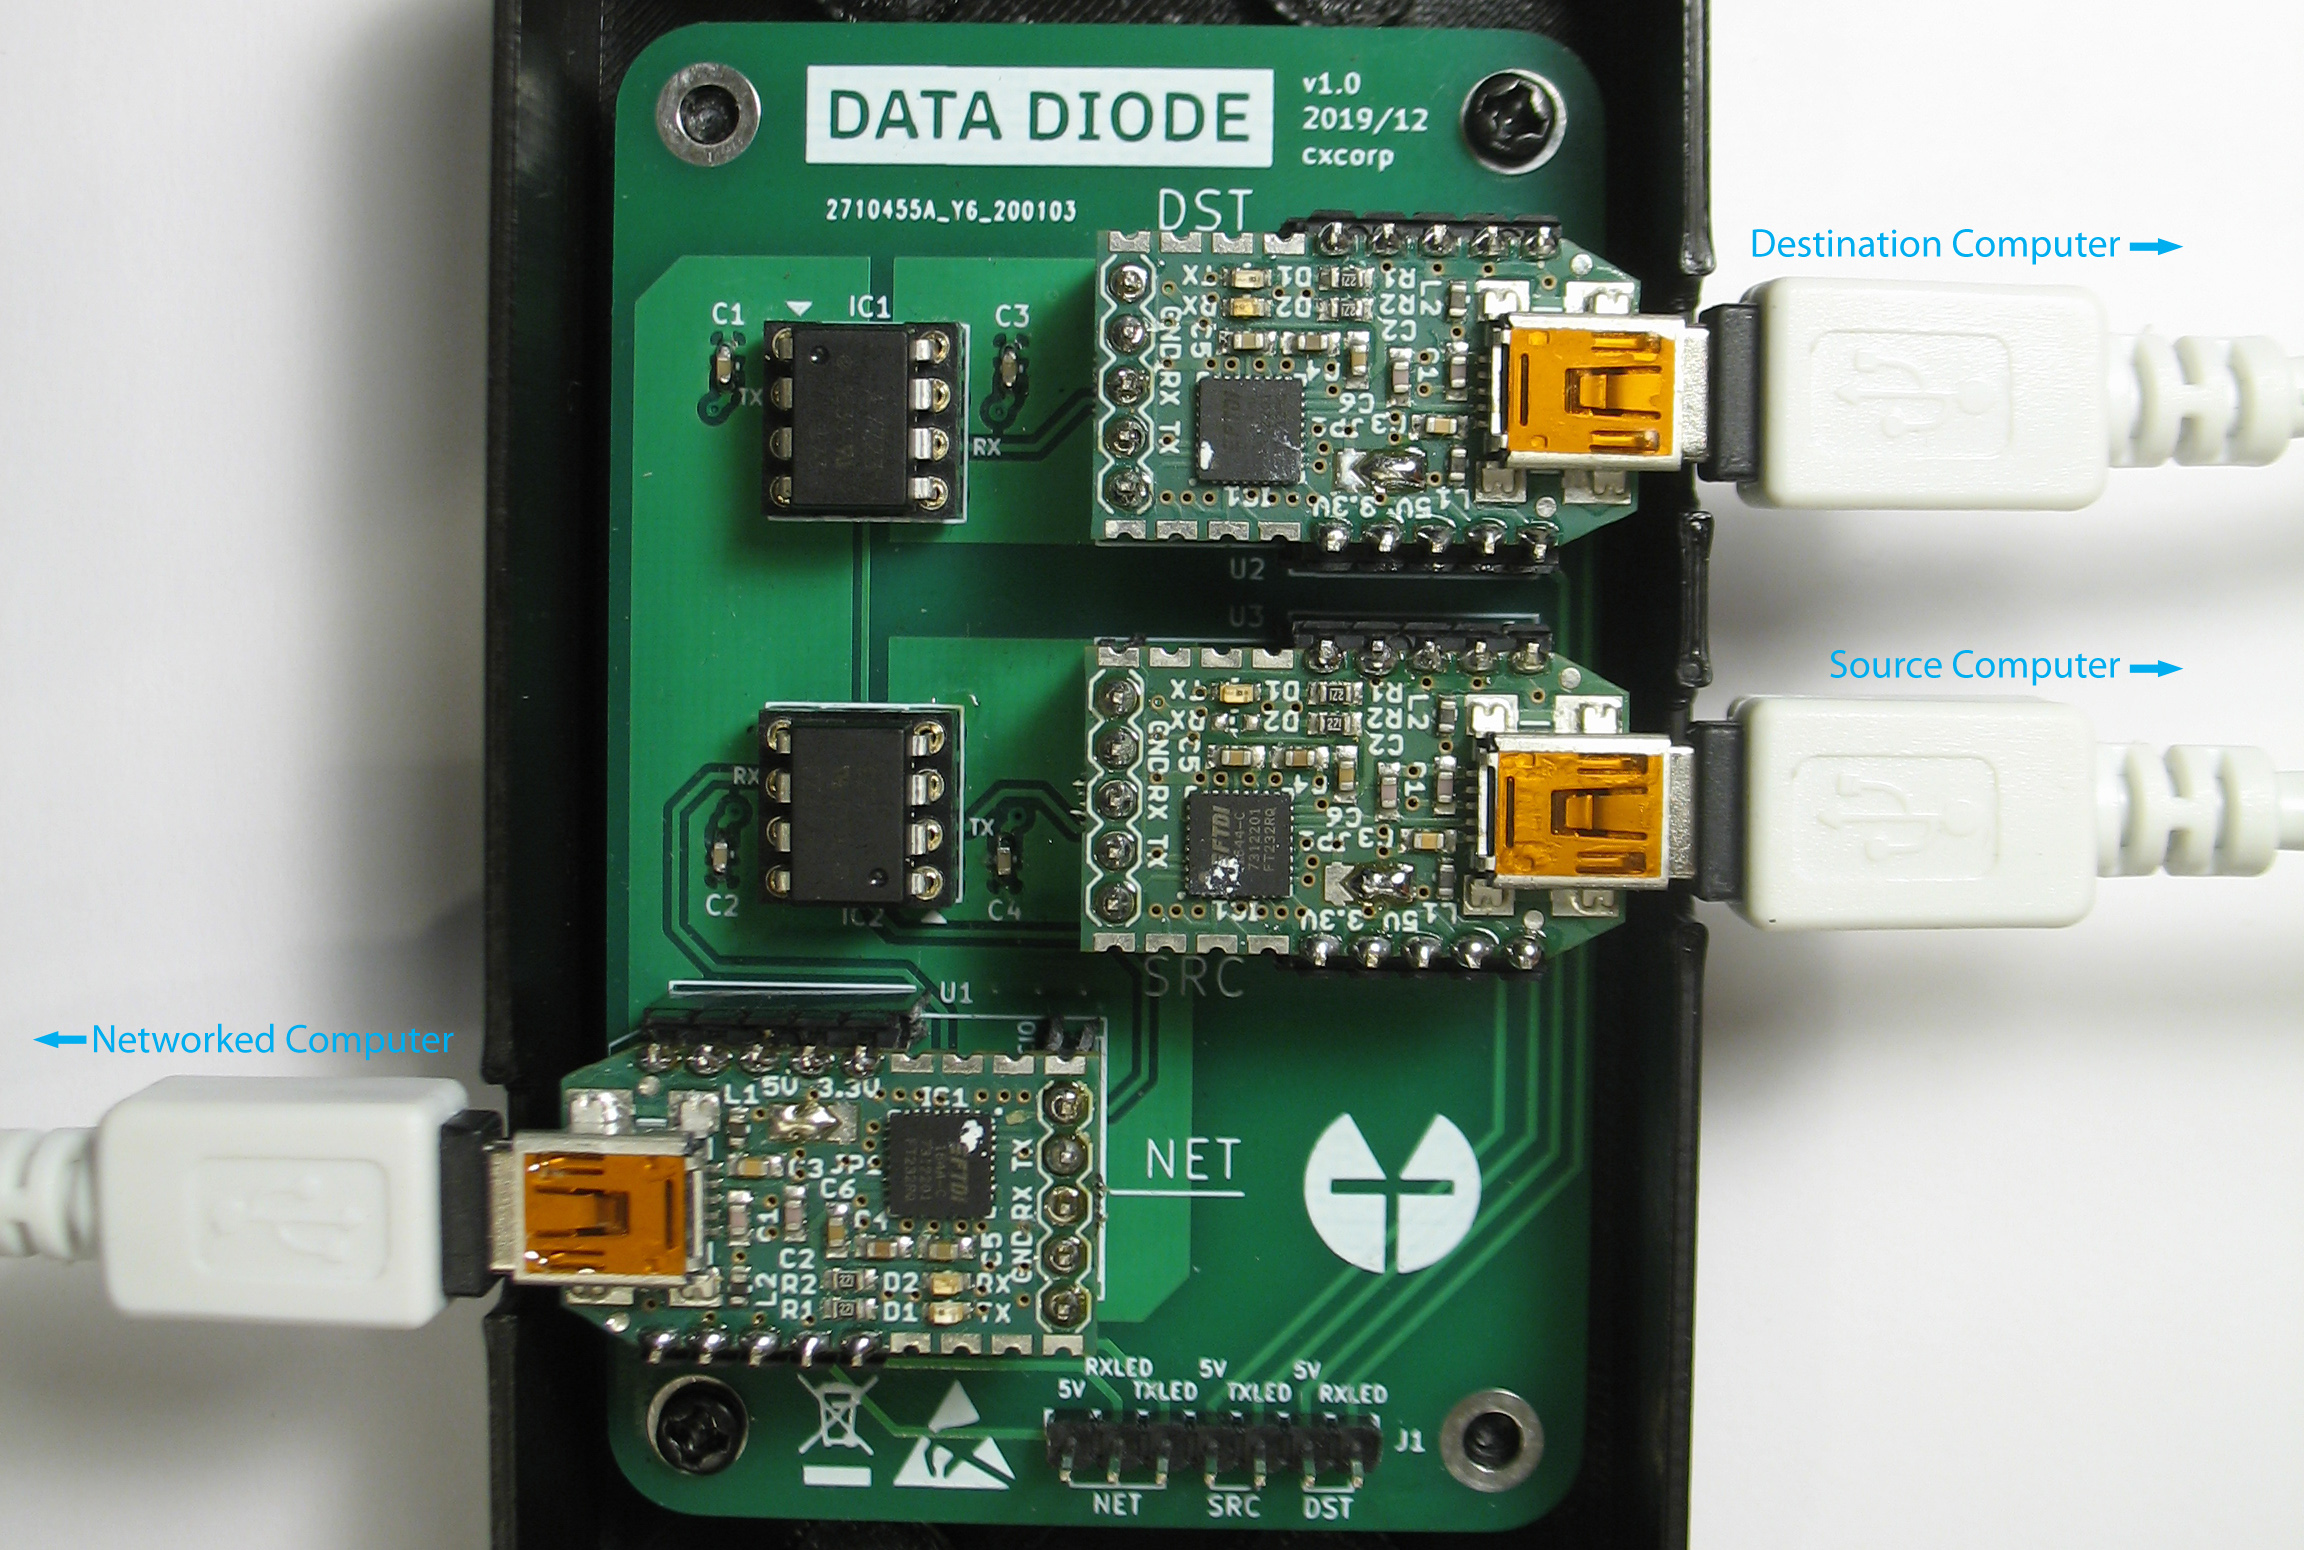 [TFC 数据二极管](https://www.cs.helsinki.fi/u/oottela/wiki/readme/data_diode.jpg) 数据二极管中[光耦](https://en.wikipedia.org/wiki/Opto-isolator)内部的光学中继器以基本物理定律强制实施数据传输方向。这种保护如此强大,经过认证的数据二极管实现通常见于关键基础设施保护和政府网络中,这些网络中不同系统之间的数据密级各不相同。例如,数据二极管可能允许访问核电站安全系统的读数\[[1](https://www-pub.iaea.org/MTCD/Publications/PDF/PUB1921_web.pdf#page=142)],同时防止攻击者利用这些关键系统。另一个用例是允许从安全性较低的系统导入数据到包含必须防止外泄的机密文档的系统\[[2](https://csrc.nist.gov/CSRC/media/Projects/risk-management/800-53%20Downloads/800-53r5/SP_800-53_v5_1-derived-OSCAL.pdf#page=32)]。 在 TFC 中,硬件数据二极管确保 TCB 的任何一半都无法被双向访问。由于这种保护依赖于硬件能力的物理限制,任何恶意软件,甚至[零日漏洞利用](https://en.wikipedia.org/wiki/Zero-day_vulnerability#Exploits)都无法绕过数据二极管提供的安全性。 ### 工作原理 硬件就位后,用户只需在每台计算机上启动设备特定的 TFC 程序。 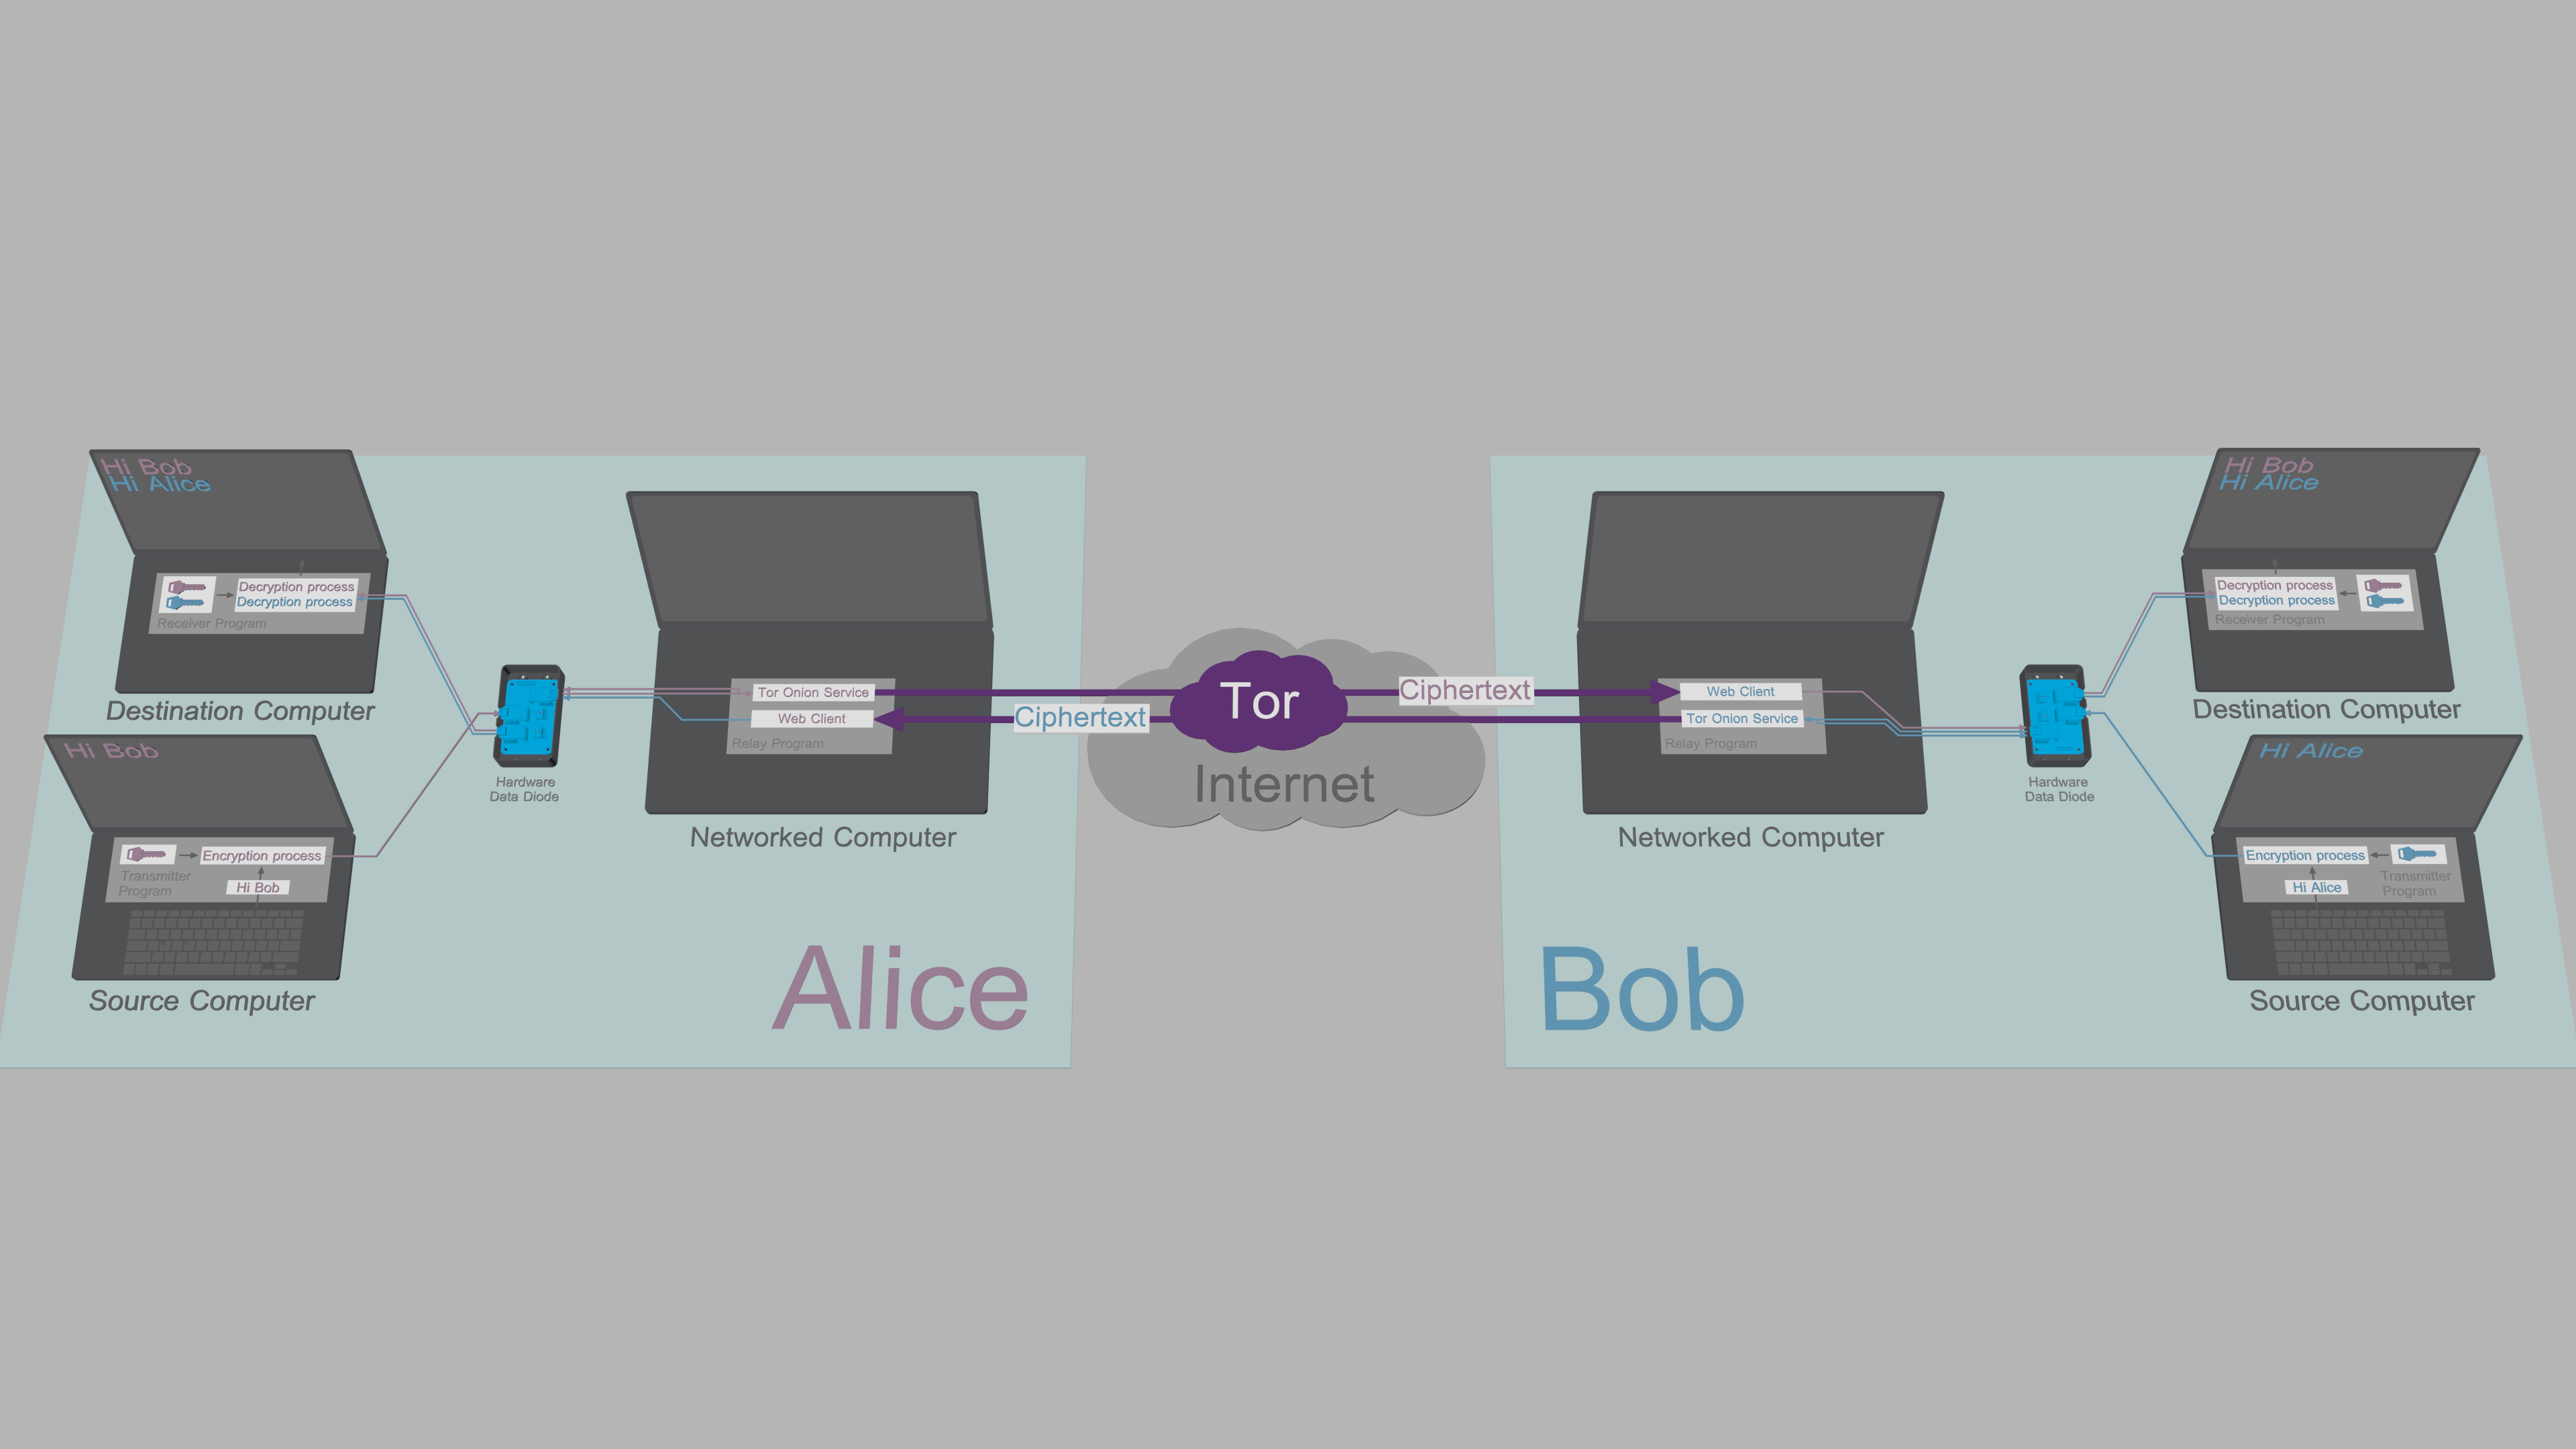 [系统概览](https://www.cs.helsinki.fi/u/oottela/wiki/readme/overview.png) 在上图中,Alice 向她源计算机上运行的发送器程序输入消息和命令。发送器程序对明文数据进行加密和签名,并通过数据二极管将密文从源计算机中继到她的联网计算机。 Alice 联网计算机上的中继程序通过数据二极管将命令和传出消息的副本中继到她的目标计算机。Alice 目标计算机上的接收器程序对接收到的消息/命令进行认证、解密和处理。 Alice 的中继程序通过 Tor Onion 服务与 Bob 共享消息和文件。Bob 中继程序的 Web 客户端从 Alice 的 Onion 服务获取密文,并通过他的数据二极管将其转发到他的目标计算机。随后 Bob 的接收器程序对接收到的消息/文件进行认证、解密和处理。 当 Bob 回复时,他会在自己的源计算机上向发送器程序输入消息,经过镜像流程后,Alice 在她的目标计算机上从接收器程序读取该消息。这一切都无缝且自动地发生。 ### 为什么密钥和明文无法被外泄 上述架构同时利用[经典数据二极管模型和替代数据二极管模型](https://en.wikipedia.org/wiki/Unidirectional_network#Usage),实现两个用户之间的双向通信,同时提供硬件强制的端点安全: 1. 目标计算机使用经典数据二极管模型。这意味着它可以从不受信任的联网计算机接收数据,但无法将数据发送回联网计算机。接收器程序设计为在这些约束下运行。尽管接收器程序会对所有传入数据进行认证和验证,但不能排除恶意软件仍可能渗透到目标计算机。一旦发生这种情况,恶意软件将无法将敏感密钥或明文外泄回联网计算机,因为数据二极管会阻止所有出站流量。 2. 源计算机使用替代数据二极管模型。这意味着发送器程序可以将加密数据输出到不安全的联网计算机,而无需担心被攻破。数据二极管缺少允许向源计算机传输数据的硬件,这保护源计算机免受所有远程攻击。发送器程序也被设计为在数据二极管引入的数据流约束下工作;为允许密钥交换,短的椭圆曲线公钥由用户手动输入。 3. 联网计算机在假定其可能被远程攻击者攻破的前提下运行:通过中继程序的所有敏感数据都受到[认证加密](https://en.wikipedia.org/wiki/Authenticated_encryption)保护,无一例外。由于攻击者无法从源计算机或目标计算机窃取解密密钥,从联网计算机获取的密文对攻击者毫无价值。 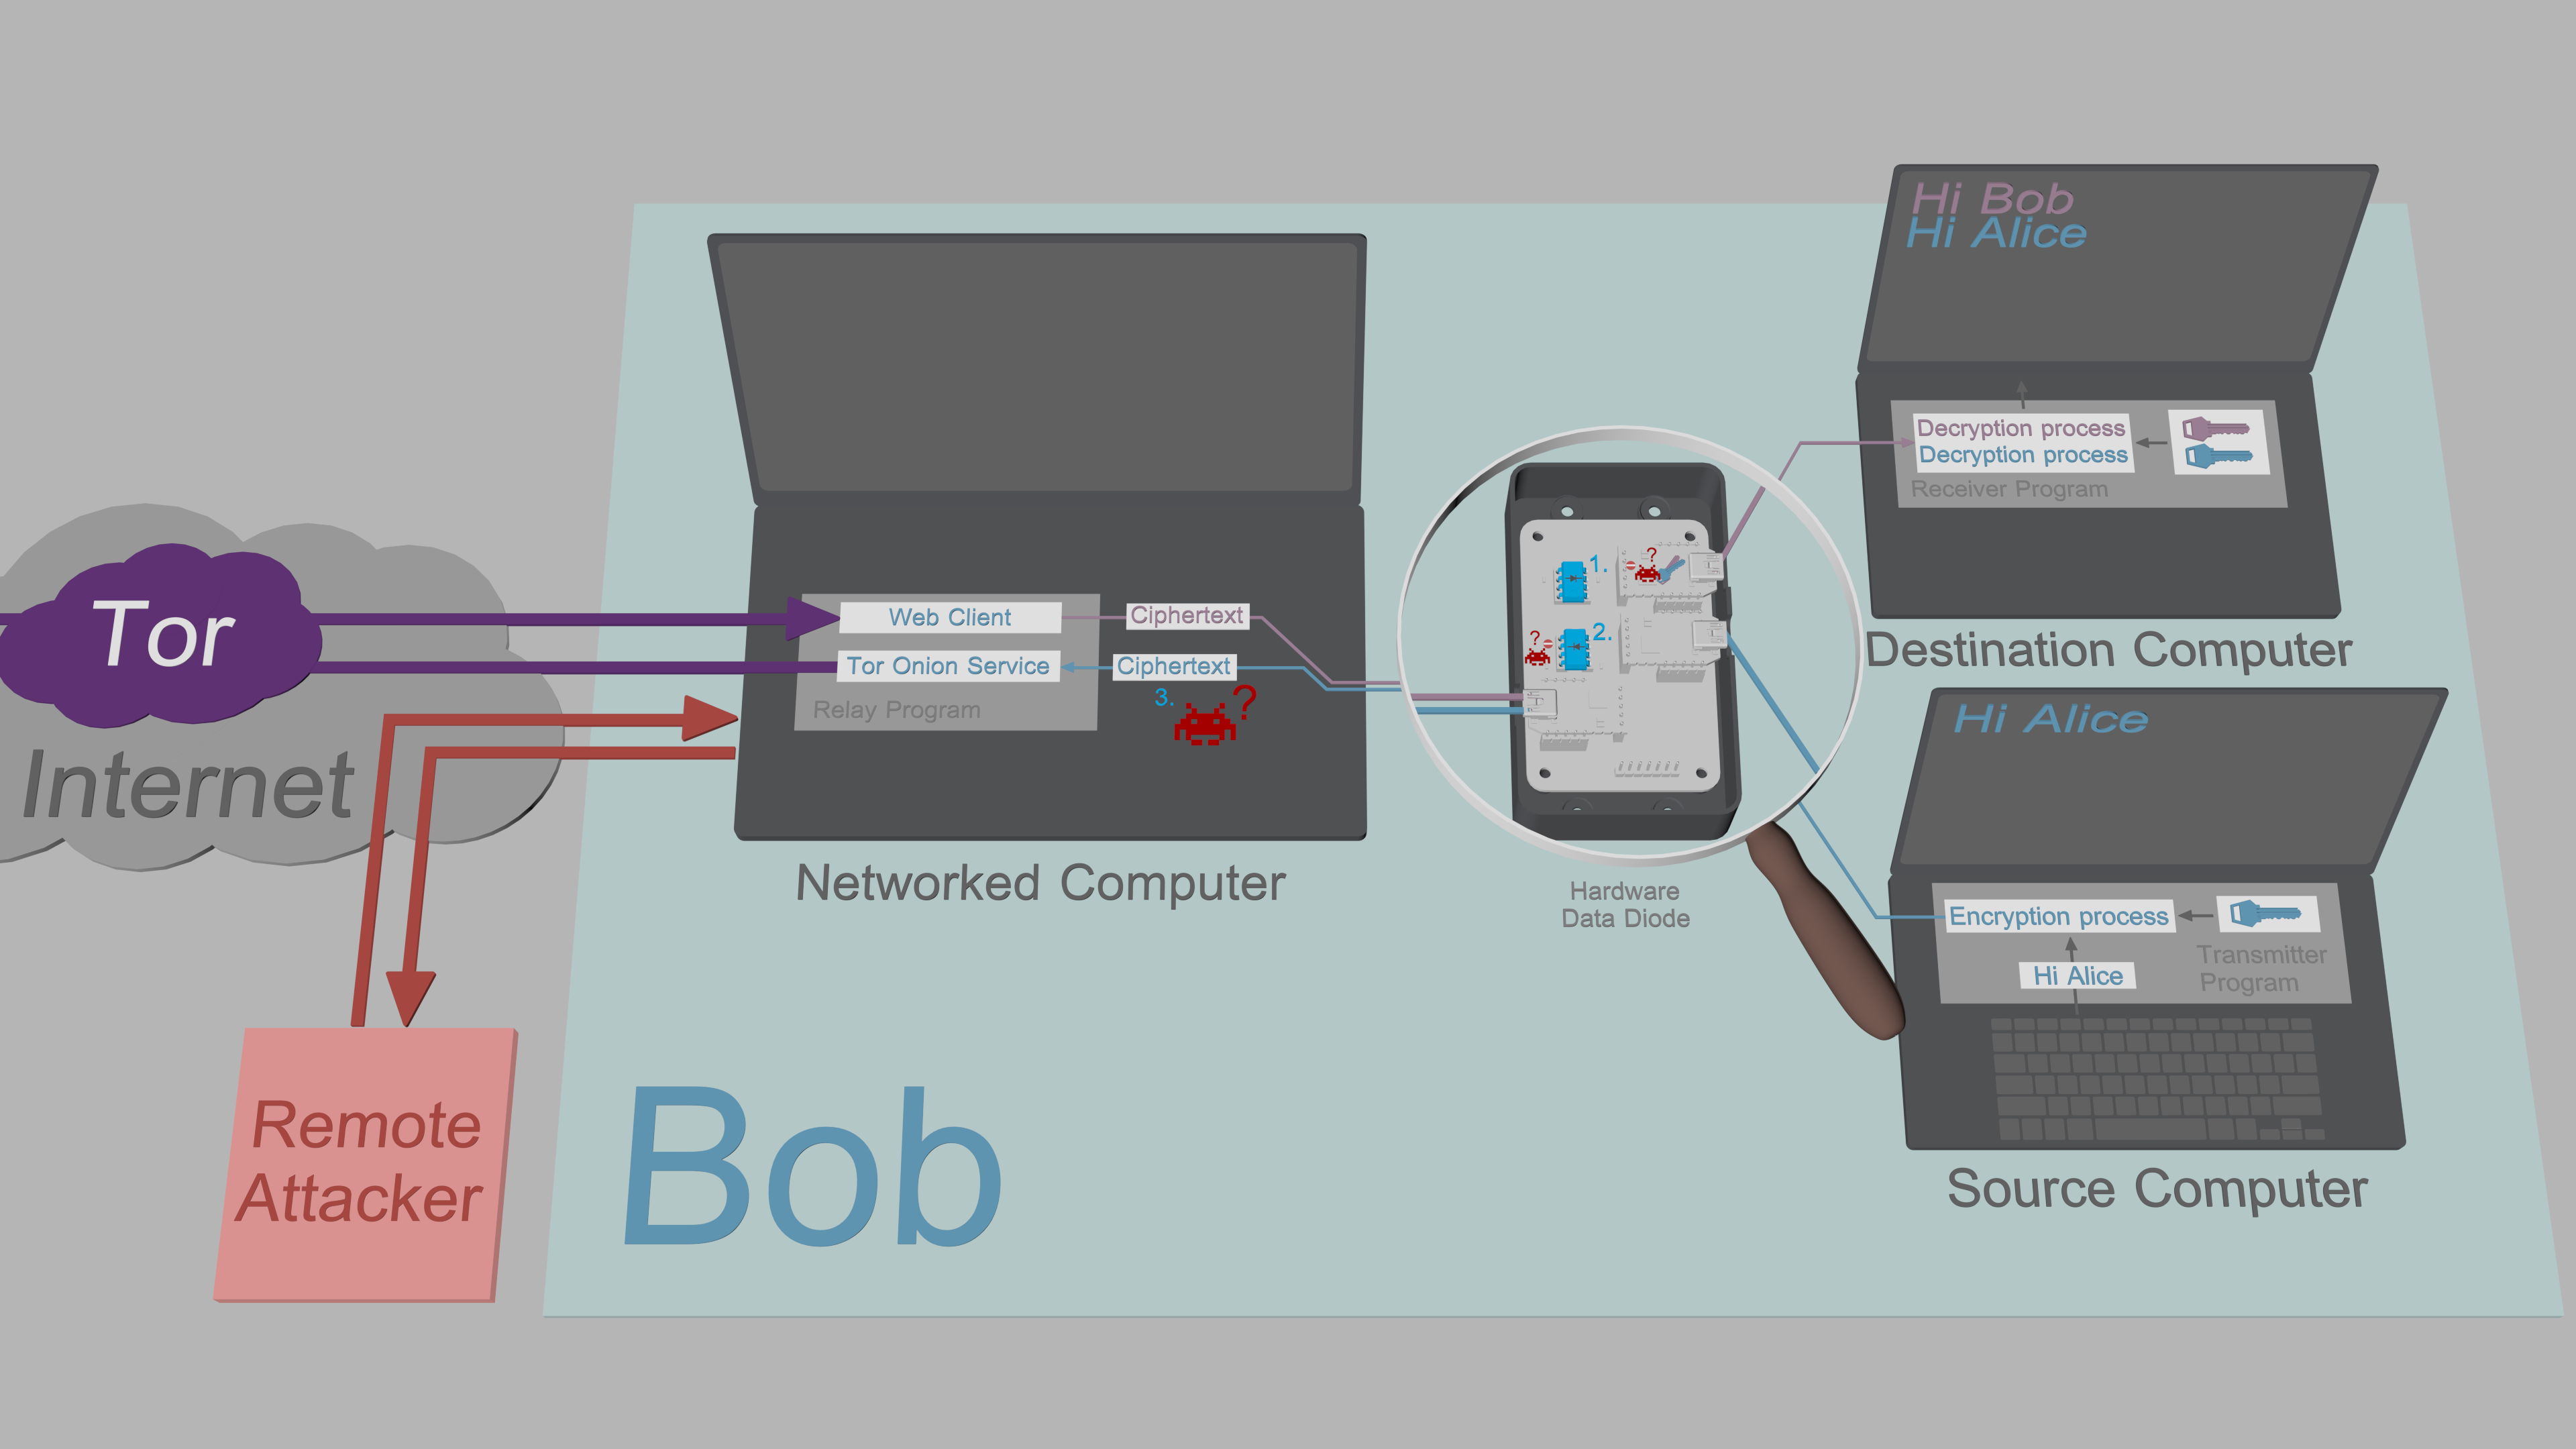 [防外泄安全](https://www.cs.helsinki.fi/u/oottela/wiki/readme/attacks.png) ### Qubes 隔离的中间方案 对某些用户而言,现代世界的 [APT](https://en.wikipedia.org/wiki/Advanced_persistent_threat) 并不在威胁模型之内;而对另一些用户来说,必须自行构建数据二极管这一要求则是无法接受的障碍。然而,对所有这些用户而言,将私钥存储在联网设备上仍然是一种安全风险。 为满足这些用户的需求,TFC 也可以在三个专用的 [Qubes](https://www.qubes-os.org/) 虚拟机中运行。在 Qubes 配置下,隔离由 [Xen 虚拟机监控程序](https://xenproject.org/users/security/)提供, 而虚拟机之间数据流的单向性则由 Qubes 的 [qrexec 框架](https://www.qubes-os.org/doc/qrexec/)强制执行。 这种中间隔离机制在单台计算机上运行,这意味着不需要硬件数据二极管。 ### 支持的操作系统 #### 源计算机/目标计算机 - Arch Linux 及其衍生版 - Debian 及其衍生版(*buntu、PureOS、Pop!_OS、Linux Mint、LMDE、Zorin OS) - Fedora 43 - Qubes 4.3.0(Debian 13 虚拟机) #### 联网计算机 - Arch Linux 及其衍生版 - Debian 及其衍生版(*buntu、PureOS、Pop!_OS、Linux Mint、LMDE、Zorin OS) - Fedora 43 - Qubes 4.3.0(Debian 13 虚拟机) - Tails 7.6 ### 更多信息 [威胁模型](https://github.com/maqp/tfc/wiki/Threat-model)<br> [常见问题](https://github.com/maqp/tfc/wiki/FAQ)<br> [安全设计](https://github.com/maqp/tfc/wiki/Security-design)<br> 硬件数据二极管<Br> [面包板版本](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(breadboard))(简单)<br> [洞洞板版本](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(perfboard))(中等)<br> [PCB 版本](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(PCB))(高级)<br> 使用方法<br> [安装](https://github.com/maqp/tfc/wiki/Installation)<br> [Hoofwagwoord-opstelling](https://github.com/maqp/tfc/wiki/Master-Password)<br> [本地密钥设置](https://github.com/maqp/tfc/wiki/Local-Key-Setup)<br> [Onion 服务设置](https://github.com/maqp/tfc/wiki/Onion-Service-Setup)<br> [X448 密钥交换](https://github.com/maqp/tfc/wiki/X448)<br> [预共享密钥](https://github.com/maqp/tfc/wiki/PSK)<br> [命令](https://github.com/maqp/tfc/wiki/Commands)<br> [更新日志](https://github.com/maqp/tfc/wiki/Update-Log)<br>