




MemProcFS-Analyzer
MemProcFS-Analyzer.ps1 是一个 PowerShell 脚本,用于简化 MemProcFS 的使用并优化您的内存分析工作流程。
MemProcFS - 由 Ulf Frisk 开发的内存进程文件系统
https://github.com/ufrisk/MemProcFS
功能特性:
- 快速简便的内存分析!
- 您可以将内存快照(原始物理内存转储或 Microsoft 崩溃转储)像磁盘映像一样挂载,并在 Windows 上处理内存压缩功能
- 自动安装 MemProcFS、AmcacheParser、AppCompatCacheParser、Elasticsearch、entropy、EvtxECmd、ImportExcel、IPinfo CLI、jq、Kibana、lnk_parser、RECmd、SBECmd、xsv、YARA 和 Zircolite
- 自动更新 MemProcFS、AmcacheParser、AppCompatCacheParser、Elasticsearch、entropy、EvtxECmd(包括 Maps)、ImportExcel、IPinfo CLI、jq、Kibana、lnk_parser、RECmd、SBECmd、xsv、YARA 和 Zircolite
- 当有新版 ClamAV 或新的 Dokany 文件系统库捆绑包可用时提供更新信息
- 页面文件(Pagefile)支持
- 操作系统指纹识别
- 使用自定义 YARA 规则扫描(包括 447 条规则,例如来自 Chronicle 和 Elastic Security)
- 使用 ClamAV for Windows 进行多线程扫描
- 收集 ClamAV 检测到的受感染文件以供进一步分析(密码:infected)
- 收集 MemProcFS PE_INJECT 检测到的注入模块以供进一步分析(密码:infected)
- 提取 IPv4/IPv6
- 使用 IPinfo CLI 进行 IP2ASN 映射和 GeoIP → 在 https://ipinfo.io/signup 免费获取您的令牌
- 检查可疑端口号
- 进程树(TreeView),包括完整的进程调用链(特别感谢 Dominik Schmidt)
- 检查进程是否存在异常的父子关系和实例数量
- 检查进程是否存在异常用户上下文
- 检查进程路径伪装和进程名称伪装(Damerau Levenshtein 距离)
- Web 浏览器历史记录(Google Chrome、Microsoft Edge 和 Firefox)
- 提取 Windows 事件日志文件并使用 EvtxECmd 处理 → Timeline Explorer(EZTools,作者 Eric Zimmerman)
- 事件日志概览
- 使用 Zircolite 处理 Windows 事件日志 - 一个独立的基于 SIGMA 的 EVTX 检测工具
- 使用 Amcacheparser 分析提取的 Amcache.hve(EZTools,作者 Eric Zimmerman)
- 使用 AppCompatcacheParser 分析应用程序兼容性缓存(又名 ShimCache)(EZTools,作者 Eric Zimmerman)
- 使用 RECmd 分析 Syscache(EZTools,作者 Eric Zimmerman)
- 使用 RECmd 分析 UserAssist 痕迹(EZTools,作者 Eric Zimmerman)
- 使用 RECmd 分析 ShellBags 痕迹(EZTools,作者 Eric Zimmerman)
- 简单的预读取(Prefetch)视图(基于取证时间线)
- 使用 RECmd 分析自动启动扩展点(ASEP)(EZTools,作者 Eric Zimmerman)
- 使用 RECmd 分析 RecentDocs、Office 受信任文档(EZTools,作者 Eric Zimmerman)
- 使用 DFIR RECmd 批处理文件分析注册表(DFIR 批处理文件,作者 Andrew Rathbun)
- 分析已恢复进程模块的元数据(实验性)
- 提取 Windows 快捷方式文件(LNK)
- 搜索恶意 Windows 快捷方式文件(LNK)
- 集成 Doug Finke 的 PowerShell 模块 ImportExcel
- 输出 CSV 数据,供 Timeline Explorer 分析(例如 timeline-reverse.csv、findevil.csv、web.csv)
- 收集证据文件(安全归档容器 → 密码:MemProcFS)
- 以及更多功能
下载
从 Releases 部分下载最新版本的 MemProcFS-Analyzer。
使用方法
以管理员身份启动 Windows PowerShell(或 Windows PowerShell ISE,或 PSVersion: 5.1 的 Visual Studio Code),然后打开/运行 MemProcFS-Analyzer.ps1。
File-Browser
图 1: 选择您的内存快照并选择您的 pagefile.sys(可选)
Auto-Install
图 2: MemProcFS-Analyzer 自动安装依赖项(首次运行)
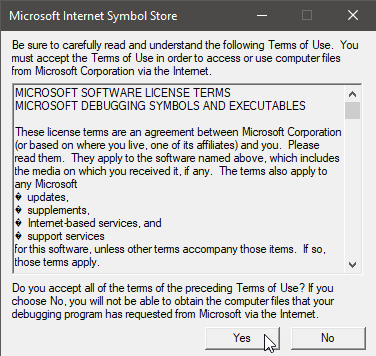
图 3: 接受使用条款(首次运行)
MemProcFS
图 4: 如果您觉得 MemProcFS 有用,请在 https://github.com/sponsors/ufrisk 成为赞助者
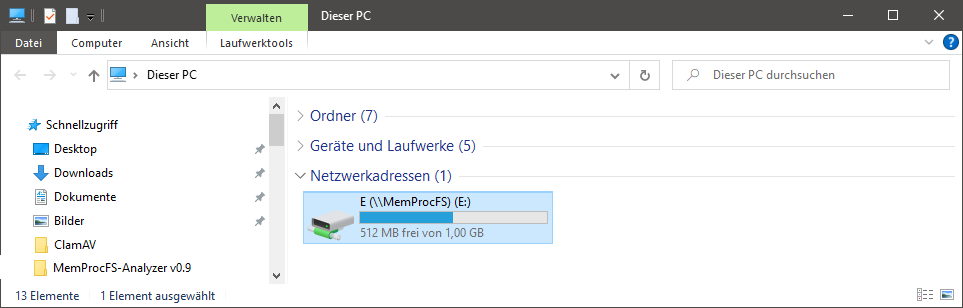
图 5: 您可以通过浏览盘符来调查已挂载的内存转储
Auto-Update
图 6: MemProcFS-Analyzer 检查更新(第二次运行)
注意:建议在安装后注释/禁用 "Updater" 函数。请查看脚本底部的 "Main"。
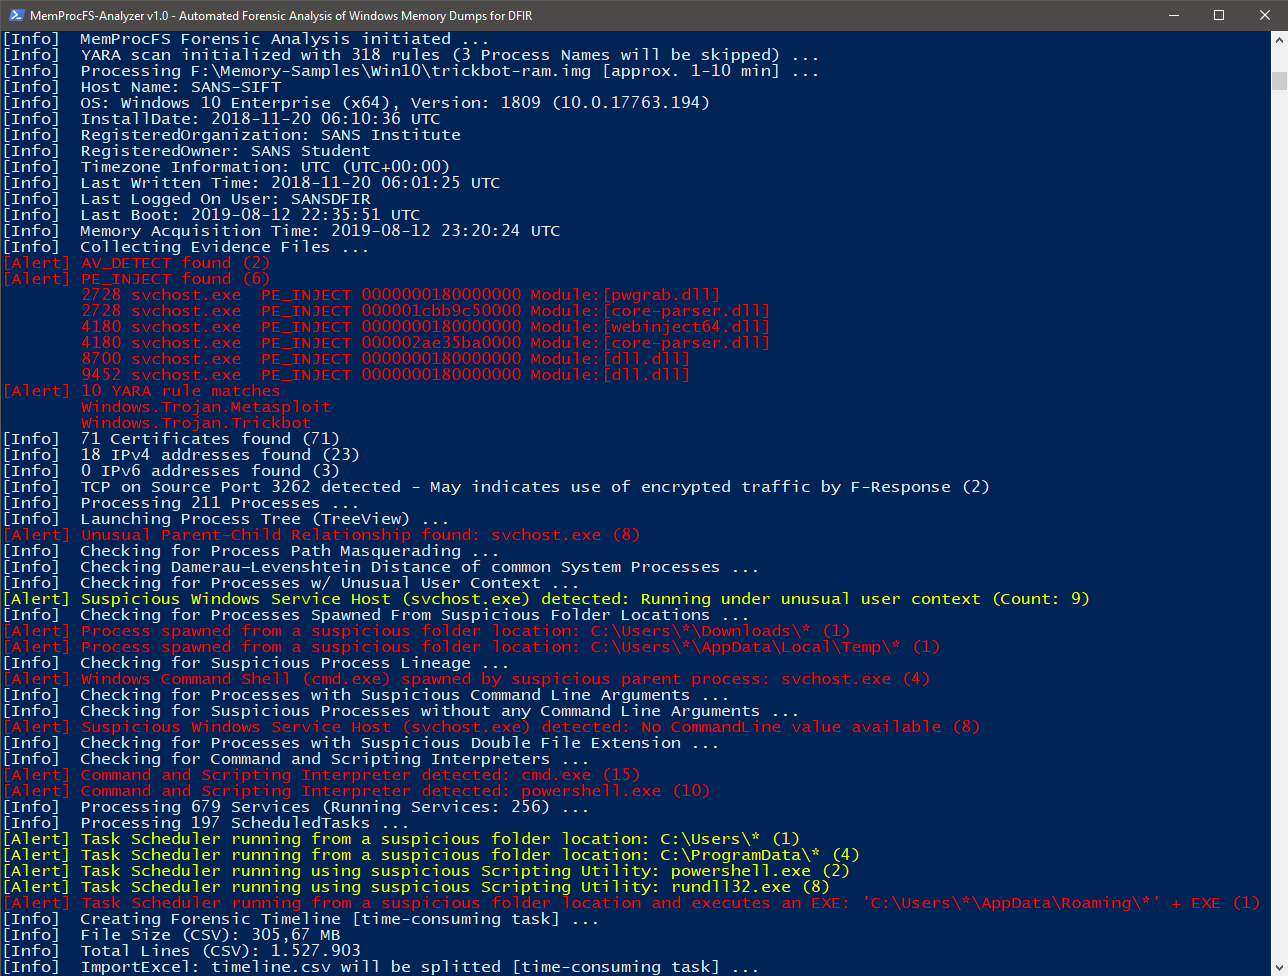
图 7: FindEvil 功能和其他分析
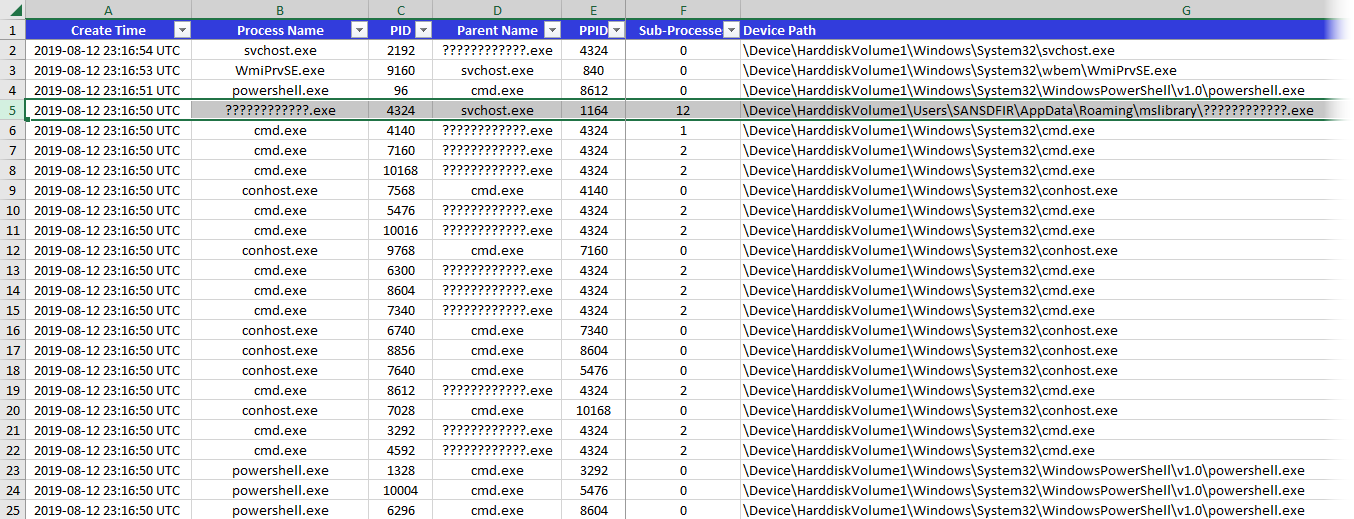
图 8: 进程
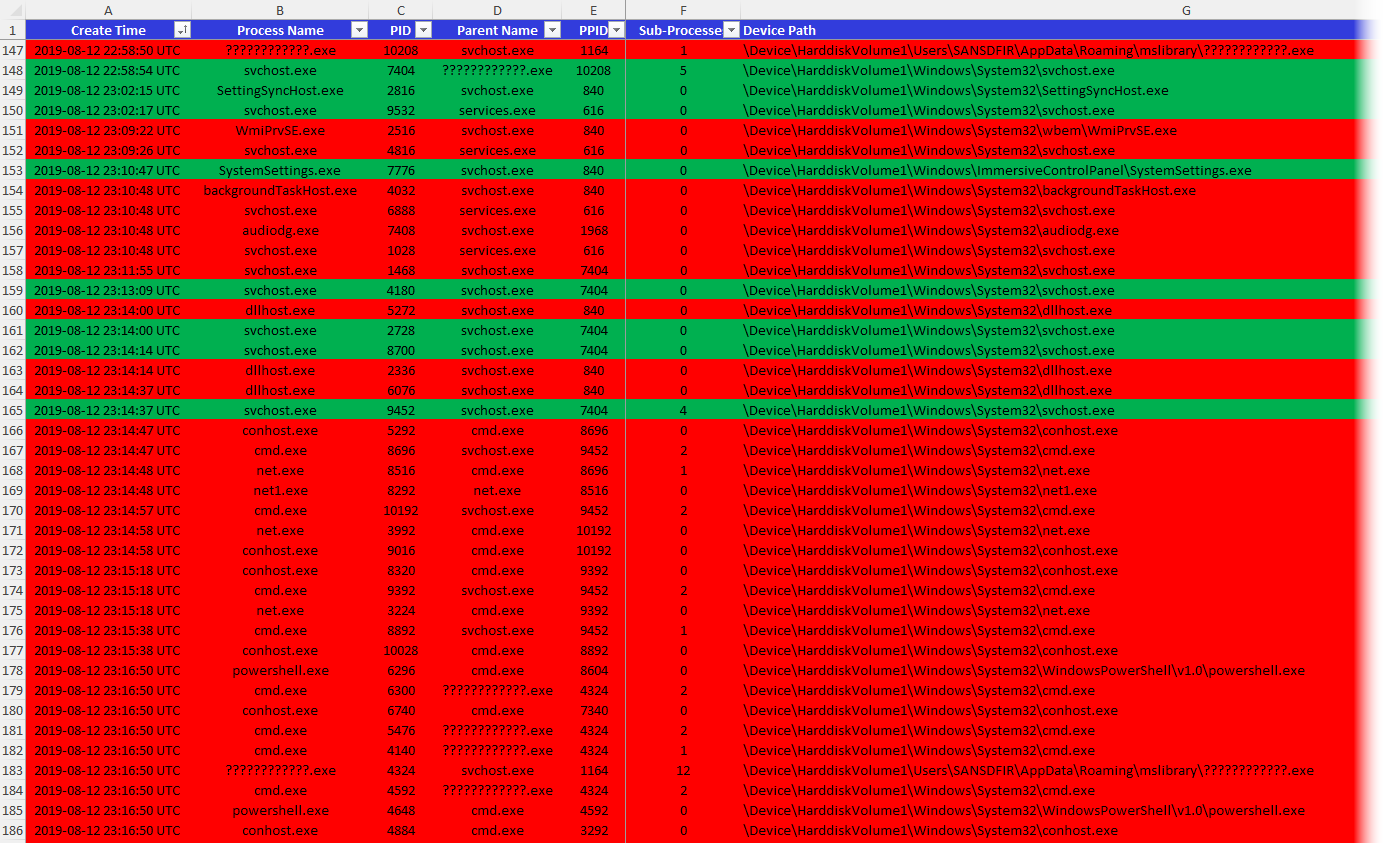
图 9: 正在运行和已退出的进程
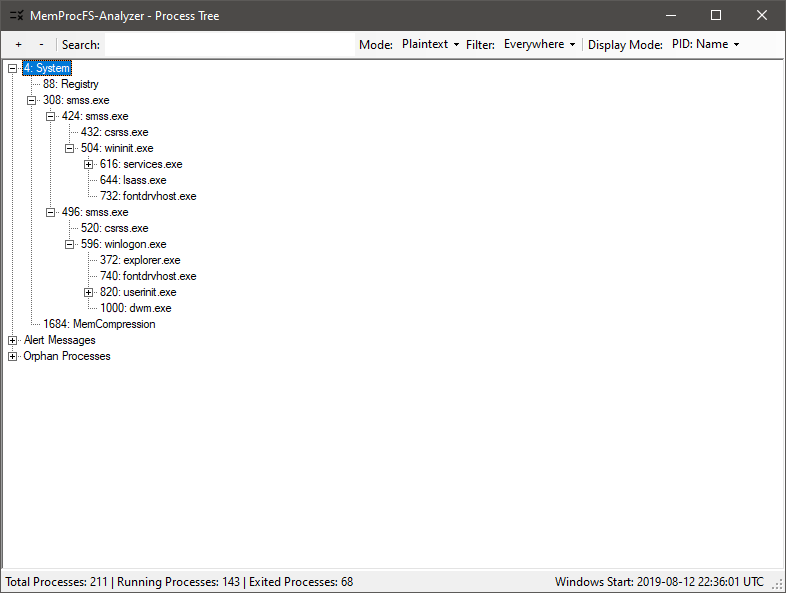
图 10: 进程树(GUI)
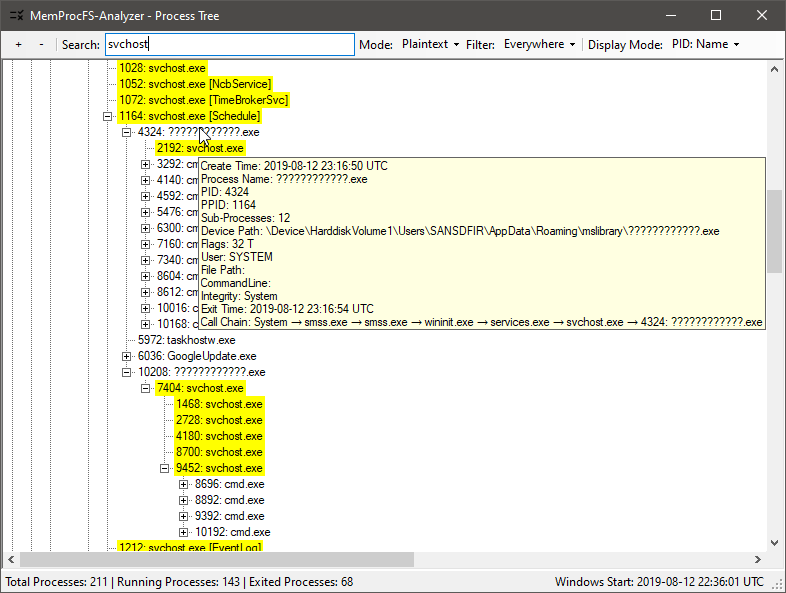
图 11: 检查进程树(以发现异常)
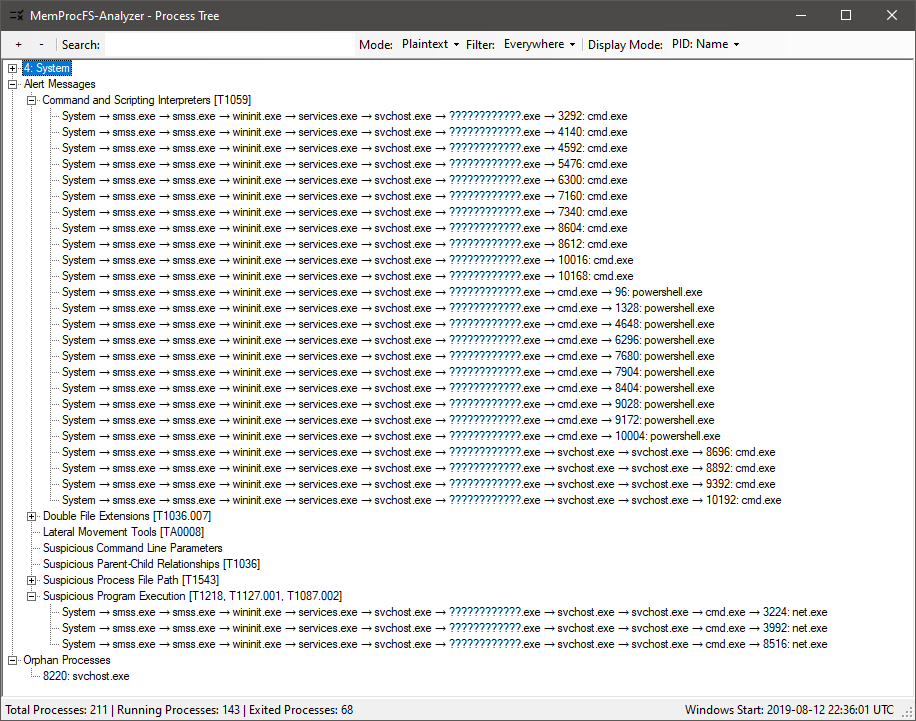
图 12: 进程树:带有进程调用链的警报消息
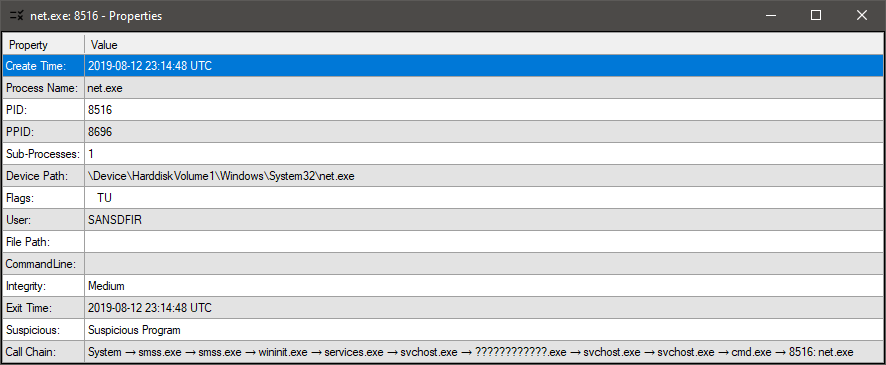
图 13: 进程树:属性视图 → 双击进程或警报消息
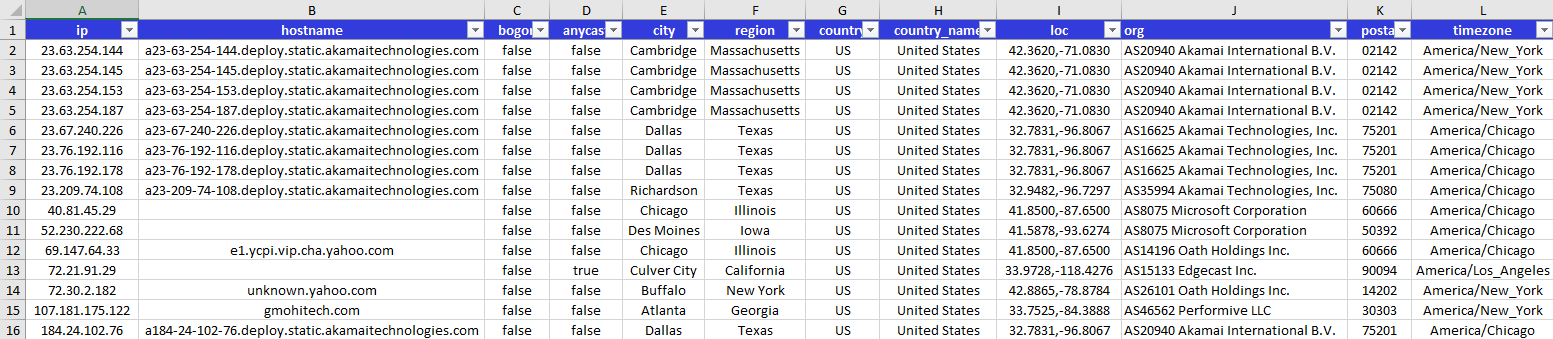
图 14: 使用 IPinfo.io 进行 GeoIP
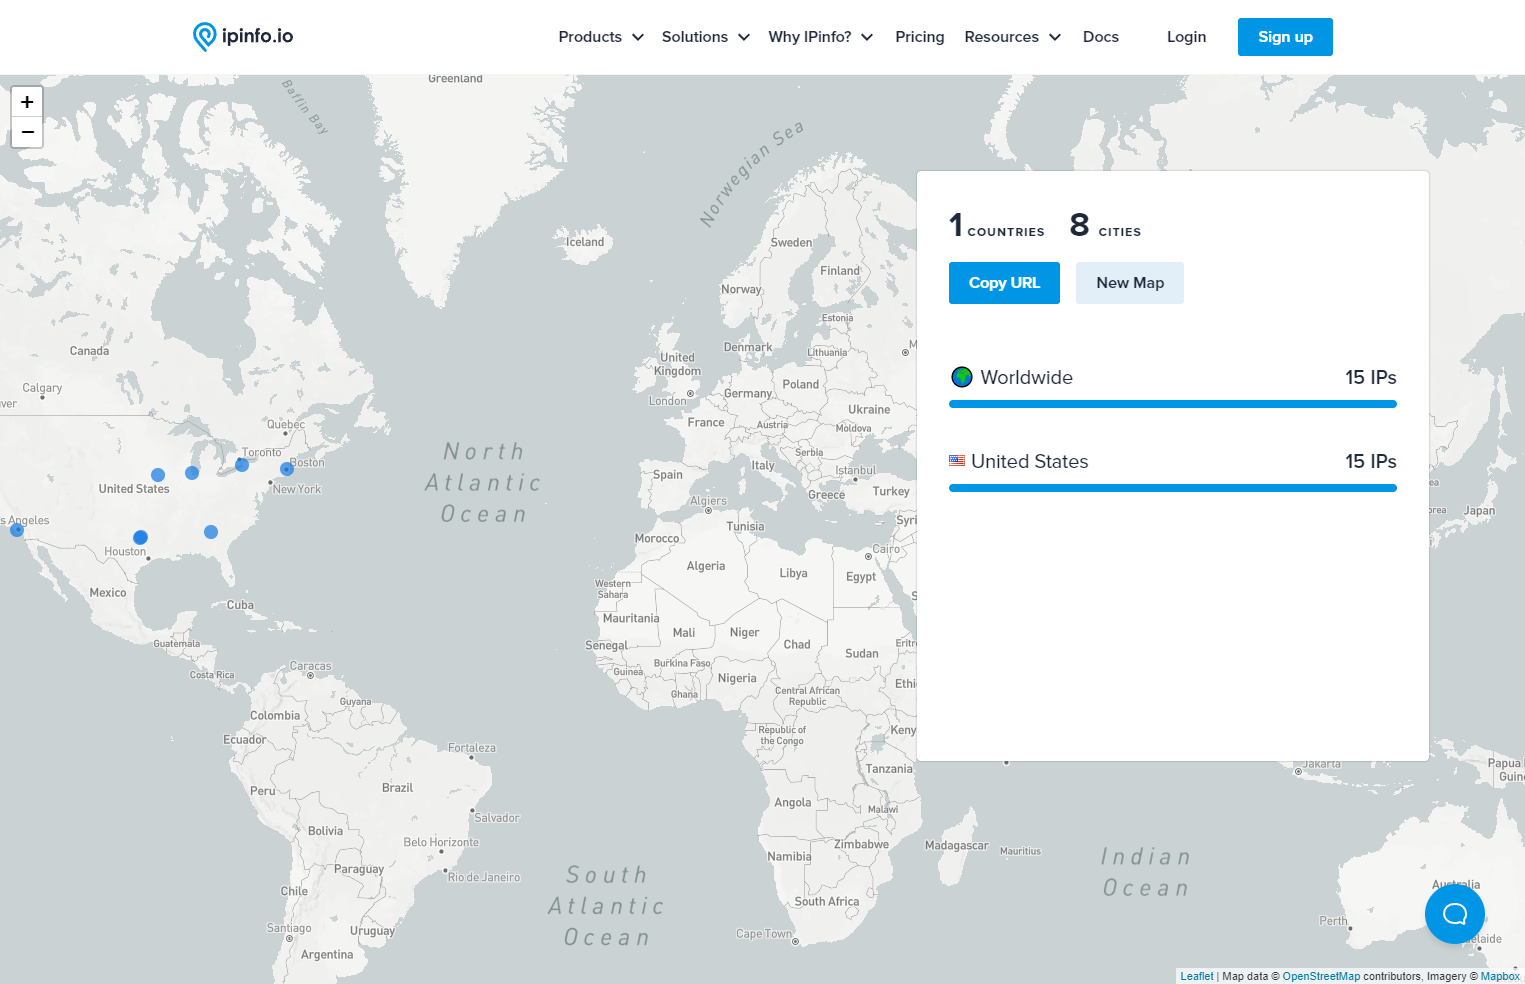
图 15: 使用 IPinfo.io 映射 IP
EVTX
Detections
图 16: 处理 Windows 事件日志(EVTX)
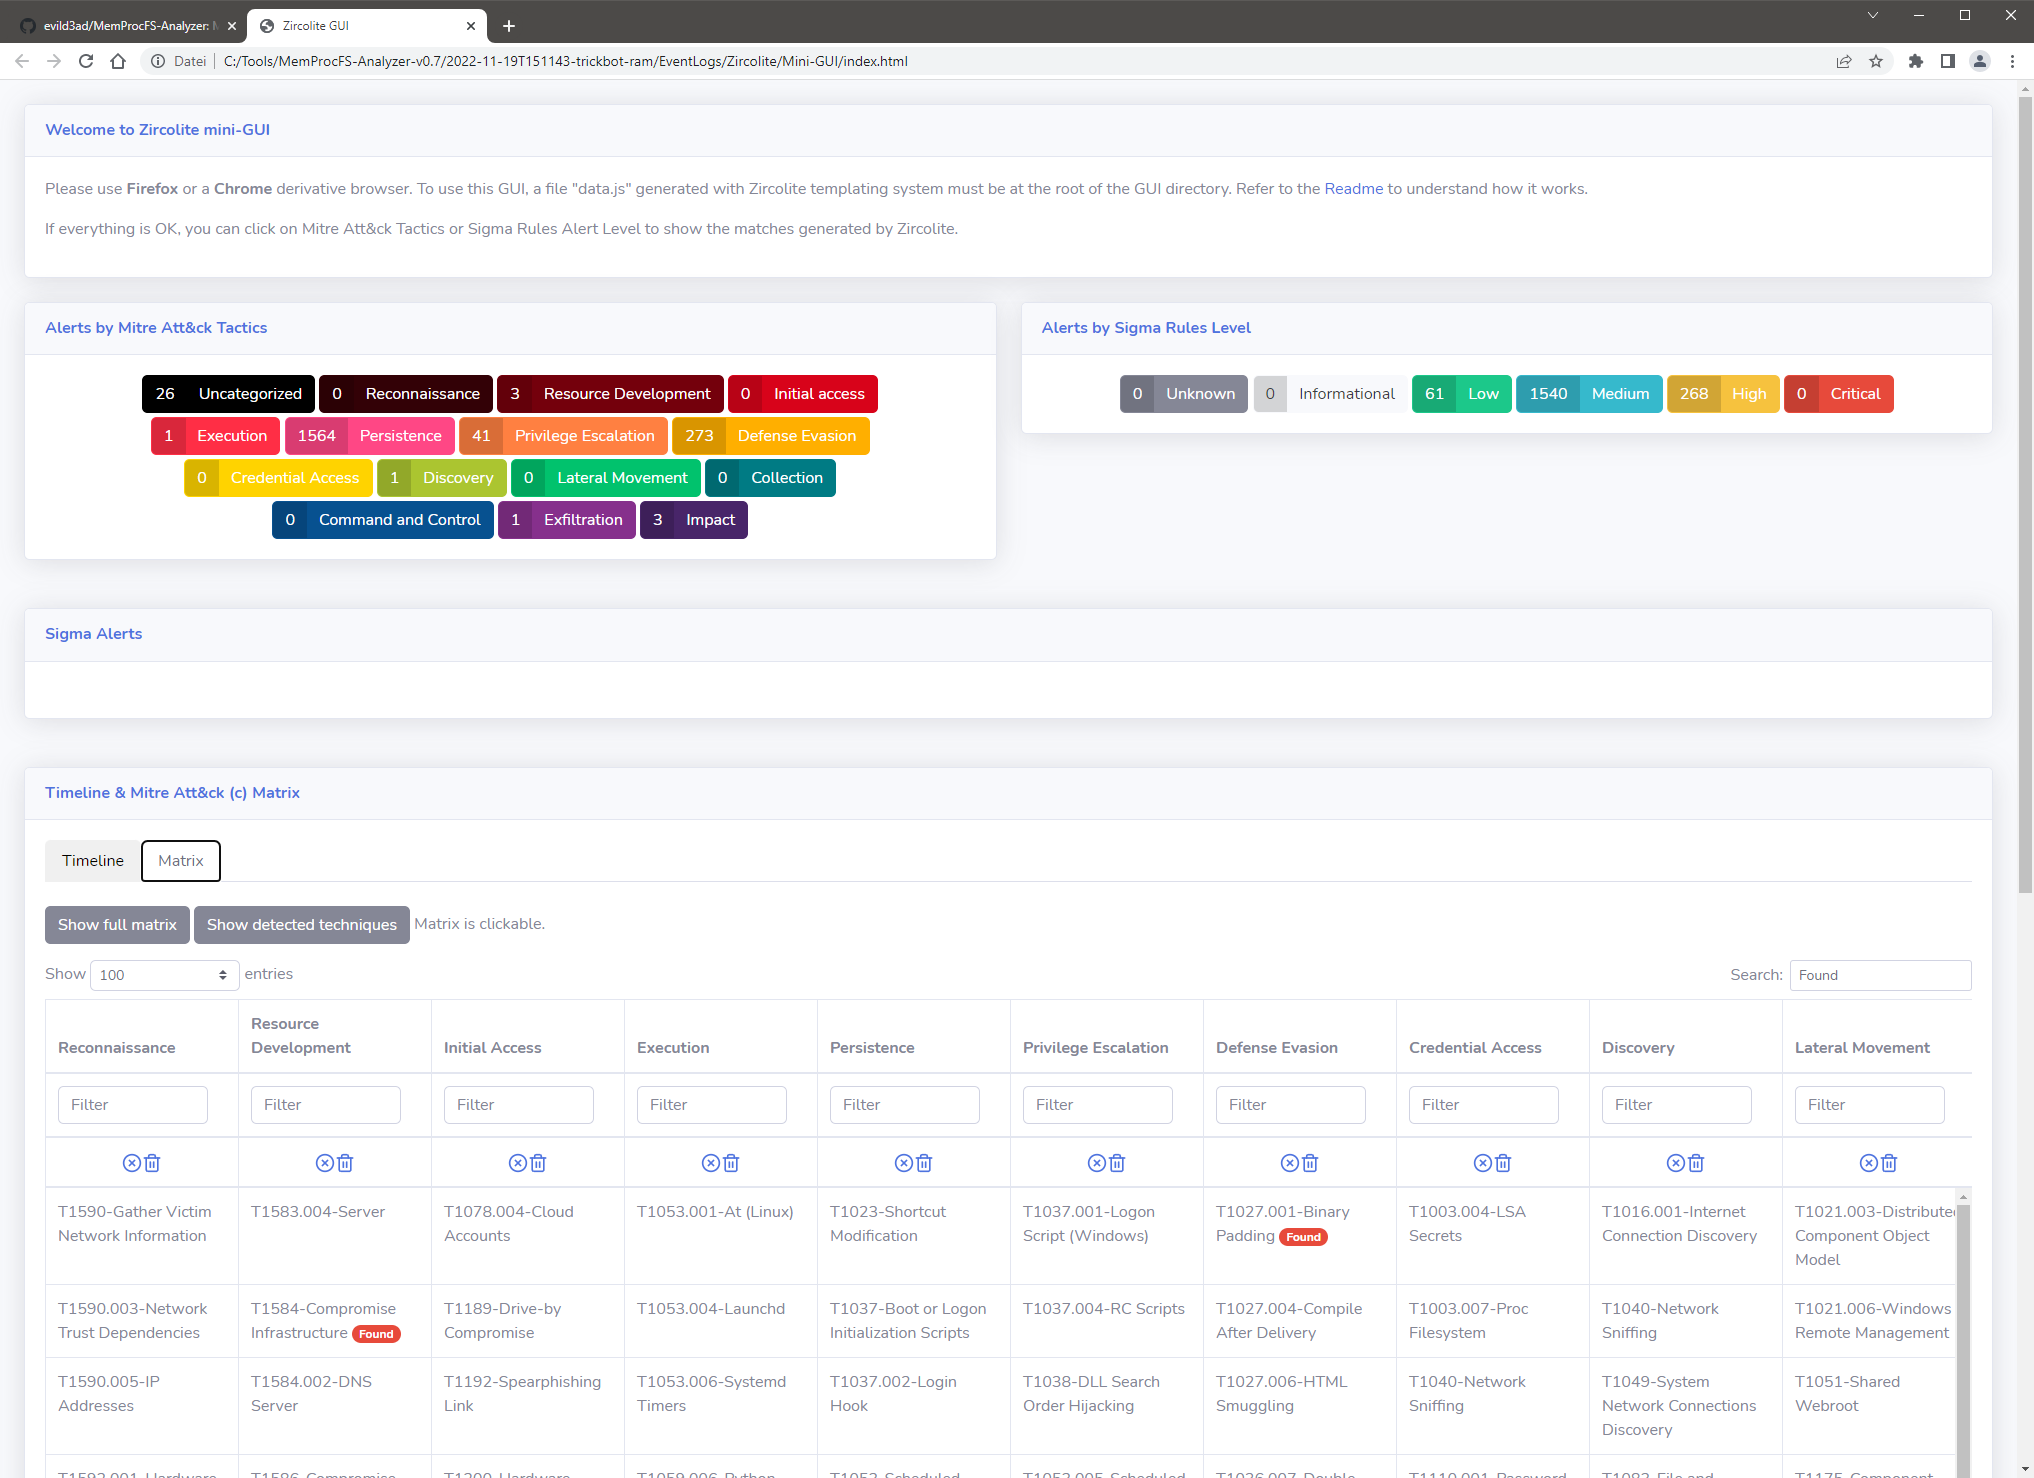
图 17: Zircolite - 一个独立的基于 SIGMA 的 EVTX 检测工具(Mini-GUI)
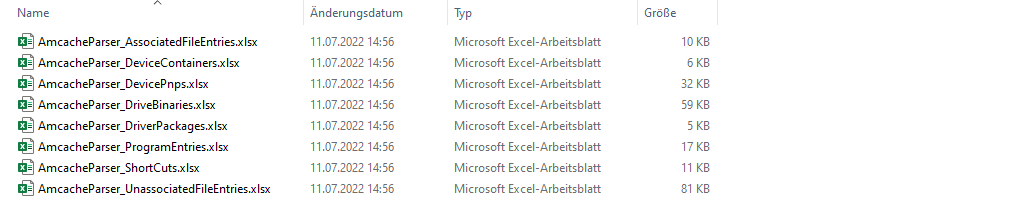
图 18: 处理提取的 Amcache.hve → XLSX
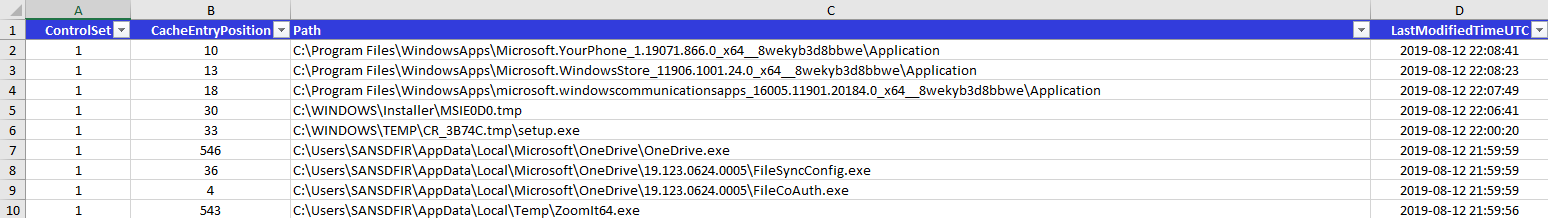
图 19: 处理 ShimCache → XLSX
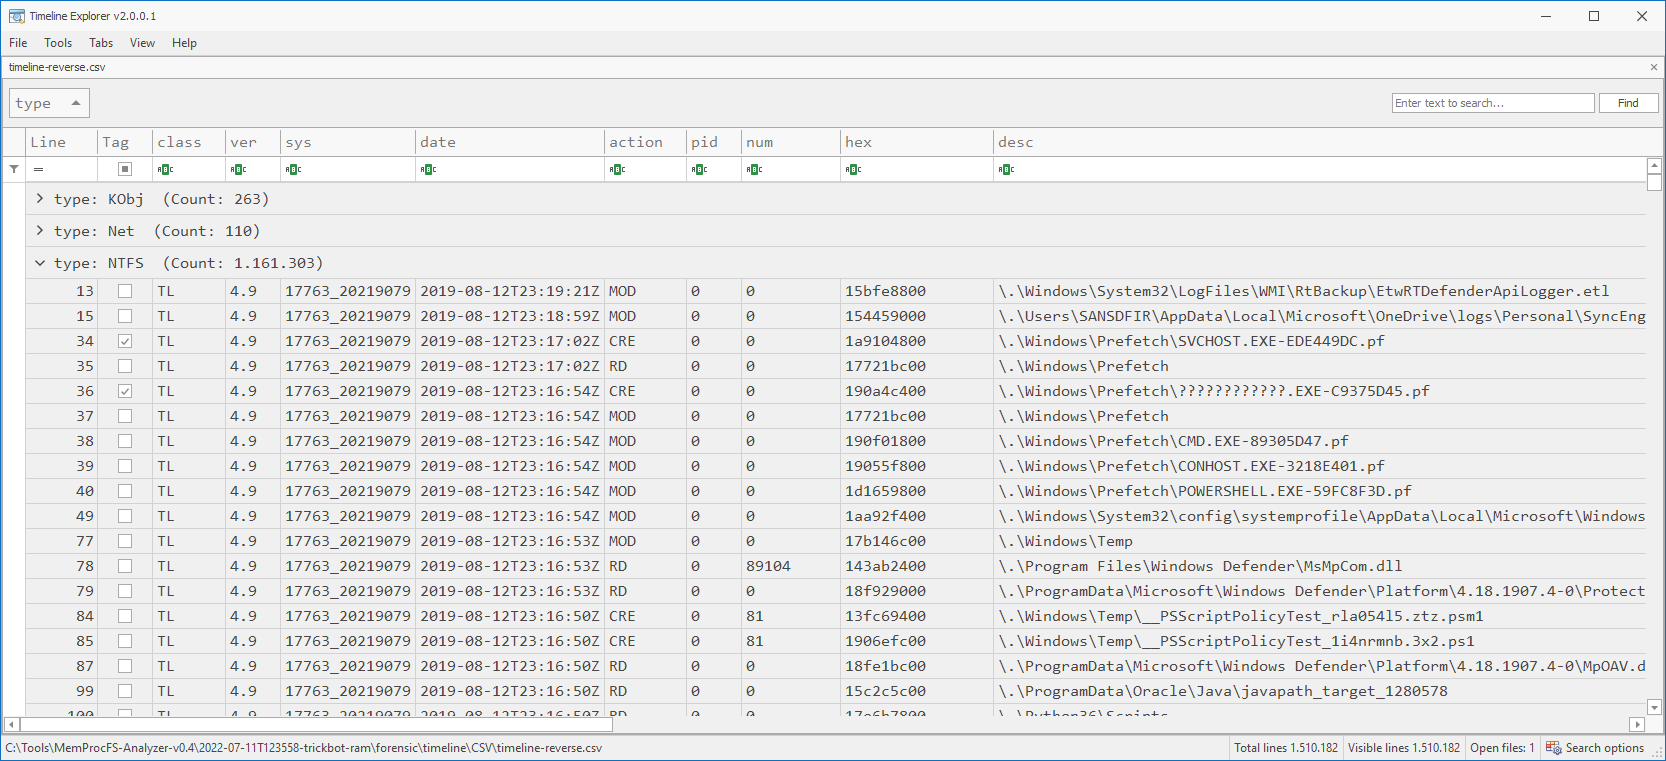
图 20: 使用 Timeline Explorer(TLE)分析 CSV 输出
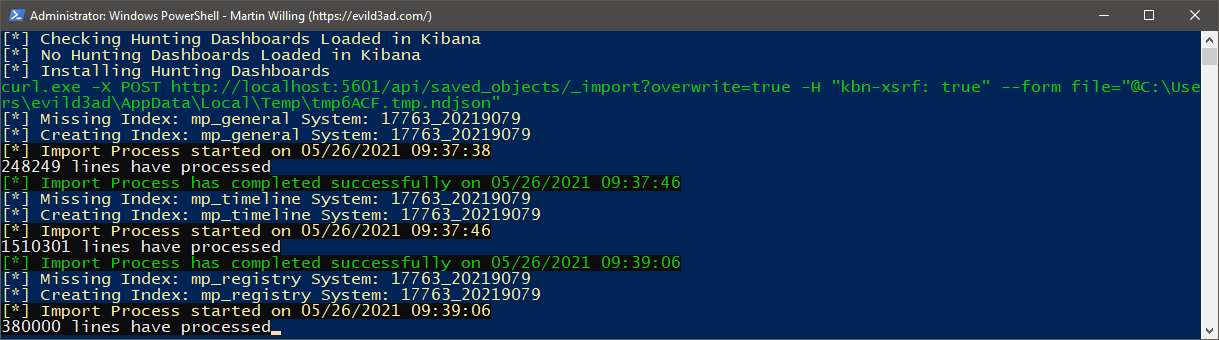
图 21: ELK 导入
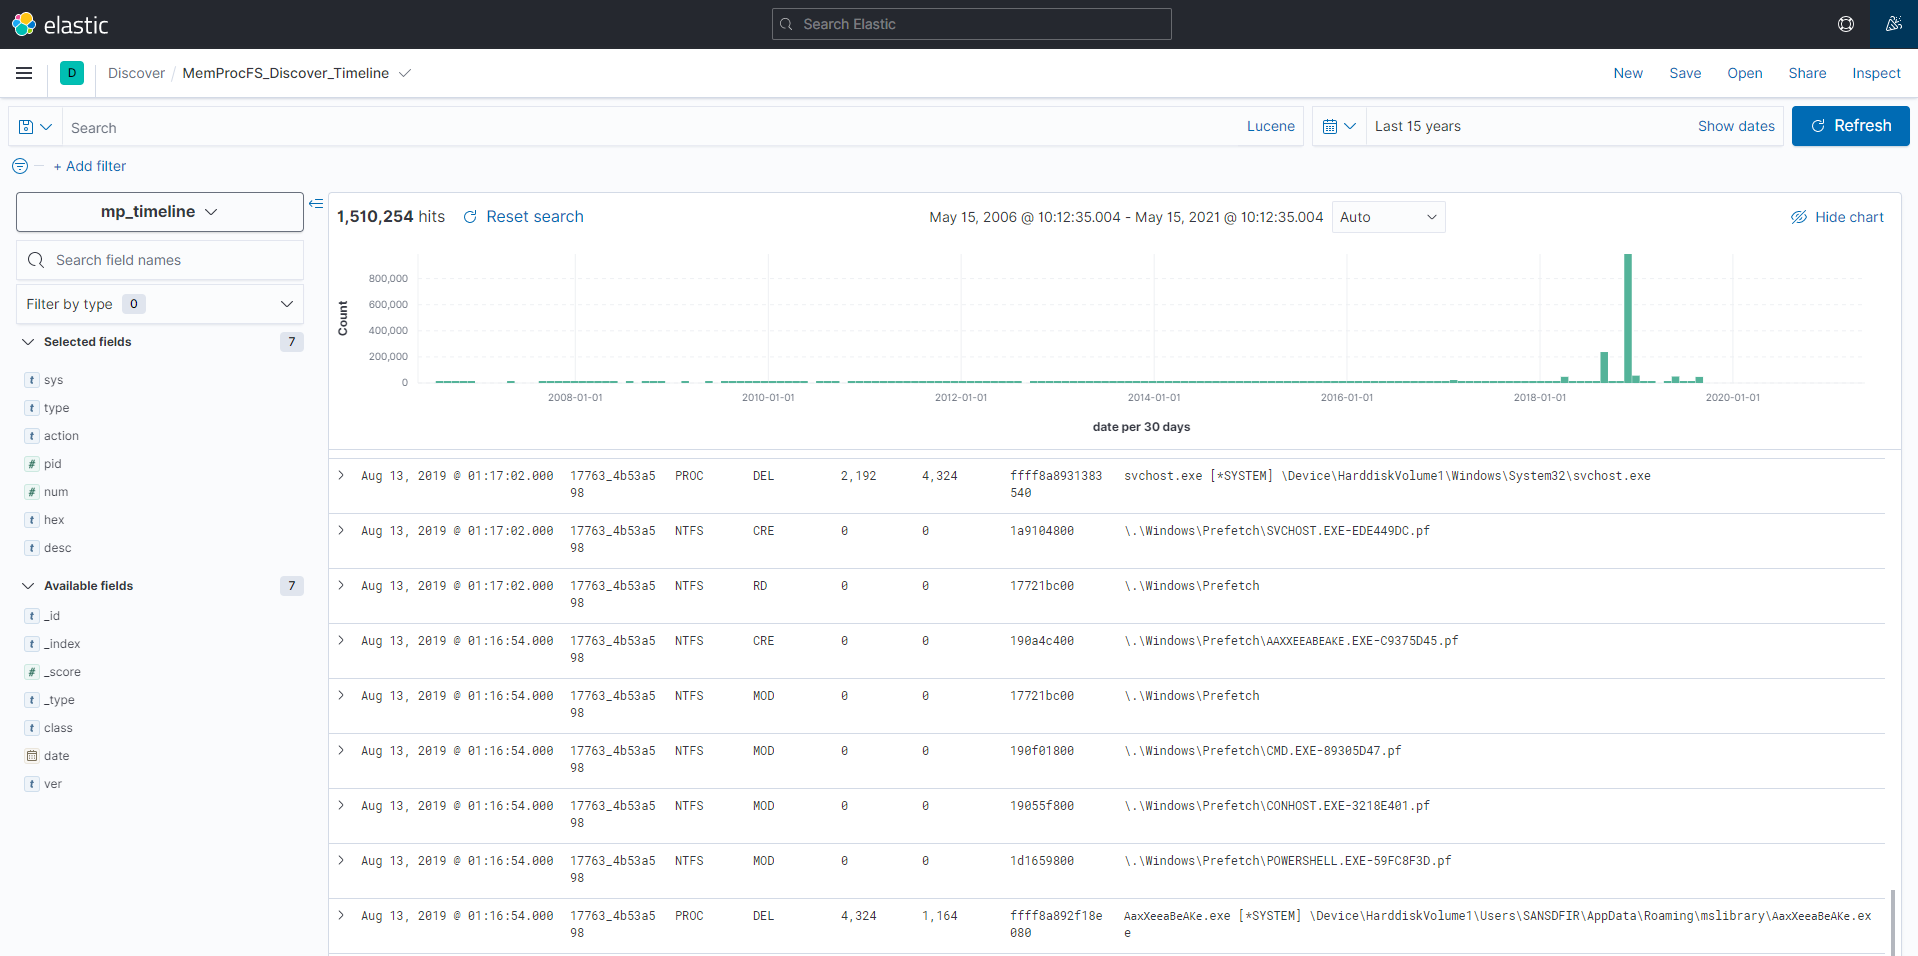
图 22: 祝您 ELK 狩猎愉快!
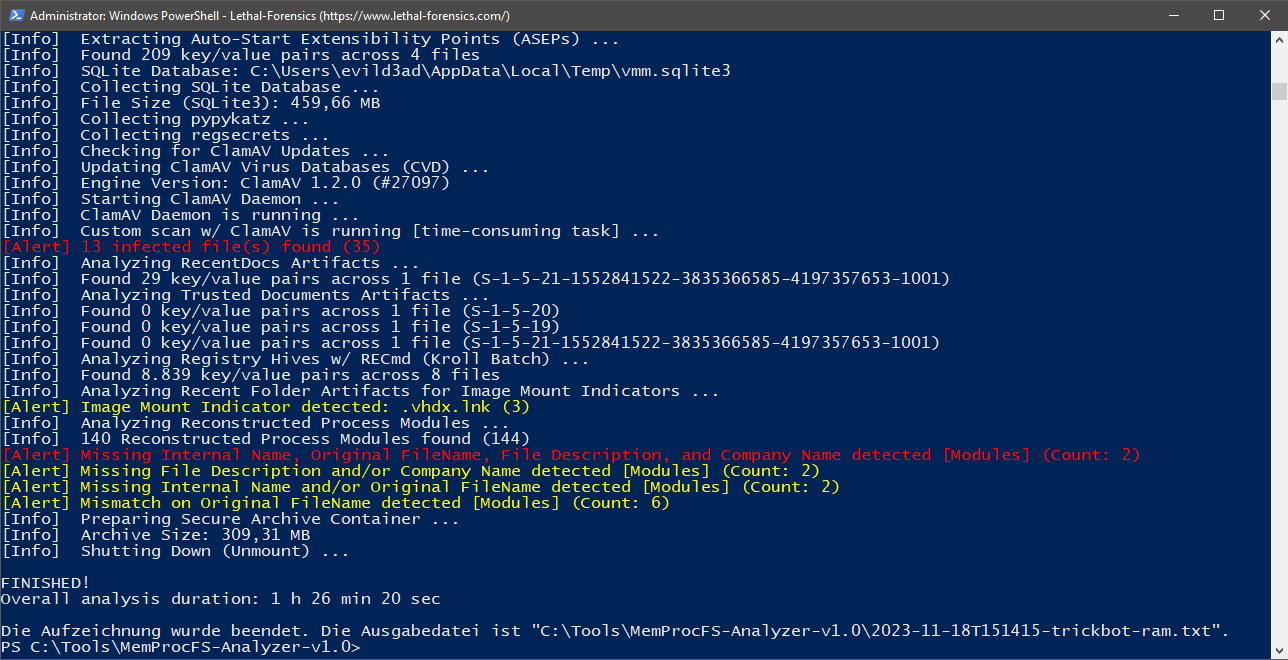
图 23: 多线程 ClamAV 扫描,帮助您发现恶意内容!;-)
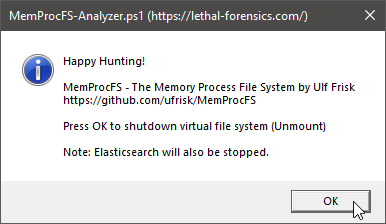
图 24: 按 确定 关闭 MemProcFS 和 Elastisearch/Kibana