Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
OnTheEdge — Windows 研究性 PoC,使用 C 语言扫描 Microsoft Edge 进程内存中的凭据相关数据,包含独立可执行文件和适用于 C2 实验环境的 BOF 变体。 | Kitploit
工具/GitHubGitHub/jssngc/ontheedge
内存取证数据泄露后渗透利用恶意软件分析渗透测试命令与控制红队
GitHubjssngc/ontheedge

OnTheEdge

Windows 研究性 PoC,使用 C 语言扫描 Microsoft Edge 进程内存中的凭据相关数据,包含独立可执行文件和适用于 C2 实验环境的 BOF 变体。

查看仓库
92132天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

OnTheEdge

OnTheEdge 是一个用 C 编写的小型 Windows 研究 PoC,用于研究浏览器运行期间 Microsoft Edge 进程内存中可能存在的凭据相关数据。 该项目提供两个变体:

  • 独立可执行文件 — 用于本地测试和研究。
  • BOF — 用于受控的 C2 实验室环境。

免责声明: 本项目仅用于经授权的安全研究、恶意软件分析、测试环境和教育用途。请勿在未经明确授权的系统或账户上使用它。

输出

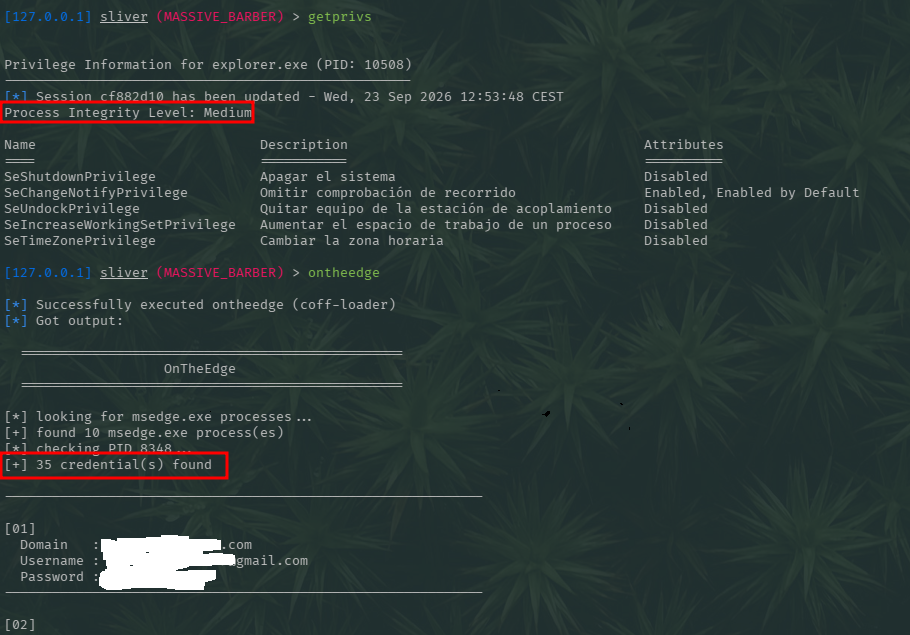
该工具以简单的控制台格式显示内存扫描过程中发现的信息。 示例:

root@kitploit:~
================================================
                  OnTheEdge
================================================

[*] looking for msedge.exe processes...
[+] found 9 msedge.exe process(es)
[*] checking PID 9164...
[+] 1 credential(s) found

结果取决于 Edge 版本、进程布局、浏览器状态以及当前内存中存在的内容。 ![[test.png]] 已在 Windows 11 Pro 上测试
限制

基于内存的模式匹配本质上依赖于数据的运行时表示。 因此,结果可能因以下因素而异:

  • Microsoft Edge 版本
  • 浏览器状态
  • 进程布局
  • 用户会话
  • 配置文件配置
  • Edge 的运行时更改
下载工具

