
Votre pare-feu. Vos règles. Aucune surprise.




通过一个不会把你锁在门外的 Web 界面管理 nftables:每次应用都会自动回滚, 除非你确认它。
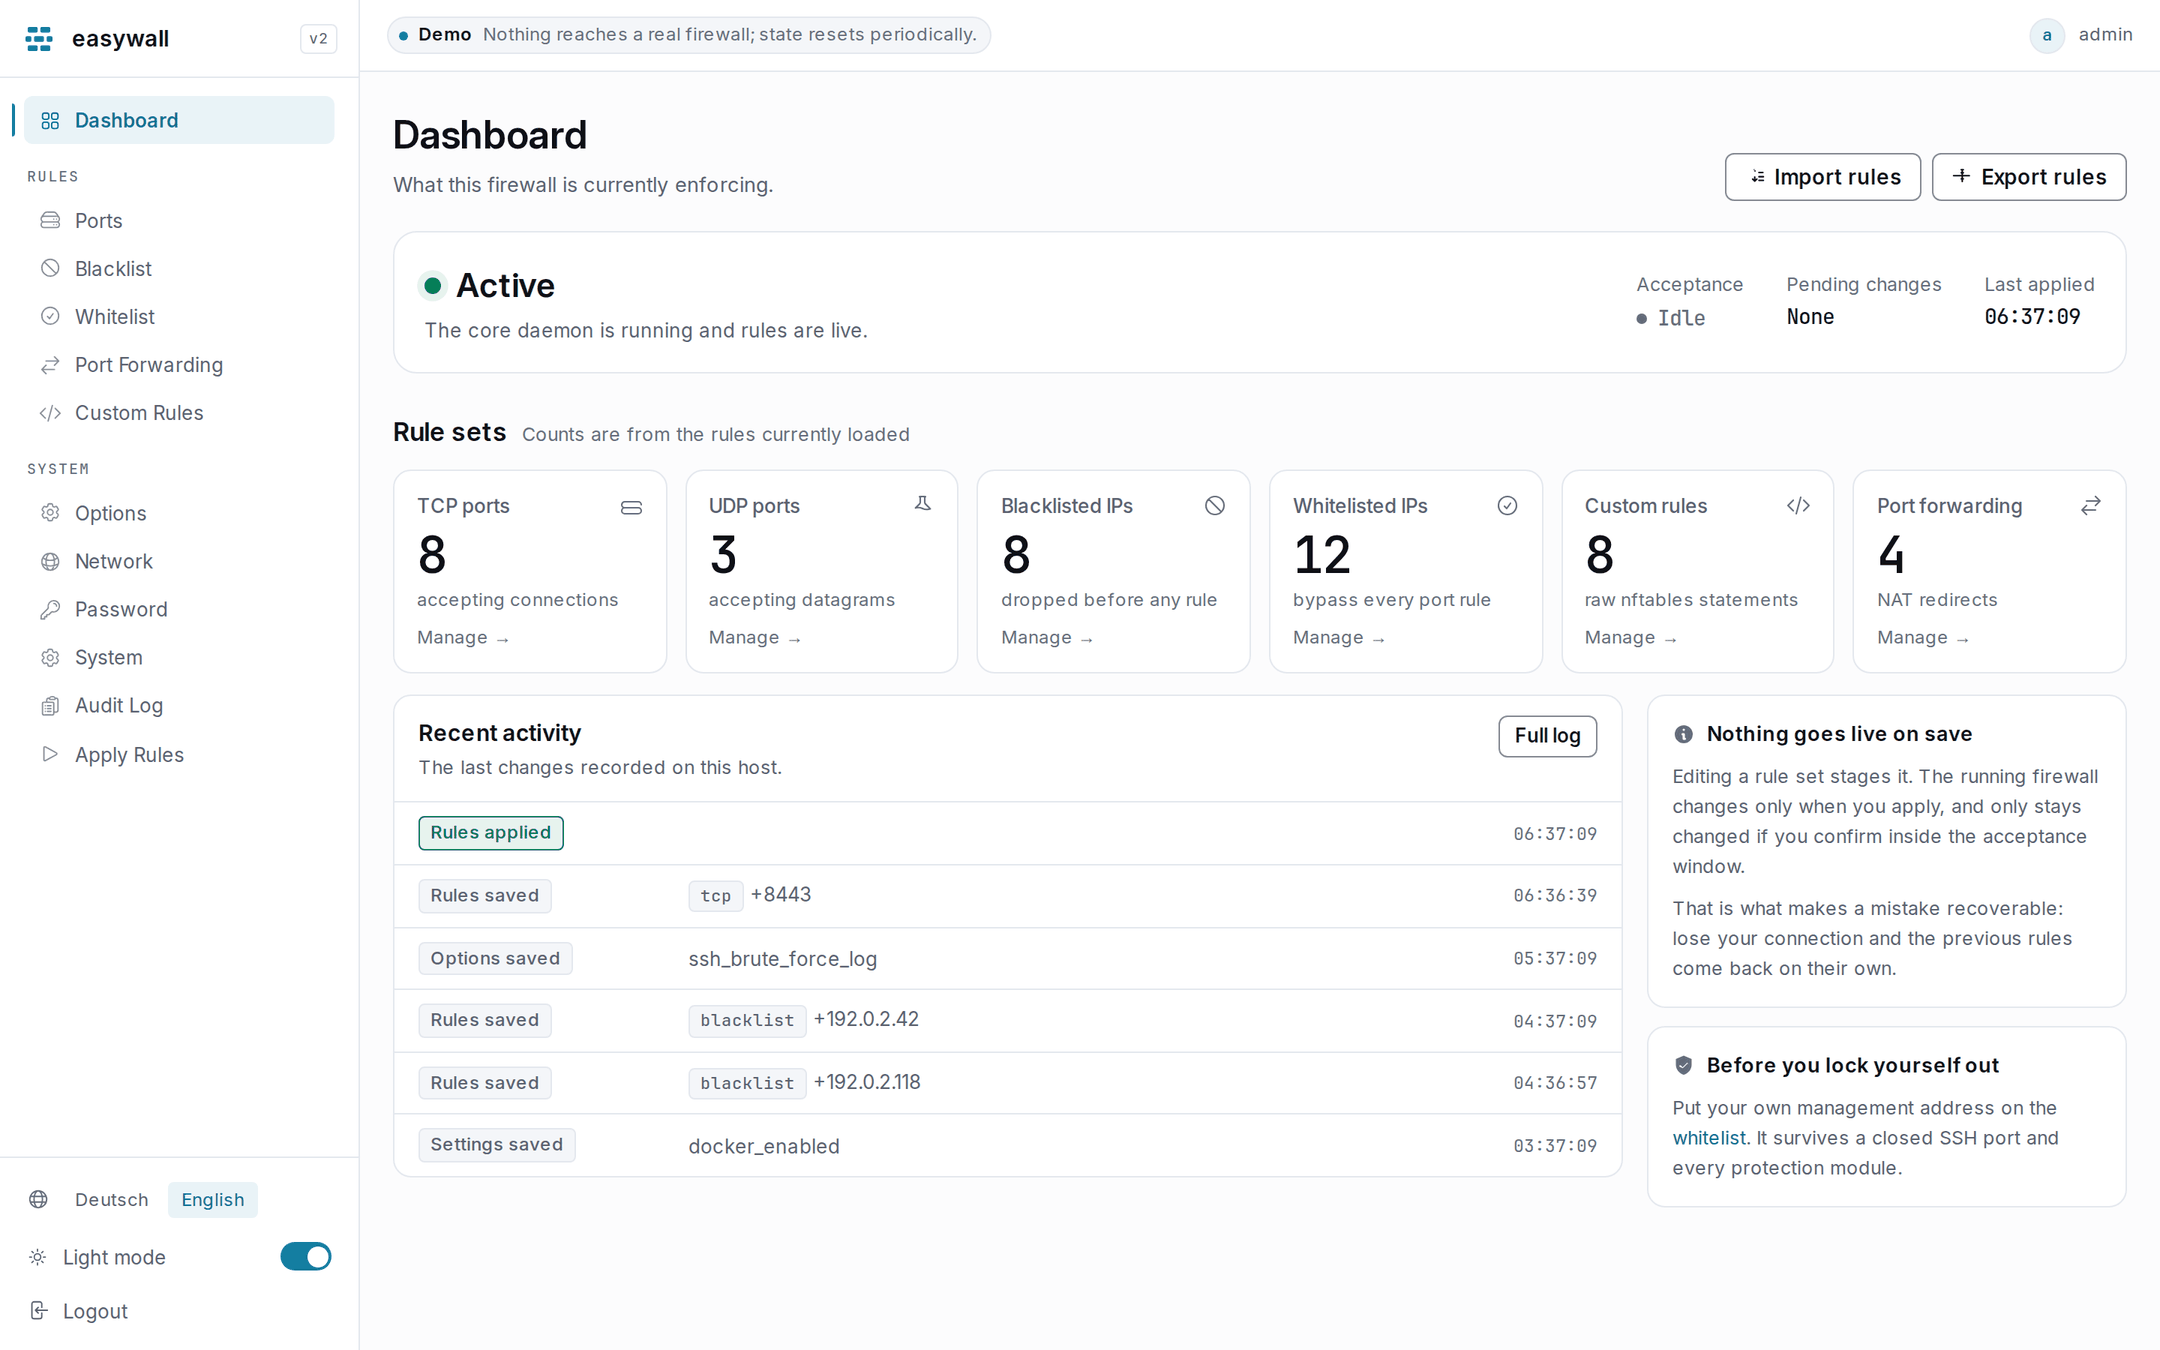
编辑规则不会改变任何东西。应用规则会改变一切——持续 120 秒。 如果新规则切断了你的连接,你就无法点击确认,而不确认 正是让旧规则恢复的方式。

两个进程。暴露在网络中的那个不持有任何值得窃取的权限。

对原始 easywall 的完全重写——原版使用 Python、Flask,并通过 subprocess 调用 iptables——该版本在 2022 年因一个 CVE 而被归档。两个根本原因都已消除:特权存在于不同的进程中,应用路径构建的是 Go 结构体,而不是命令行。工作原理 →

# Debian / Ubuntu — amd64 and arm64
ARCH=$(dpkg --print-architecture)
wget https://github.com/jp1337/easywall/releases/latest/download/easywall_$ARCH.deb
sudo dpkg -i easywall_$ARCH.deb && sudo apt-get install -f

# Docker
git clone https://github.com/jp1337/easywall.git && cd easywall && docker compose up -d

# From source — Go 1.27+, nftables
git clone https://github.com/jp1337/easywall.git && cd easywall
make build && sudo make install
sudo systemctl enable --now easywall-core easywall-web
然后打开 https://localhost:12227。首次访问会
设置账户并暂存第一条规则。
| 端口 | TCP 和 UDP,单个或范围,支持按规则进行 SSH 暴力破解路由 |
| 阻止列表与允许列表 | IPv4、IPv6 和 CIDR,在任何端口规则之前评估 |
| 防护模块 | 十二个,默认开启五个——洪水、扫描、bogon、分片、广播/组播/任播 |
| 端口转发 | 带协议选择的 NAT 重定向 |
| 自定义规则 | 原始 nftables,应用前进行语法检查 |
| 导出 / 导入 | 整个规则集以 JSON 形式 |
| 审计日志 | 变更内容与时间,每行一个 JSON 对象 |
| Docker 共存 | 拥有 table inet easywall,不触碰其他任何内容 |
| 英语、德语、法语 | 可在界面中切换,包括登录前。语言可能不完整:缺失部分以英语呈现,且缺口会被报告而非隐藏 |
| 浅色与深色 | 跟随操作系统,带手动切换;两者均经过对比度检查 |
| Go 1.27,单一二进制文件 | go-chi/chi · html/template |
通过 google/nftables 使用 nftables | 类型化规则使用 netlink;仅自定义规则使用 nft |
| Argon2id | golang.org/x/crypto,每个密码 16 字节盐 |
| CSRF | net/http.CrossOriginProtection,Go 1.25 原生 |
| 设计系统 | DESIGN.md + Tailwind v4——无第三方 UI 库 |
| 字体 | Inter + JetBrains Mono,自托管,约 145 KB——可在气隙环境中工作 |
| CI | govulncheck、gosec、CodeQL、-race,以及针对真实内核的集成测试套件 |
| 有问题,或某些功能表现异常 | Discord |
| 缺陷,或你想要的功能 | GitHub issues |
| 安全漏洞 | 安全公告——不要使用 Discord,也不要提交公开 issue |
环境搭建、提交约定和审查清单:CONTRIBUTING.md。
任何视觉相关内容都先经过 DESIGN.md。
安全问题:不要作为公开 issue——请使用 GitHub Security Advisories。
GPL-3.0——参见 LICENSE。









