functrace 是一个工具,它通过使用 DynamoRIO (http://dynamorio.org/) 的动态插桩技术来帮助分析二进制文件。
以下是一些已实现的功能(基于 DynamoRIO):
$ wget https://github.com/DynamoRIO/dynamorio/releases/download/release_7_0_0_rc1/DynamoRIO-Linux-7.0.0-RC1.tar.gz
$ tar xvzf DynamoRIO-Linux-7.0.0-RC1.tar.gz
或者
$ wget https://github.com/DynamoRIO/dynamorio/releases/download/cronbuild-7.91.18047/DynamoRIO-x86_64-Linux-7.91.18047-0.tar.gz
$ tar xvzf DynamoRIO-x86_64-Linux-7.91.18047-0.tar.gz
你也可以直接克隆并编译 DynamoRIO
$ git clone https://github.com/invictus1306/functrace
$ mkdir -p functrace/build
$ cd functrace/build
$ cmake .. -DDynamoRIO_DIR=/full_DR_path/cmake/
$ make -j4

$ drrun -c libfunctrace.so -report_file report -- target_program [args]
支持以下 [functrace](https://github.com/invictus1306/functrace) 选项:
-disassembly                    -> disassemble all the functions
-disas_func function_name       -> disassemble only the function function_name
-wrap_function function_name    -> wrap the function function_name
-wrap_function_args num_args    -> number of arguments of the wrapped function
-cbr                            -> remove the bb from the cache (in case of conditional jump)
-report_file file_name          -> report file name (required)
-verbose                        -> verbose
$ drrun -c libfunctrace.so -report_file report -verbose -- target_program [args]
$ drrun -c libfunctrace.so -report_file report -disassembly -- target_program [args]
$ drrun -c libfunctrace.so -report_file report -disas_func name_function -- target_program [args]
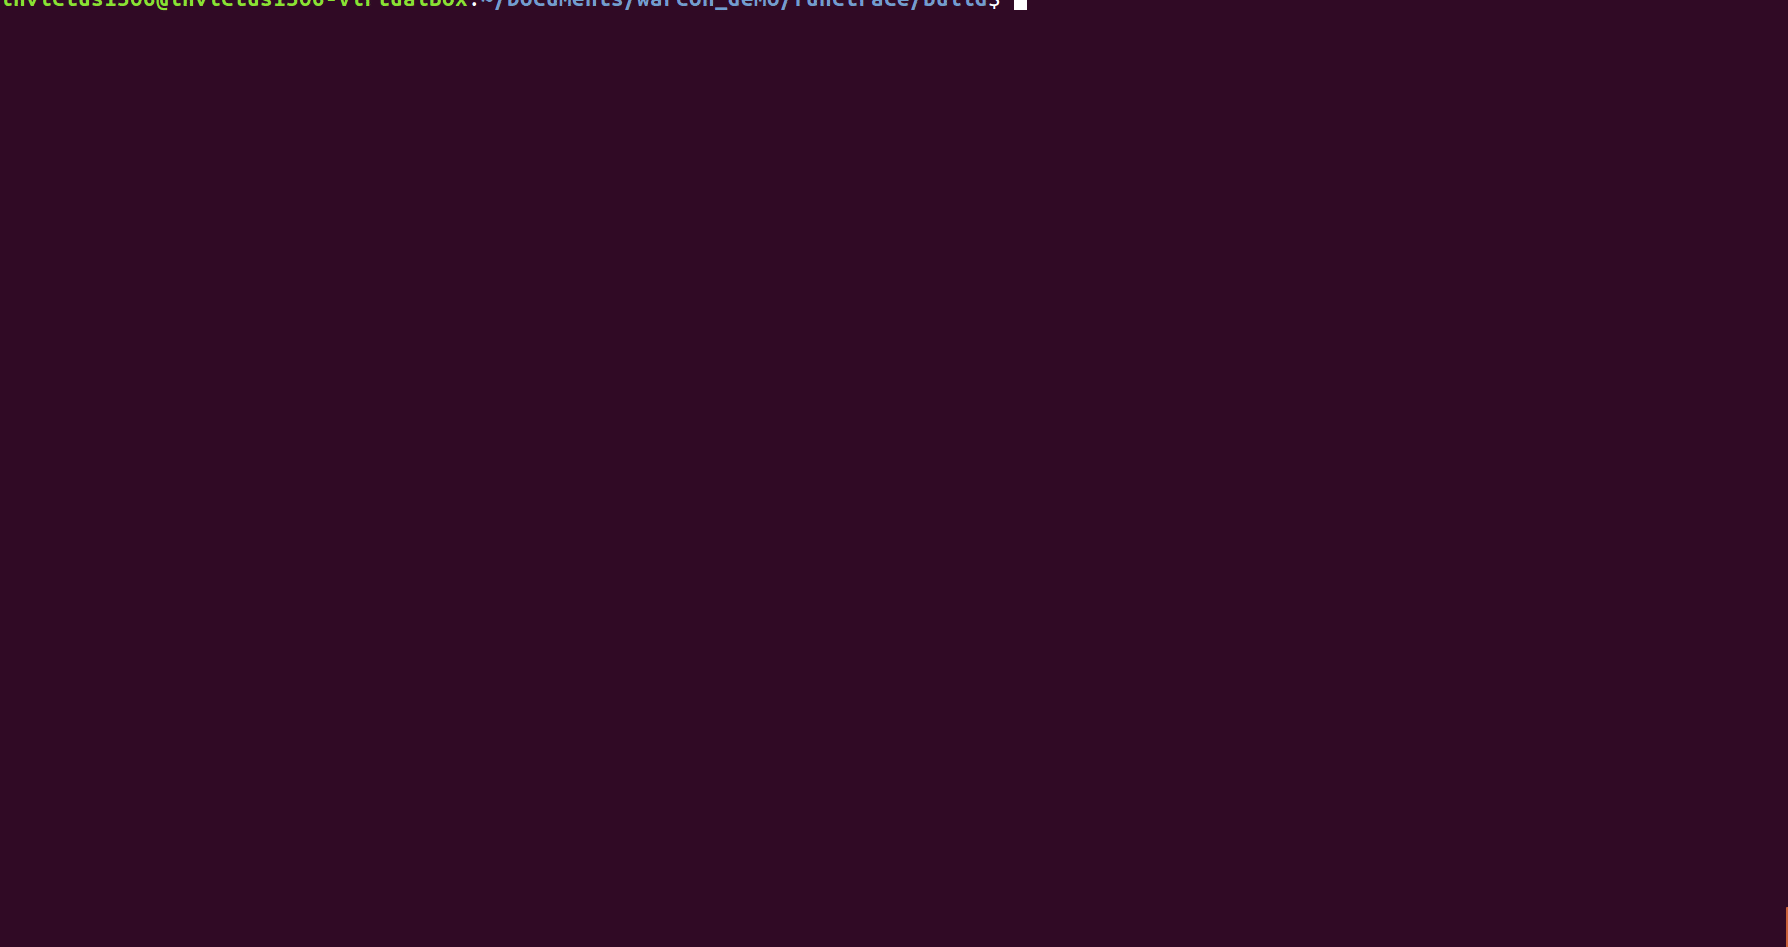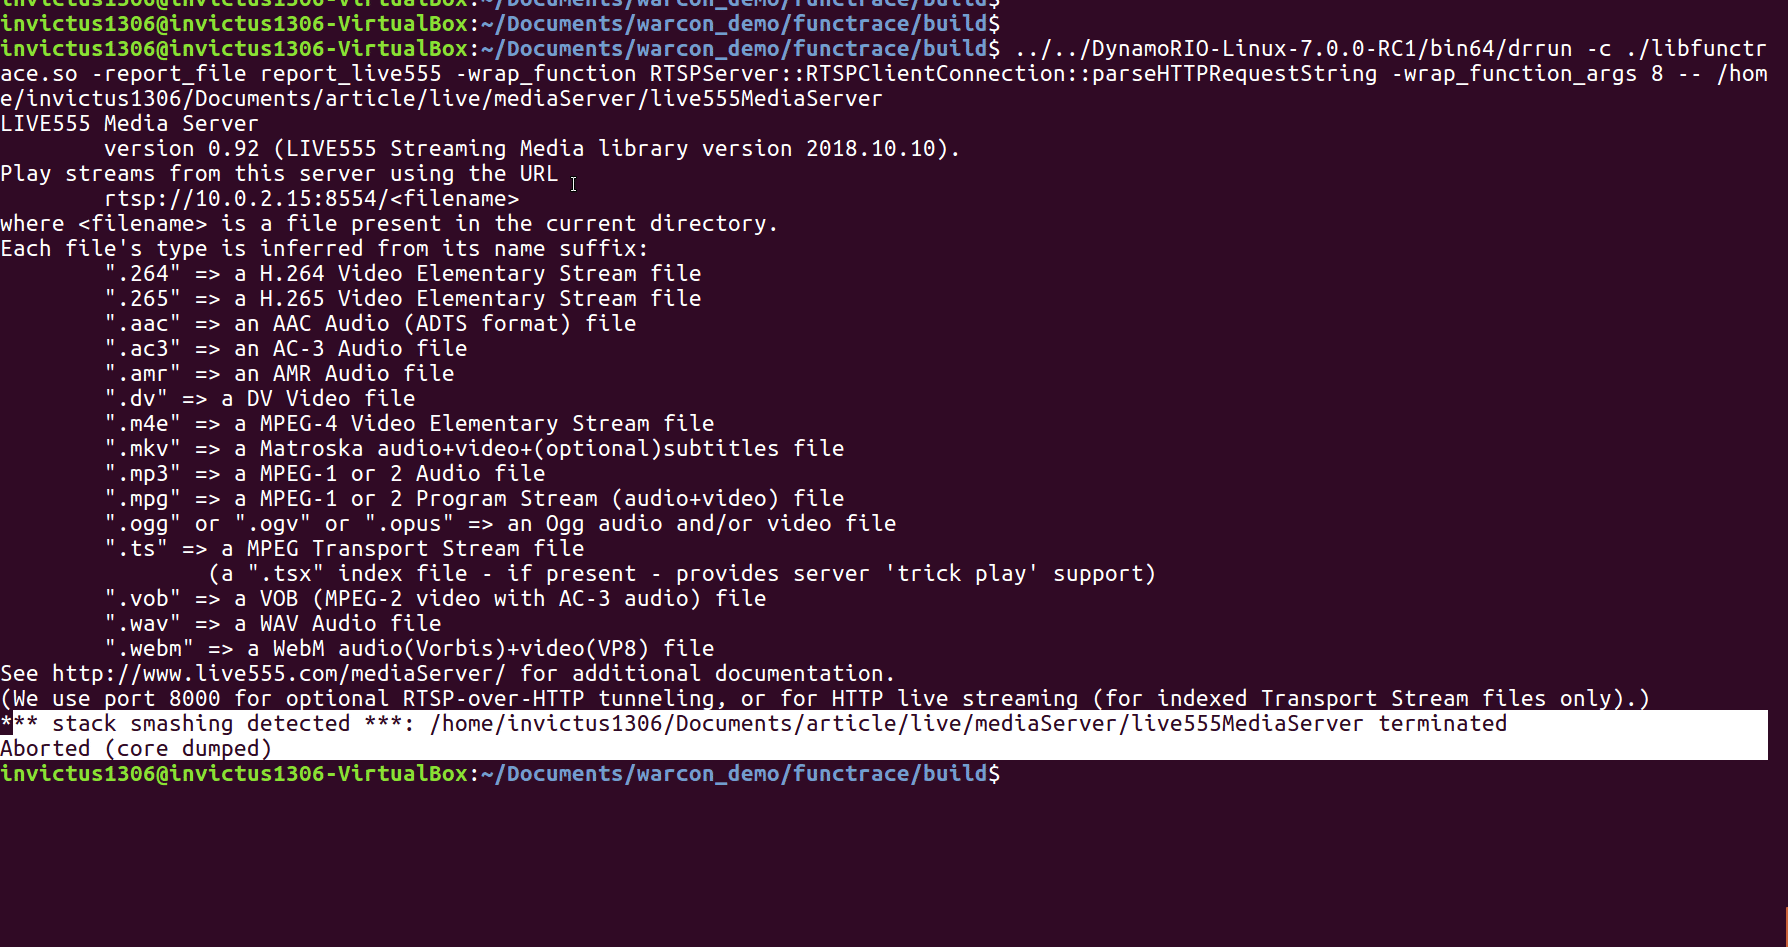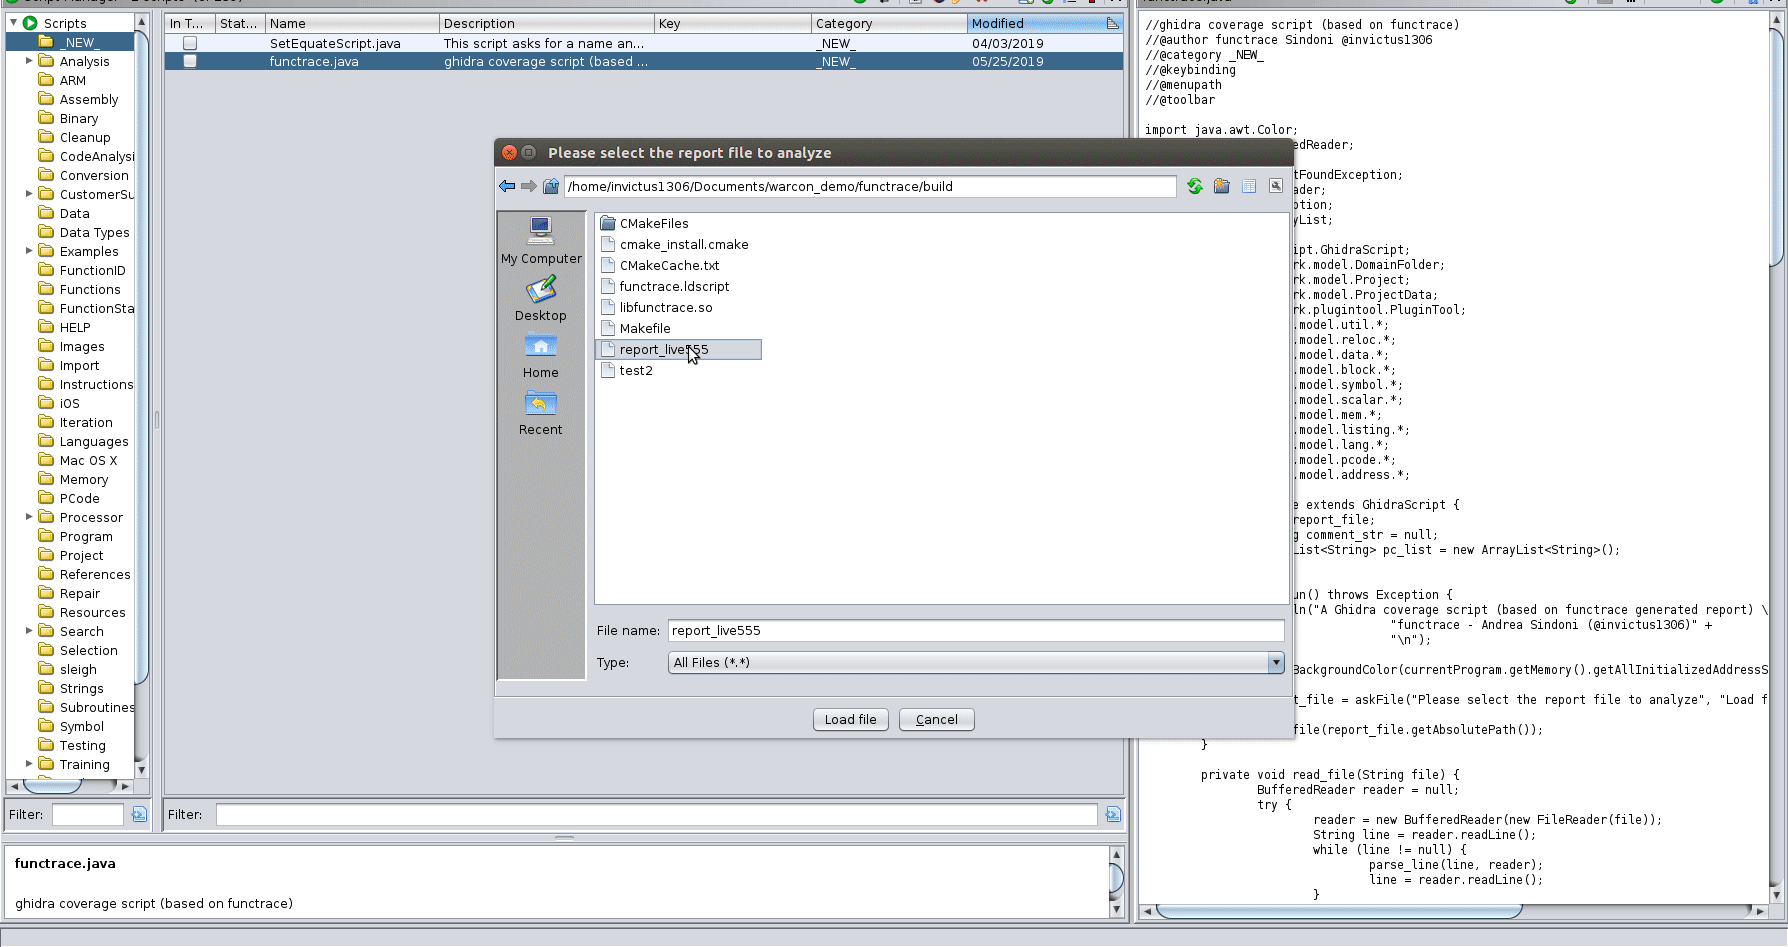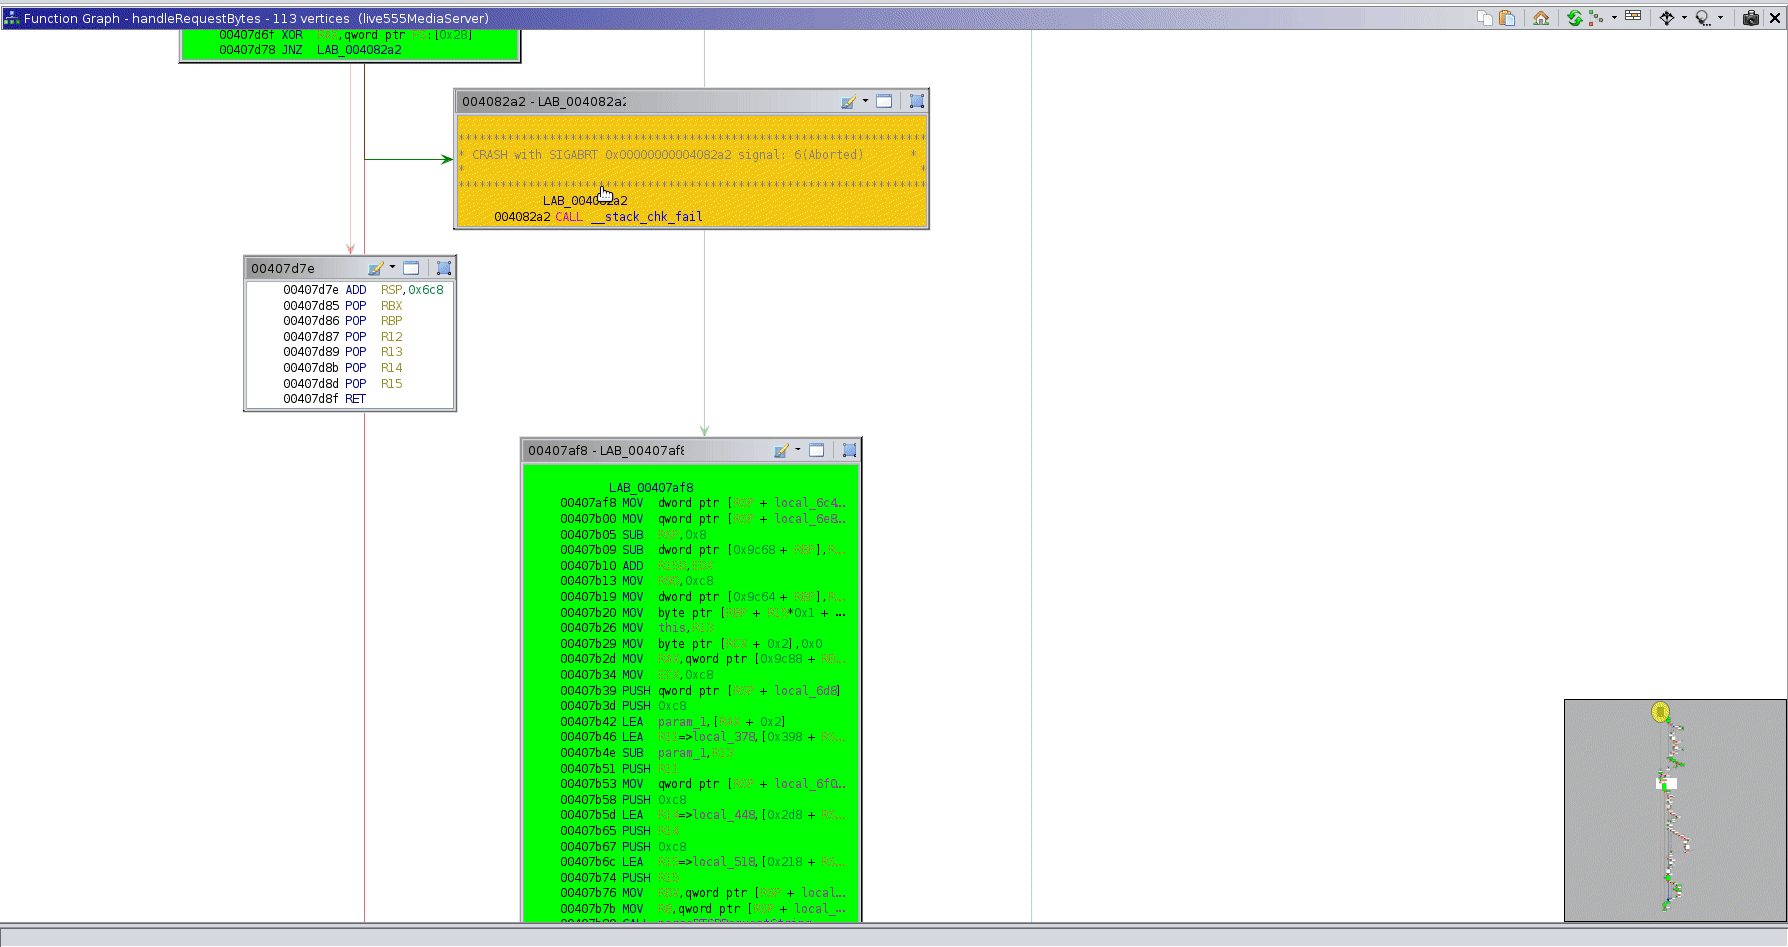
$ drrun -c libfunctrace.so -report_file report -wrap_function name_function -wrap_function_args num_args -- target_program [args]
$ drrun -c libfunctrace.so -report_file report -cbr -- target_program [args]
LIVE555 RTSP 服务器库中的一个漏洞。这是描述。

已在 Ubuntu 16.04.5 LTS 64 位上测试