Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
repeat-strike — Burp Suite 扩展,使用 AI 生成的正则表达式攻击规则来检测 IDOR 和访问控制缺陷,然后扫描代理历史记录以大规模发现类似问题。 | Kitploit
工具/GitHubGitHub/hackvertor/repeat-strike
Web漏洞扫描器漏洞分析Web代理与拦截Web应用程序漏洞利用API安全测试信息收集Web安全渗透测试AI 安全
GitHubhackvertor/repeat-strike

repeat-strike

Burp Suite 扩展,使用 AI 生成的正则表达式攻击规则来检测 IDOR 和访问控制缺陷,然后扫描代理历史记录以大规模发现类似问题。

41451年前Kitploit 审核通过
查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Repeater Strike logo

Repeater Strike

Repeater Strike 是一款由 AI 驱动的工具,通过分析你的 Repeater 请求来帮助发现 IDOR 及其他漏洞。它会根据你正在测试的请求和响应自动生成有针对性的正则表达式。一旦检测到漏洞,这些正则表达式就会被应用到你的代理历史记录中,从而快速识别整个流量中的类似问题,帮助你扩大发现成果并节省时间。
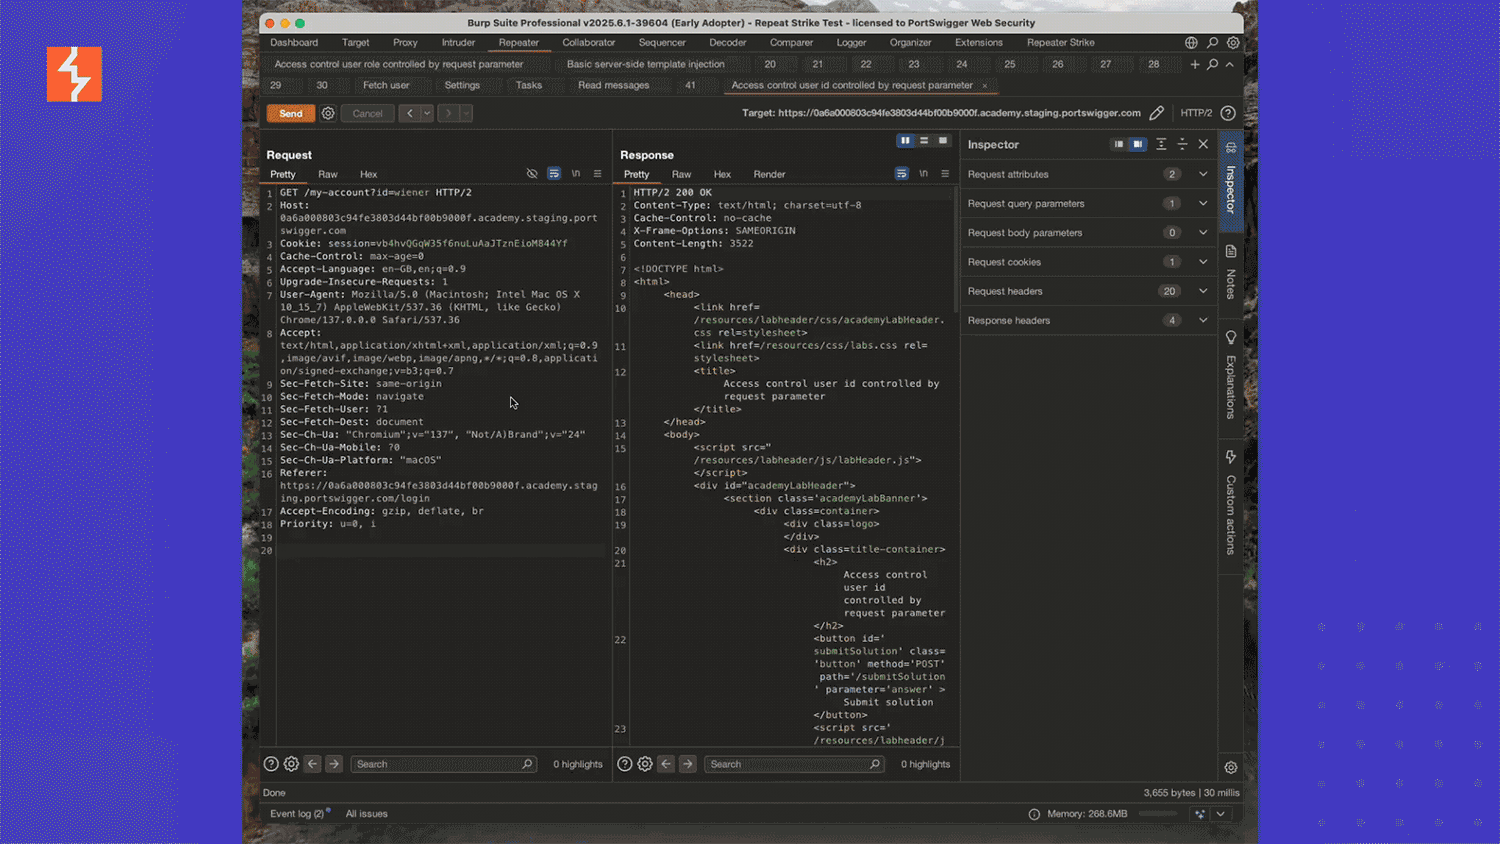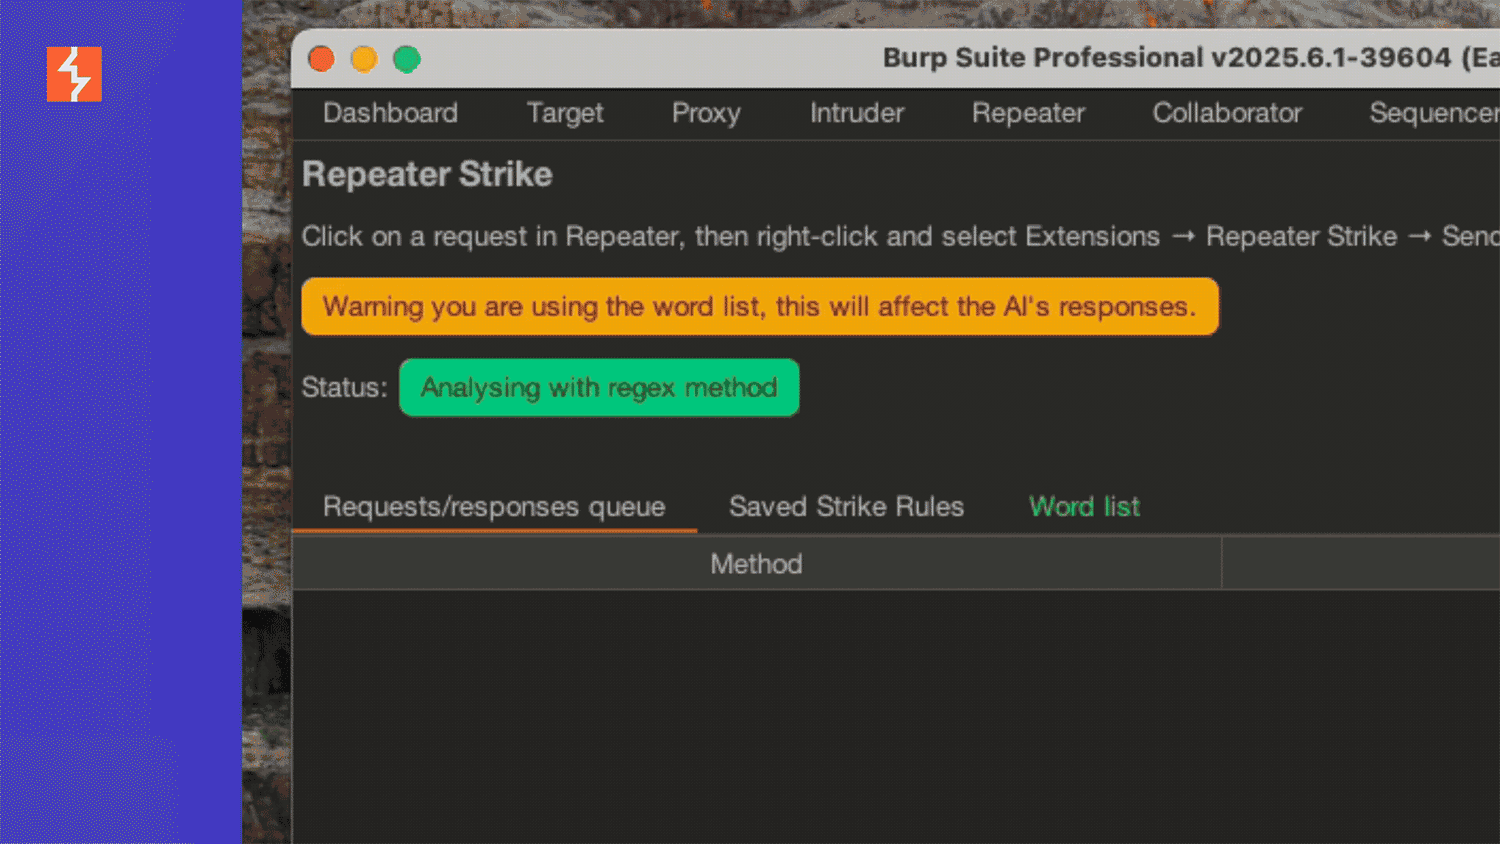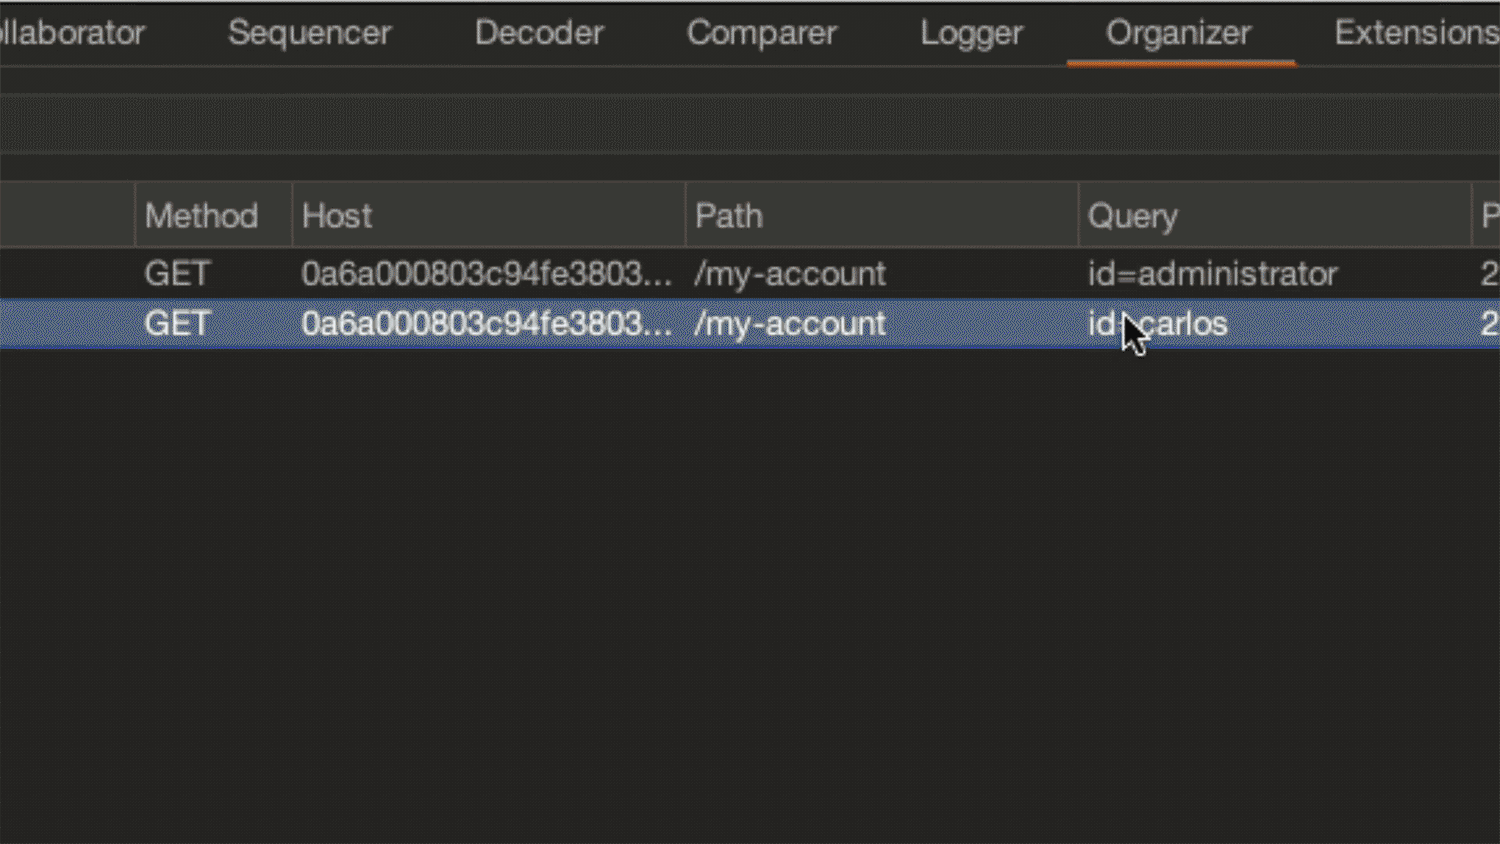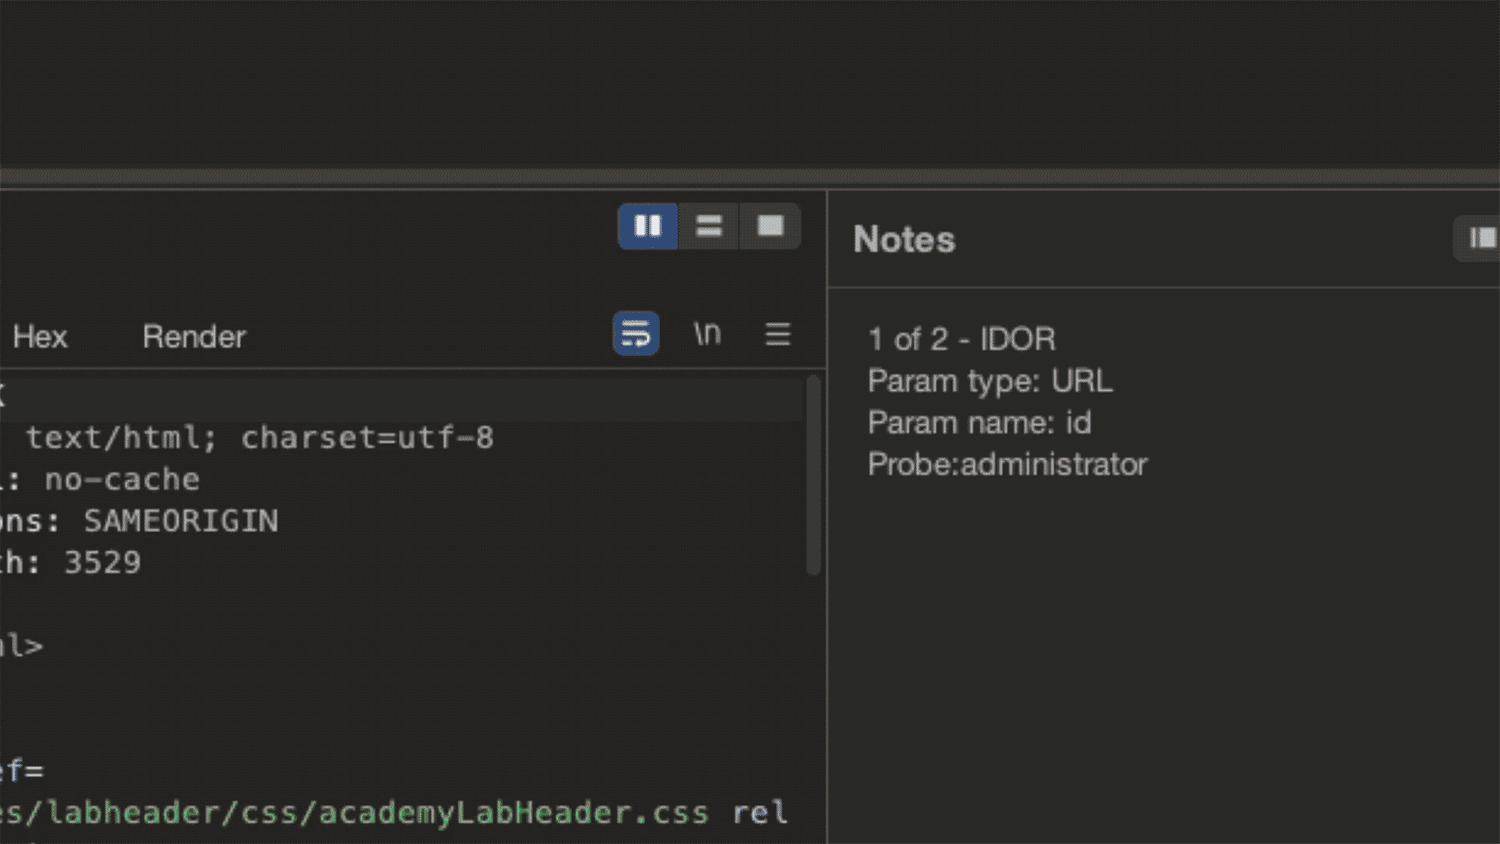
Repeater Strike Demo

安装说明

在 Burp Suite Professional 中,转到 Extensions->BApp store 并搜索 Repeater Strike。点击安装按钮,然后导航到 installed 选项卡,选择 Repeater Strike,并在 Extension 选项卡中勾选 "Use AI" 复选框。
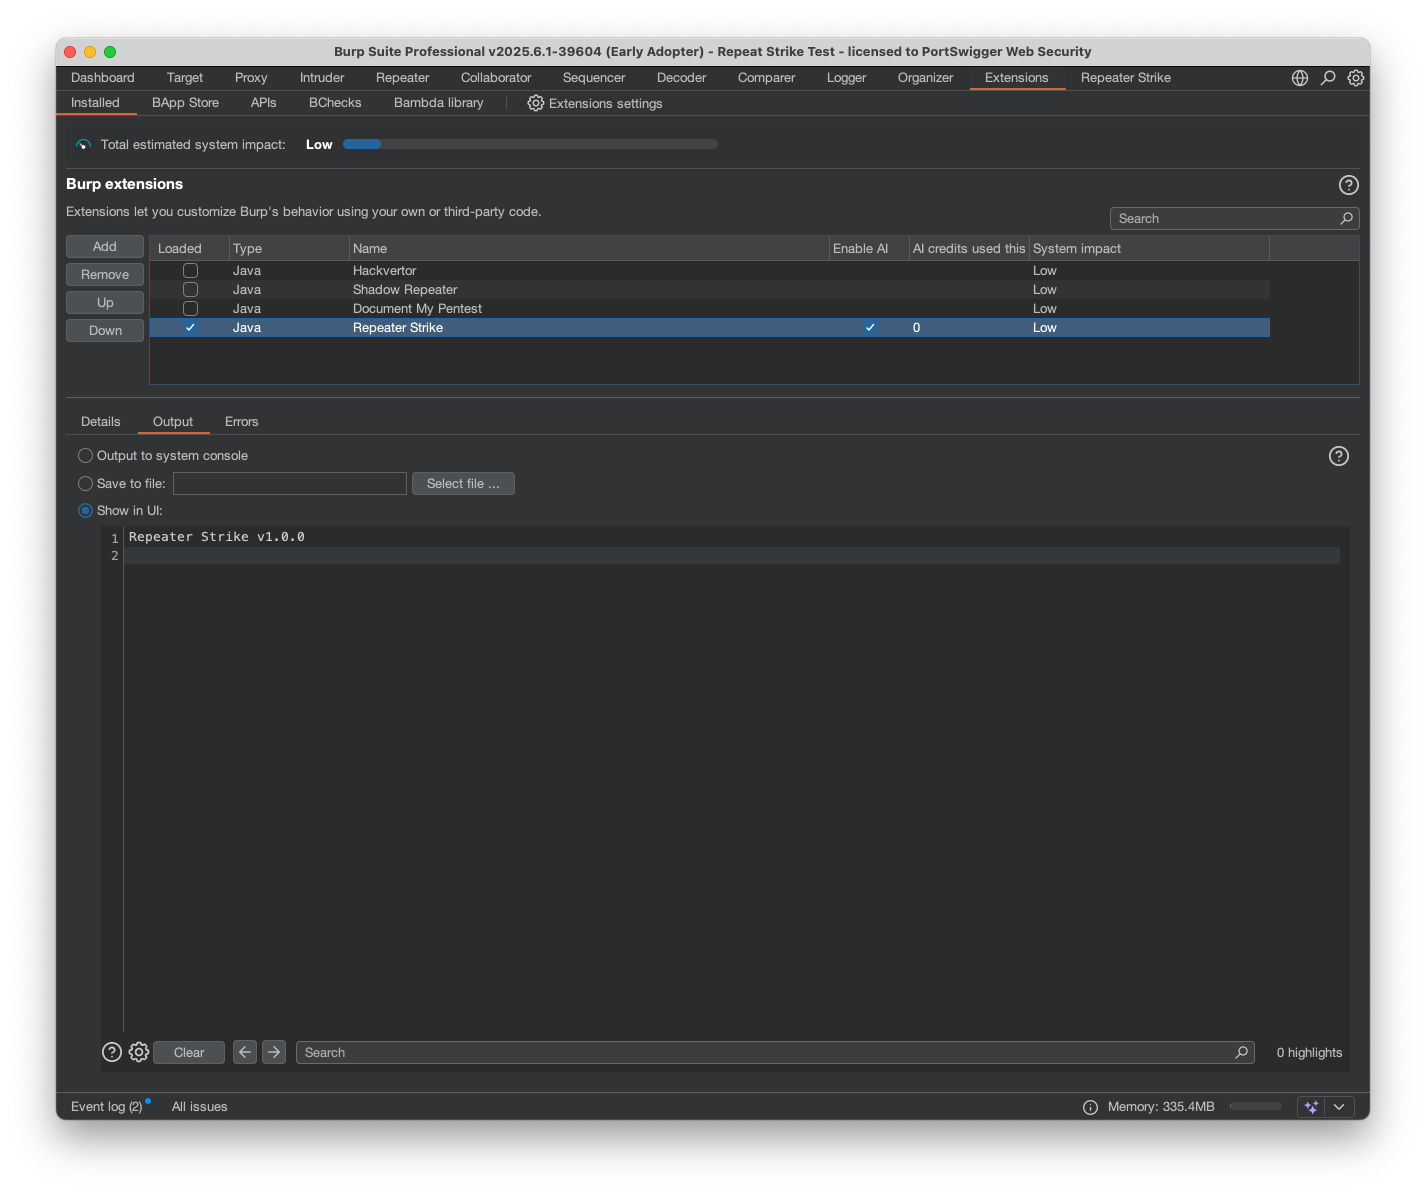
Installation screen

使用方法

在 Repeater 中确定你要测试的目标。你可以使用这个 Academy Lab 作为测试用例: Academy Lab

  1. 在 Burp 的浏览器中打开 Academy lab,并使用提供的凭据登录。
  2. 记下 API key,并通过代理将请求发送到 Repeater。
  3. 在 Repeater 中,向该主机发起请求,然后右键 → Extensions → Repeater Strike → Send to Repeater Strike。
  4. 在 Repeater Strike 选项卡中,打开 Word list 子选项卡,然后点击 Populate with default word list。
  5. 切换到 Requests/Responses queue 子选项卡,然后点击 Generate Strike Rule。
  6. 选择 Using AI Regex;如果成功,保存 Strike Rule,它就会扫描代理历史记录。

在 "Saved Strike Rules" 选项卡中编辑已保存的 Strike Rules,并随时使用 "Run Strike rule on proxy history" 按钮扫描代理历史记录。

设置

在 Extension 选项卡 → Extensions settings → Repeater Strike 中配置 Repeater Strike。 在这里,你可以设置代理数据扫描限制、请求/响应/图像上限,并在发送 Repeater 请求时启用自动 Strike Rules 和代理历史记录扫描。


下载工具
