像没有防火墙一样连接。安全地。




像没有防火墙一样连接。安全可靠。
Global Socket 工具包允许位于 NAT/防火墙之后的两个用户彼此建立 TCP 连接。安全可靠。
更多信息请访问 https://www.gsocket.io。
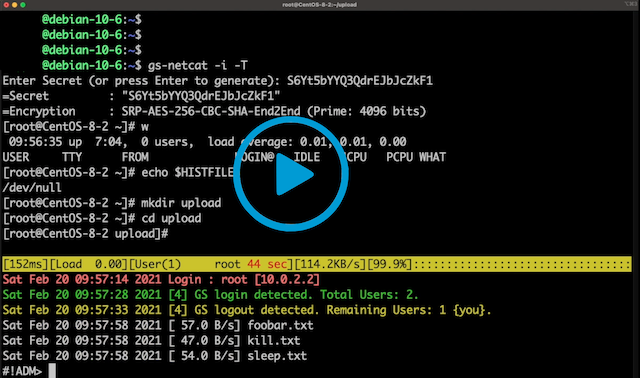
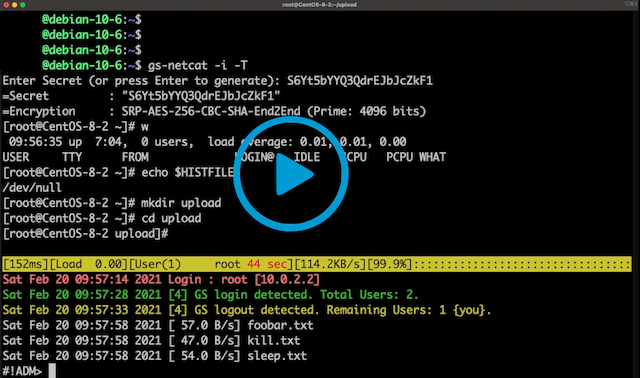
视频 1:gs-netcat 反向登录 shell 与 EEElite-console
视频 2:使用 gsocket 劫持 OpenSSH
视频 3:穿越防火墙极速传输文件
特性:
放弃对 IP 地址和端口号的固有观念。取而代之的是,开始这样思考:只要两个程序知道相同的秘密(而不是彼此的 IP 地址和端口号),它们就应该能够相互通信。Global Socket 库实现了这一点:它在本地派生临时会话密钥和 ID,并通过 Global Socket 中继网络(GSRN)连接两个程序,无论本地 IP 地址或地理位置如何,均不受其影响。连接建立后,该库会协商一个安全的 TLS 连接(端到端)。秘密永远不会离开你的工作站。GSRN 只能看到加密后的流量。
GSRN 是一项免费的云服务,任何人都可以免费使用。
Global Socket Toolkit 附带一组工具:
gs-netcat -s MySecret -i)、集成文件传输、生成 Socks4/4a/5 代理或转发 TCP 连接,或授予某人临时 shell 访问权限。gs-sftp -s MySecret)gs-mount -s MySecret ~/mnt/warez)blitz -s MySecret /usr/share/*)| 静态 | 适用于 AMD64、ARM64、MIPS 等的预编译静态二进制文件 |
| 源码 | gsocket-1.4.41.tar.gz(Linux、MacOS、FreeBSD、OpenBSD、Solaris) |
| .deb | x86_64、aarch64、...更多架构 |
| Windows | 仅 gs-netcat,或使用 docker 或 cygwin |
| 手册页 | gsocket(1)、gs-netcat(1)、gs-mount(1)、gs-sftp(1)、blitz(1) |
| Docker | docker run --rm -it hackerschoice/gsocket |
| Docker | docker run --rm -it hackerschoice/gsocket-tor # 通过 TOR 使用 gs |
示例
| 全部 | 示例 |
| 通过 GSRN 使用 OpenSSH | examples/sshd |
| 通过 GSRN 使用 WireGuard | examples/wireguard |
| 通过 GSRN 获取 Root-Shell | examples/systemd-root-shell |
| 通过 GSRN 使用 IRCD | examples/port-forward |
请按照安装说明操作,适用于所有主流操作系统。
用法:
$ gs-netcat -l -i   # Workstation A
$ gs-netcat -i      # Workstation B
另请参阅:gs-netcat(1)
$ gs-netcat -l -d 127.0.0.1 -p 22  # Workstation A
$ gs-netcat -p 2222                # Workstation B
# A connection on B's port 2222 will end up on A's port 22
$ nc -vn 127.0.0.1 2222
$ gsocket /usr/sbin/sshd     # Workstation A
$ gsocket ssh root@gsocket   # Workstation B
另请参阅:gsocket(1)
$ blitz -l                         # Workstation A
$ blitz /usr/share/*  /etc/*       # Workstation B
另请参阅:blitz(1)
$ gs-sftp -l                  # Workstation A
$ gs-sftp                     # Workstation B
另请参阅:gs-sftp(1)
$ gs-mount -l                # Workstation A
$ gs-mount ~/mnt             # Workstation B
另请参阅:gs-mount(1)
$ gs-netcat -l -r >warez.tar.gz    # Workstation A
$ gs-netcat <warez.tar.gz          # Workstation B
$ gsocket openvpn --dev tun1 --proto tcp-server --ifconfig 10.9.8.1 10.9.8.2                   # Workstation A
$ gsocket openvpn --dev tun1 --proto tcp-client --ifconfig 10.9.8.2 10.9.8.1 --remote gsocket  # Workstation B
另请参阅:gsocket(1)
$ gs-netcat -l -e "echo hello world; id; exit"   # Workstation A
$ gs-netcat                                      # Workstation B
另一个示例:在私有网络深处启动一个新的 docker 环境
# Start this on a host deep inside a private network
gs-netcat -il -e "docker run --rm -it kalilinux/kali-rolling"
从世界任何位置访问私有网络深处的 docker 环境:
gs-netcat -i
这对于让其他黑客访问私有网络而无需授予他们系统本身的访问权限特别有用。
$ gs-full-pipe -s MySecret -A               # You
$ gs-full-pipe -s MySecret -A               # Them