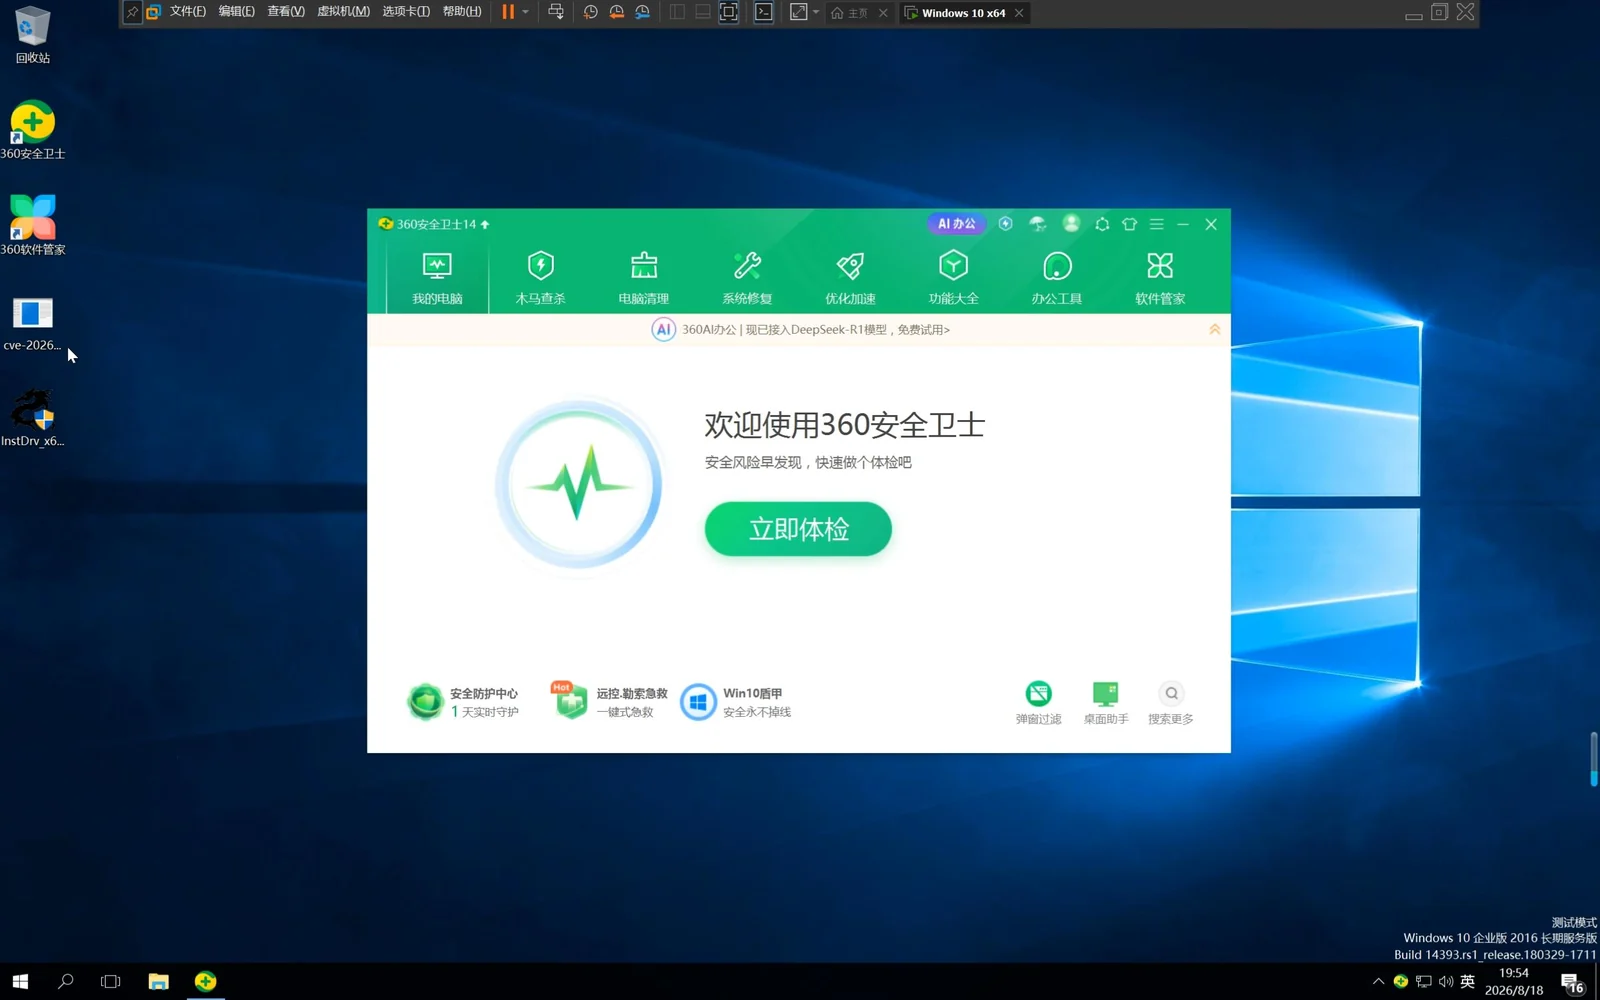
使用 cve-2026-36425 终止 edr,360 也能终止
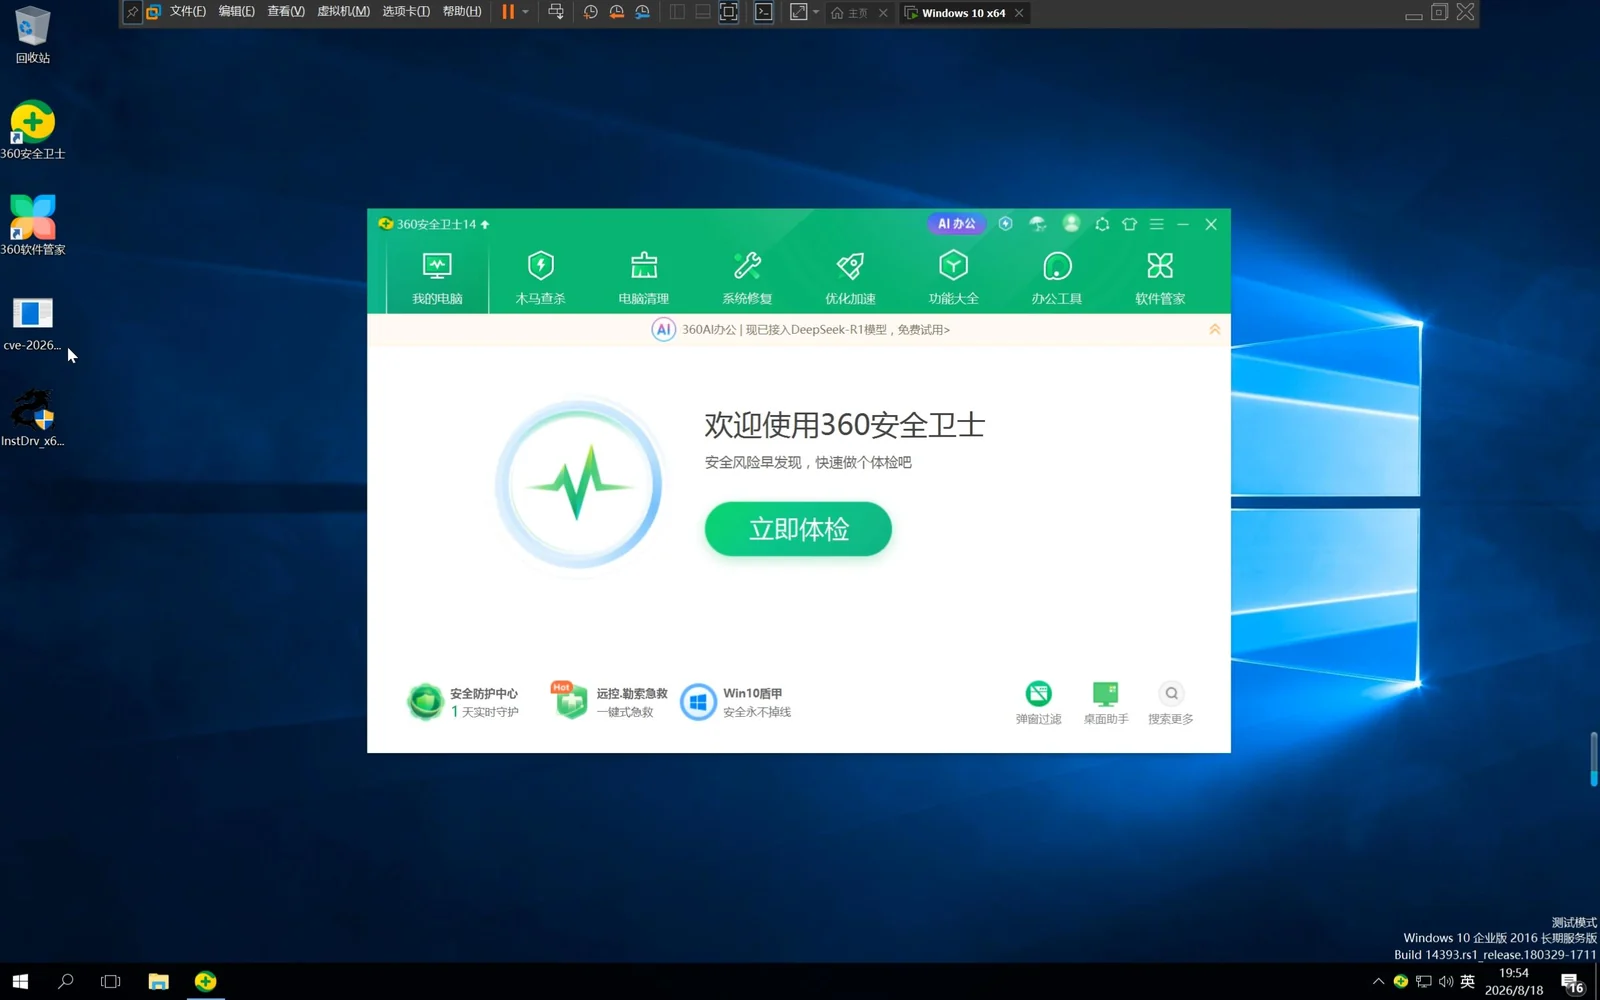
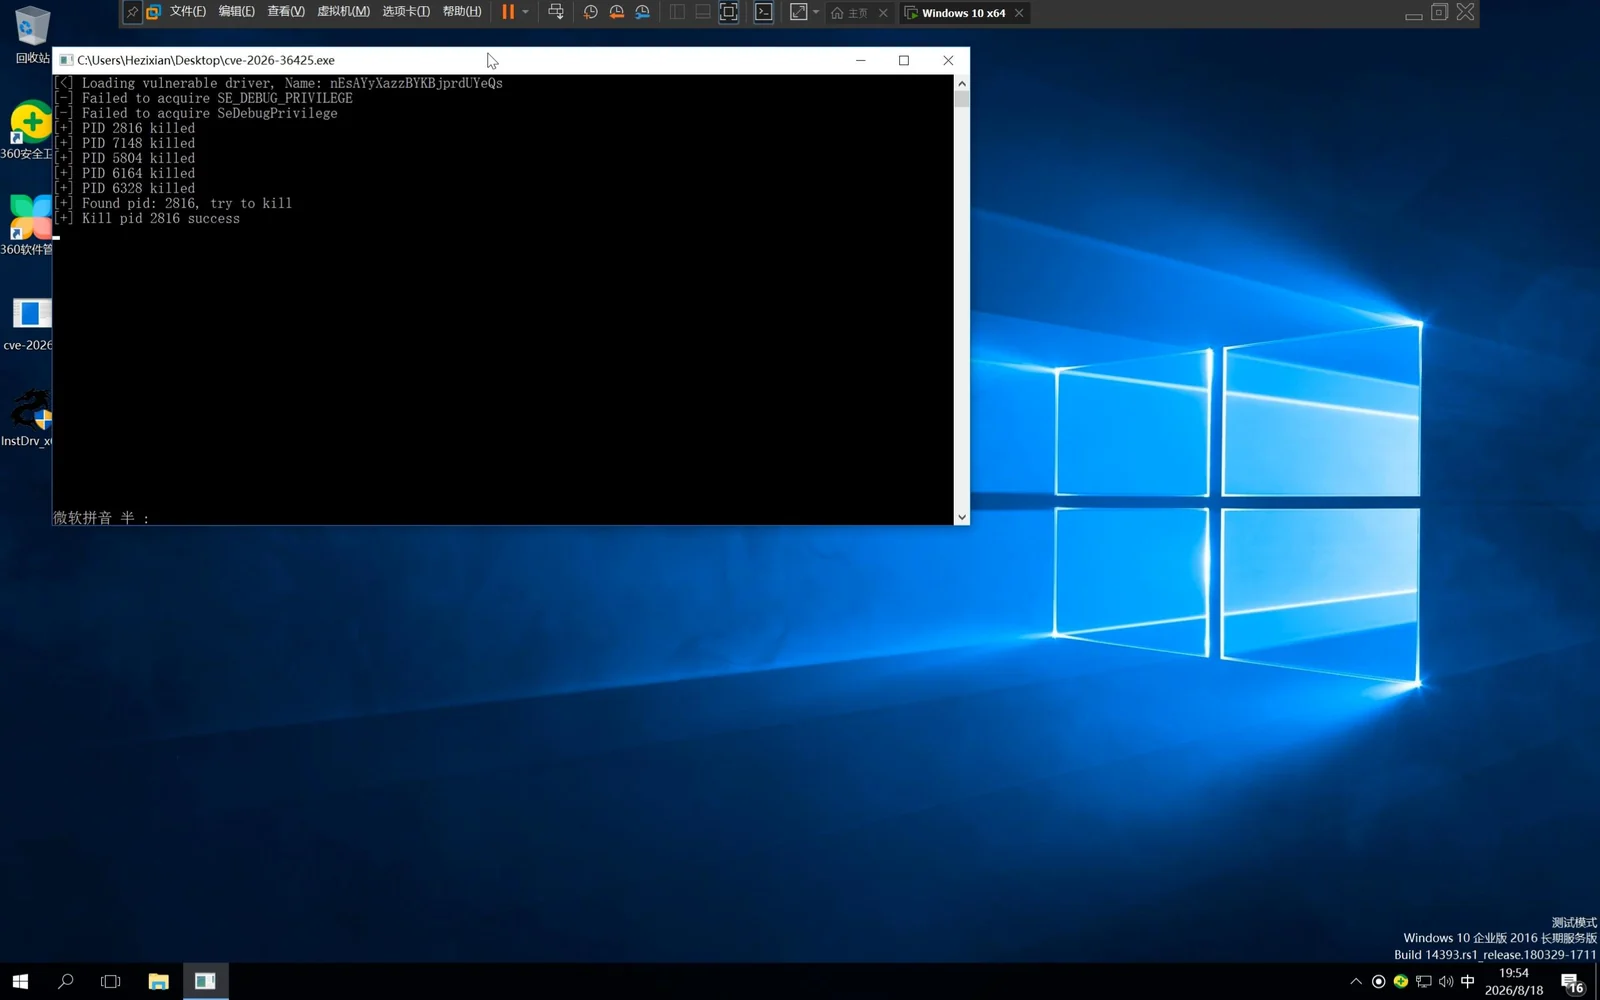 终止任意杀毒软件进程,包括但不限于 360 安全卫士和火绒安全。
我正在利用一个驱动程序漏洞进行进程操作,通过 NT 函数注册该驱动。未实现任何隐藏。使用 Clang 编译,可规避静态杀毒检测。
⚠️ 免责声明: 本代码仅用于教育和安全研究目的。 你只能在合法拥有并完全控制的硬件和系统上运行它。 未经授权对第三方系统使用可能违反当地网络安全法律,并带来相应的法律责任。 作者对因滥用本代码造成的任何直接或间接损害不承担任何责任。