进行中的工作(目前仅记录线程初始化)库,一旦注入到 Steam 中,旨在阻止 CSteamEngine::CFillMachineInfoThread,这是一个隐藏线程,收集有关你的硬盘、网络适配器和光学外设的加密信息,其卑劣目的是封禁你所有的备用账户并让你损失数千美元(而且我真的不想再为 burtonJ 的薪水多付一分钱)
你可以通过在 IDA 中查找此字符串并交叉引用来找到该指令:
你不能仅仅终止或返回该线程,但有趣的可能性出现了。该函数是继承自 CScheduledFunction 的虚表中唯一函数(除了构造函数、初始化器和终止器/析构函数)的一部分。
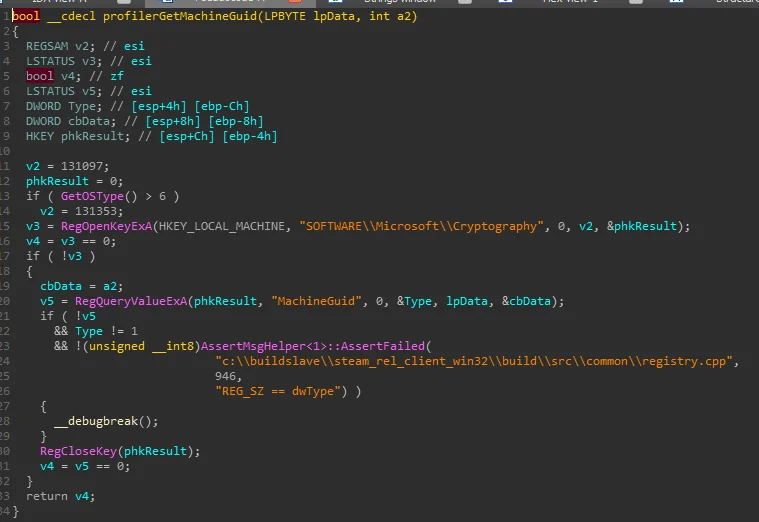
'MachineGuid' 从注册表收集并进行 SHA1 哈希,可能带有一个 "BB3" 常量?我对加密一无所知
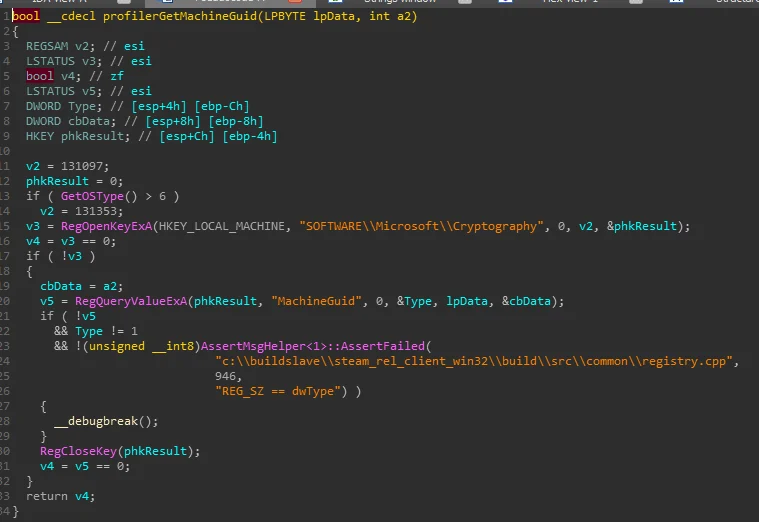
然后收集其他设备注册表信息
同时,运行 CIMV2 WMIC 查询以检索网络适配器
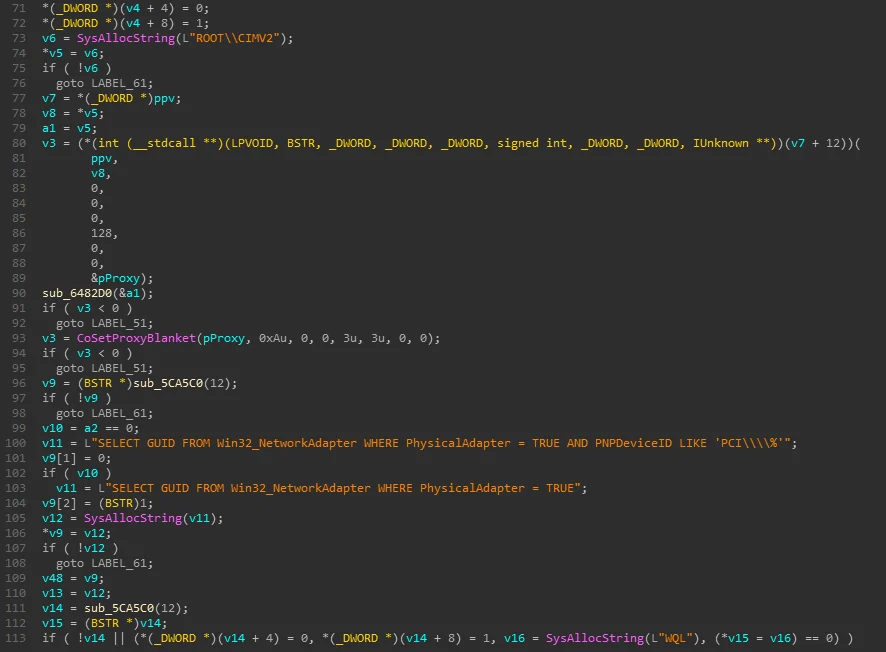
这次上述数据使用常量 "FF2" 加密?一个有趣的方法,无需阻止整个线程,可以更改这些常量以改变摘要的结果。如果 Steam 回退到不加密这些字符串,他们可能违反 GDPR,因为他们收集的信息可被归类为 "个人数据"
更多查询接踵而至,他们收集的数据量令人毛骨悚然。
"SELECT * FROM Win32_DiskPartition",他们检查 BootPartitions、DeviceID、DiskIndex,再次 "SELECT * FROM Win32_DiskDrive",更多内容,然后又一次 "SELECT * FROM Win32_PhysicalMedia",他们检查序列号和制造商。
再次加密,"3B3" 常量(?)
最后,被调用方的第二个参数(如果不是 NULL)使用 "333" 常量(?)加密