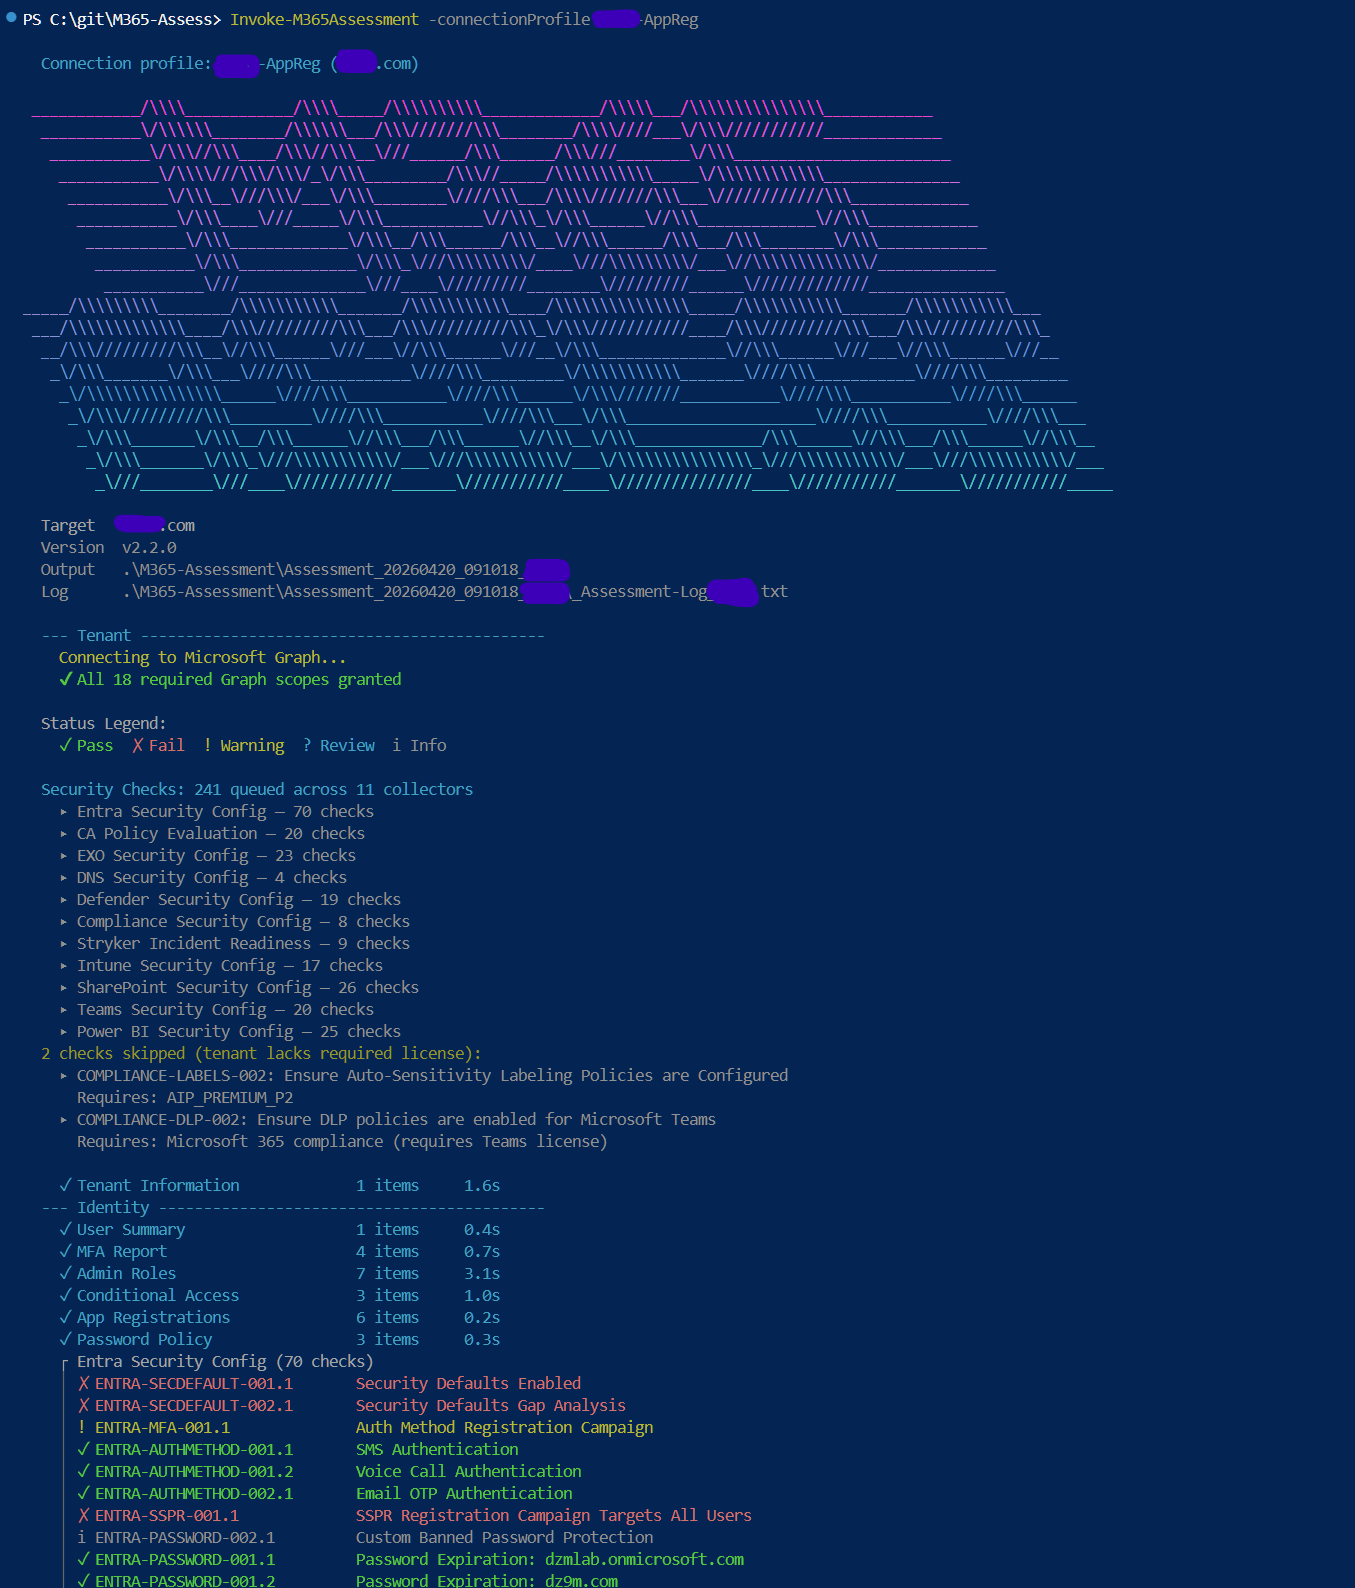
面向 IT 顾问和管理员的只读 Microsoft 365 安全评估



M365 Assess 针对 Microsoft 365 租户运行一条只读命令,并生成 CSV 数据、一个自包含的品牌化 HTML 报告,以及一个 XLSX 合规矩阵,涵盖身份、电子邮件、安全、设备、协作和合规基线。
292 项自动化安全检查,映射到 15 个合规框架 —— 计数由 controls/registry.json 生成;各框架的覆盖情况见 docs/reference/COVERAGE.md。
它专为安全管理员、合规官、IT 顾问 / vCISO、审计人员以及 CI 流水线而构建 —— 适合任何需要快速、有证据支撑且映射到 CIS、NIST、SOC 2、HIPAA、ISO 27001 等标准的安全态势快照的人。
Install-Module M365-Assess -Scope CurrentUser
Graph 和 EXO 依赖项已在清单中声明,并会自动安装。有关从源代码安装、ZIP 解除锁定步骤以及完整先决条件,请参阅快速入门指南。
Invoke-M365Assessment -TenantId 'contoso.onmicrosoft.com'
结果会存放在一个带时间戳的文件夹中,包含 CSV 数据、一个 HTML 报告和一个 XLSX 合规矩阵。不带任何参数运行会启动一个交互式向导,引导你完成部分选择、租户、身份验证和输出文件夹设置。
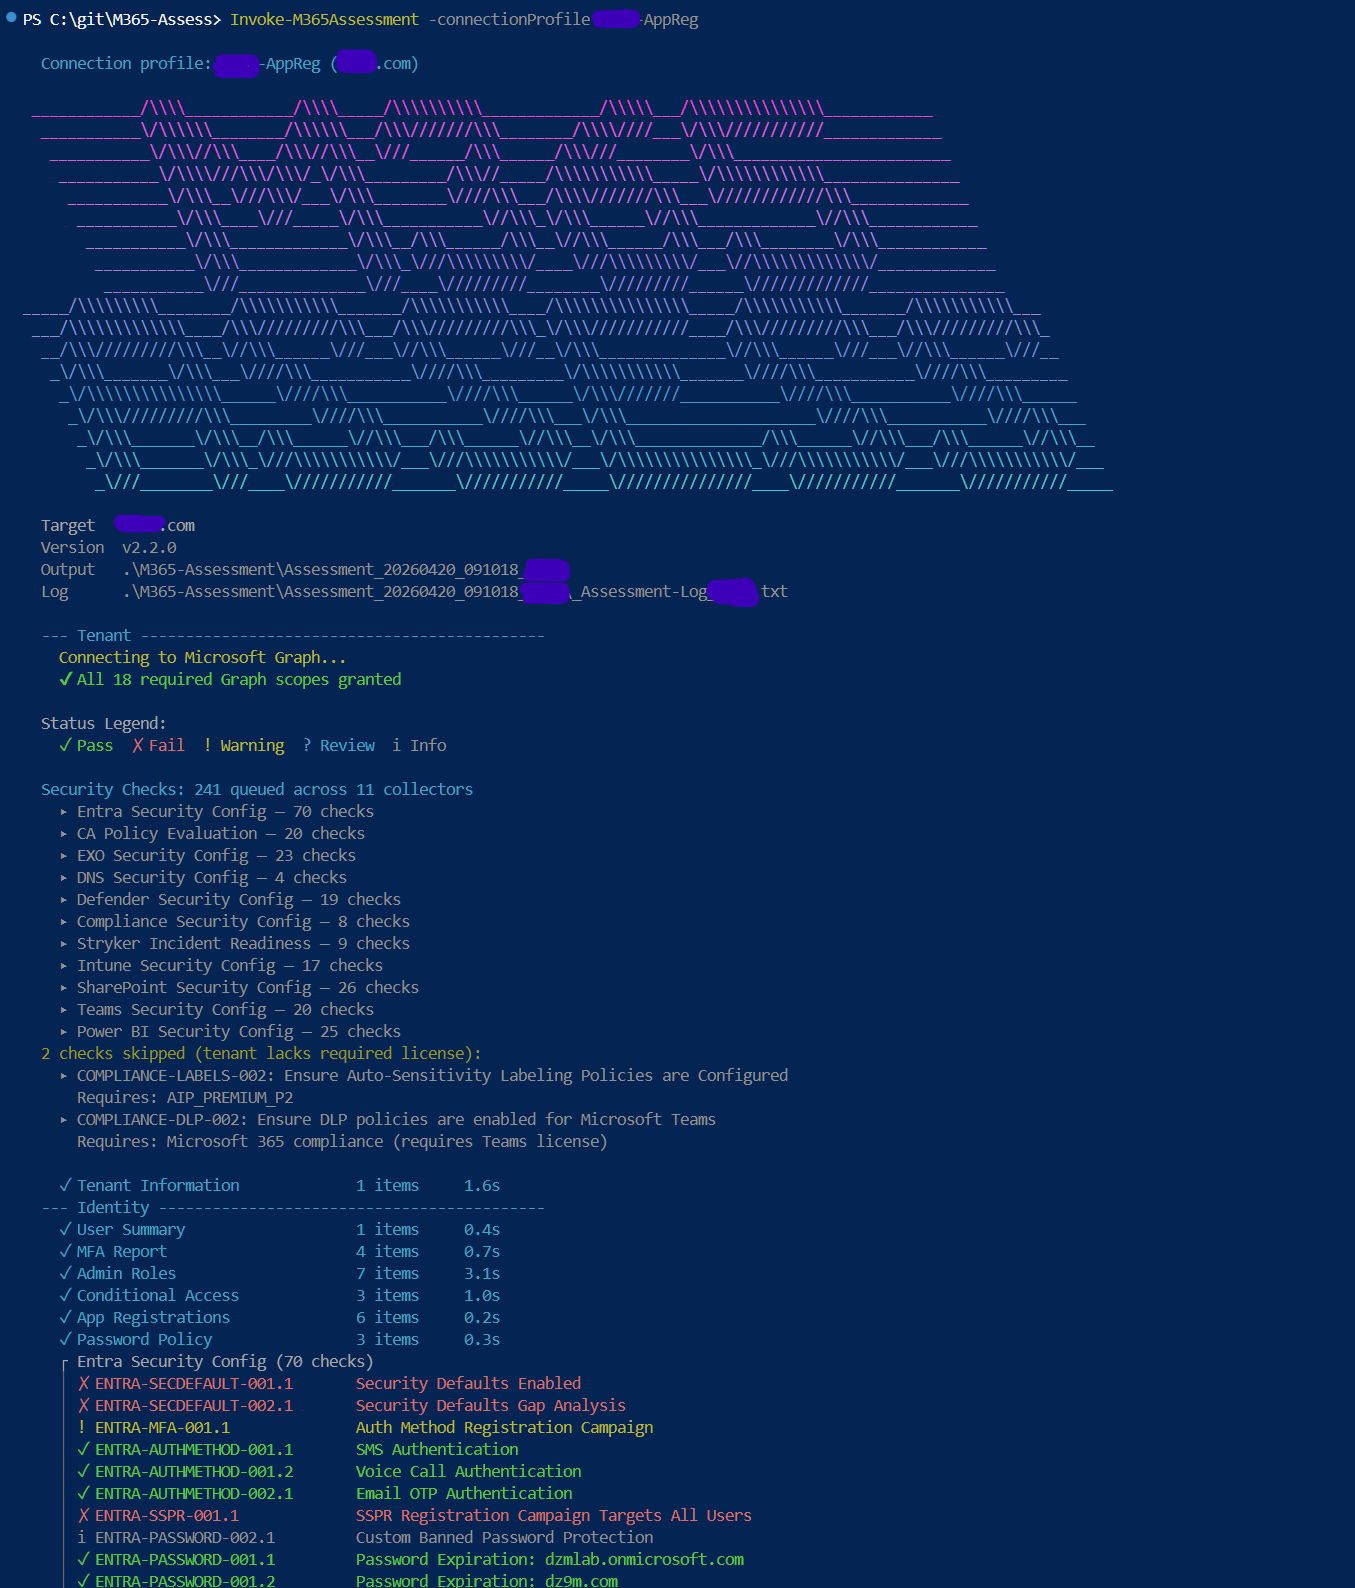
有关部分选择、完整参数参考、连接配置文件、云环境以及独立收集器用法,请参阅执行指南。要在 GCC High 上运行?请参阅 GCC High 设置指南。
默认情况下,十三个评估部分涵盖 Tenant、Identity、Licensing、Email、Intune、Security、Collaboration、Hybrid 和 PowerBI,此外还有可选的 Inventory、ActiveDirectory、SOC2 和 ValueOpportunity。完整的收集器目录和各部分详情见执行指南。
# Run specific sections
Invoke-M365Assessment -Section Identity,Email -TenantId 'contoso.onmicrosoft.com'
这个自包含的 HTML 报告可在任何浏览器中打开,无需任何依赖。你可以从执行概览点击进入各个安全域,深入查看发现项,并审查 15 个框架的合规态势 —— 全部都在一个离线文件中完成。
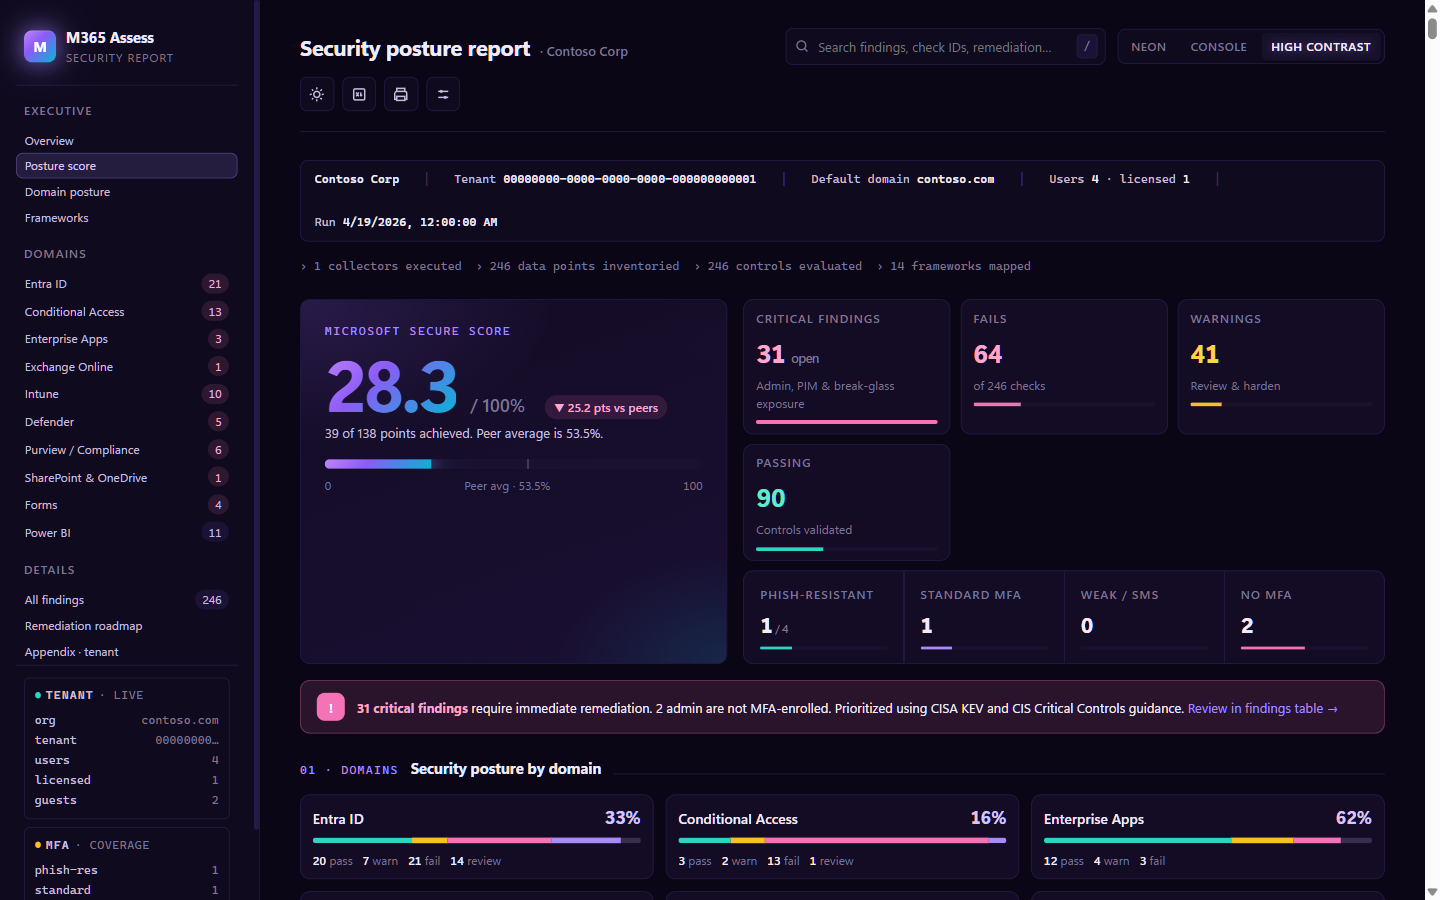
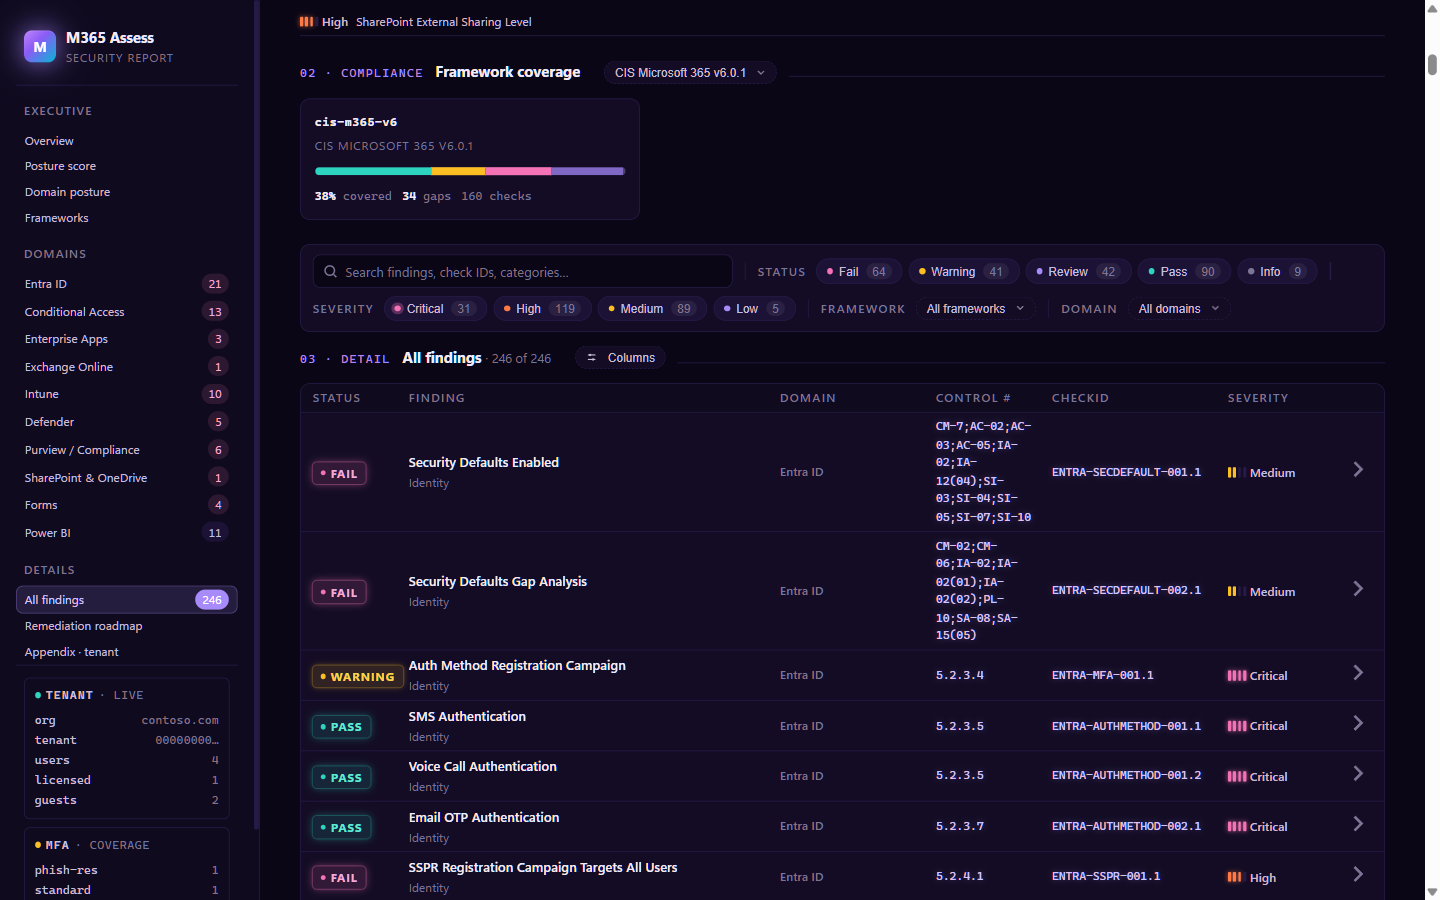
有关完整的已清除 PII 的示例报告,请参阅 docs/sample-report/_Example-Report.html;有关交互式演练,请参阅报告用户指南。
处理敏感输出: 评估文件包含 UPN、邮箱元数据、管理员角色分配和策略正文 —— 请将其视为机密。请参阅
docs/reference/DATA-HANDLING.md。
有关完整发布历史和版本说明,请参阅变更日志。
| 指南 | 描述 |
|---|---|
| 快速入门 | 在全新 Windows 机器上逐步设置(PowerShell 7、安装路径、先决条件) |
| 执行指南 | 部分、完整参数参考、连接配置文件、环境、独立脚本 |
| 身份验证 | 交互式、证书、设备代码、托管标识以及预先存在的连接方法 |
| GCC High 设置 | 主权云设置:应用注册、同意、Power BI、已知缺口 |
| 权限 | 生成的各部分矩阵:委派 Graph 范围、应用权限、EXO RBAC 组、Purview 目录角色 |
| HTML 报告 | 报告功能、交互式演练、独立生成、白标 |
| 合规 | 15 个框架、XLSX 导出、CheckId 系统、控制项注册表 |
| 兼容性 | 模块版本、依赖矩阵、已知不兼容性 |
| 故障排除 | 常见错误、模块冲突、权限问题 |
| 变更日志 | 发布历史和版本说明 |
| 安全 | 漏洞报告和安全策略 |
docs 索引是所有指南的规范导航入口。
Import-Module ./src/M365-Assess
Get-Help Invoke-M365Assessment -Full
欢迎贡献。有关指南,请参阅 CONTRIBUTING.md。
本项目根据 MIT 许可证授权。有关详情,请参阅 LICENSE。