Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
xori — Xori 是一个适合自动化的反汇编和静态分析库,适用于 PE32、32+ 和 shellcode。 | Kitploit
工具/GitHubGitHub/endgameinc/xori
静态分析逆向工程恶意软件分析二进制分析
GitHubendgameinc/xori

xori

Xori 是一个适合自动化的反汇编和静态分析库,适用于 PE32、32+ 和 shellcode。

查看仓库
722851016年前Kitploit 审核通过
分享

Xori标志

Xori - 自定义反汇编框架

许可证: AGPL v3

Xori 是一个面向自动化的反汇编和静态分析库,可处理 shellcode 或 PE 二进制文件,并提供初步分析数据。

致谢:

Xori 的诞生离不开开源社区的启发与创意。我们深深感谢 Capstone 引擎 和 LLVM 项目 的工作。

支持的架构:

  • i386
  • x86-64

文件格式

  • PE、PE+
  • 纯 Shellcode

当前功能

  • 输出 JSON 格式的:1) 反汇编结果、2) 函数、3) 导入表。
  • 管理映像内存和栈内存。
  • 两种模式:
    • 轻模拟 - 旨在穷举所有路径(寄存器、栈、部分指令)。
    • 全模拟 - 仅跟随代码路径(性能较慢)。
  • 模拟 TEB 和 PEB 结构。
  • 根据 DLL 导出表评估函数。
  • 基于引用的内存位置显示字符串。
  • 使用 FLIRT 风格签名(快速库识别与识别技术)。
  • 允许使用自定义导出表来模拟 PEB。
  • 能检测不会返回的调用之后的填充。
  • 尝试根据偏移量识别函数引用。

当前不包含的功能:

  • 引擎支持交互。
  • 不转储字符串。
  • 不处理非可执行节。
  • 对非 PE 文件不启用 TEB 和 PEB。
  • 仅模拟部分 x86 指令,并非全部。
  • 打补丁和汇编。
  • 没有插件或脚本。

文档

环境要求

rustc 1.27.0

在 OSX 和 Linux 发行版上安装 Rust

curl https://sh.rustup.rs -sSf | sh

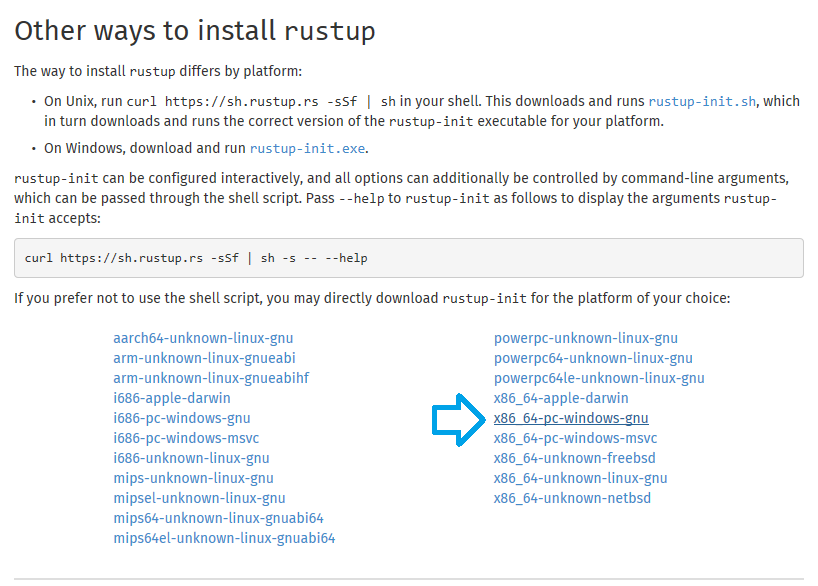
在 Windows 上安装 Rust

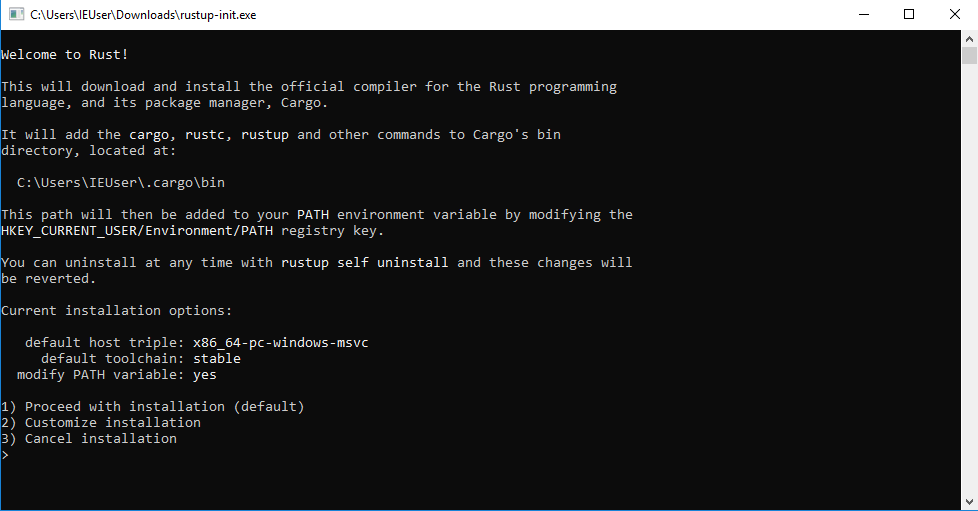
首先从此处获取 rustup.exe(Rust 工具链安装程序)。 关于 rustup 安装的截图

该工具将安装 Rust 编译器 rustc、Rust 包管理器 cargo 以及其他 Rust 开发所需的有用工具。

  • 运行 rustup.exe

安装 Rust 前置条件

如果看到以下输出,说明你的 Windows 环境缺少 Visual Studio 生成工具,请继续阅读;否则请跳至此处 关于缺少前置条件的截图
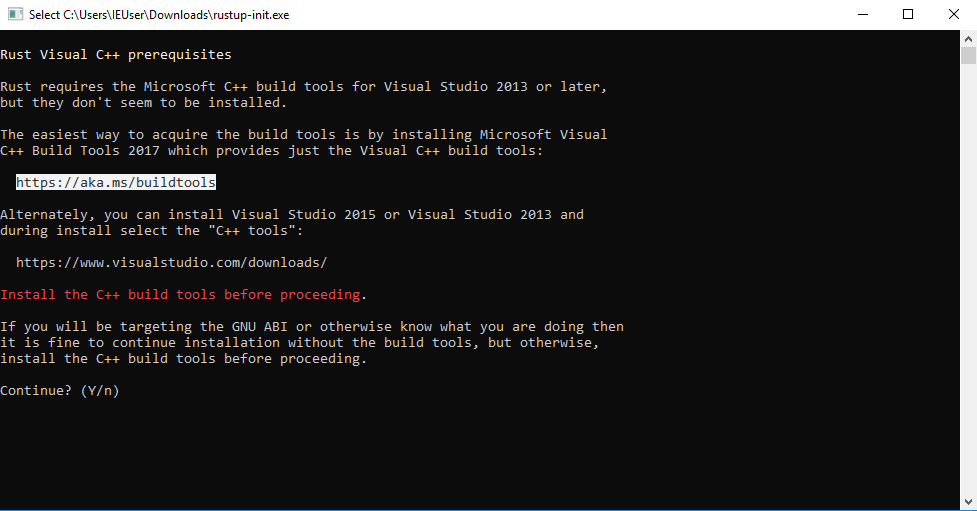
  • 点击输出中的链接,或点击此处

  • 取消 rustup-init.exe

  • 回到浏览器,向下滚动,展开 Visual Studio 2017 工具 选项卡,下载 Visual Studio 2017 生成工具
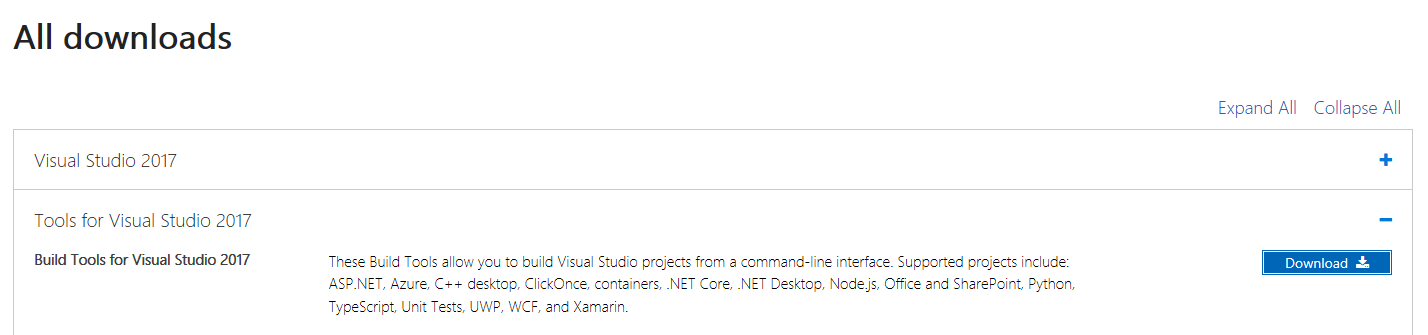
关于生成工具安装的截图

  • 运行该可执行文件

选择 Visual C++ 生成工具 并点击“安装”,安装完成后关闭“Visual Studio 安装程序” 关于生成工具安装的截图
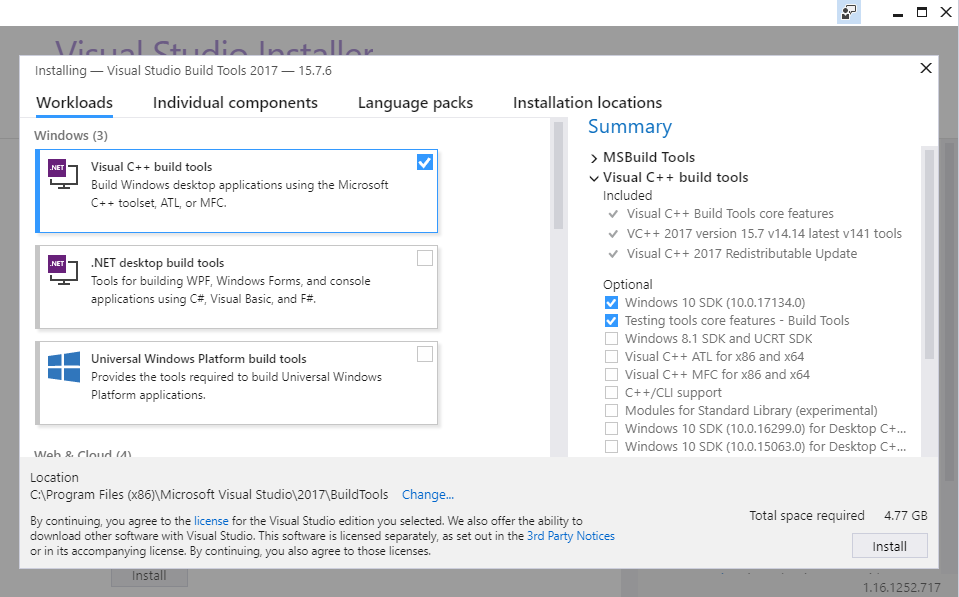
安装 Rust 工具链

运行 rustup.exe,你会看到以下输出 关于 rustup 安装的截图

成功安装后,可以看到 Rust 编译器 rustc、Rust 包管理器 cargo 以及其他工具已安装(位于 C:\Users\%username%\.cargo 和 C:\Users\%username%\.rustup) 关于 rustup 安装的截图
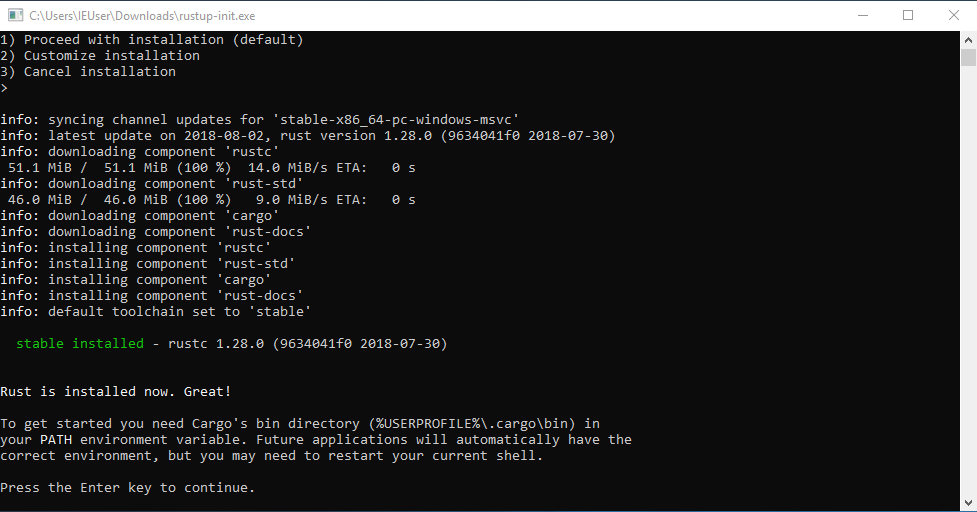
  • 打开一个新的“命令提示符”,然后按照此处的 xori 构建步骤操作。

安装

1. 构建 Xori

该命令还会创建其他二进制文件,例如 pesymbols 和 peinfo。

git clone https://github.com/endgameinc/xori.git
cd xori
cargo build --release

2. 创建 xori.json 配置文件

cp xori.json.example xori.json
[根据需要编辑]

3. (可选)构建符号文件

如果要创建自己的符号文件,需要将 dll 文件夹设置为你存放 Windows dll 的位置。

"function_symbol32": "./src/analysis/symbols/generated_user_syswow64.json",
"function_symbol64": "./src/analysis/symbols/generated_user_system32.json",
"symbol_server": {
	"dll_folder32": "./dlls/32bit",
	"dll_folder64": "./dlls/64bit"

运行 pesymbols 以覆盖 function_symbol JSON 文件

 ./target/release/pesymbols

运行

./target/release/xori -f test.exe

运行所有测试

cargo test

浏览器 GUI

ChromeFirefoxSafariIEOpera
最新版 ✔最新版 ✔最新版 ✔x最新版 ✔

环境要求

nodejs

yarn(可选,用于 UI 开发)

  • 在 Ubuntu 18.04 上,你可能需要使用 apt 安装以下软件包:curl git libssl-dev pkg-config build-essential npm

构建

cd gui
npm install

运行

在一个终端中

cd gui
node src/server.js

在另一个终端中

cd gui
npm start

这将在默认浏览器中打开 http://localhost:3000/。 后端 API 监听 localhost:5000。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    383
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    280

探索所有工具

浏览我们的工具集合

查看所有工具 →