Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
abdal-cve-2026-63030 — Abdal CVE-2026-63030 是一款专业的 WordPress 漏洞扫描器,旨在通过版本分析和 REST API 安全检查来检测是否暴露于 CVE-2026-63030。由 Ebrahim Shafiei (EbraSha) 开发,用于网络安全研究、渗透测试和 WordPress 安全评估。 | Kitploit
工具/GitHubGitHub/ebrasha/abdal-cve-2026-63030
漏洞扫描器API安全测试信息收集Web安全渗透测试
GitHubebrasha/abdal-cve-2026-63030

abdal-cve-2026-63030

Abdal CVE-2026-63030 是一款专业的 WordPress 漏洞扫描器,旨在通过版本分析和 REST API 安全检查来检测是否暴露于 CVE-2026-63030。由 Ebrahim Shafiei (EbraSha) 开发,用于网络安全研究、渗透测试和 WordPress 安全评估。

查看仓库
2172个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

English | فارسی

Abdal CVE-2026-63030

🛡️ Abdal CVE-2026-63030 PoC 漏洞利用验证工具

Abdal CVE-2026-63030 是一款防御性 WordPress 暴露验证工具,用于检测被追踪为 CVE-2026-63030 的 REST API 批量路由混淆问题。该问题在受影响的 WordPress 版本上可与 CVE-2026-60137 链式利用,并可能导致远程代码执行。

该工具可帮助管理员、事件响应人员以及经授权的安全团队快速对单个网站或网站列表进行分流排查,而无需复现武器化的漏洞利用链。

🎯 创建此工具的原因

手动检查大量 WordPress 安装既缓慢又不一致。此验证器可自动化基于 HTTP 的安全检查、WordPress 版本发现、REST 批量端点检测以及结论分类,从而优先处理暴露系统以进行修复。

⚠️ 受影响版本与修复版本

WordPress 分支受影响版本修复版本
6.9.x6.9.0 至 6.9.46.9.5 或更高版本
7.0.x7.0.0 至 7.0.17.0.2 或更高版本

即使不在上述受影响范围内,使用较旧或不受支持分支的网站也应迁移至当前受维护的 WordPress 版本。

✨ 功能特性

  • 扫描单个 URL 或包含多个 URL 的文件。
  • 使用并发工作线程实现高效的批量验证。
  • 在 WordPress 版本可公开发现时检测其版本。
  • 同时检查 /wp-json/batch/v1 和 /?rest_route=/batch/v1。
  • 支持配置工作线程数量、HTTP 超时、User-Agent 和 TLS 验证。
  • 限制响应体读取和重定向深度,以实现更安全的操作。
  • 以彩色方式显示每个目标的检测结果,包括版本、端点、HTTP 状态、耗时和详细信息。
  • 每次扫描后打印分类汇总。
  • 支持无需重启应用程序即可开始另一次扫描。
  • 在适用时将结果分类为 VULNERABLE、AFFECTED、AFFECTED-WAF、PATCHED、NOT-AFFECTED、UNKNOWN、NOT-WORDPRESS、INVALID 或 ERROR。

🚀 使用方法

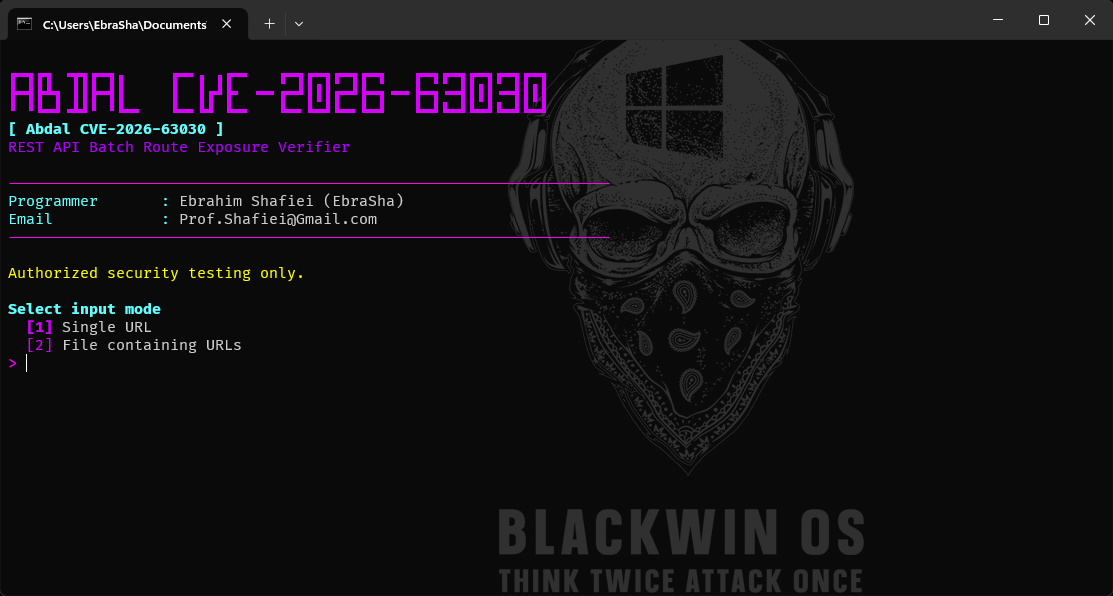
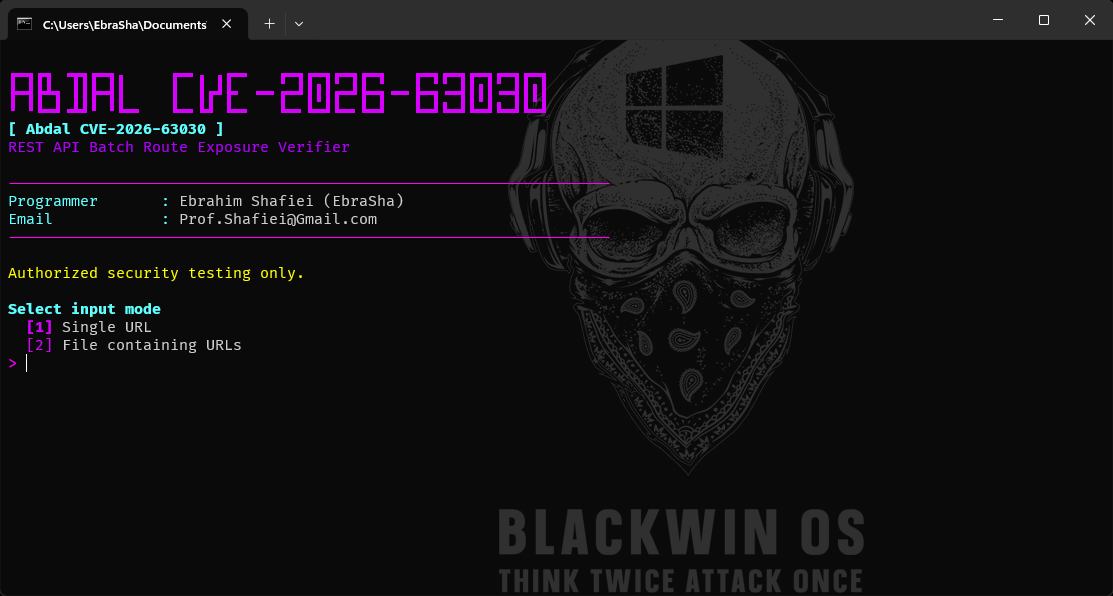
运行 Windows 可执行文件:

Abdal-CVE-2026-63030.exe

然后按照交互式提示操作:

  1. 选择单个目标或包含目标的文本文件。
  2. 输入 URL 或文件路径。
  3. 配置工作线程、超时、User-Agent 和 TLS 验证。
  4. 查看每个目标的判定结果和最终汇总。
  5. 选择开始另一次扫描或退出。

目标文件示例:

https://wordpress.example
https://blog.example

仅扫描您拥有或明确授权评估的系统。

🧭 结果解读

判定结果含义
VULNERABLE观察到的版本和端点行为与受影响特征高度匹配。
AFFECTED检测到的版本在受影响范围内,但端点证据不完整。
AFFECTED-WAF版本看似受影响,但 WAF 或访问控制可能干扰了验证。
PATCHED检测到的 WordPress 版本已包含厂商修复。
NOT-AFFECTED检测到的版本不在已公布的受影响范围内。
UNKNOWN可用证据不足以进行可靠分类。
NOT-WORDPRESS无法在目标上识别出 WordPress。
INVALID提供的目标不是有效的 URL 或输入。
ERROR网络、TLS、超时或 HTTP 处理错误阻止了验证。

🔧 修复建议

  • 将 WordPress 6.9.x 更新至 6.9.5 或更高版本。
  • 将 WordPress 7.0.x 更新至 7.0.2 或更高版本。
  • 更新后确认已安装的版本,而不是假设自动更新已完成。
  • 审查 REST API 访问日志、应用程序日志、文件完整性、管理员账户以及意外的计划任务。
  • 将 WAF 防护视为纵深防御,而非厂商补丁的替代品。
  • 同时修补 CVE-2026-60137,因为它是已披露漏洞利用链中配套的 SQL 注入漏洞。

⚖️ 免责声明

本软件仅用于合法的防御性安全测试、资产所有者验证、教育以及经授权的研究。您有责任在扫描任何系统前获得许可,并遵守所有适用的法律、合同和政策。

本软件及其结果按 原样 提供,不附带任何准确性、可用性、特定用途适用性或无误报和漏报的保证或担保。程序员和贡献者不对因使用本项目而产生的滥用、服务中断、数据丢失、安全事件或任何直接或间接损害负责。

🔗 参考链接

  • WordPress 安全公告 GHSA-ff9f-jf42-662q
  • WordPress 7.0.2 安全版本发布
  • NVD: CVE-2026-63030

🐛 问题反馈

如果您遇到任何问题或有配置问题,请通过电子邮件联系 [email protected]。您也可以在 GitLab 或 GitHub 上报告问题。

❤️ 捐赠

如果您觉得此项目有帮助并希望支持进一步开发,请考虑进行捐赠:

  • 在此捐赠

🤵 程序员

由 Ebrahim Shafiei (EbraSha) 满怀热情精心打造

  • 电子邮件: [email protected]
  • Telegram: @ProfShafiei
  • GitHub: ebrasha

📜 许可证

本项目采用 AGPLv3 许可证授权。

下载工具