 drbloop2000/sid-meier-s-civilization-vi-rce
针对《文明 VI/V》沙箱逃逸(CVE-2026-116370)的概念验证与详细分析,该逃逸通过创意工坊附加组件中的 loadstring 和字节码执行实现。

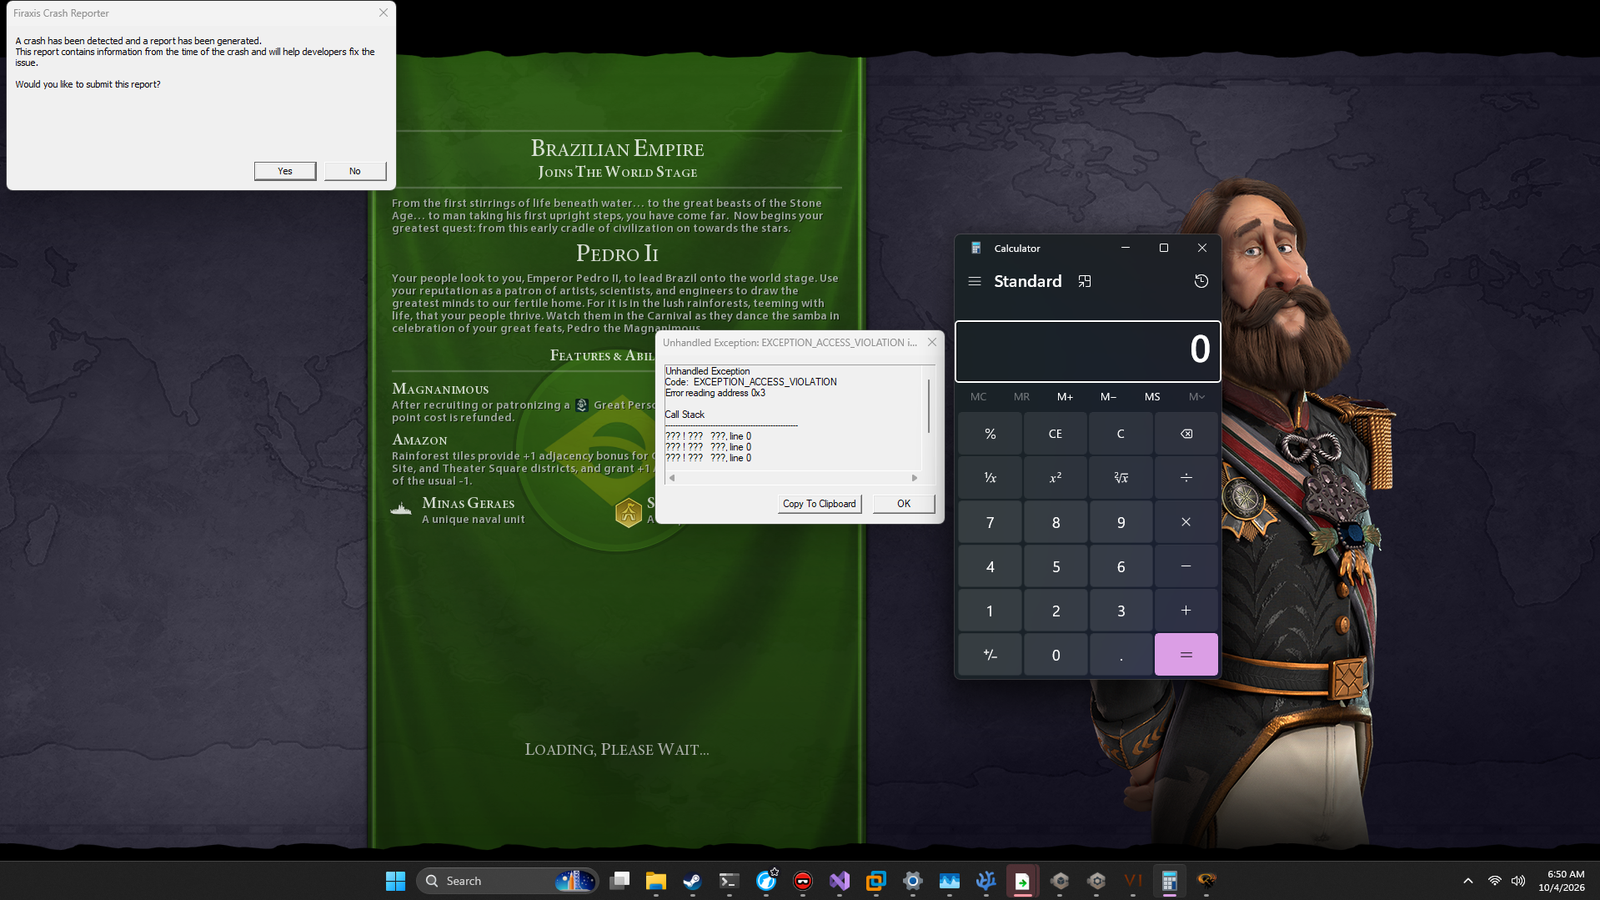
几周前,我通过使用 loadstring 并执行字节码,从创意工坊附加组件中发现了《文明 VI》和《文明 V》中的一个沙箱逃逸漏洞。
https://www.youtube.com/watch?v=ORHlUNISZd8
请参阅我关于前作的分析文章以了解更多:https://drbloop.dev/blog/three-click-rce-in-civi-v






