Burp Suite 扩展,通过人工智能实现被动漏洞检测。



BurpIA 将 Burp Suite 转变为 AI 辅助的 Web 安全测试环境。它使用 LLM(12+ 提供商或本地模型)分析真实 HTTP 流量,通过 Burp MCP 上的自主 CLI 代理验证发现,并保持每个结果可追溯——适用于 Burp Suite Community 和 Professional。
此扩展将被动 HTTP 流量转化为可操作的安全发现。它可以:
request + response)。重要: AI 发现是提示,不是定论。报告前务必验证——可能存在误报。
BurpIA-1.7.0.jar。Extensions 选项卡 → Add → 选择 JAR 文件。| 要求 | 详情 |
|---|---|
| Burp Suite | Community 或 Professional |
| 操作系统 | macOS、Linux 或 Windows |
| Java | 17+(原生 Burp 安装程序中的捆绑 JRE 可用) |
| LLM 访问 | 云提供商的 API 密钥、本地 Ollama 或 LM Studio |
| CLI 代理(可选) | 以下之一:droid、claude、agy、opencode、grok、codex |
| UI 语言 | 西班牙语或英语(可在设置中切换) |
Analyze request with BurpIA(或 🤖 Analyze with {Agent} 进行代理验证)。request 和 response 构建提示。Analyze request with BurpIA 或 🤖 Analyze with {Agent}。🔍 Analyze this flow 或 🤖 Analyze this flow with {Agent}。| 提供商 | 备注 |
|---|---|
| Ollama | 本地模型:Qwen 3.8、Llama 4、Gemma 4、DeepSeek v4、Phi-4 等 |
| Ollama Cloud | ollama.com 上的云模型——需要 API 密钥 |
| OpenAI | GPT-5.6(+ Luna/Sol/Terra/Cyber 变体) |
| Claude | Anthropic:Fable 5.1、Opus 5、Sonnet 5 |
| Gemini | Google:3.8 Flash(GA)、3.7/3.6 Flash、2.5 Pro |
| Moonshot (Kimi) | K3、K2.7 及更早版本 |
| Z.ai / Minimax | GLM 5.3 和 MiniMax H3 |
| DeepSeek | v4-pro、v4-flash——OpenAI 兼容 API |
| xAI Grok | grok-4.6、grok-4.5——OpenAI 兼容 API |
| Sakana Fugu | fugu、fugu-ultra |
| LM Studio | 本地服务器,OpenAI 兼容 |
| Custom | 最多 3 个配置文件,适用于任何 OpenAI 兼容 API |
与 Burp Suite MCP 集成的自主验证代理:
| 代理 | 二进制文件 | 指南 |
|---|---|---|
| Factory Droid | droid | EN · ES |
| Claude Code | claude | EN · ES |
| Antigravity CLI | agy | EN · ES |
| Open Code | opencode | EN · ES |
| Grok CLI | grok | EN · ES |
| Codex CLI | codex | EN · ES |
{REQUEST} / {RESPONSE}:规范化的 HTTP 请求/响应。{REQUEST_1}…{REQUEST_N} / {RESPONSE_1}…{RESPONSE_N}:流的第 N 个元素。{OUTPUT_LANGUAGE}:发现描述的预期输出语言。如果您省略这些令牌,BurpIA 会自动附加一个安全块(回退)以保持最小上下文并强制执行配置的语言。
针对身份验证流的自定义提示(将 2 个请求作为一个进行分析):
You are a web security auditor. Focus ONLY on authentication and session logic.

Request 1 (login):
{REQUEST_1}
Response 1:
{RESPONSE_1}

Request 2 (password change):
{REQUEST_2}
Response 2:
{RESPONSE_2}

Report findings in {OUTPUT_LANGUAGE} with severity, confidence, and remediation.
BurpIA 生成的典型发现(在结果表中呈现):
Title:    Password change endpoint accepts old password indefinitely
Severity: High · Confidence: Certain
Endpoint: POST /api/v2/account/password  (200 OK)
Evidence: The password-change flow succeeded using the pre-login session
          token, indicating missing re-authentication and no rotation of
          existing sessions.
Remedy:   Require current-password verification and invalidate all active
          sessions after a successful change.
从表中,您可以将其发送到 Burp Repeater 进行手动验证、导出(CSV/JSON),或通过 Burp MCP 将其分派给 CLI 代理进行更深入的验证。
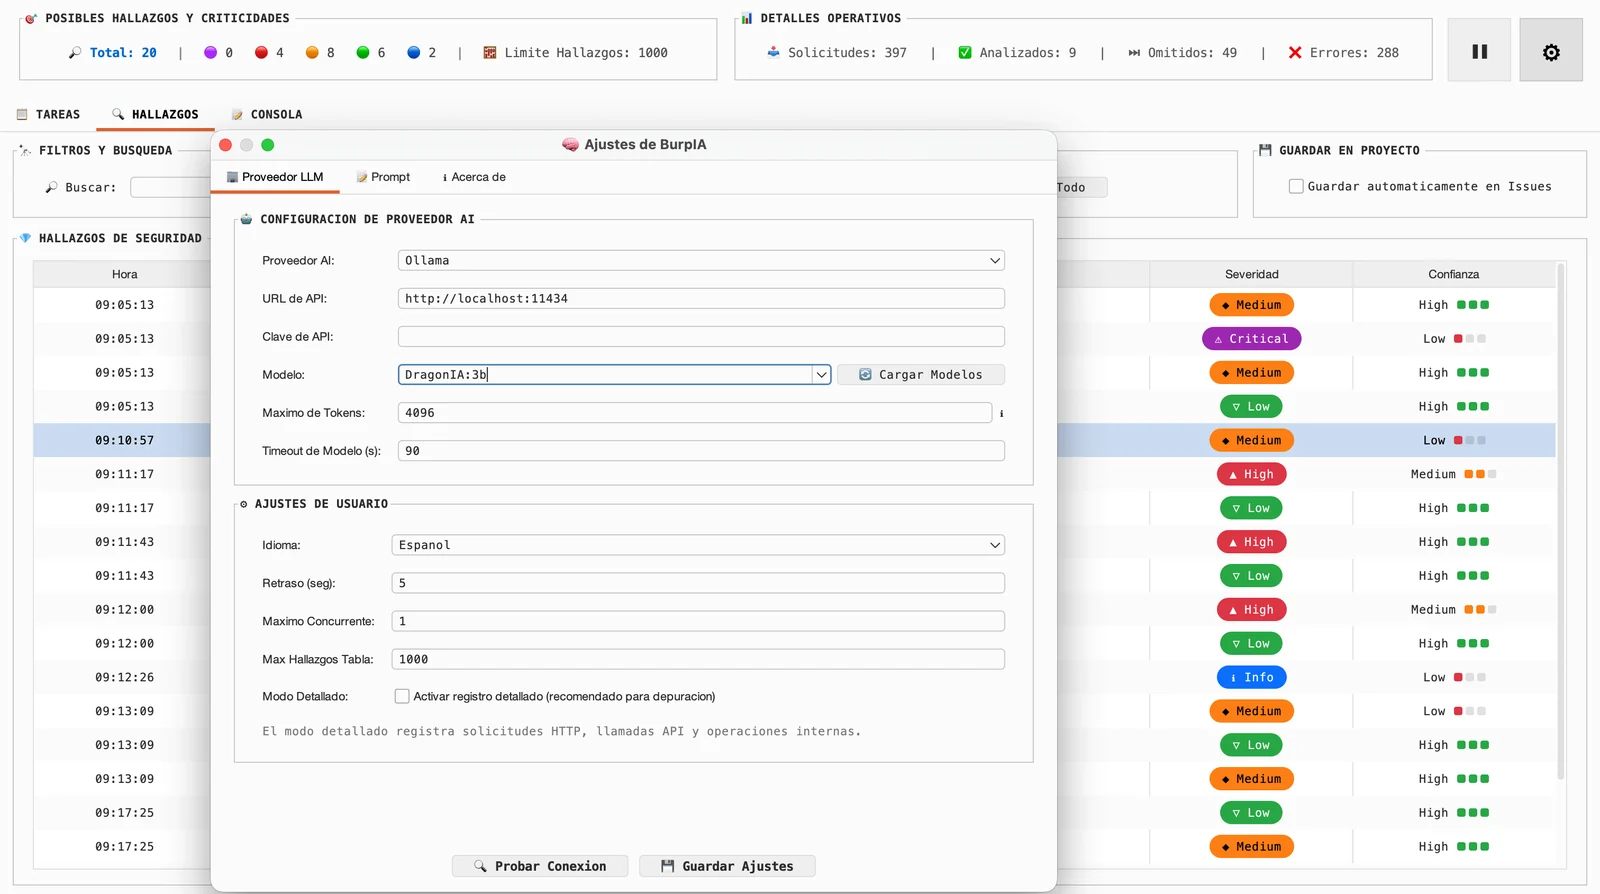
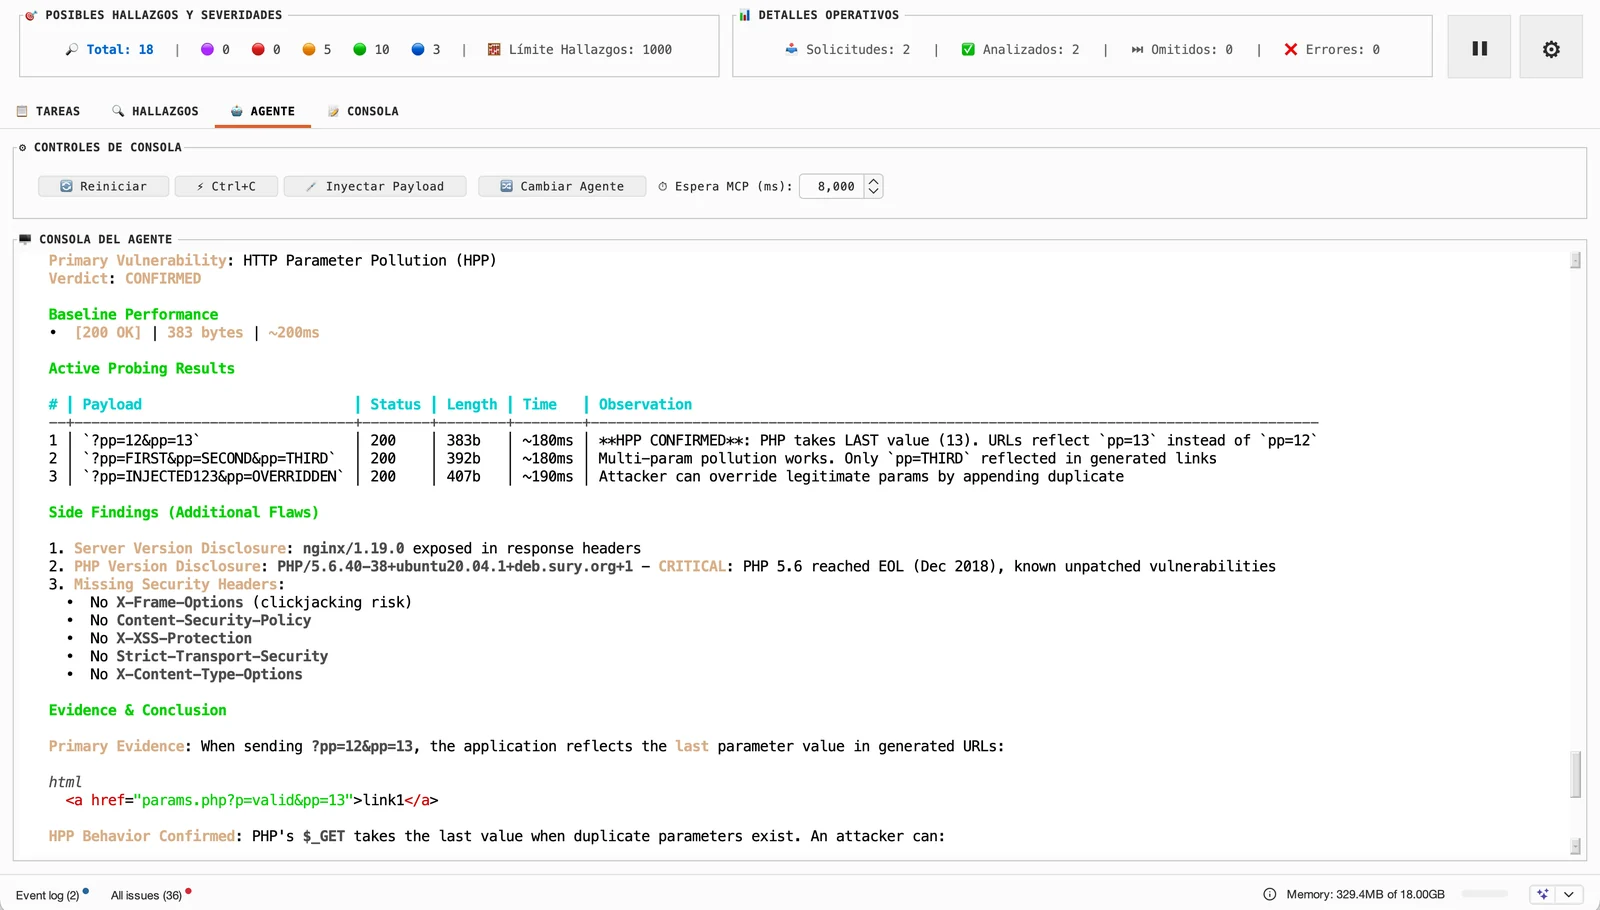
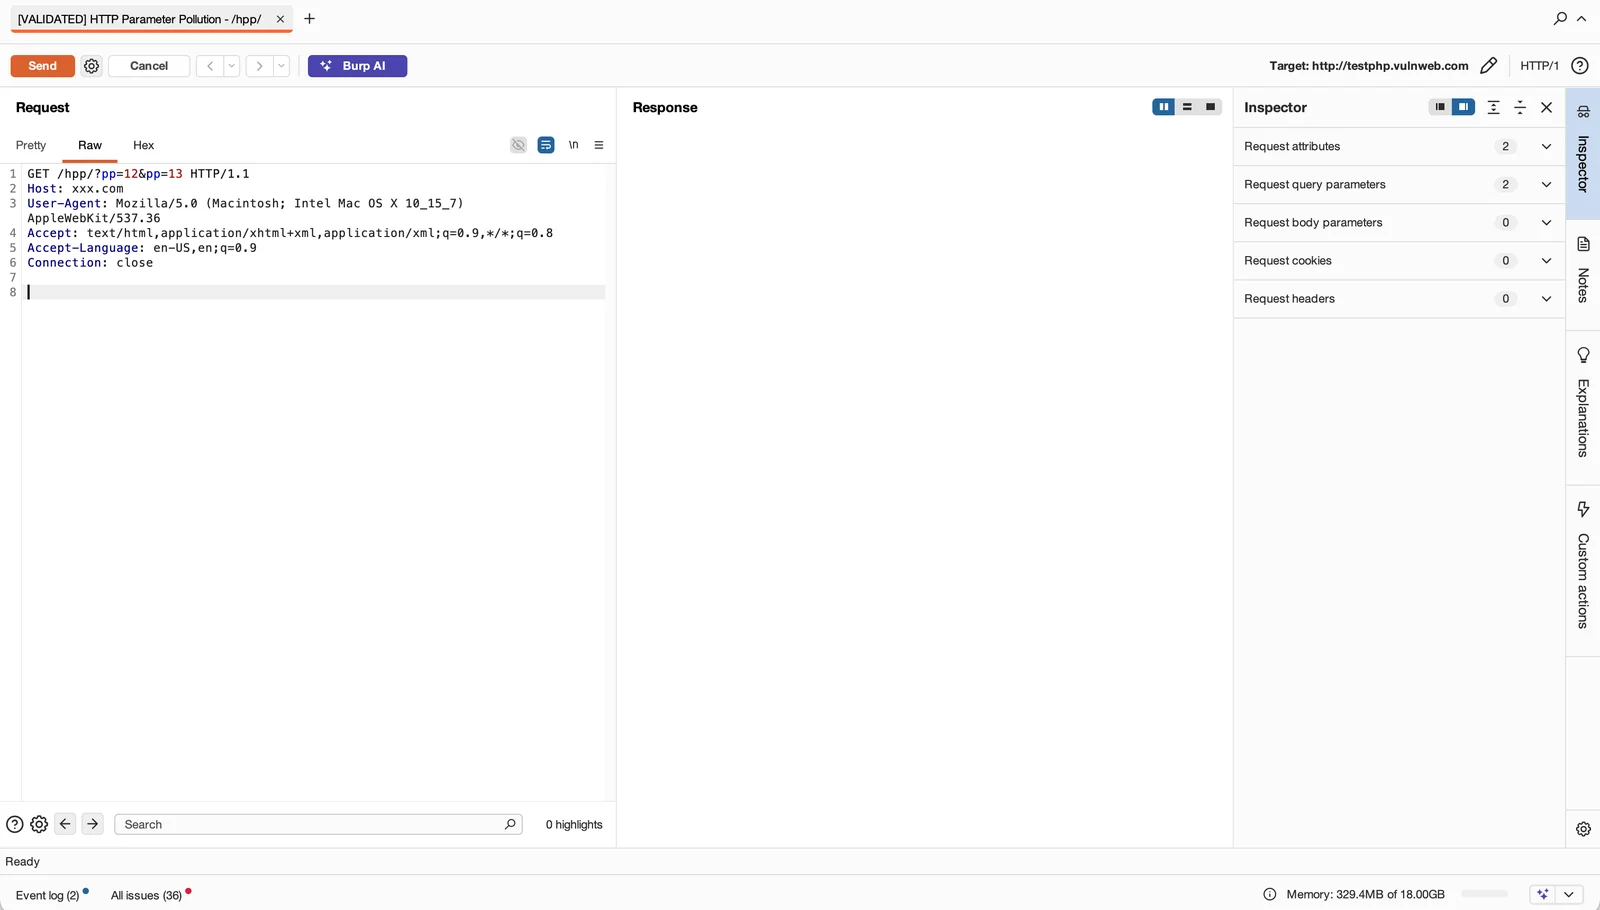
| 仪表板(西班牙语) | 代理验证 | Repeater 中已验证的发现 |
|---|---|---|
 |  |  |
完整发布历史:请参阅 releases 页面 和 git tag 历史。
MIT——参见 LICENSE。