Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
SOC335-CVE-2024-49138-Exploitation-Detected — 针对 CVE-2024-49138 利用的文档化事件响应案例,涵盖日志分析、哈希验证、C2 检测及遏制流程,适用于 SOC 培训。 | Kitploit
工具/GitHubGitHub/deividasterechovas/soc335-cve-2024-49138-exploitation-detected
漏洞分析恶意软件分析数字取证命令与控制学习与教育事件响应
GitHubdeividasterechovas/soc335-cve-2024-49138-exploitation-detected

SOC335-CVE-2024-49138-Exploitation-Detected

针对 CVE-2024-49138 利用的文档化事件响应案例,涵盖日志分析、哈希验证、C2 检测及遏制流程,适用于 SOC 培训。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
查看仓库
111年前尚未审核
分享

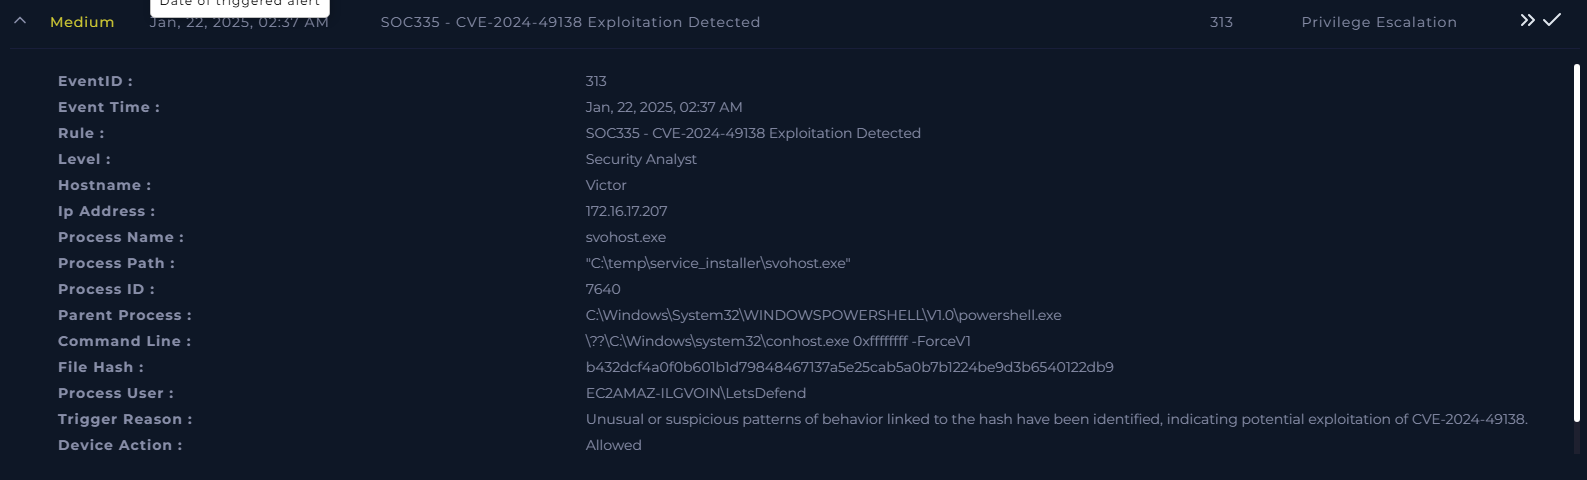
权限提升案例 - SOC335-CVE-2024-49138-漏洞利用检测

警报概览

受影响主机名:

  • Victor

触发进程:

  • scohost.exe

父进程:

  • C:\Windows\System32\WINDOWSPOWERSHELL\V1.0\powershell.exe

文件哈希:

  • b432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9

触发原因:

  • 已识别出与该哈希相关的异常或可疑行为模式,表明可能存在 CVE-2024-49138 漏洞利用。

事件响应案例:登录失败与恶意软件调查

本仓库记录了一个涉及登录失败、恶意活动检测及遏制措施的事件响应案例。


调查概览

我们首先调查收到的警报,然后继续分析来自 日志管理 和 终端安全 的日志。

警报与日志

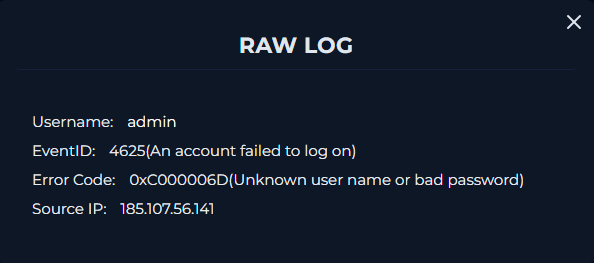
警报摘要:

  • 错误代码:0xC000006D

翻译:

  • STATUS_LOGON_FAILURE:表示登录尝试失败,通常是由于凭据不正确。
警报图像

观察到的日志:

存在多种操作系统类型,管理员(Admin)或来宾(Guest)账户均显示错误代码 0xC000006D。
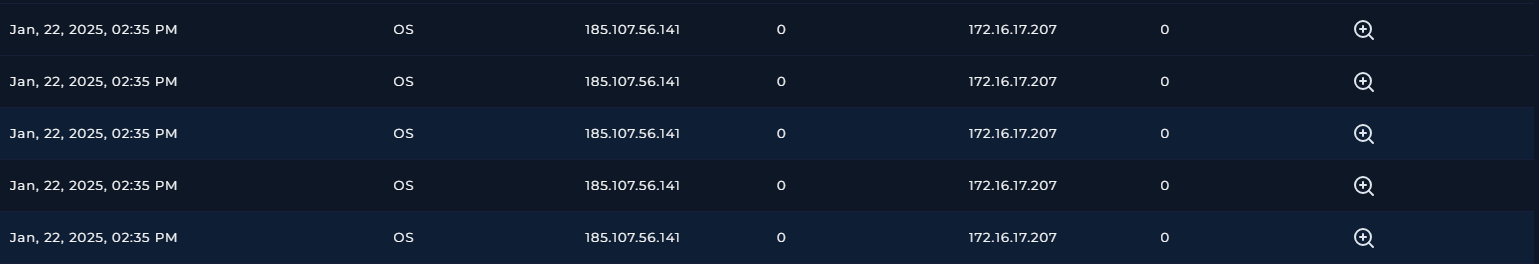
错误日志 错误日志

哈希分析

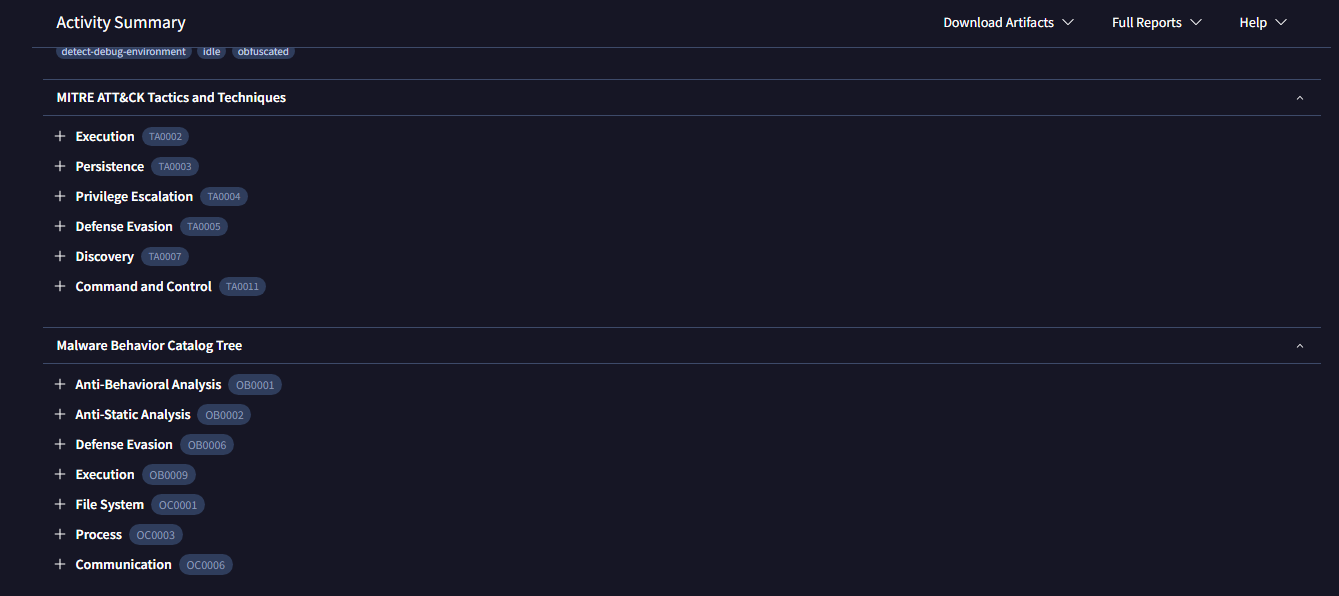
我们分析了警报中提供的哈希,并确认其为恶意。同时验证了 MITRE ATT&CK 框架映射和恶意软件行为。
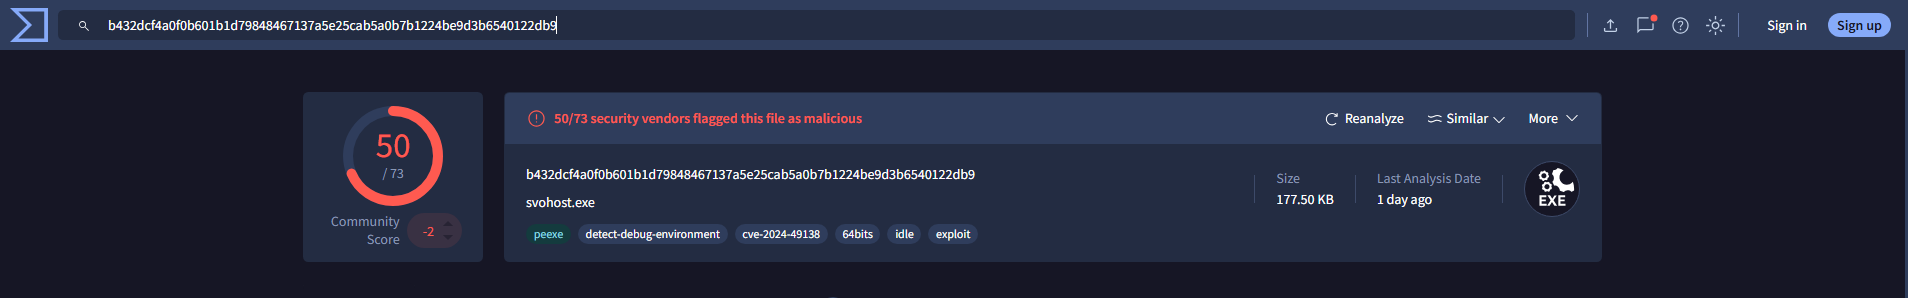
哈希分析 MITRE ATT&CK 确认

终端历史分析

通过检查终端历史,我们识别出可疑活动,包括一个用于获取潜在恶意 URL 的 $url 命令。
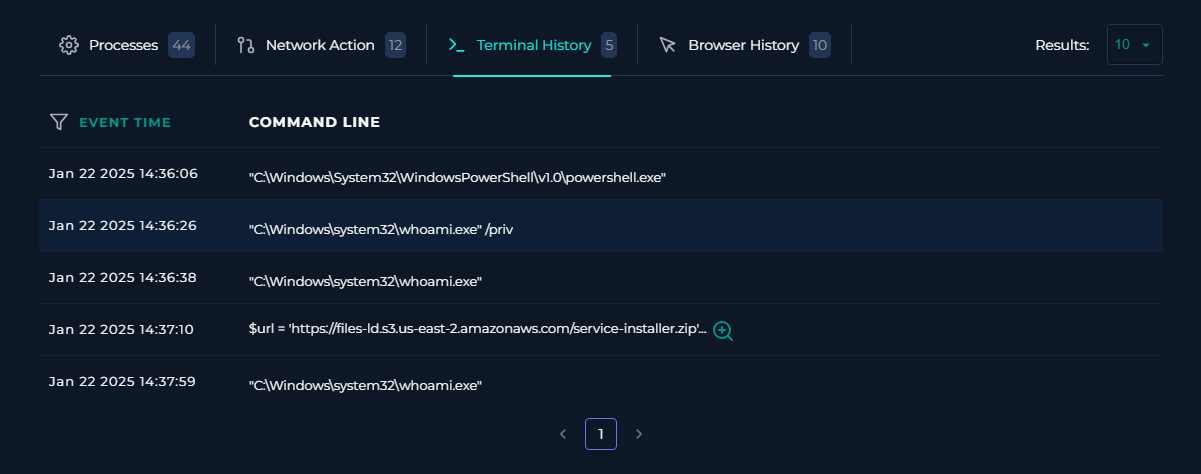
终端历史

行动手册执行

利用收集到的信息,我们继续执行适用于此案例的行动手册步骤。

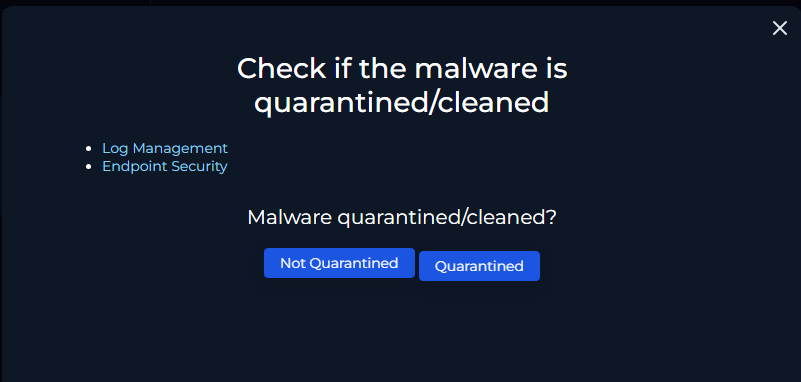
关键发现:

  • 恶意软件确认为恶意。
  • 遏制状态:未达成(在日志和终端审查时)。
日志与终端安全状态

命令与控制(C2)分析

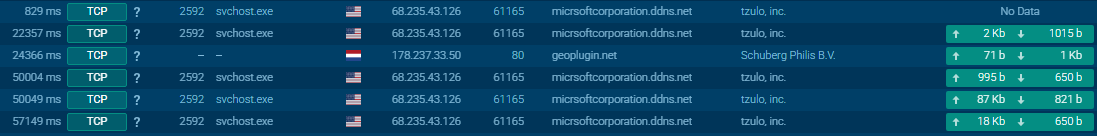
我们通过 AnyRun 分析了恶意软件行为,并识别出命令与控制(C2)地址。这一点已通过网络行为分析得到确认。
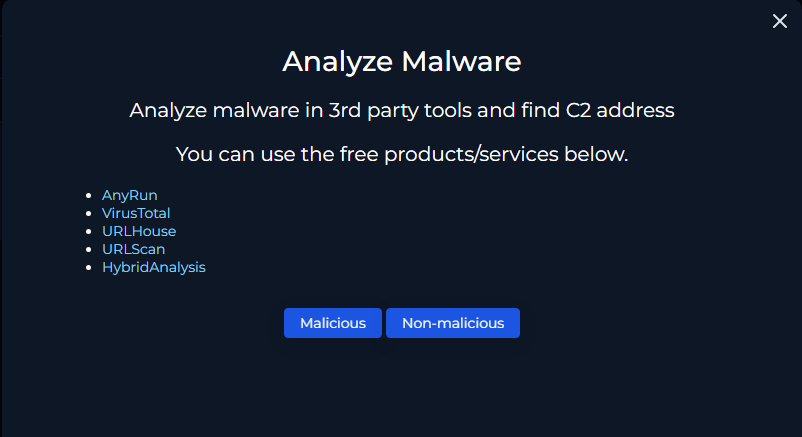
C2 分析 C2 确认

状态更新:

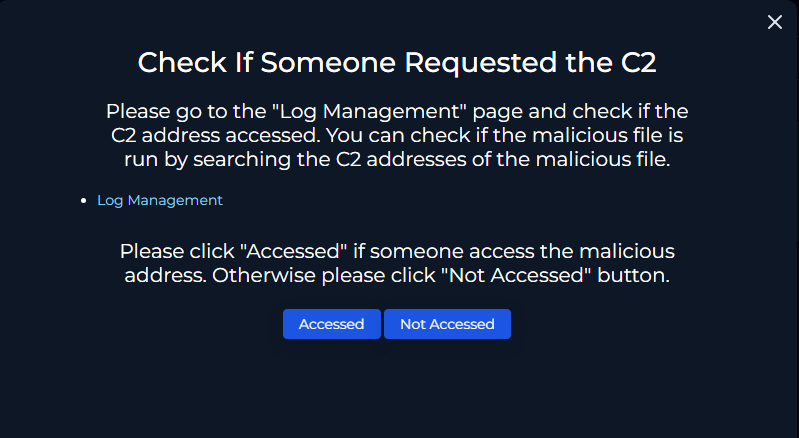
  • C2 地址:已访问
C2 访问确认

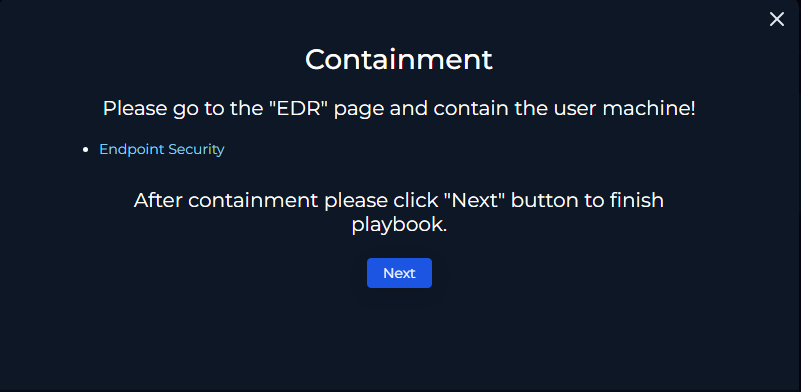
遏制与处置

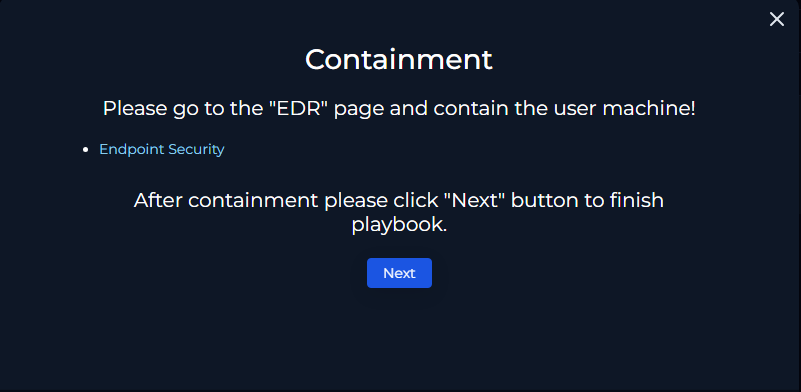
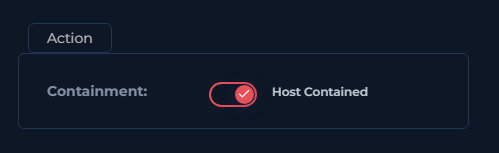
遏制:

我们成功遏制了受影响的设备。

设备遏制 遏制确认

案件结案:

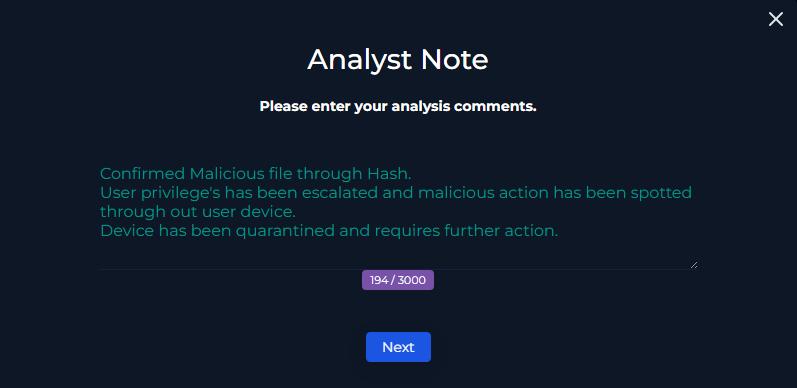
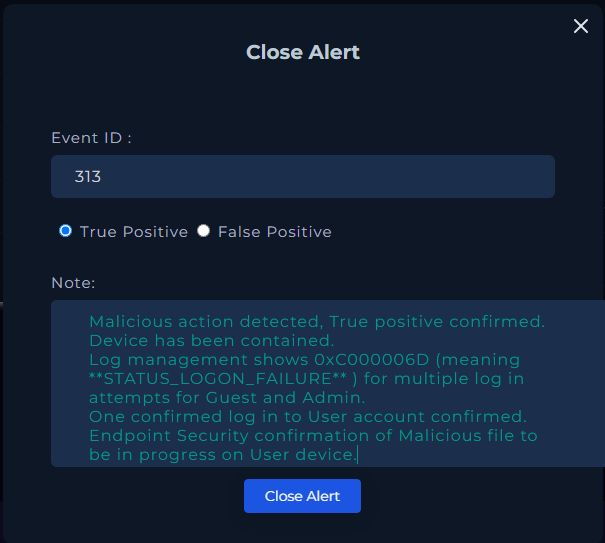
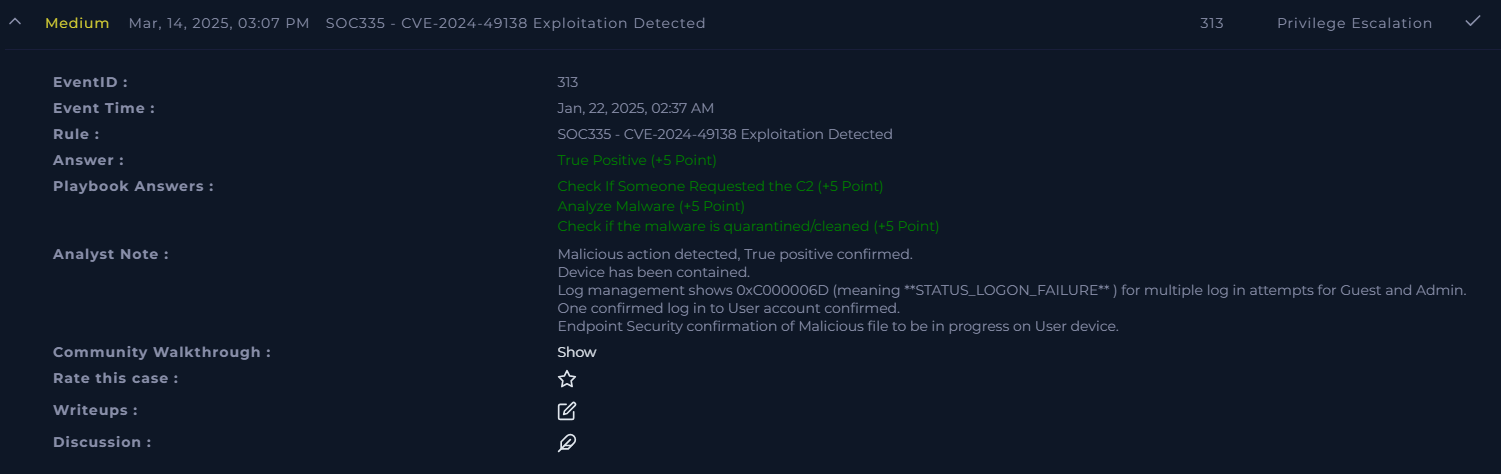
我们通过 SOC 分析师备注和行动手册执行文档完成了案件结案。

行动手册备注 分析师备注

结论

该案件经过最终审查和评分后结案,以评估调查期间所采取措施的准确性。

最终评分

关键要点

  1. 错误代码分析:理解 0xC000006D 登录失败对于识别可疑活动至关重要。
  2. 哈希验证:始终对照已知恶意软件数据库核实警报。
  3. 终端分析:终端历史为潜在的命令执行提供了有价值的洞察。
  4. C2 检测:像 AnyRun 这样的工具可以简化 C2 地址的识别过程。
  5. 遏制:及时遏制可防止网络进一步受损。

其他资源

  • MITRE ATT&CK 框架
  • AnyRun 恶意软件分析

本仓库可作为处理类似事件的参考。欢迎贡献和讨论!

命令分析

命令 1:C:\Windows\System32\svchost.exe -k termsvcs -s TermService

解释

  1. C:\Windows\System32\svchost.exe:

    • 服务主机进程:Windows 核心系统进程,用于承载通过动态链接库(DLL)实现的多个 Windows 服务。
    • 合法位置为 C:\Windows\System32\。
  2. -k termsvcs:

    • 指定此 svchost.exe 实例的服务组(termsvcs)。
    • termsvcs 组与终端服务(Terminal Services)密切相关。
  3. -s TermService:

    • 指定要启动的确切服务:远程桌面服务(TermService)。
    • 该服务允许远程连接到计算机,从而启用远程桌面协议(RDP)。

TermService 的作用

  • 远程桌面服务:
    • 管理远程桌面连接,包括通过 RDP 进行的用户会话。
    • 对于启用远程管理或远程桌面功能至关重要。

命令 2:C:\Windows\system32\svchost.exe -k netsvcs -p -s Schedule

解释

  1. C:\Windows\system32\svchost.exe:

    • 服务主机进程:关键的 Windows 系统进程,用于承载通过动态链接库(DLL)实现的服务。
    • 始终确保该文件位于 C:\Windows\system32\。
  2. -k netsvcs:

    • 指定此 svchost.exe 实例所承载的服务组(netsvcs)。
    • netsvcs 组通常包括网络相关服务及其他基本服务。
  3. -p:

    • 表示服务应以持久模式运行,确保其保持活动状态,并在需要时自动重启。
  4. -s Schedule:

    • 指定组内要加载的特定服务:任务计划程序(Schedule)。
    • 任务计划程序服务管理在特定时间或响应特定触发器而运行的任务。
  5. 进程 ID:

    • 1996 是管理任务计划程序服务的 svchost.exe 实例的进程 ID(PID)。

命令 3:C:\Windows\system32\svchost.exe -k DcomLaunch -p

解释

  1. C:\Windows\system32\svchost.exe:

    • 服务主机进程:Windows 核心系统进程,作为从动态链接库(DLL)运行多个服务的主机。
  2. -k DcomLaunch:

    • 指定该进程所承载的服务组。
    • DcomLaunch:指 DCOM 服务器进程启动器,负责启动分布式组件对象模型(DCOM)服务。
  3. -p:

    • 表示该进程应为持久进程,若意外终止则重新启动。

DcomLaunch 的作用

  • 系统组件:对许多 Windows 操作至关重要,例如实现应用程序之间的通信、激活进程以及处理系统级 RPC 请求。
  • 依赖项:许多核心服务(包括 Windows Update 和与 COM 相关的应用程序)都依赖此进程。

Taskhostw.exe 与密钥漫游

taskhostw.exe

  • 任务主机窗口:Windows 任务的通用宿主进程。
  • 位置:合法可执行文件位于 C:\Windows\System32\。

密钥漫游

  • 一项 Windows 功能,可在 Active Directory 环境中的设备之间实现证书和私钥的凭据漫游。

关联:

  • 如果 taskhostw.exe 与密钥漫游交互,则可能表明存在同步 Active Directory 环境中凭据的后台任务。
下载工具