

两个已签名的驱动程序。一个危险的内核原语。0xCr0ssCrush 是一个 Windows BYOVD 研究项目,涵盖被 Cruciferra 恶意软件即服务加载器 滥用的 DCRCVDrv.sys 和 Alinubx.sys 驱动程序:它们的接口、内核原语、 来源,以及如何检测和防御对其的滥用。
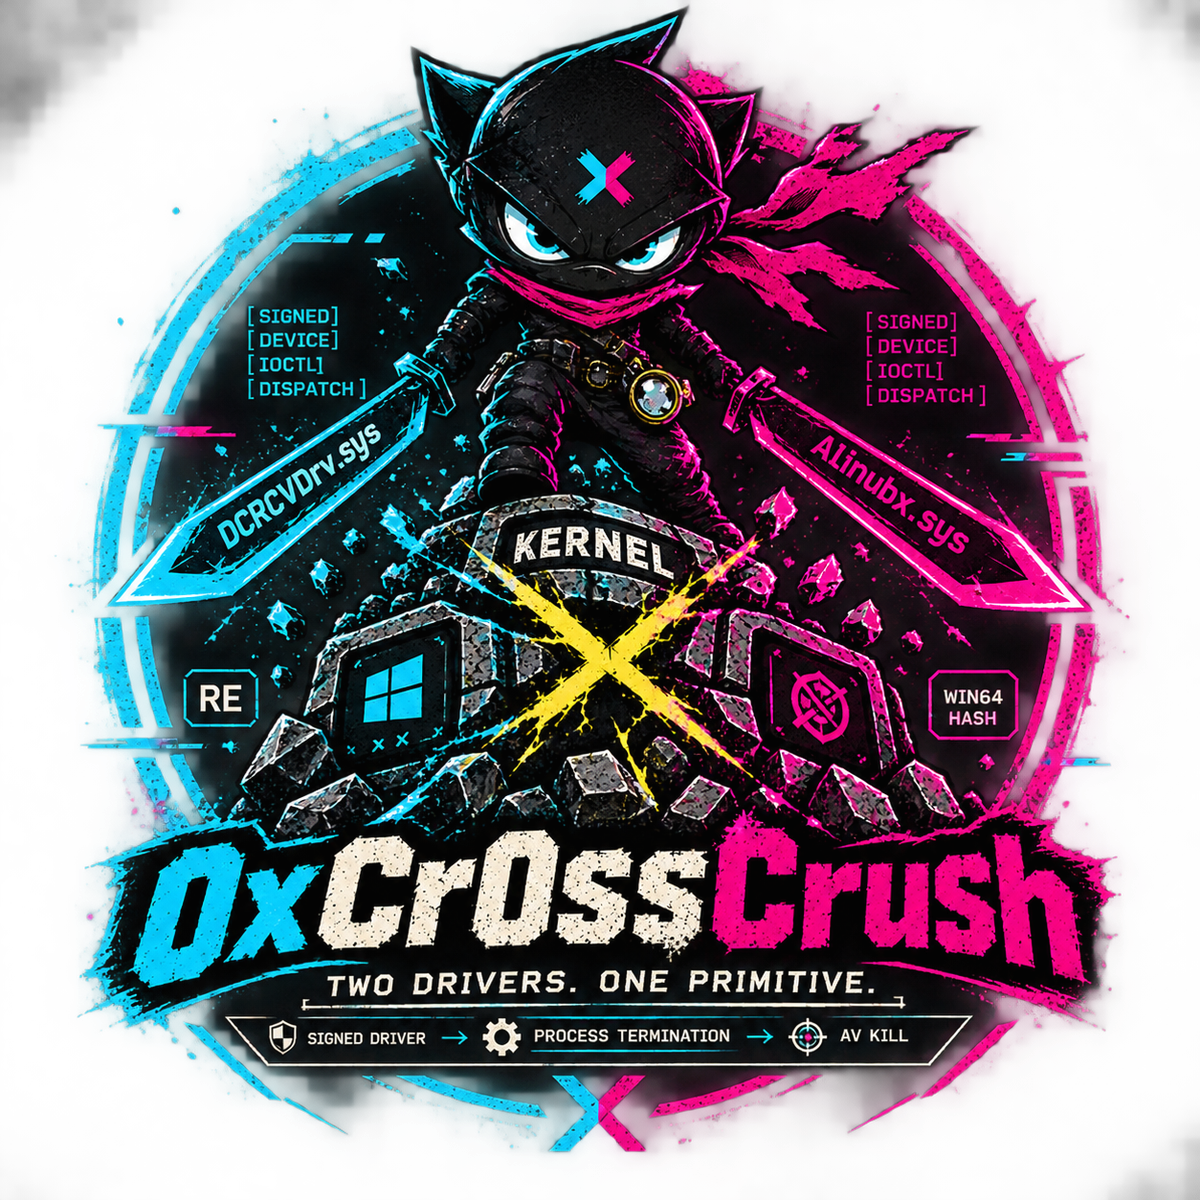
一个针对两个存在漏洞的已签名驱动程序的研究框架与分析包:
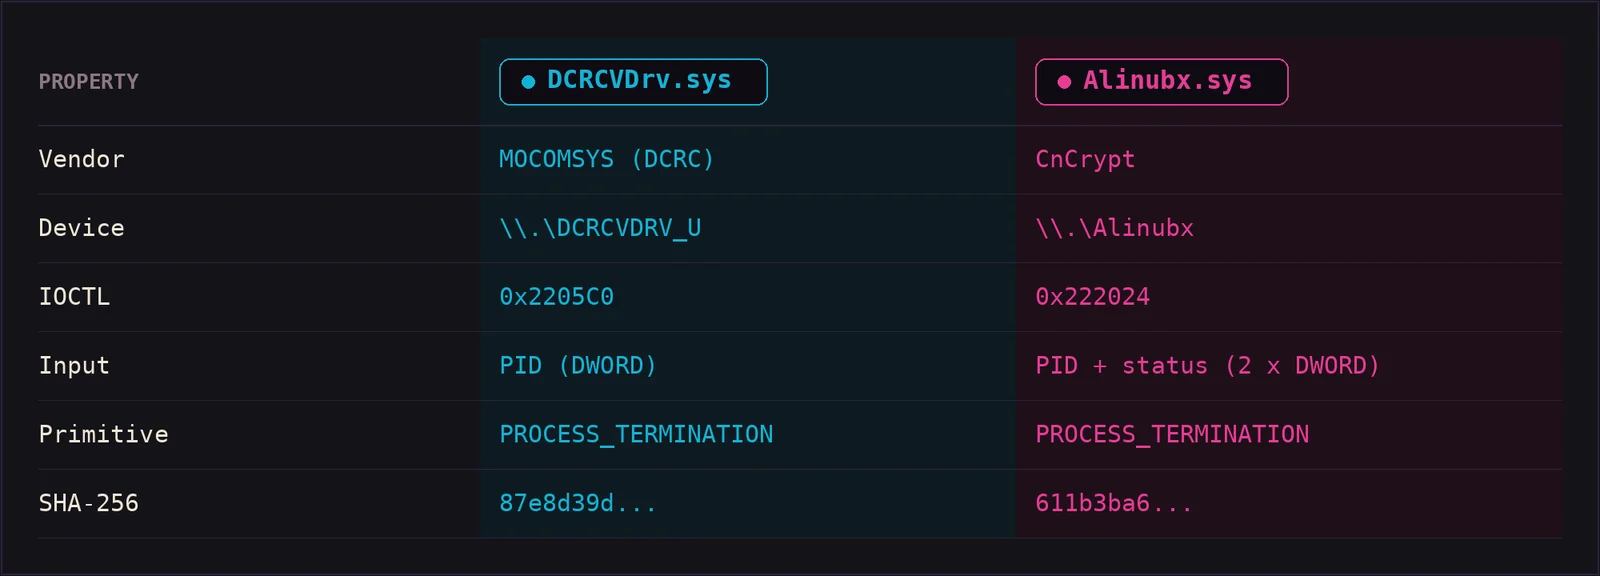
该仓库复现了操作者自身的冗余策略:如果主机拒绝了一个驱动程序, 框架会回退到另一个。
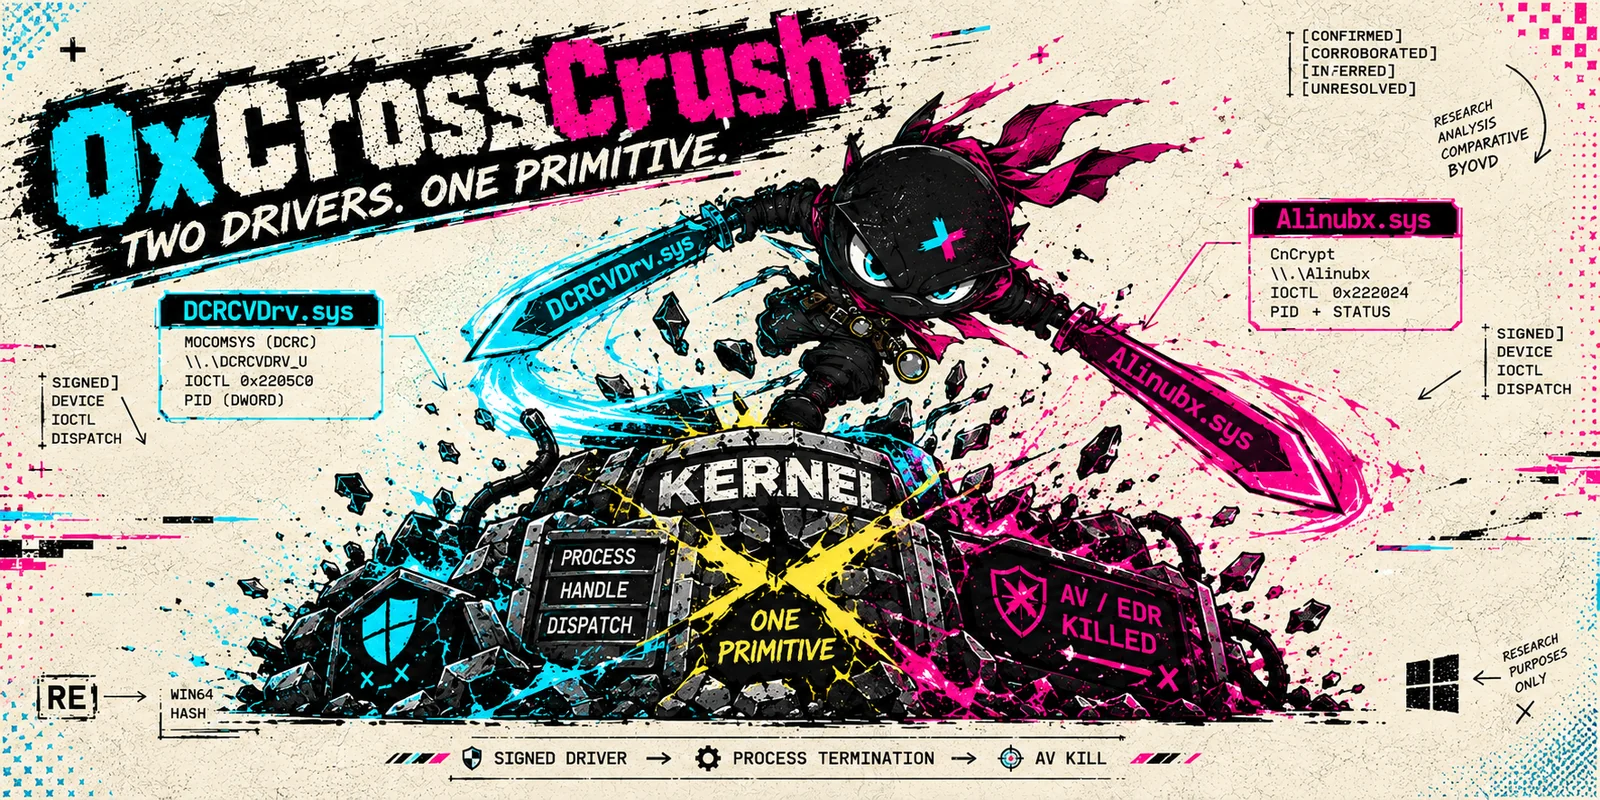
这两个驱动程序均于 2026 年 8 月由 eSentire 的威胁响应部门记录为 Cruciferra 恶意软件即服务加载器的组件,该加载器会在投递载荷前 终止 AV/EDR 进程。这些并非假设性的原语——它们已在野外被滥用, 它们已签名,且在本研究进行时,这两个文件均未出现在 Microsoft 强制执行的易受攻击驱动程序阻止列表中。
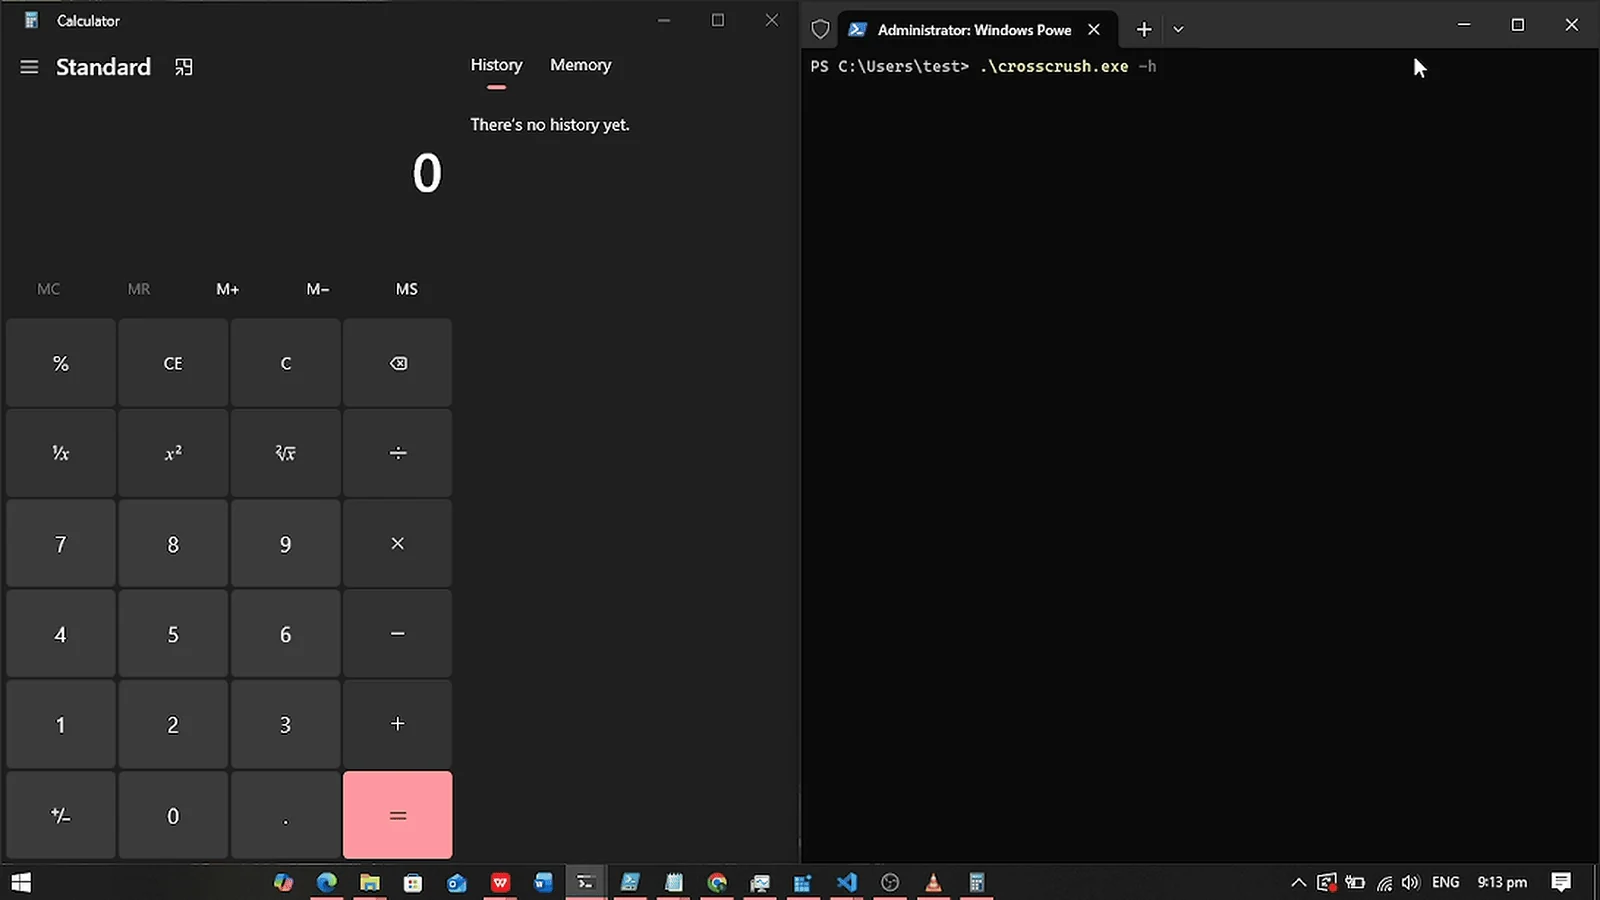
受控实验室运行:在 Windows 11 实验主机上进行驱动程序选择、哈希校验、 目标解析以及终止 IOCTL 路径。确切流程见 docs/reproduction.md。
0xCr0ssCrush 并不声称发现了底层的易受攻击驱动程序。其贡献在于一个 可复现的对比研究实现,涵盖两个近期被滥用的已签名 Windows 驱动程序、 它们暴露的接口、内核原语、来源、环境行为以及防御性检测机会。
在我们的研究过程中,未发现与这两个驱动程序接口均匹配的公开索引实现。
对研究发现的独立支持:

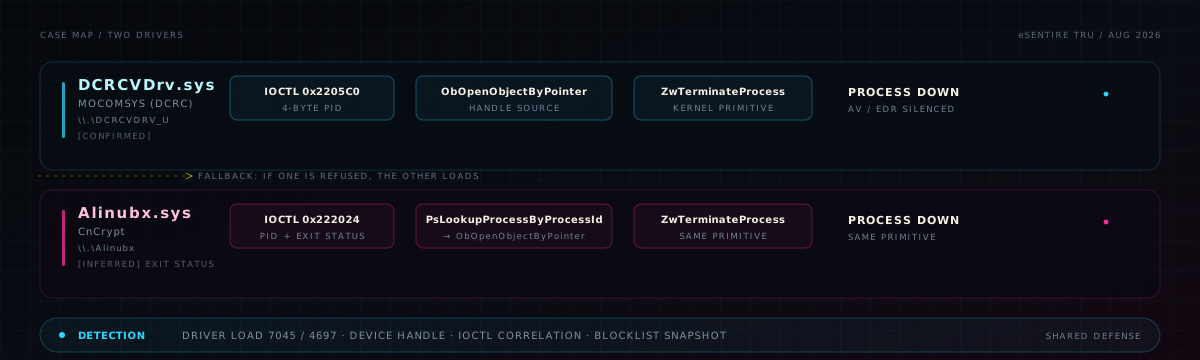
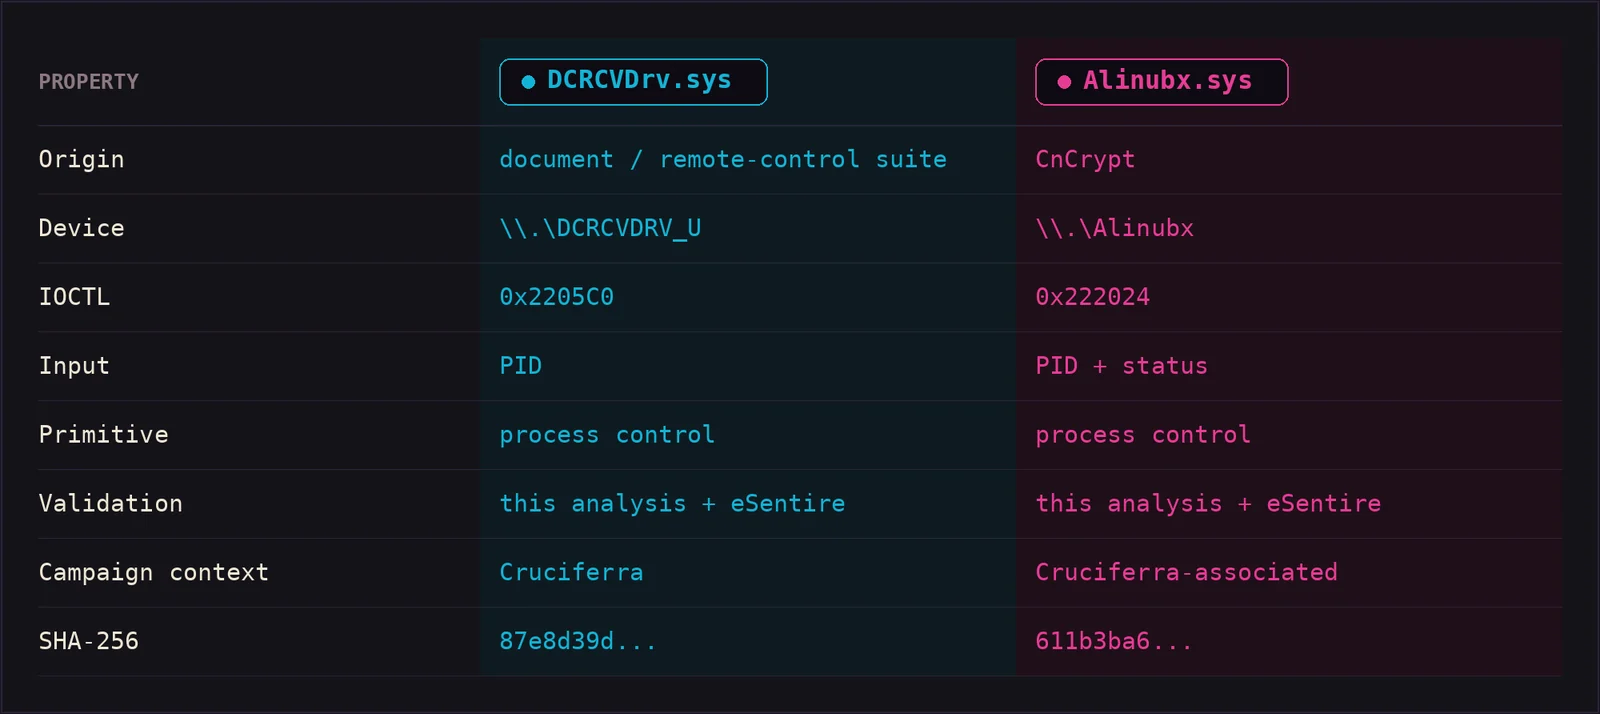
完整矩阵与 IOCTL 表面见 docs/ioctl-reference.md。
来自 MOCOMSYS(DCRC)的已签名驱动程序,携带 WFP 回调字符串和一个
子进程监视器。暴露的设备 \\.\DCRCVDRV_U 接受来自用户模式的
终止 IOCTL。分析:
\\.\DCRCVDRV_U0x2205C0来自 CnCrypt 的已签名驱动,包含 WFP/ALE 回调字符串。暴露的
设备 \\.\Alinubx 接受一个终止 IOCTL,接收 PID 和
退出状态。
\\.\Alinubx0x222024{ pid: DWORD, exit_status: DWORD }两个驱动都暴露了同一类原语:
primitive_family: PROCESS_CONTROL
primitive:        PROCESS_TERMINATION
机器可读的分类信息位于 metadata/drivers.json,因此可以在不重构仓库结构的情况下 添加更多驱动。
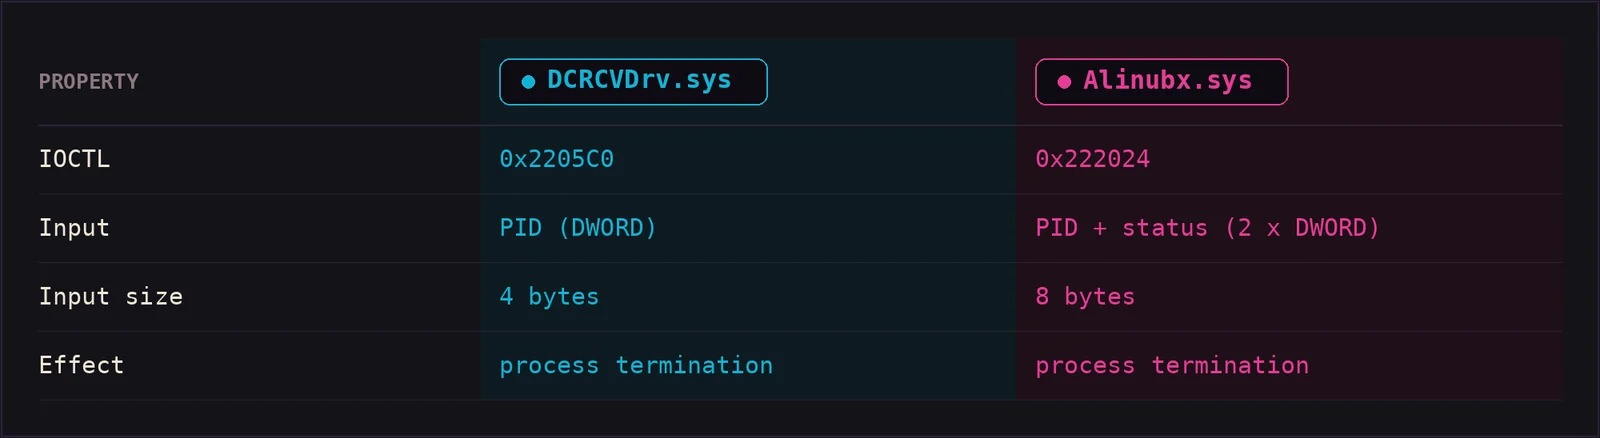
完整的调度分析(包括观察到的额外 DCRCVDrv.sys 攻击面)见 docs/ioctl-reference.md。
文章中的每一项论断都带有证据标签:
[CONFIRMED]      directly established from code/disassembly
[CORROBORATED]   observed here and independently supported
[INFERRED]       likely but not fully proven
[UNRESOLVED]     current evidence insufficient
带注释的反汇编摘录(导入捕获、IOCTL 分发、终止辅助函数、字符串)包含在 analysis/ 下,以便可以重新走查分析过程。
构建完成后,切勿在未进行哈希校验的情况下加载驱动程序——测试框架本身会强制执行此要求:
cargo build --release --target x86_64-pc-windows-gnu
crosscrush.exe -d -n "notepad.exe"        # dry run, no IOCTLs
crosscrush.exe -n "notepad.exe" -k dcrc   # single driver
分步操作流程与实验环境规范见 docs/reproduction.md。
IOCTL 被接受与进程被停止是两种不同的观测结果; 复现指南对此作了明确说明。
Sigma、YARA 与遥测指南:
detection/
|-- sigma/driver_load_win_cruciferra_byovd.yml
|-- yara/cruciferra_drivers.yar
+-- telemetry/README.md
检测策略见 docs/detection.md。
观察到的状态按构建版本记录在 lab/test-matrix 中,并标记为已验证 / 未测试 / 受阻 / 未知。目前在 Windows 11 24H2 (构建 26100)且禁用 HVCI 的情况下已验证。不作任何笼统的兼容性声明。
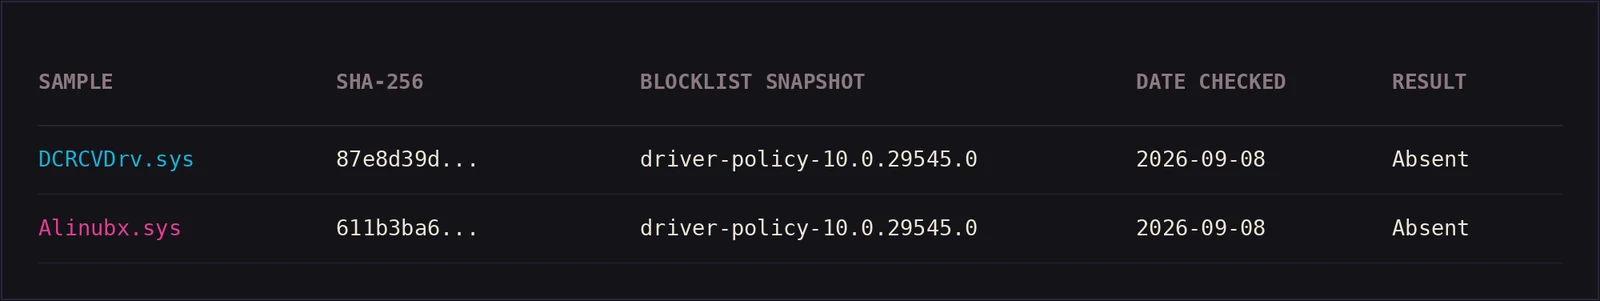
针对特定快照且可复现:docs/blocklist-status.md。
仓库中每个样本的哈希特定来源:
metadata/
|-- drivers.json    # driver registry
+-- samples.json    # sample registry (acquisition, verification)
已通过 scripts/validate_metadata.py 对照文档进行验证。 详情见 docs/driver-provenance.md。
|-- README.md / WRITEUP.md / THREAT_MODEL.md / RESEARCH_NOTES.md
|-- CHANGELOG.md / SECURITY.md / LICENSE
|-- docs/          analysis, IOCTL reference, provenance, detection
|-- src/           research harness
|-- analysis/      annotated disassembly artifacts
|-- detection/     sigma / yara / telemetry
|-- lab/           test matrix and manifests
|-- metadata/      machine-readable driver and sample registry
|-- scripts/       metadata validation
+-- .github/       CI and release workflows









