自托管信息安全管理体系——开源,无需云服务



📖 Wiki — Docker-Image-Nutzung & Umgebungsvariablen, Architektur & Module, FAQ, Mitwirken (DE/EN)
⚠️ 安全警告:传播恶意软件的虚假仓库和副本
ISMS Builder 没有打包的“发布版本”、安装程序或可下载的 ZIP 文件——唯一 合法来源是本仓库,直接从 GitHub 克隆或下载的纯 源代码。我们已知至少有一个冒充本项目的恶意仓库 (虚假 README、虚假的“下载”按钮链接到一个伪装成截图的 ZIP 文件,其中包含 Windows 恶意软件加载器——
.cmd→.exe→ Lua-DLL 载荷链)。请勿从本仓库以外的任何地方下载或运行任何 “isms_builder” ZIP/安装程序/exe 文件。 如果您发现冒充本项目的可疑仓库或网站,请提交 issue 或 discussion,以便我们将其标记。
状态:活跃开发中——尚未成为成品。 核心模块已可运行并投入使用,但部分功能尚不完整, 平台仍在成长中。非常欢迎贡献、反馈和真实环境 测试——这正是本项目开源的原因。
🛡️ 相关项目:NIS2 Quick-Check—— 一个免费、独立的 NIS2 自检工具(10 个领域 × 5 个问题,覆盖全部 27 个欧盟成员国、全部 24 种 欧盟官方语言)。完全在浏览器中运行,无后端,无需安装。它不属于 ISMS Builder,使用 ISMS Builder 也不需要它——只是一个用于快速初步定位的配套工具。
ISMS Builder 是一个用于管理信息安全管理体系(ISMS)的自托管 Web 平台。 它覆盖完整的合规生命周期——从策略编写到审计证据——适用于 ISO 27001:2022、NIS2、GDPR/DSGVO、BSI IT-Grundschutz 及其他框架。
无云服务。无 SaaS 费用。您的数据留在您自己的服务器上。
专为需要真正 ISMS 工具但又不想承担五位数供应商合同的中小企业、IT 团队和顾问而设计。
本项目最初是作为单个 ISMS 从业者的实用工具而起步,并由此发展壮大。它 开源是因为这项工作可能对他人有用——而不是因为它是一个伪装的商业产品。 明确说明这一点有助于您判断它是否适合您的情况。
它的构建目标。 一个小型 ISMS 团队——往往只有一个人,有时是几个人——负责编写和维护管理体系的文档:方针、风险、资产、控制措施、证据。需要账号的人数预计会保持很少。触达大量受众无需账号即可实现:方针确认以基于令牌的链接发送,因此接收者无需登录即可阅读并确认文档,也不会出现在任何用户列表中。
它对您的要求。 ISMS Builder 是自托管的,由此产生的一切都由您负责:部署、TLS、加固、备份、更新、访问控制,以及您在其中存储的任何数据的数据保护义务。该项目提供合理的默认配置,而非托管服务。
它不是什么。 没有托管 SaaS 产品,没有商业支持合同,也没有服务级别协议。它不是多租户托管产品。它不会让您获得任何标准的认证,也不是法律建议——它帮助您组织和举证相关工作,但评估仍由您和您的审核员负责。
谁在维护它。 一个人,在全职工作之余维护。问题和讨论会被阅读并答复,通常在几天内;安全报告会被优先处理。欢迎功能请求,它们确实会影响路线图,但要在有限的晚间时间里相互竞争。如果您的组织依赖固定时间表或保证响应,诚实的建议是选择商业供应商——这并不是回避该项目的理由,只是要现实地做规划的理由。
| 登录 | 仪表板 |
|---|---|
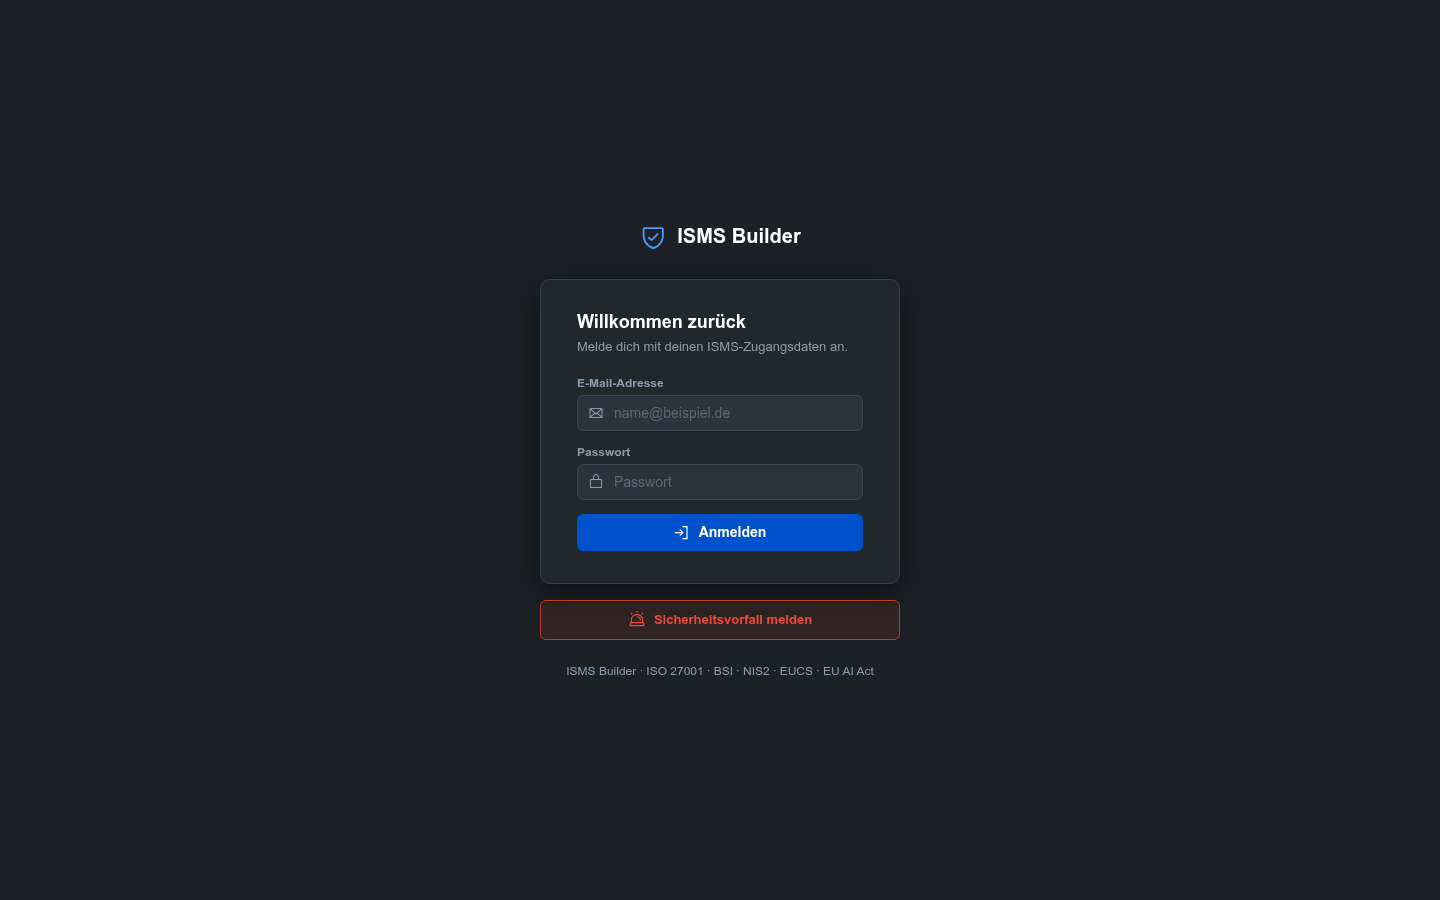 |  |
| 适用性声明 | 风险管理 |
|---|---|
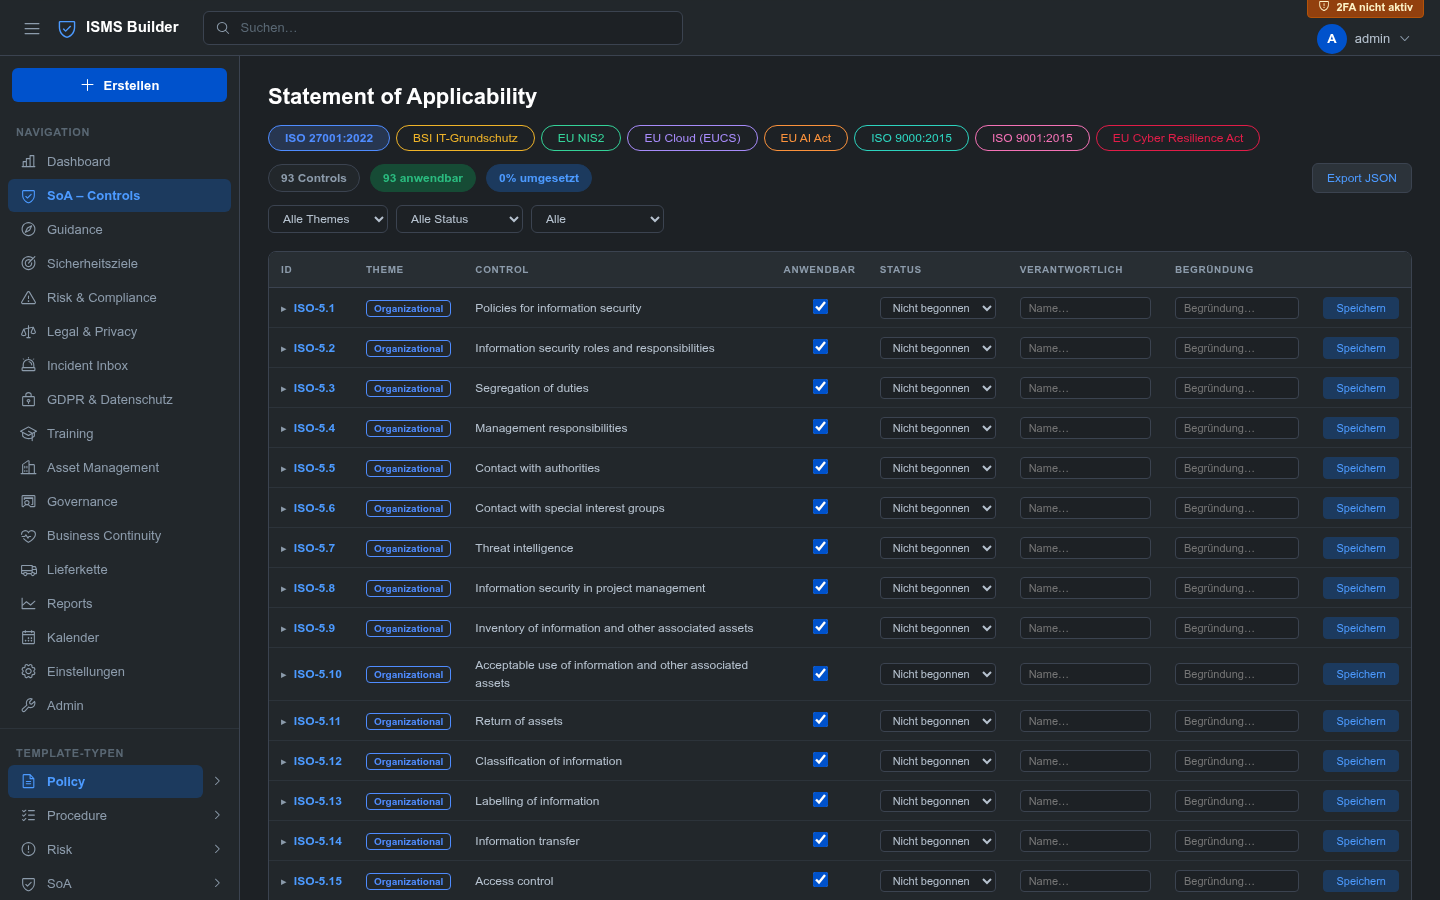 | |
| GDPR 与数据保护 | 资产管理 |
|---|---|
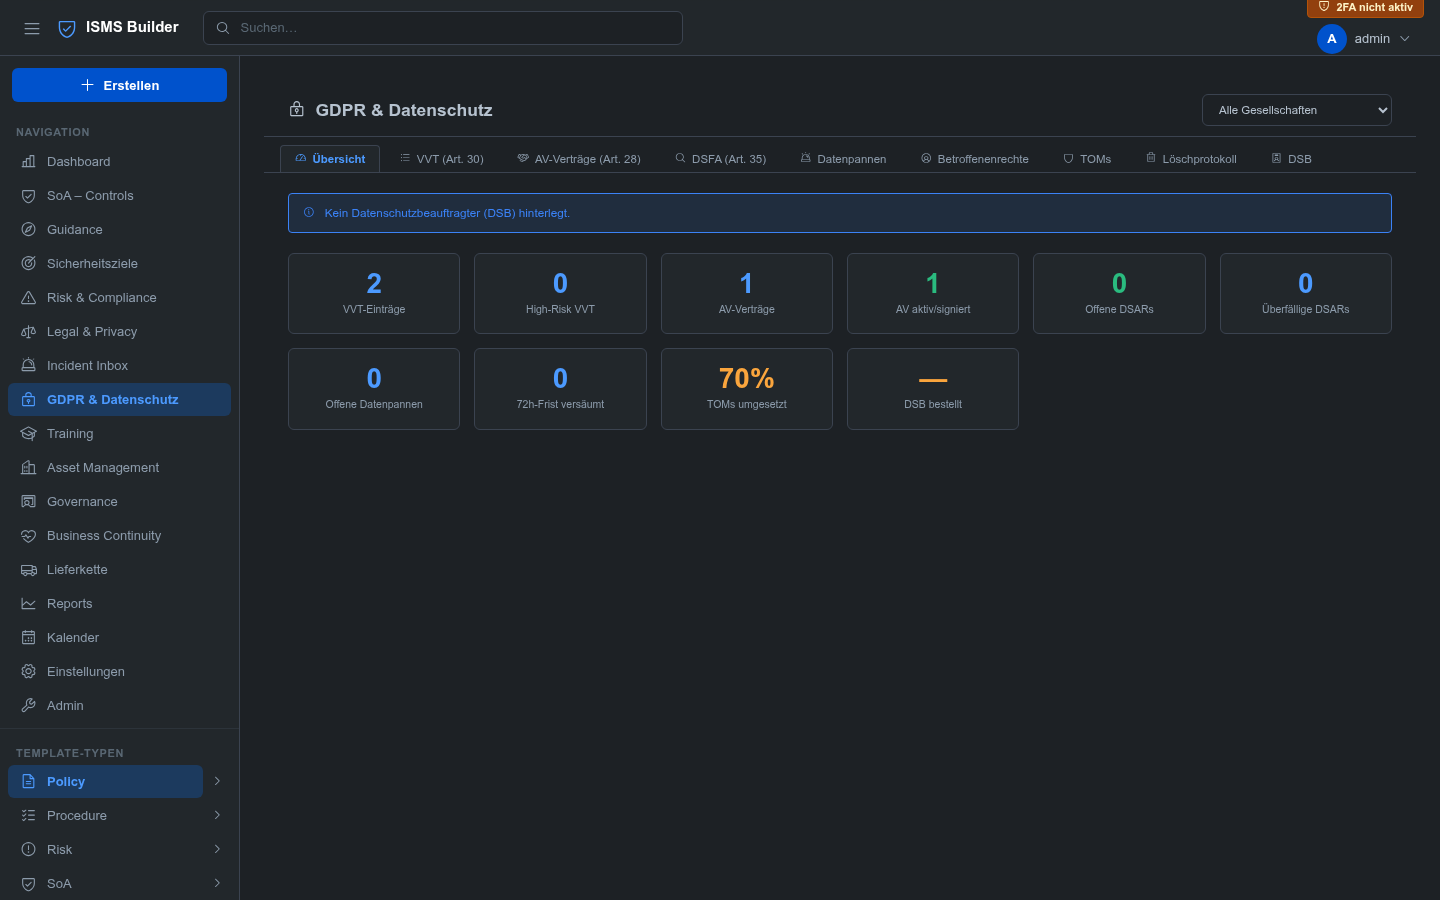 | 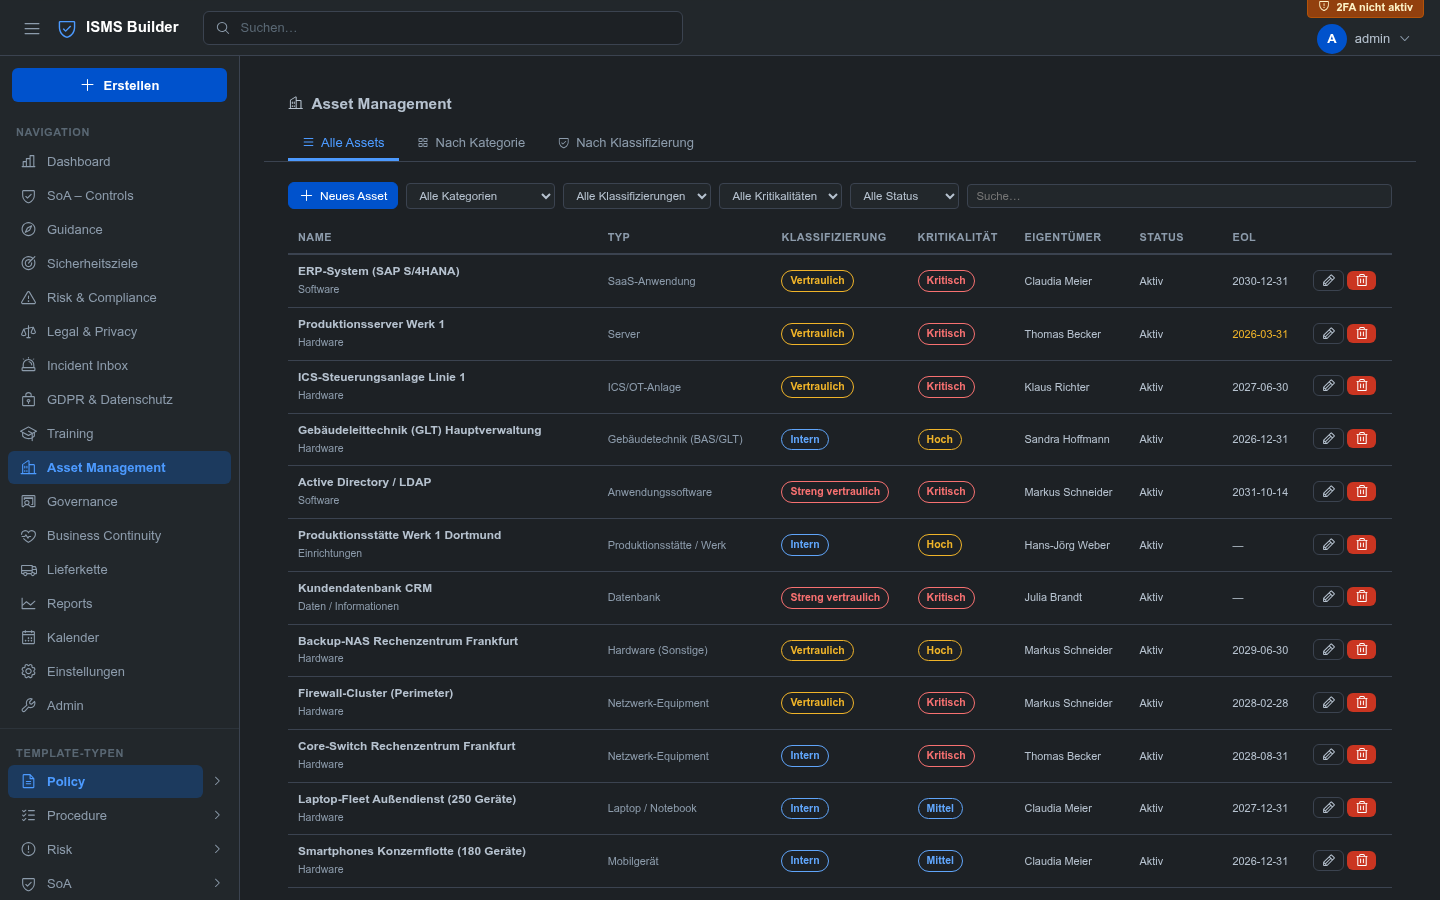 |
| 指南与文档 | 报告 |
|---|---|
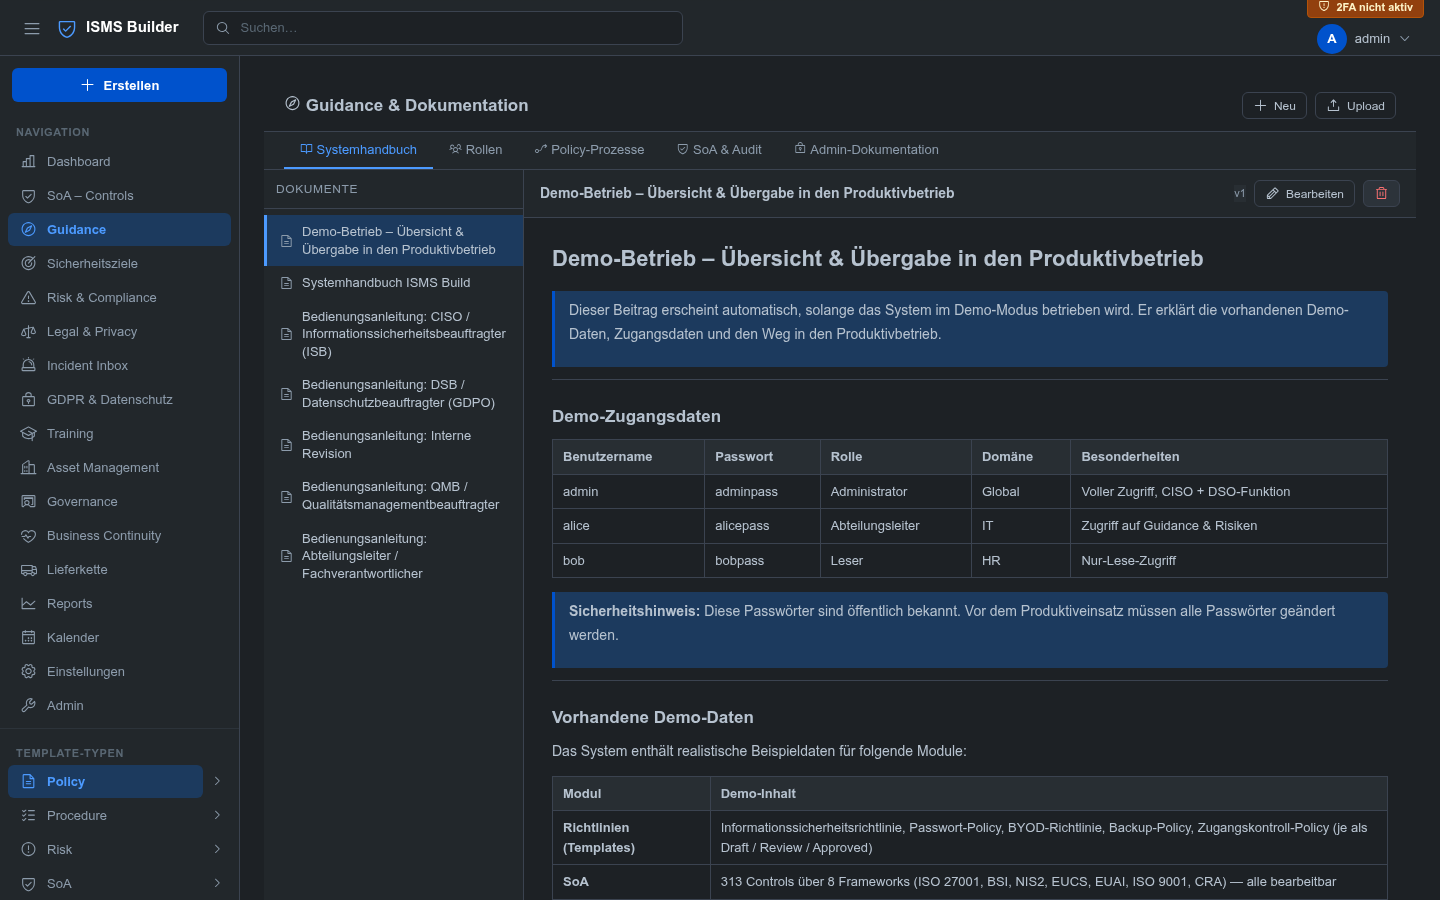 | 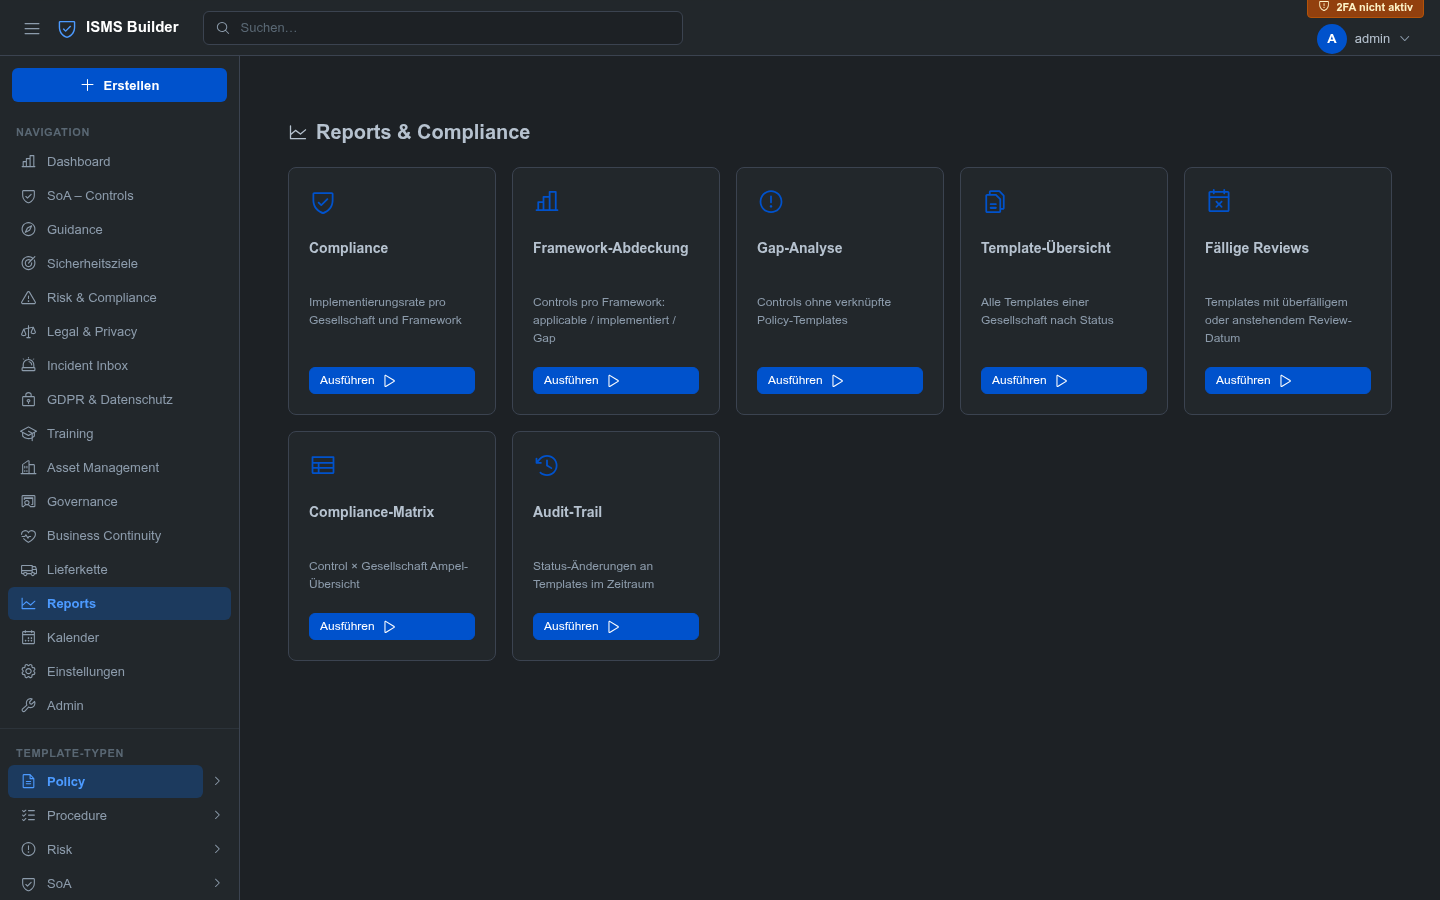 |
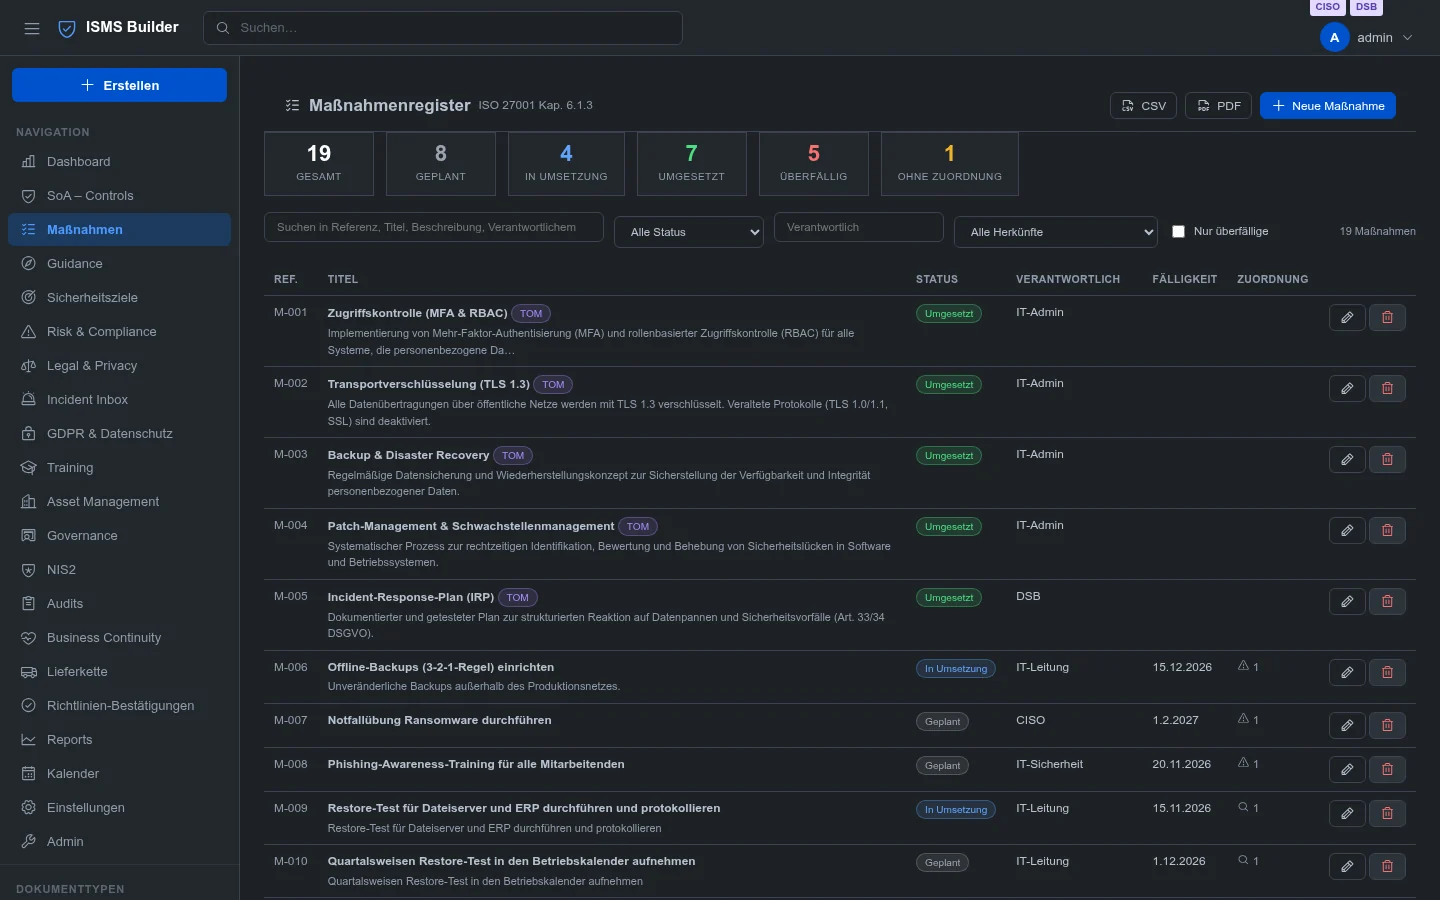
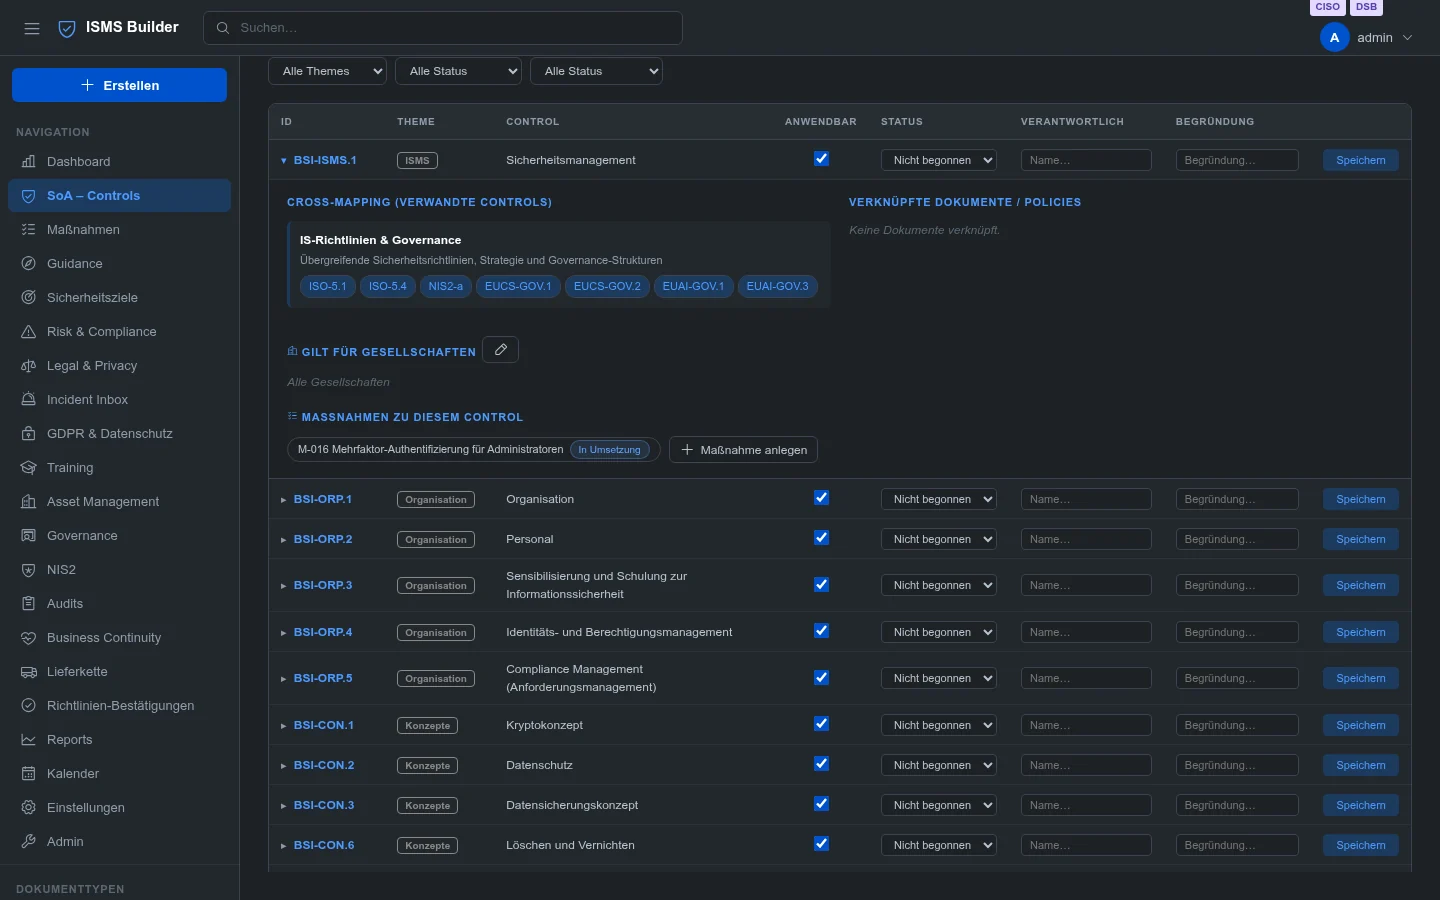
| 措施登记册 | 某项控制措施的措施 |
|---|---|
 |  |
运行
npm start并打开https://localhost:3000,在本地浏览完整的演示数据集。









