"既然 WordPress 会暴露自己,何必盲目扫描?"
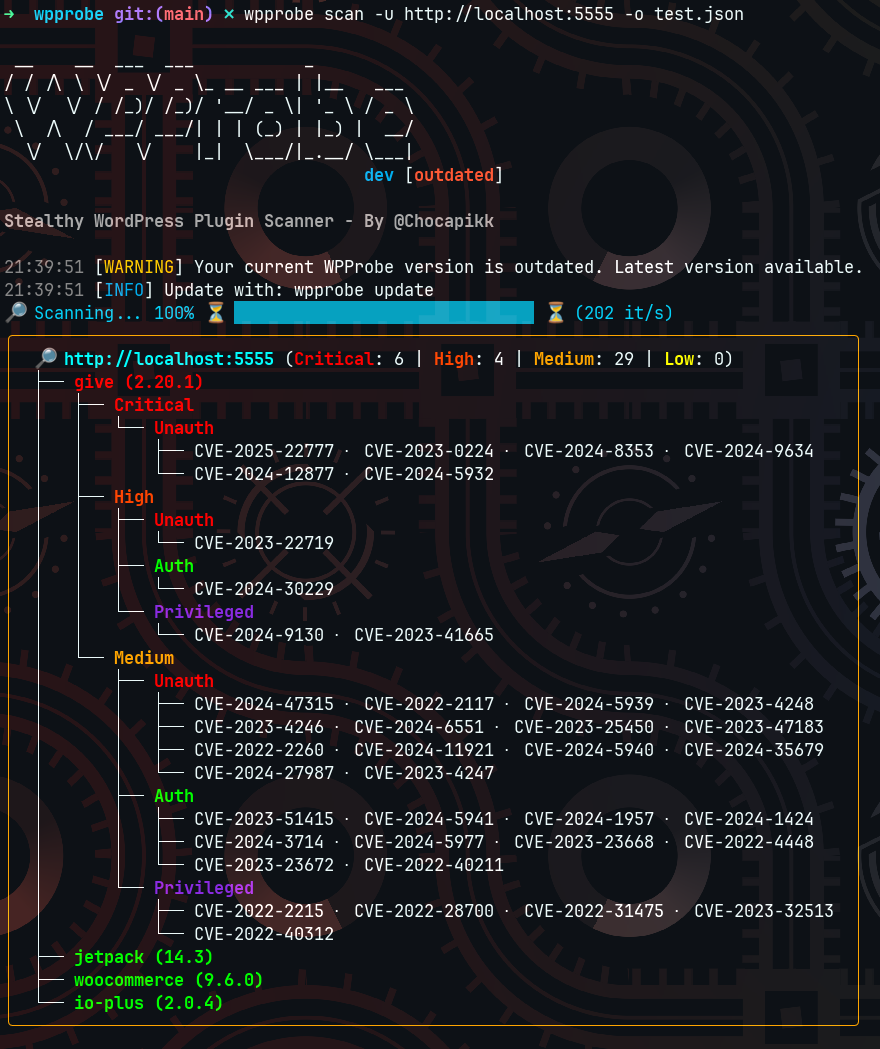


一款快速的 WordPress 插件与主题扫描器,可通过 REST API 枚举检测已安装的插件,并通过 HTML 发现识别主题,随后将它们映射到已知漏洞。无需暴力破解即可检测超过 5000 个插件,使用暴力破解则可检测数千个更多插件。
自 2026 年 3 月 9 日起,Wordfence 已弃用其 v2 API。所有 v0.10.16 之前的 WPProbe 版本的 update-db 功能均已失效。你需要更新 WPProbe。
默认情况下,wpprobe update-db 会从本仓库获取预构建的数据库(通过 CI 每 2 小时更新一次),因此无需 API 密钥。如果你希望自行直接从 Wordfence 获取数据,可以选择设置一个免费 API 密钥:
--api-key 标志进行设置go install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| 模式 | 方法 | 隐蔽性 | 覆盖范围 |
|---|---|---|---|
stealthy(默认) | REST API 端点匹配 + HTML 主题发现 | 高 | 5000+ 插件 + 主题 |
bruteforce | 直接目录检查 | 低 | 10k+ 插件 |
hybrid | REST/HTML 候选加上插件列表,通过文件检查验证 | 中 | 最大 |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
为 Wordfence 数据库更新设置 WORDFENCE_API_KEY(免费)。为 WPScan 数据库更新设置 WPSCAN_API_TOKEN(仅限 Enterprise 计划)。
wpprobe update
只有从发布版本安装的二进制文件才会自我更新。从源码构建的版本通常领先于最新的发布版本,因此替换它会导致降级:请改为从仓库重新构建,或者传入 --force 以强制安装发布版本的二进制文件。
启动时,WPProbe 会检查最新发布的版本,以便在横幅中标注。检查结果会缓存 24 小时,也可以完全关闭该检查:
export WPPROBE_NO_UPDATE_CHECK=1
隐蔽模式会查询暴露的 REST API 路由(?rest_route=/),并将发现的端点与预编译的已知插件签名数据库进行匹配。它还会通过解析页面 HTML 中的 wp-content/themes/ 引用来发现活动主题,并从 style.css 获取其版本。这种方式产生的请求极少,可避免被 WAF 检测到。
暴力破解模式通过 GET 请求直接检查插件目录。403 响应确认插件存在(禁止目录列表)。200 响应则通过检查目录列表中是否存在 readme.txt 来验证,以避免因某些 WordPress 实例对所有路径都返回 200 而产生误报。
混合模式从 REST 路由和 HTML 中收集候选插件,加入配置的插件列表,然后通过直接检查插件文件来验证每个候选插件。仅凭 REST 路由可能被多个插件共用,无法确认安装情况。无论采用哪种模式,主题始终通过 HTML 发现。
检测到的插件和主题会与来自 Wordfence 和 WPScan 数据库的已知 CVE 进行关联,并通过版本范围匹配来识别存在漏洞的安装。
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
JSON 输出始终是一个数组,每个扫描目标对应一个对象,因此无论你是扫描一个 URL 还是使用 -f 扫描多个 URL,单个文件都保持有效。
JSON:
[
  {
    "url": "http://example.com",
    "plugins": {
      "give": [
        {
          "version": "2.20.1",
          "severities": [
            {
              "critical": [
                {
                  "auth_type": "Unauth",
                  "vulnerabilities": [
                    {
                      "cve": "CVE-2025-22777",
                      "cve_link": "https://www.cve.org/CVERecord?id=CVE-2025-22777",
                      "title": "GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection",
                      "cvss_score": 9.8,
                      "cvss_vector": "CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H"
                    }
                  ]
                }
              ]
            }
          ]
        }
      ],
      "wordpress-seo": [
        {
          "version": "27.1.1"
        }
      ]
    }
  }
]
| 变量 | 描述 |
|---|---|
WORDFENCE_API_KEY | 用于数据库更新的 Wordfence API 密钥(免费,在此获取) |
WPSCAN_API_TOKEN | 用于数据库更新的 WPScan 企业版 API 令牌 |
HTTP_PROXY / HTTPS_PROXY / ALL_PROXY | 代理配置 |
NO_PROXY | 代理绕过规则 |
欢迎贡献。请提交 issue 或 pull request。
MIT 许可证 - 详情请参阅 LICENSE 文件。
漏洞数据来自 Wordfence Intelligence,由 Defiant, Inc. 提供。版权所有 (c) Defiant, Inc. 保留所有权利。本仓库 db release 中发布的预构建数据库是该数据的处理后副本,依据 Wordfence Intelligence 条款与条件 中授予的许可进行再分发。您制作的任何副本都必须保留 Defiant, Inc. 的版权声明及该许可,二者均包含在 NOTICE 中,并在您运行 update-db 时写入磁盘上数据库文件旁边。
WPProbe 与 Defiant, Inc. 无关联,未获其认可或赞助。
由 @Chocapikk 开发。










