English | 简体中文
Elkeid 是一款可以满足 主机,容器与容器集群,Serverless 等多种工作负载安全需求的开源解决方案,源于字节跳动内部最佳实践。
随着企业的业务发展,多云、云原生、多种工作负载共存的情况愈发凸显,我们希望可以有一套方案可以满足不同工作负载下的安全需求,因此 Elkeid 诞生了。
Elkeid 具备以下主要能力:
Elkeid 不仅具备传统的 HIDS(Host Intrusion Detection System) 的对于主机层入侵检测和恶意文件识别的能力,且对容器内的恶意行为也可以很好的识别,部署在宿主机即可以满足宿主机与其上容器内的反入侵安全需求,并且 Elkeid 底层强大的内核态数据采集能力可以满足大部分安全运营人员对于主机层数据的渴望。
对于运行的业务 Elkeid 具备 RASP 能力可以注入到业务进程内进行反入侵保护,不仅运维人员不需要再安装一个 Agent,业务也无需重启。
对于 K8s 本身 Elkeid 支持接入K8s Audit Log 对 K8s 系统进行入侵检测和风险识别。
Elkeid 的规则引擎 Elkeid HUB 也可以很好的和外部多系统进行联动对接。
Elkeid 将这些能力都很好的融合在一个平台内,满足不同工作负载的复杂安全需求的同时,还能实现多组件能力关联,更难得的是每个组件均经过字节跳动海量数据和多年的实战检验。
需要注意的是 Elkeid 开源版本 和完整版本存在差异,目前已开源的能力主要包括:
因此需要具备完整的反入侵与风险感知能力,还需要自行基于 Elkeid HUB 进行策略构建和对 Elkeid 采集的数据进行二次加工等工作。

| 功能 | Elkeid Community Edition | Elkeid Enterprise Edition |
|---|---|---|
| Linux 数据采集能力 | ✅ | ✅ |
| RASP 探针能力 | ✅ | ✅ |
| K8s Audit Log 采集能力 | ✅ | ✅ |
| Agent 控制面 | ✅ | ✅ |
| 主机状态与详情 | ✅ | ✅ |
| 勒索诱饵 | 🙅♂️ | ✅ |
| 资产采集 | ✅ | ✅ |
| 高级资产采集 | 🙅♂️ | ✅ |
| 容器集群资产采集 | ✅ | ✅ |
| 暴露面与脆弱性分析 | 🙅♂️ | ✅ |
| 主机/容器 基础入侵检测 | 少量样例 | ✅ |
| 主机/容器 行为序列入侵检测 | 🙅♂️ | ✅ |
| RASP 基础入侵检测 | 少量样例 | ✅ |
| RASP 行为序列入侵检测 | 🙅♂️ | ✅ |
| K8S 基础入侵检测 | 少量样例 | ✅ |
| K8S 行为序列入侵检测 | 🙅♂️ | ✅ |
| K8S 威胁分析 | 🙅♂️ | ✅ |
| 告警溯源(行为溯源) | 🙅♂️ | ✅ |
| 告警溯源(驻留溯源) | 🙅♂️ | ✅ |
| 告警白名单 | ✅ | ✅ |
| 多告警聚合能力 | 🙅♂️ | ✅ |
| 威胁处置(进程) | 🙅♂️ | ✅ |
| 威胁处置(网络) | 🙅♂️ | ✅ |
| 威胁处置(文件) | 🙅♂️ | ✅ |
| 文件隔离箱 | 🙅♂️ | ✅ |
| 漏洞检测 | 少量情报 | ✅ |
| 漏洞情报热更新 | 🙅♂️ | ✅ |
| 基线检查 | 少量基线 | ✅ |
| RASP 热补丁 | 🙅♂️ | ✅ |
| 病毒扫描 | ✅ | ✅ |
| 用户行为日志分析 | 🙅♂️ | ✅ |
| 插件管理 | ✅ | ✅ |
| 系统监控 | ✅ | ✅ |
| 系统管理 | ✅ | ✅ |
| Windows 支持 | 🙅♂️ | ✅ |
| 蜜罐 | 🙅♂️ | 🚘 |
| 主动防御 | 🙅♂️ | 🚘 |
| 云查杀 | 🙅♂️ | 🚘 |
| 防篡改 | 🙅♂️ | 🚘 |
安全概览
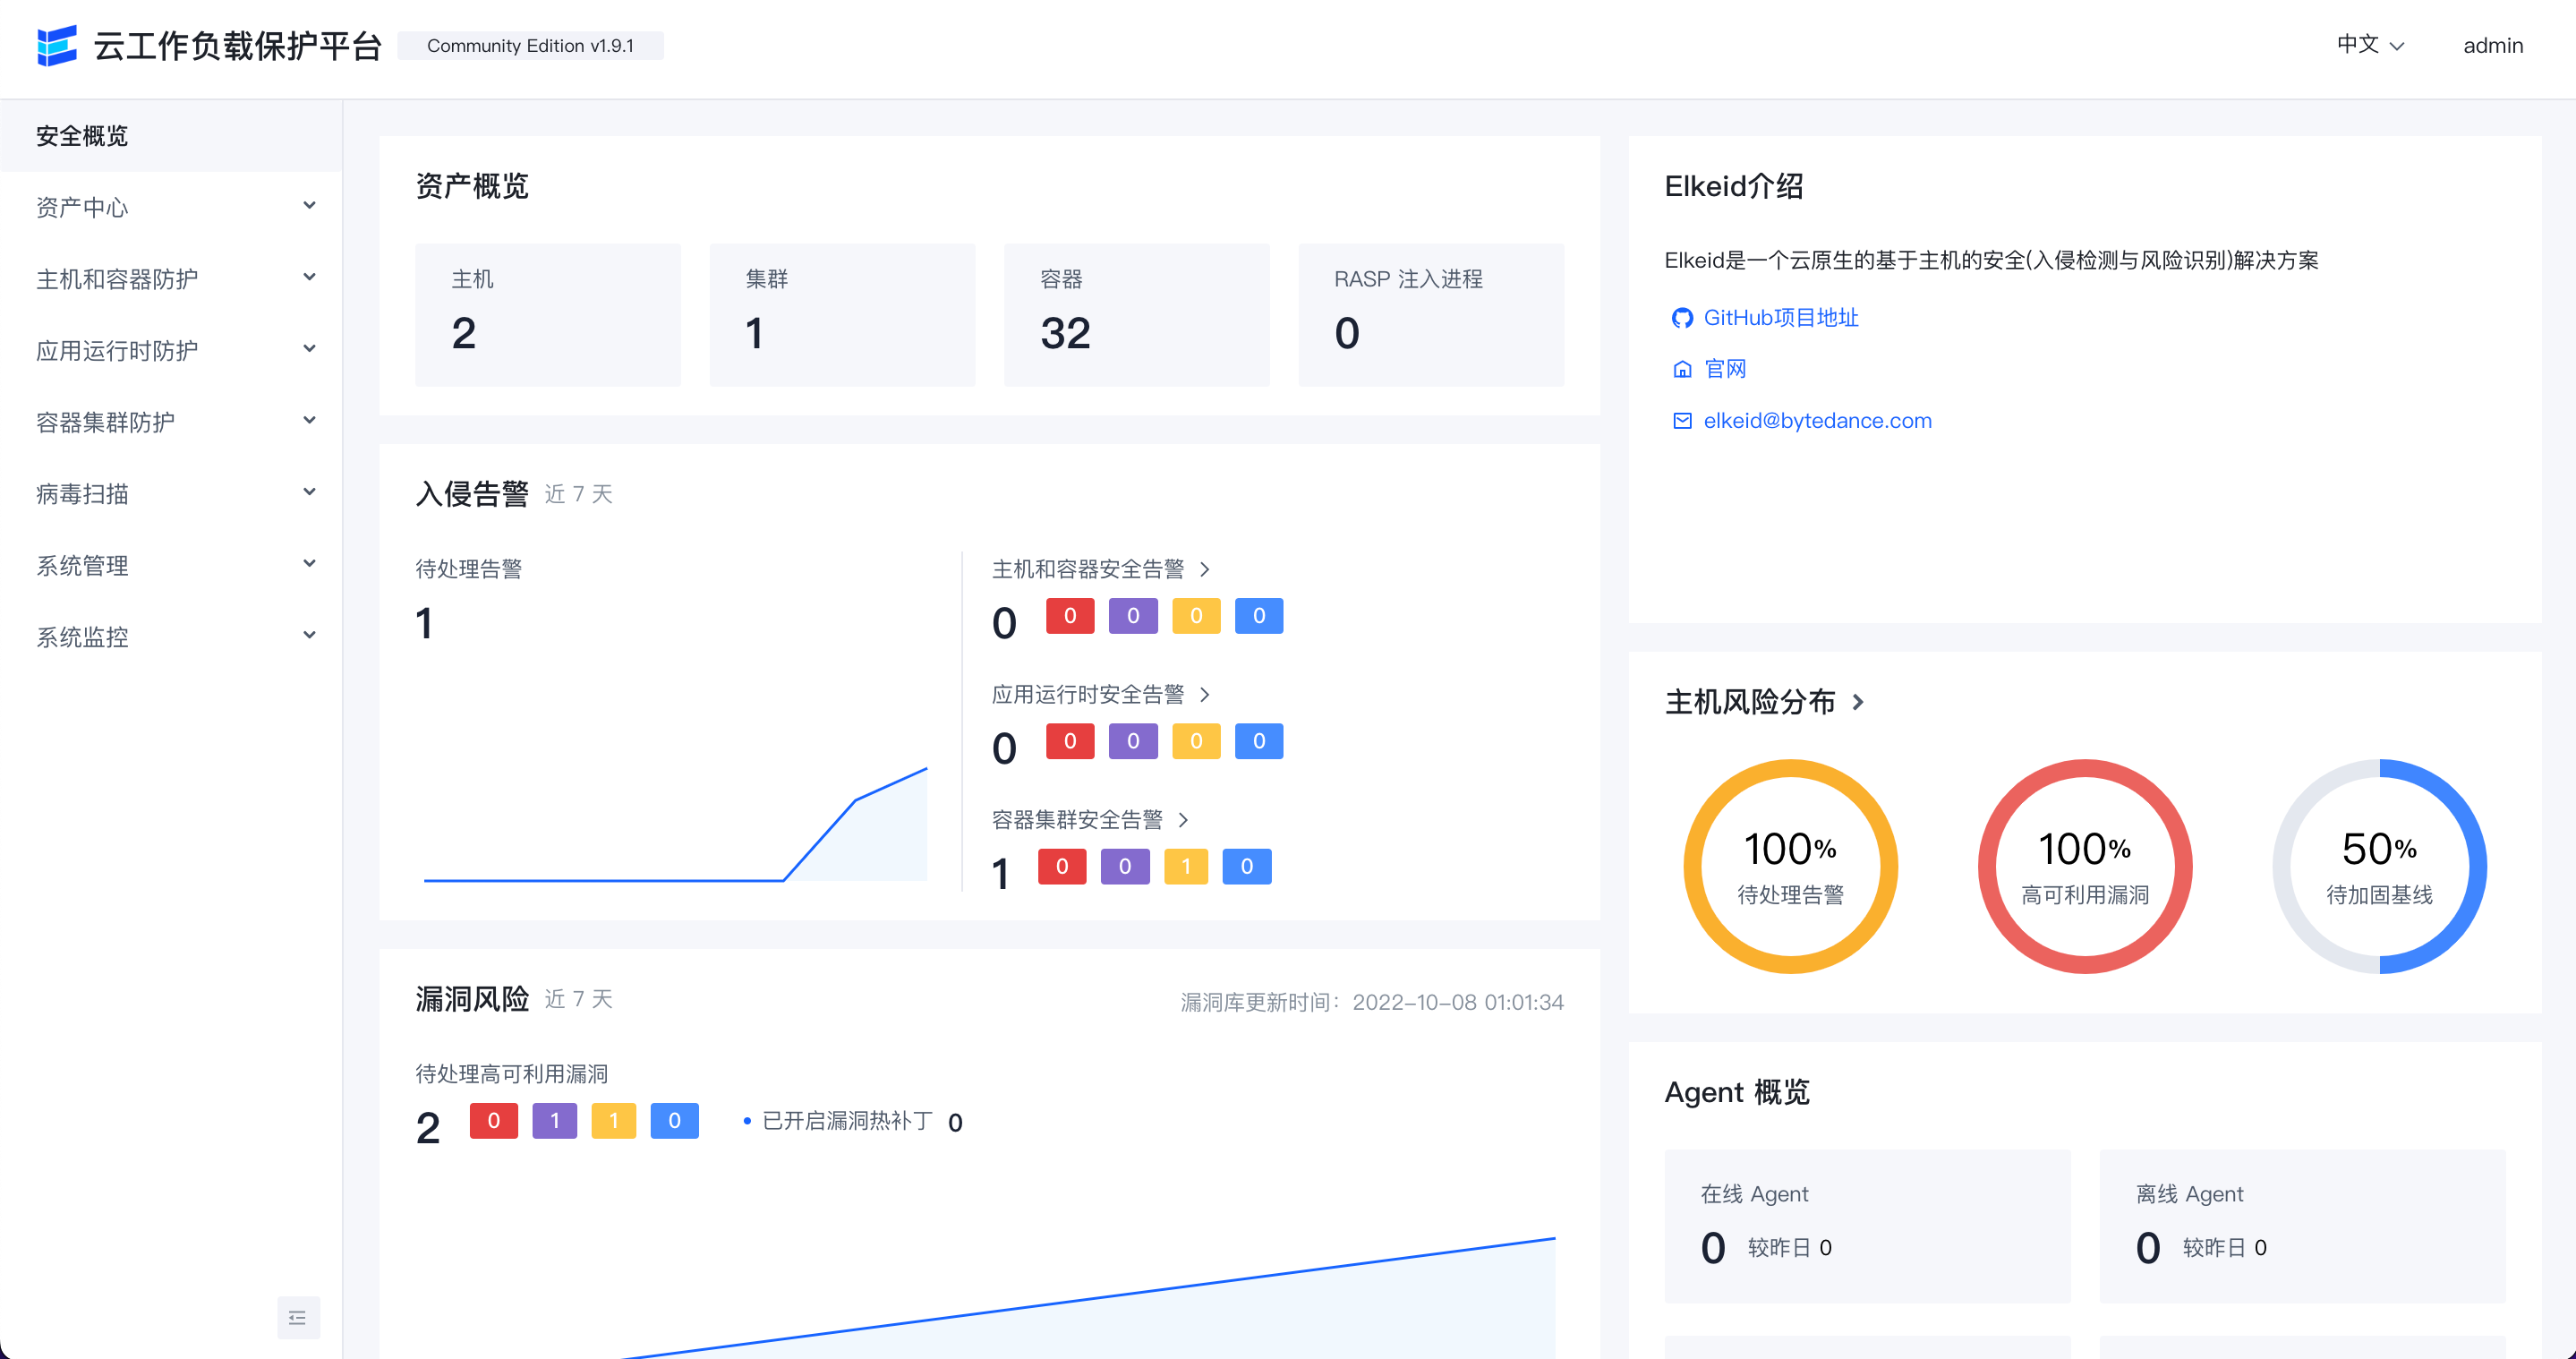
容器集群安全告警

容器集群工作负载信息

主机概览

资产指纹

安全告警

漏洞信息

基线检查

病毒扫描



