Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
al-khaser — 公开的恶意软件技术在实际环境中的使用:虚拟机、模拟、调试器、沙箱检测。 | Kitploit
工具/GitHubGitHub/ayoubfaouzi/al-khaser
IDS/IPS规避恶意软件分析渗透测试学习与教育红队实验室与实践
GitHubayoubfaouzi/al-khaser

al-khaser

公开的恶意软件技术在实际环境中的使用:虚拟机、模拟、调试器、沙箱检测。

查看仓库
7.1k1.3k273个月前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Al-Khaser v0.81

Logo

目录

  • 简介
  • 可能用途
  • 功能
  • 反调试攻击
  • 反内存转储
  • 时间攻击
  • 用户交互
  • 反虚拟机
  • 反反汇编
  • 要求
  • 许可协议

简介

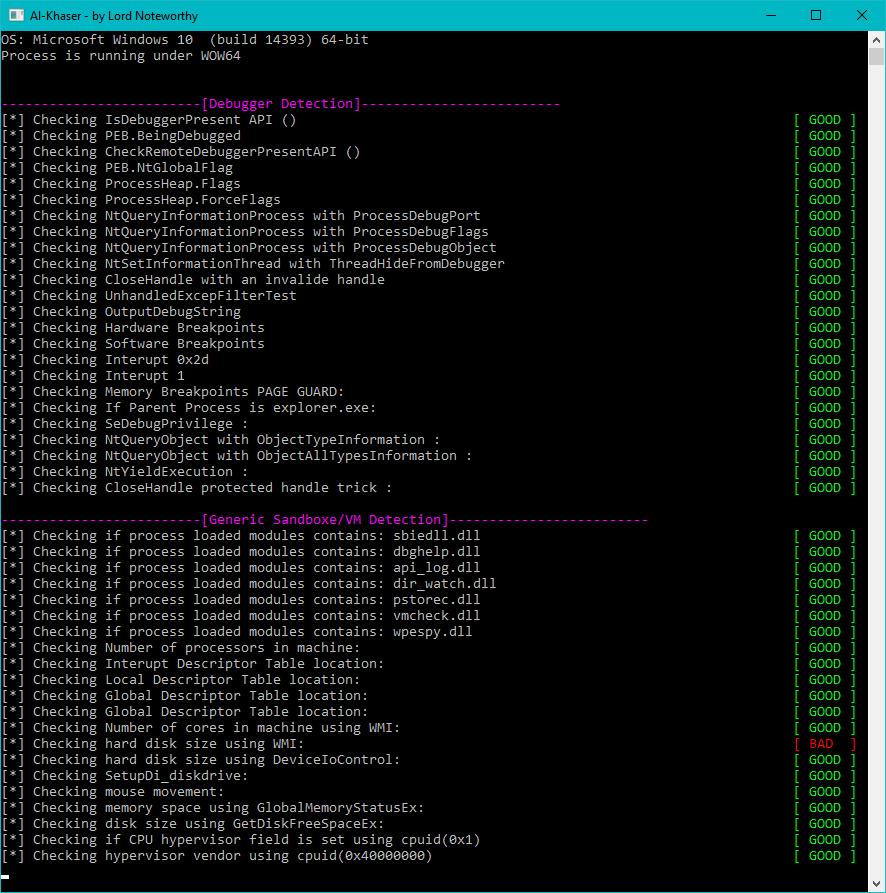
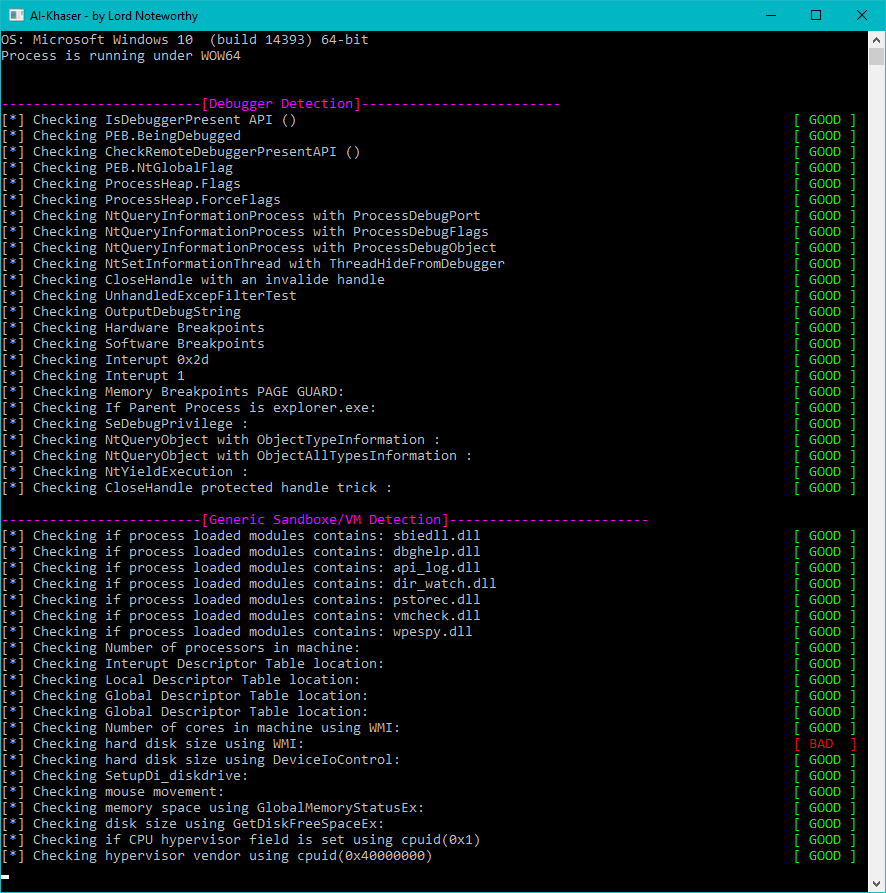
al-khaser 是一个具有良好的 PoC(概念验证)“恶意”应用程序,旨在对您的反恶意软件系统进行压力测试。 它执行一系列常见的恶意软件技巧,目的是检查您是否能够不被发现。
Logo

使用方式

$ ./al-khaser.exe -h
Usage: al-khaser.exe [OPTIONS]
Options:
  --check <type>      启用特定的检查项。可多次使用。有效的类型有:
                        TLS              (线程本地存储回调检查)
                        DEBUG            (反调试检查)
                        INJECTION        (代码注入检查)
                        GEN_SANDBOX      (通用沙箱检查)
                        VBOX             (VirtualBox 检测)
                        VMWARE           (VMware 检测)
                        VPC              (Virtual PC 检测)
                        QEMU             (QEMU 检测)
                        KVM              (KVM 检测)
                        XEN              (Xen 检测)
                        WINE             (Wine 检测)
                        PARALLELS        (Parallels 检测)
                        HYPERV           (Hyper-V 检测)
                        CODE_INJECTIONS  (额外的代码注入技术)
                        TIMING_ATTACKS   (基于时间/休眠的沙箱规避)
                        DUMPING_CHECK    (内存/进程转储检查)
                        ANALYSIS_TOOLS   (分析工具检测)
                        ANTI_DISASSM     (反反汇编检查)
  --sleep <seconds>   设置休眠/延迟持续时间,以秒为单位(默认:600)。
  --delay <seconds>   --sleep 的别名。
  -h, --help          显示此帮助信息并退出。

示例:
  al-khaser.exe --check DEBUG --check TIMING_ATTACKS --sleep 30
  al-khaser.exe --check VMWARE --check QEMU
  al-khaser.exe --sleep 30

下载

您可以从本项目的发布页面下载构建好的二进制文件(x86, x64)。7z 压缩包的密码可以在这里找到。

可能用途

  • 您正在制作一个反调试插件,并希望检查其有效性。
  • 您希望确保您的沙箱解决方案足够隐蔽。
  • 或者您希望确保您的恶意软件分析环境足够隐蔽。

如果您遇到了任何曾在恶意软件中见过的反分析技巧,请随时贡献。

功能

反调试攻击

  • IsDebuggerPresent
  • CheckRemoteDebuggerPresent
  • 进程环境块 (BeingDebugged)
  • 进程环境块 (NtGlobalFlag)
  • ProcessHeap (Flags)
  • ProcessHeap (ForceFlags)
  • 低碎片堆 (LFH)
  • NtQueryInformationProcess (ProcessDebugPort)
  • NtQueryInformationProcess (ProcessDebugFlags)
  • NtQueryInformationProcess (ProcessDebugObject)
  • WudfIsAnyDebuggerPresent
  • WudfIsKernelDebuggerPresent
  • WudfIsUserDebuggerPresent
  • NtSetInformationThread (HideThreadFromDebugger)
  • NtQueryObject (ObjectTypeInformation)
  • NtQueryObject (ObjectAllTypesInformation)
  • CloseHanlde (NtClose) 无效句柄
  • SetHandleInformation (受保护句柄)
  • UnhandledExceptionFilter
  • OutputDebugString (GetLastError())
  • 硬件断点 (SEH / GetThreadContext)
  • 软件断点 (INT3 / 0xCC)
  • 内存断点 (PAGE_GUARD)
  • 中断 0x2d
  • 中断 1
  • 陷阱标志
  • 父进程 (Explorer.exe)
  • SeDebugPrivilege (Csrss.exe)
  • NtYieldExecution / SwitchToThread
  • TLS 回调
  • 进程作业
  • 内存写入监控
  • 页面异常断点检测
  • API 钩子检测 (基于模块边界)

反注入

  • 使用 EnumProcessModulesEx 枚举模块(32位、64位以及所有选项)
  • 使用 ToolHelp32 枚举模块
  • 使用 LdrEnumerateLoadedModules 枚举进程 LDR 结构
  • 直接枚举进程 LDR 结构
  • 使用 GetModuleInformation 遍历内存
  • 遍历内存以查找隐藏模块

反内存转储

  • 从内存中擦除 PE 头
  • SizeOfImage

时间攻击 [反沙箱]

  • RDTSC (使用 CPUID 强制 VM 退出)
  • RDTSC (Locky 版本,使用 GetProcessHeap 和 CloseHandle)
  • Sleep -> SleepEx -> NtDelayExecution
  • Sleep (循环中的短延迟)
  • Sleep 并检查时间是否被加速 (GetTickCount)
  • SetTimer (标准 Windows 定时器)
  • timeSetEvent (多媒体定时器)
  • WaitForSingleObject -> WaitForSingleObjectEx -> NtWaitForSingleObject
  • WaitForMultipleObjects -> WaitForMultipleObjectsEx -> NtWaitForMultipleObjects
  • IcmpSendEcho (CCleaner 恶意软件)
  • CreateWaitableTimer
  • CreateTimerQueueTimer
  • 大型加密循环 (待办)

用户交互 / 通用 [反沙箱]

  • 鼠标移动
  • 文件名如 sample.exe 或 sandbox.exe。
  • 总物理内存 (GlobalMemoryStatusEx)
  • 使用 DeviceIoControl 获取磁盘大小 (IOCTL_DISK_GET_LENGTH_INFO)
  • 使用 GetDiskFreeSpaceEx 获取磁盘大小 (TotalNumberOfBytes)
  • 鼠标 (单击 / 双击) (待办)
  • DialogBox (待办)
  • 滚动 (待办)
  • 重启后执行 (待办)
  • 处理器数量 (Win32/Tinba - Win32/Dyre)
  • 沙箱已知的产品 ID (待办)
  • 背景像素颜色 (待办)
  • 键盘布局 (Win32/Banload) (待办)
  • 正版 Windows 安装。
  • 已知的沙箱主机名和用户名

反虚拟化 / 全系统模拟

  • 注册表键值痕迹
    • HARDWARE\DEVICEMAP\Scsi\Scsi Port 0\Scsi Bus 0\Target Id 0\Logical Unit Id 0 (Identifier) (VBOX)
    • HARDWARE\DEVICEMAP\Scsi\Scsi Port 0\Scsi Bus 0\Target Id 0\Logical Unit Id 0 (Identifier) (QEMU)
    • HARDWARE\Description\System (SystemBiosVersion) (VBOX)
    • HARDWARE\Description\System (SystemBiosVersion) (QEMU)
    • HARDWARE\Description\System (VideoBiosVersion) (VIRTUALBOX)
    • HARDWARE\Description\System (SystemBiosDate) (06/23/99)
    • HARDWARE\DEVICEMAP\Scsi\Scsi Port 0\Scsi Bus 0\Target Id 0\Logical Unit Id 0 (Identifier) (VMWARE)
    • HARDWARE\DEVICEMAP\Scsi\Scsi Port 1\Scsi Bus 0\Target Id 0\Logical Unit Id 0 (Identifier) (VMWARE)
    • HARDWARE\DEVICEMAP\Scsi\Scsi Port 2\Scsi Bus 0\Target Id 0\Logical Unit Id 0 (Identifier) (VMWARE)
    • SYSTEM\ControlSet001\Control\SystemInformation (SystemManufacturer) (VMWARE)
    • SYSTEM\ControlSet001\Control\SystemInformation (SystemProductName) (VMWARE)
  • 注册表键痕迹
    • HARDWARE\ACPI\DSDT\VBOX__ (VBOX)
    • HARDWARE\ACPI\FADT\VBOX__ (VBOX)
    • HARDWARE\ACPI\RSDT\VBOX__ (VBOX)
    • SOFTWARE\Oracle\VirtualBox Guest Additions (VBOX)
    • SYSTEM\ControlSet001\Services\VBoxGuest (VBOX)
    • SYSTEM\ControlSet001\Services\VBoxMouse (VBOX)
    • SYSTEM\ControlSet001\Services\VBoxService (VBOX)
    • SYSTEM\ControlSet001\Services\VBoxSF (VBOX)
    • SYSTEM\ControlSet001\Services\VBoxVideo (VBOX)
    • SOFTWARE\VMware, Inc.\VMware Tools (VMWARE)
    • SOFTWARE\Wine (WINE)
    • SOFTWARE\Microsoft\Virtual Machine\Guest\Parameters (HYPER-V)
    • SYSTEM\CurrentControlSet\Services\Disk\Enum
    • SYSTEM\CurrentControlSet\Enum\IDE
    • SYSTEM\CurrentControlSet\Enum\SCSI
  • 文件系统痕迹
    • "system32\drivers\VBoxMouse.sys"
    • "system32\drivers\VBoxGuest.sys"
    • "system32\drivers\VBoxSF.sys"
    • "system32\drivers\VBoxVideo.sys"
    • "system32\vboxdisp.dll"
    • "system32\vboxhook.dll"
    • "system32\vboxmrxnp.dll"
    • "system32\vboxogl.dll"
    • "system32\vboxoglarrayspu.dll"
    • "system32\vboxoglcrutil.dll"
    • "system32\vboxoglerrorspu.dll"
    • "system32\vboxoglfeedbackspu.dll"
    • "system32\vboxoglpackspu.dll"
    • "system32\vboxoglpassthroughspu.dll"
    • "system32\vboxservice.exe"
    • "system32\vboxtray.exe"
    • "system32\VBoxControl.exe"
    • "system32\drivers\vmmouse.sys"
    • "system32\drivers\vmhgfs.sys"
    • "system32\drivers\vm3dmp.sys"
    • "system32\drivers\vmci.sys"
    • "system32\drivers\vmhgfs.sys"
    • "system32\drivers\vmmemctl.sys"
    • "system32\drivers\vmmouse.sys"
    • "system32\drivers\vmrawdsk.sys"
    • "system32\drivers\vmusbmouse.sys"
下载工具