Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-33017 — 针对 CVE-2026-33017 的公告与概念验证材料,该漏洞是 Langflow ≤1.8.2 中通过 build_public_tmp 流程端点实现的未认证远程代码执行漏洞。 | Kitploit
工具/GitHubGitHub/ashrafzaryouh/cve-2026-33017
漏洞分析漏洞利用Web应用程序漏洞利用学习与教育远程访问工具
GitHubashrafzaryouh/cve-2026-33017

CVE-2026-33017

针对 CVE-2026-33017 的公告与概念验证材料,该漏洞是 Langflow ≤1.8.2 中通过 build_public_tmp 流程端点实现的未认证远程代码执行漏洞。

查看仓库
1个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

🚨 CVE-2026-33017 - Langflow 中的严重未认证远程代码执行漏洞

langflow Severity Affected Type

Langflow 版本 ≤ 1.8.2 存在一个严重的安全漏洞,允许未认证的攻击者在服务器上实现远程代码执行(RCE)。


📊 漏洞详情

属性详情
CVE IDCVE-2026-33017
严重程度严重 (CVSS 9.8)
受影响版本Langflow ≤ 1.8.2
已修复版本Langflow 1.9.0 及以上
漏洞类型未认证代码注入 (exec())
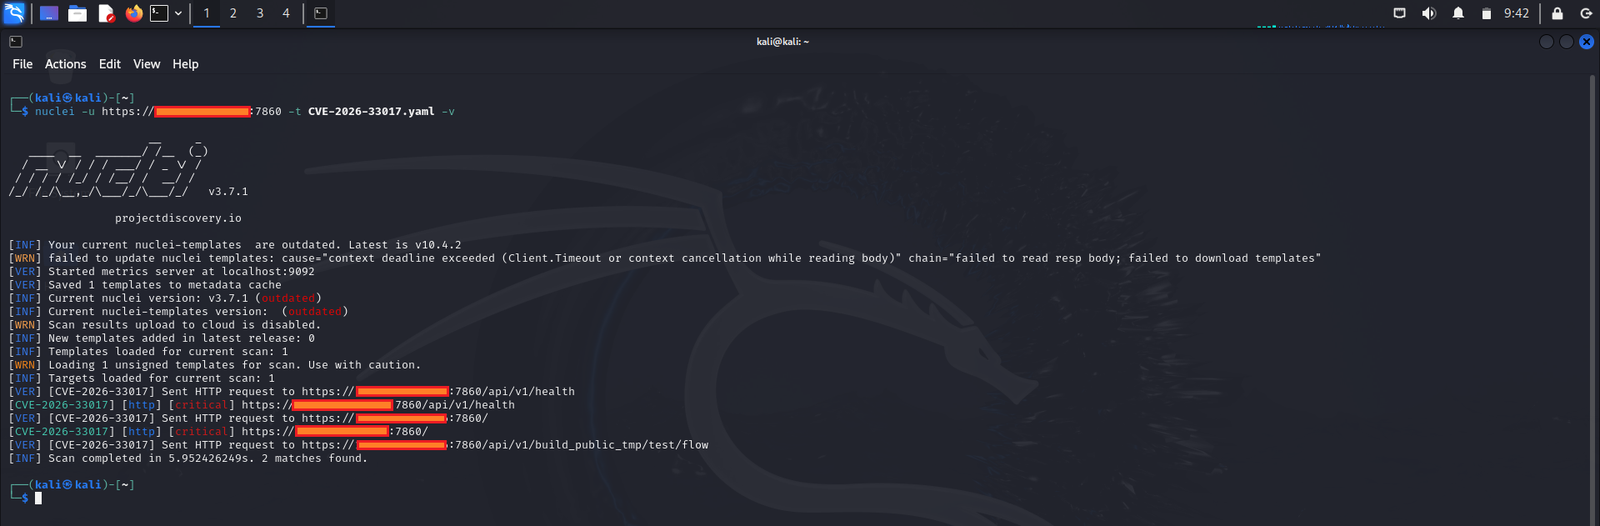
攻击向量/api/v1/build_public_tmp/{flow_id}/flow
认证要求无需认证

🧨 根本原因

端点 /api/v1/build_public_tmp/{flow_id}/flow 原本是为公共流程设计的。然而,当传入攻击者控制的流程数据时,应用程序会使用 exec() 执行任意 Python 代码,没有任何沙箱隔离或验证。

这使得互联网上任何未认证的攻击者都能获得对服务器的完全控制权。

⚠️ 影响

  • 服务器完全沦陷
  • 任意命令执行
  • 数据窃取 / 泄露
  • 恶意软件部署(加密货币挖矿程序、勒索软件、后门)
  • 供应链攻击(因为 Langflow 被广泛用于 AI 代理)

🛡️ 缓解措施

  • 立即升级至 Langflow 1.9.0 或更新版本
  • 如果无法升级:
    • 不要将 Langflow 直接暴露在互联网上
    • 禁用公共流程
    • 使用强网络分段和带认证的反向代理

演示

CVE-2026-33017

📚 参考资料

  • Langflow 安全公告
  • NVD 详情
  • CISA 已知被利用漏洞目录 (KEV)

⚠️ 免责声明

本仓库仅供教育和安全研究目的提供。
此处的信息和工具旨在帮助系统管理员和安全研究人员了解该漏洞并保护其系统。

未经授权对您不拥有的系统进行利用是违法且不道德的。


为安全意识与负责任研究而制作

⭐ 如果这个仓库对您有帮助,请考虑给它加星!

下载工具