Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-24893-EXP — # CVE-2025-24893 的 Python 漏洞利用程序 针对 XWiki Platform 中 CVE-2025-24893 的 Python 漏洞利用程序,可通过精心构造的请求实现远程命令执行。包含使用说明及 Nuclei 模板参考。 | Kitploit
工具/GitHubGitHub/artemir7/cve-2025-24893-exp
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubartemir7/cve-2025-24893-exp

CVE-2025-24893-EXP

# CVE-2025-24893 的 Python 漏洞利用程序 针对 XWiki Platform 中 CVE-2025-24893 的 Python 漏洞利用程序,可通过精心构造的请求实现远程命令执行。包含使用说明及 Nuclei 模板参考。

查看仓库
211年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-24893-EXP

受影响版本

xwiki-platform >= 5.3-milestone-2, < 15.10.11 < 5.3-milestone-2, 15.10.11

xwiki-platform >= 16.0.0-rc-1, < 16.4.1 < 16.0.0-rc-1, 16.4.1

POC

https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2025/CVE-2025-24893.yaml

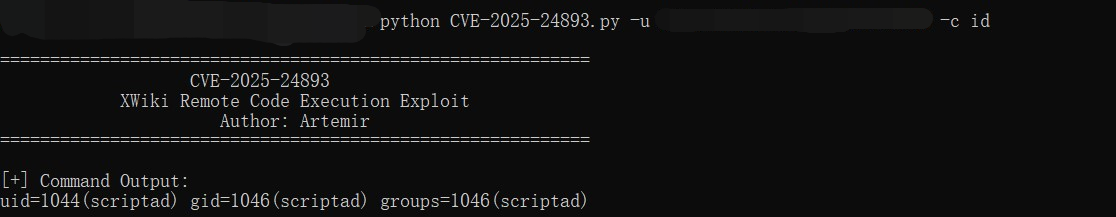
CVE-2025-24893 - XWiki 平台利用

用法: python CVE-2025-24893.py -u -c

mosaic

免责声明

本利用工具及指南仅供教育目的使用。请负责任地使用此信息,仅在你拥有明确测试权限的系统上操作。未经授权利用系统是非法且不道德的行为。作者及贡献者不对因使用此信息而造成的任何误用或损害承担责任。

下载工具