Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
chain-bench — 针对CIS基准审计软件供应链安全合规性,扫描SCM设置、分支保护、依赖项和CI/CD流水线以发现风险。 | Kitploit
工具/GitHubGitHub/aquasecurity/chain-bench
漏洞扫描器配置审计DevSecOps供应链安全
GitHubaquasecurity/chain-bench

chain-bench

针对CIS基准审计软件供应链安全合规性,扫描SCM设置、分支保护、依赖项和CI/CD流水线以发现风险。

查看仓库
77463632年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

chain-bench 标志

[📖 文档][docs]

Chain-bench 是一个开源工具,用于根据新的
CIS 软件供应链基准
审计你的软件供应链栈的安全合规性。 审计重点覆盖整个 SDLC 流程,可揭示从编码到部署阶段的风险。为了在与黑客的竞赛中胜出,并保护敏感数据和客户信任,你需要确保代码符合组织的策略。

更多信息请阅读 [Chain-bench 文档][docs]

Go Reference GitHub Release Downloads DockerHub Pulls Build Status License go-report-card

演示

目录

  • 目录
  • 简介
  • 快速开始
    • 安装
    • 使用
      • 使用 Docker
      • 使用 GitHub Actions
      • 使用 Gitlab CI(测试版)
  • 要求
  • 支持的提供商
  • 请注意
  • 贡献
  • 路线图

简介

Chain-bench 是一个开源工具,用于根据新的 CIS 软件供应链基准 审计你的软件供应链栈的安全合规性。 审计重点覆盖整个 SDLC 流程,可揭示从编码到部署阶段的风险。

快速开始

运行 chain-bench 的主要方式是作为独立的 CLI 工具。它需要你账户的访问令牌和仓库 URL,以便访问你的 SCM。

安装

通过你喜欢的安装方式获取 Chain-bench。详情请参阅文档中的[安装]部分。例如:

  • brew install chain-bench
  • nix-env --install -A nixpkgs.chain-bench
  • docker run aquasec/chain-bench
  • 从 https://github.com/aquasecurity/chain-bench/releases/latest/ 下载二进制文件

使用

chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>

使用自托管或专用 SCM 平台(自定义域名)

chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>

scm-platform 支持的值有 "github" 和 "gitlab"(测试版)

使用 Docker

docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>

使用 GitHub Actions

请参见仓库 https://github.com/aquasecurity/chain-bench-action

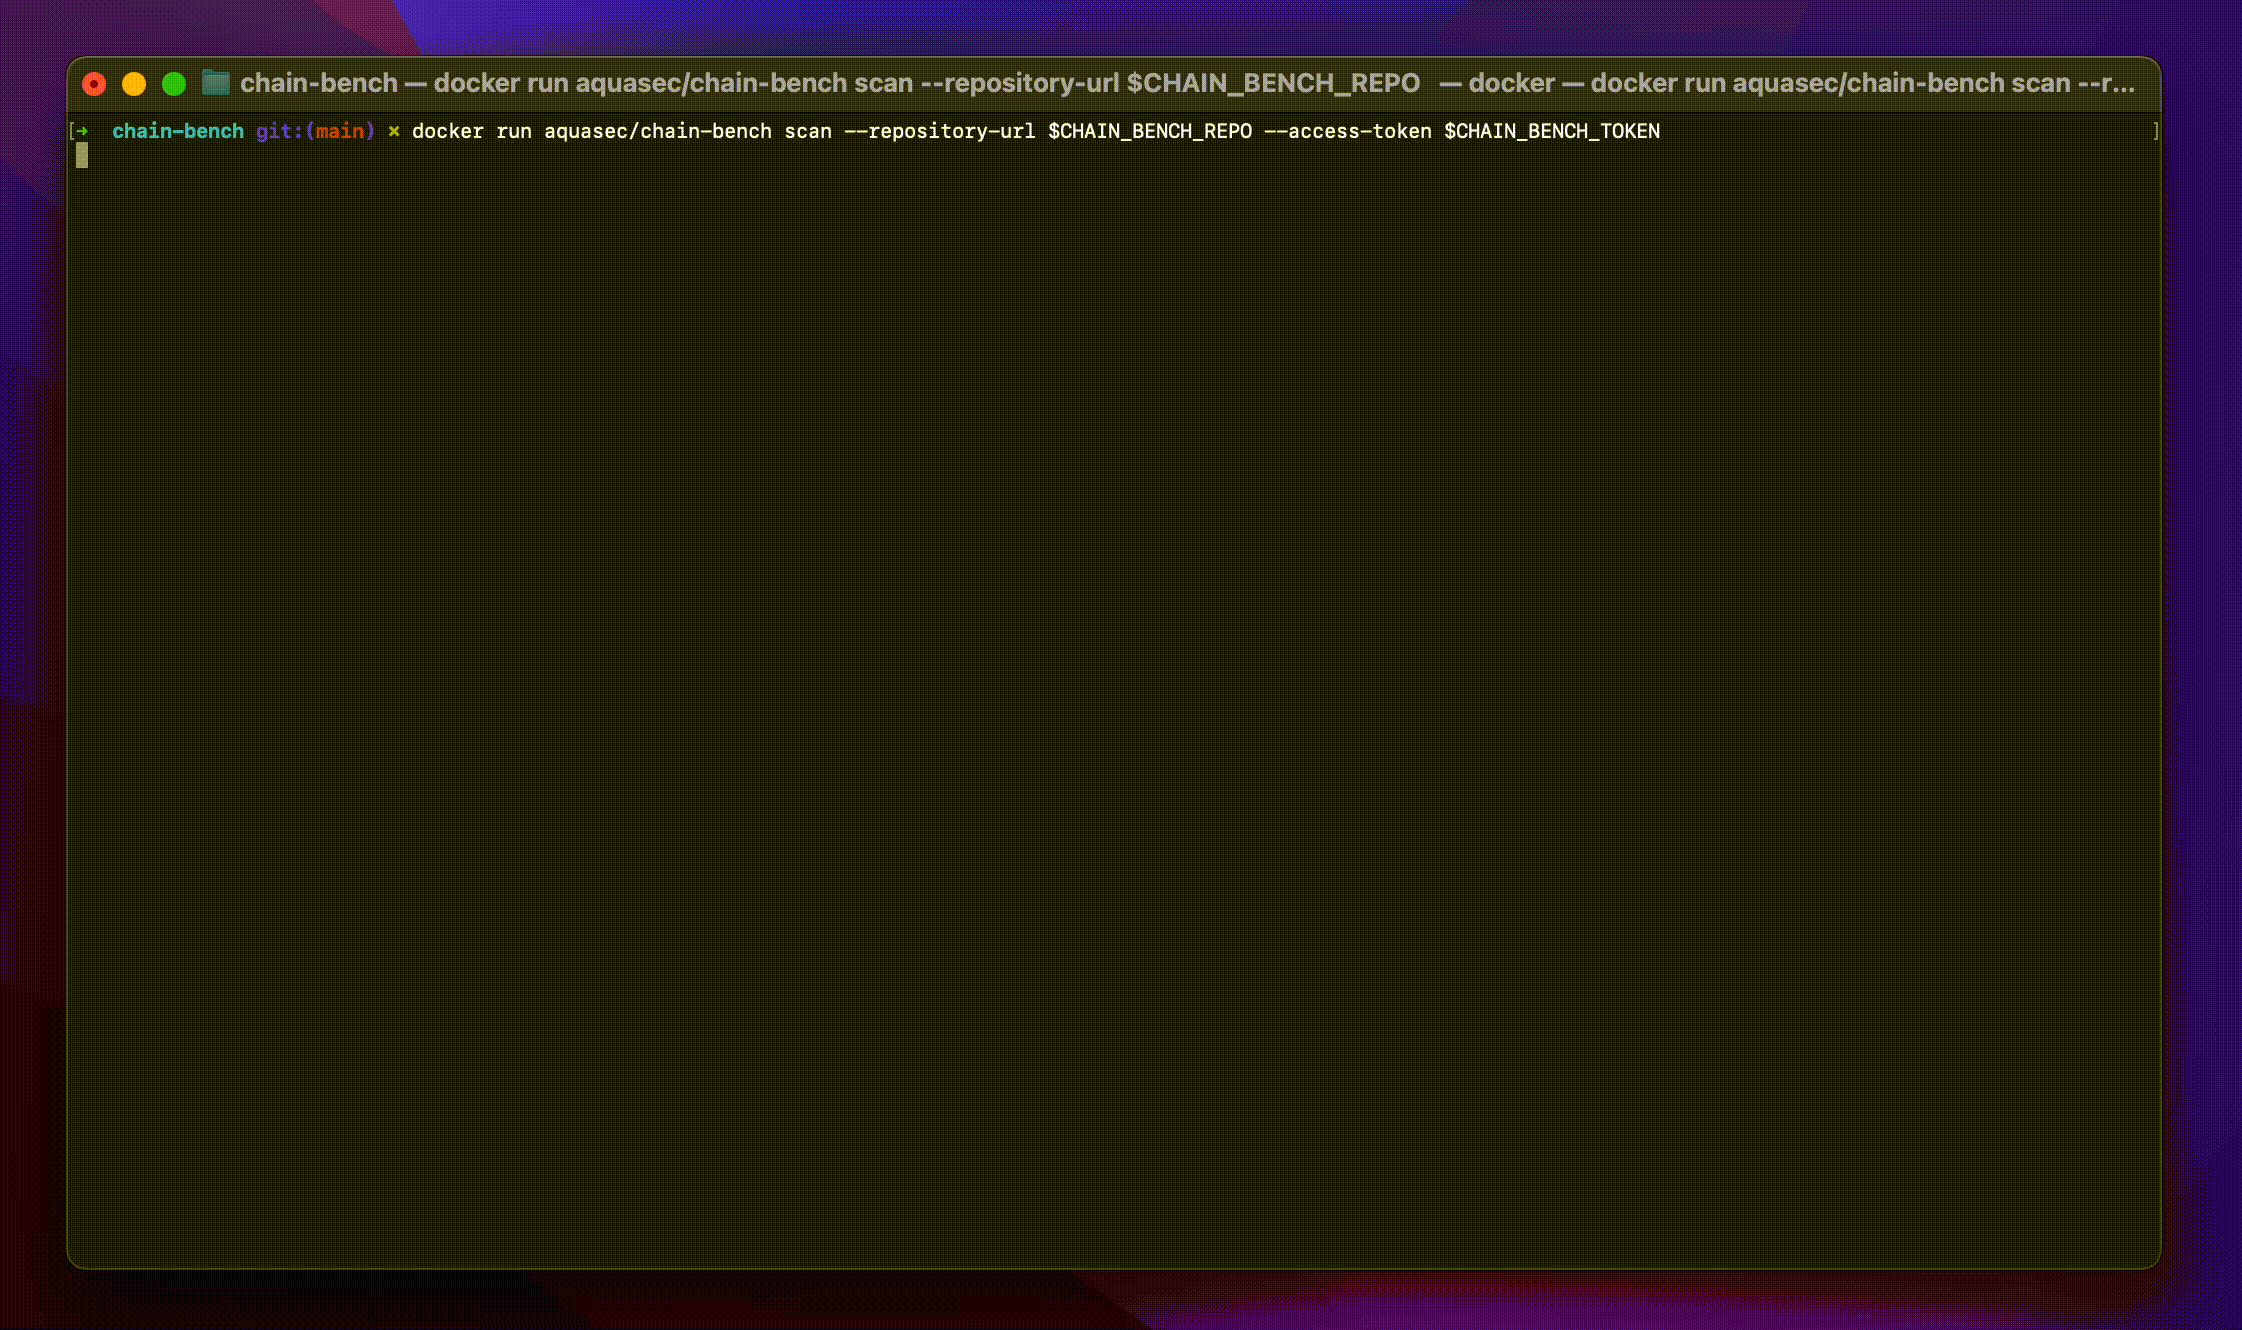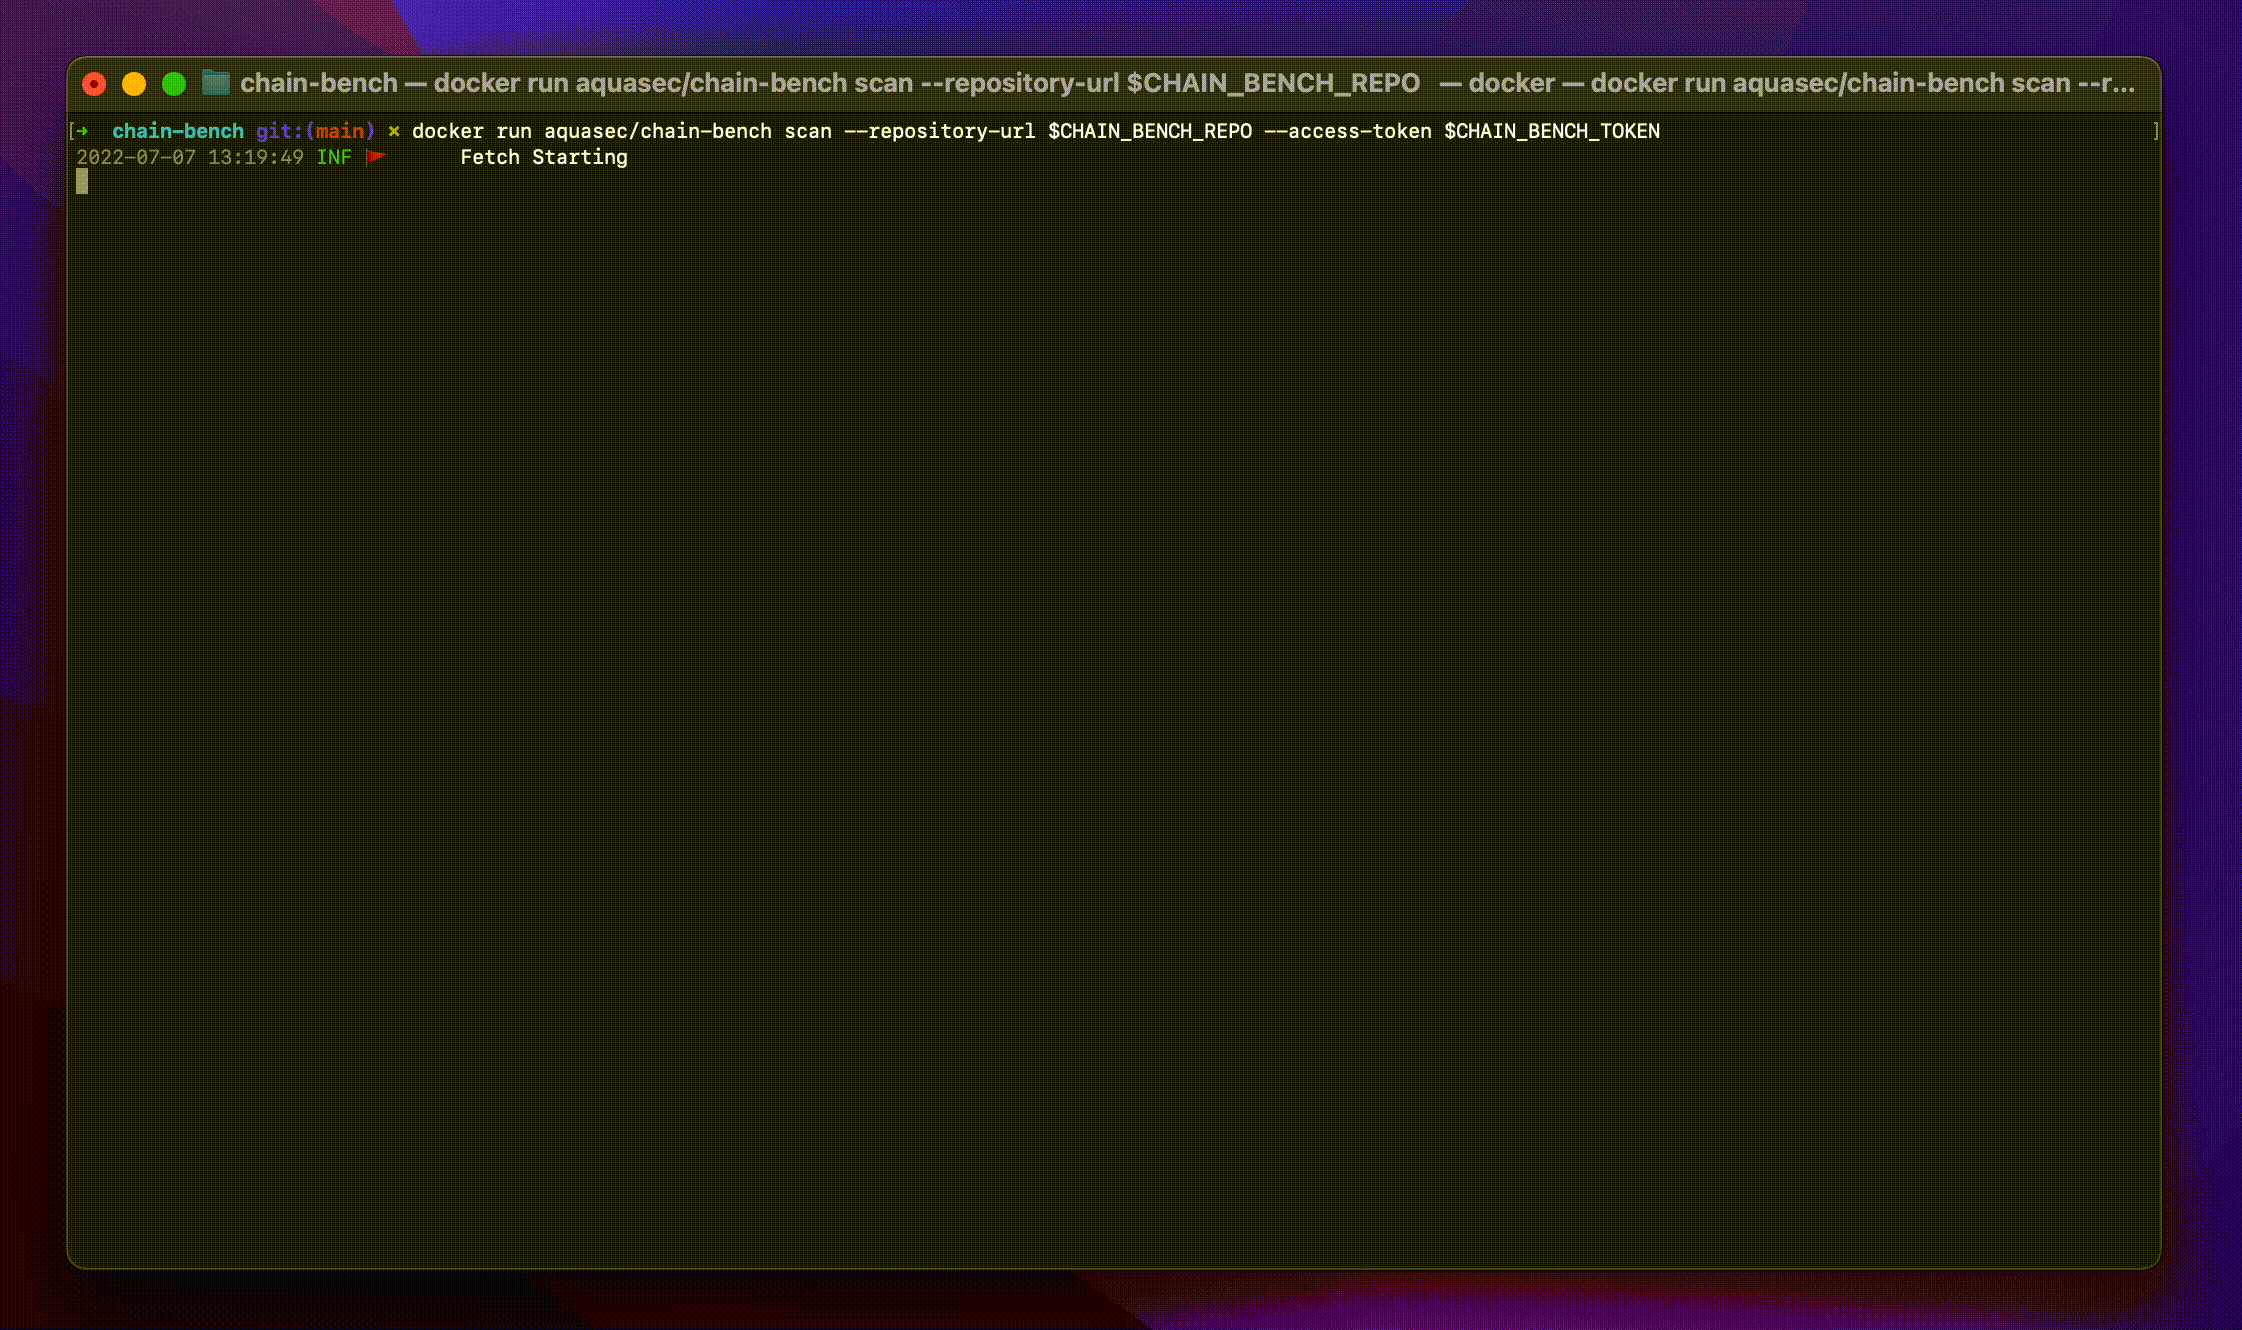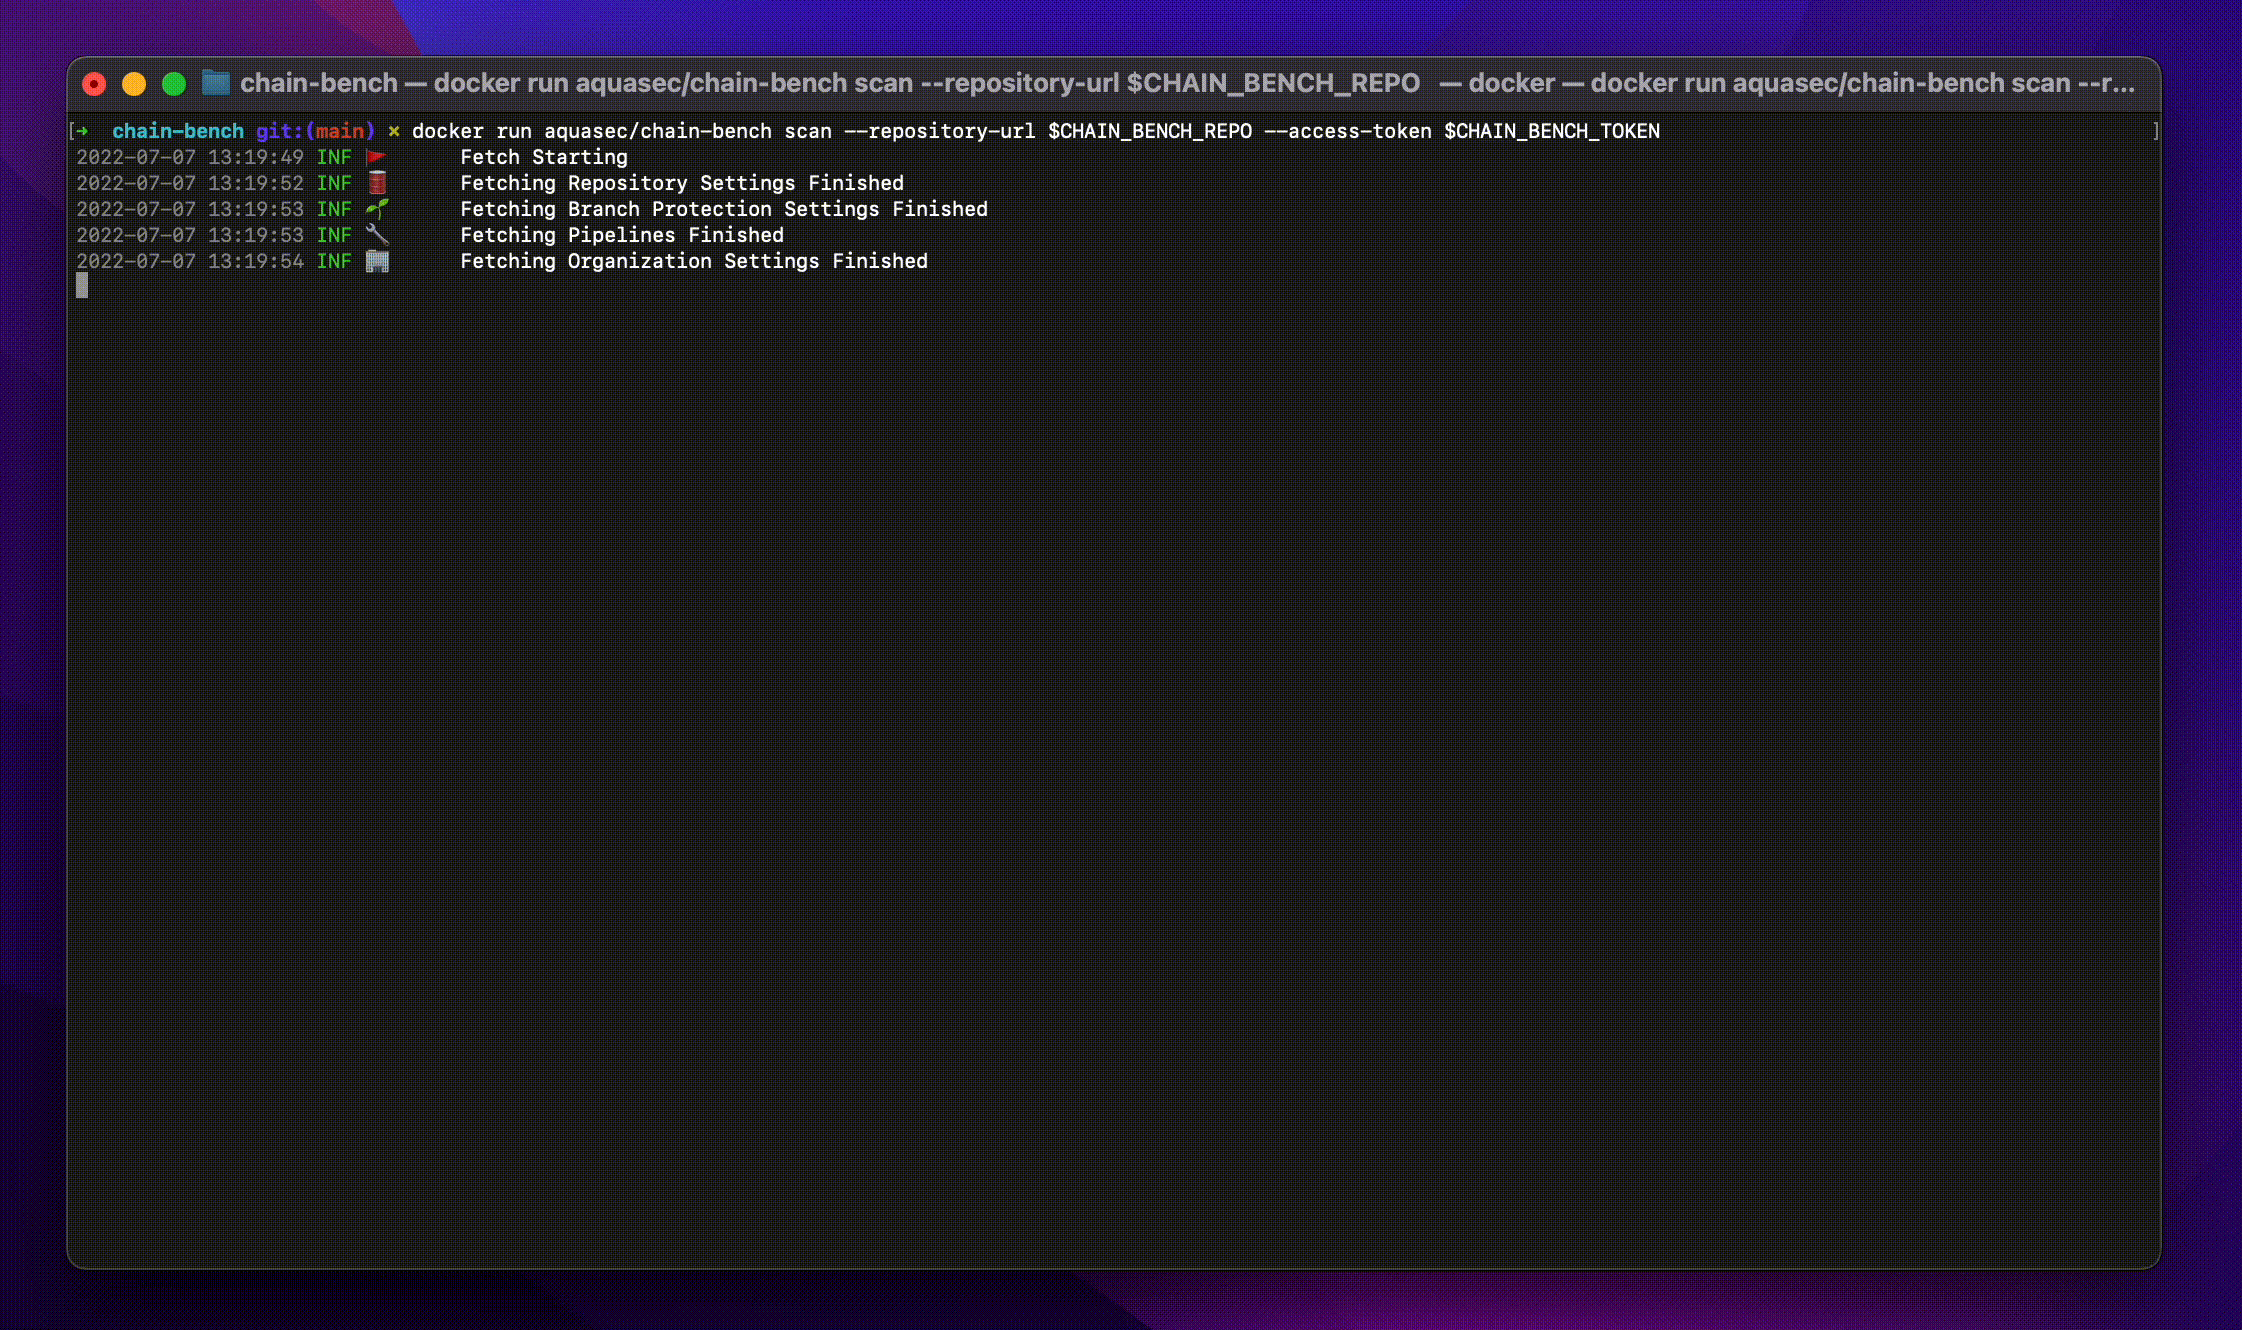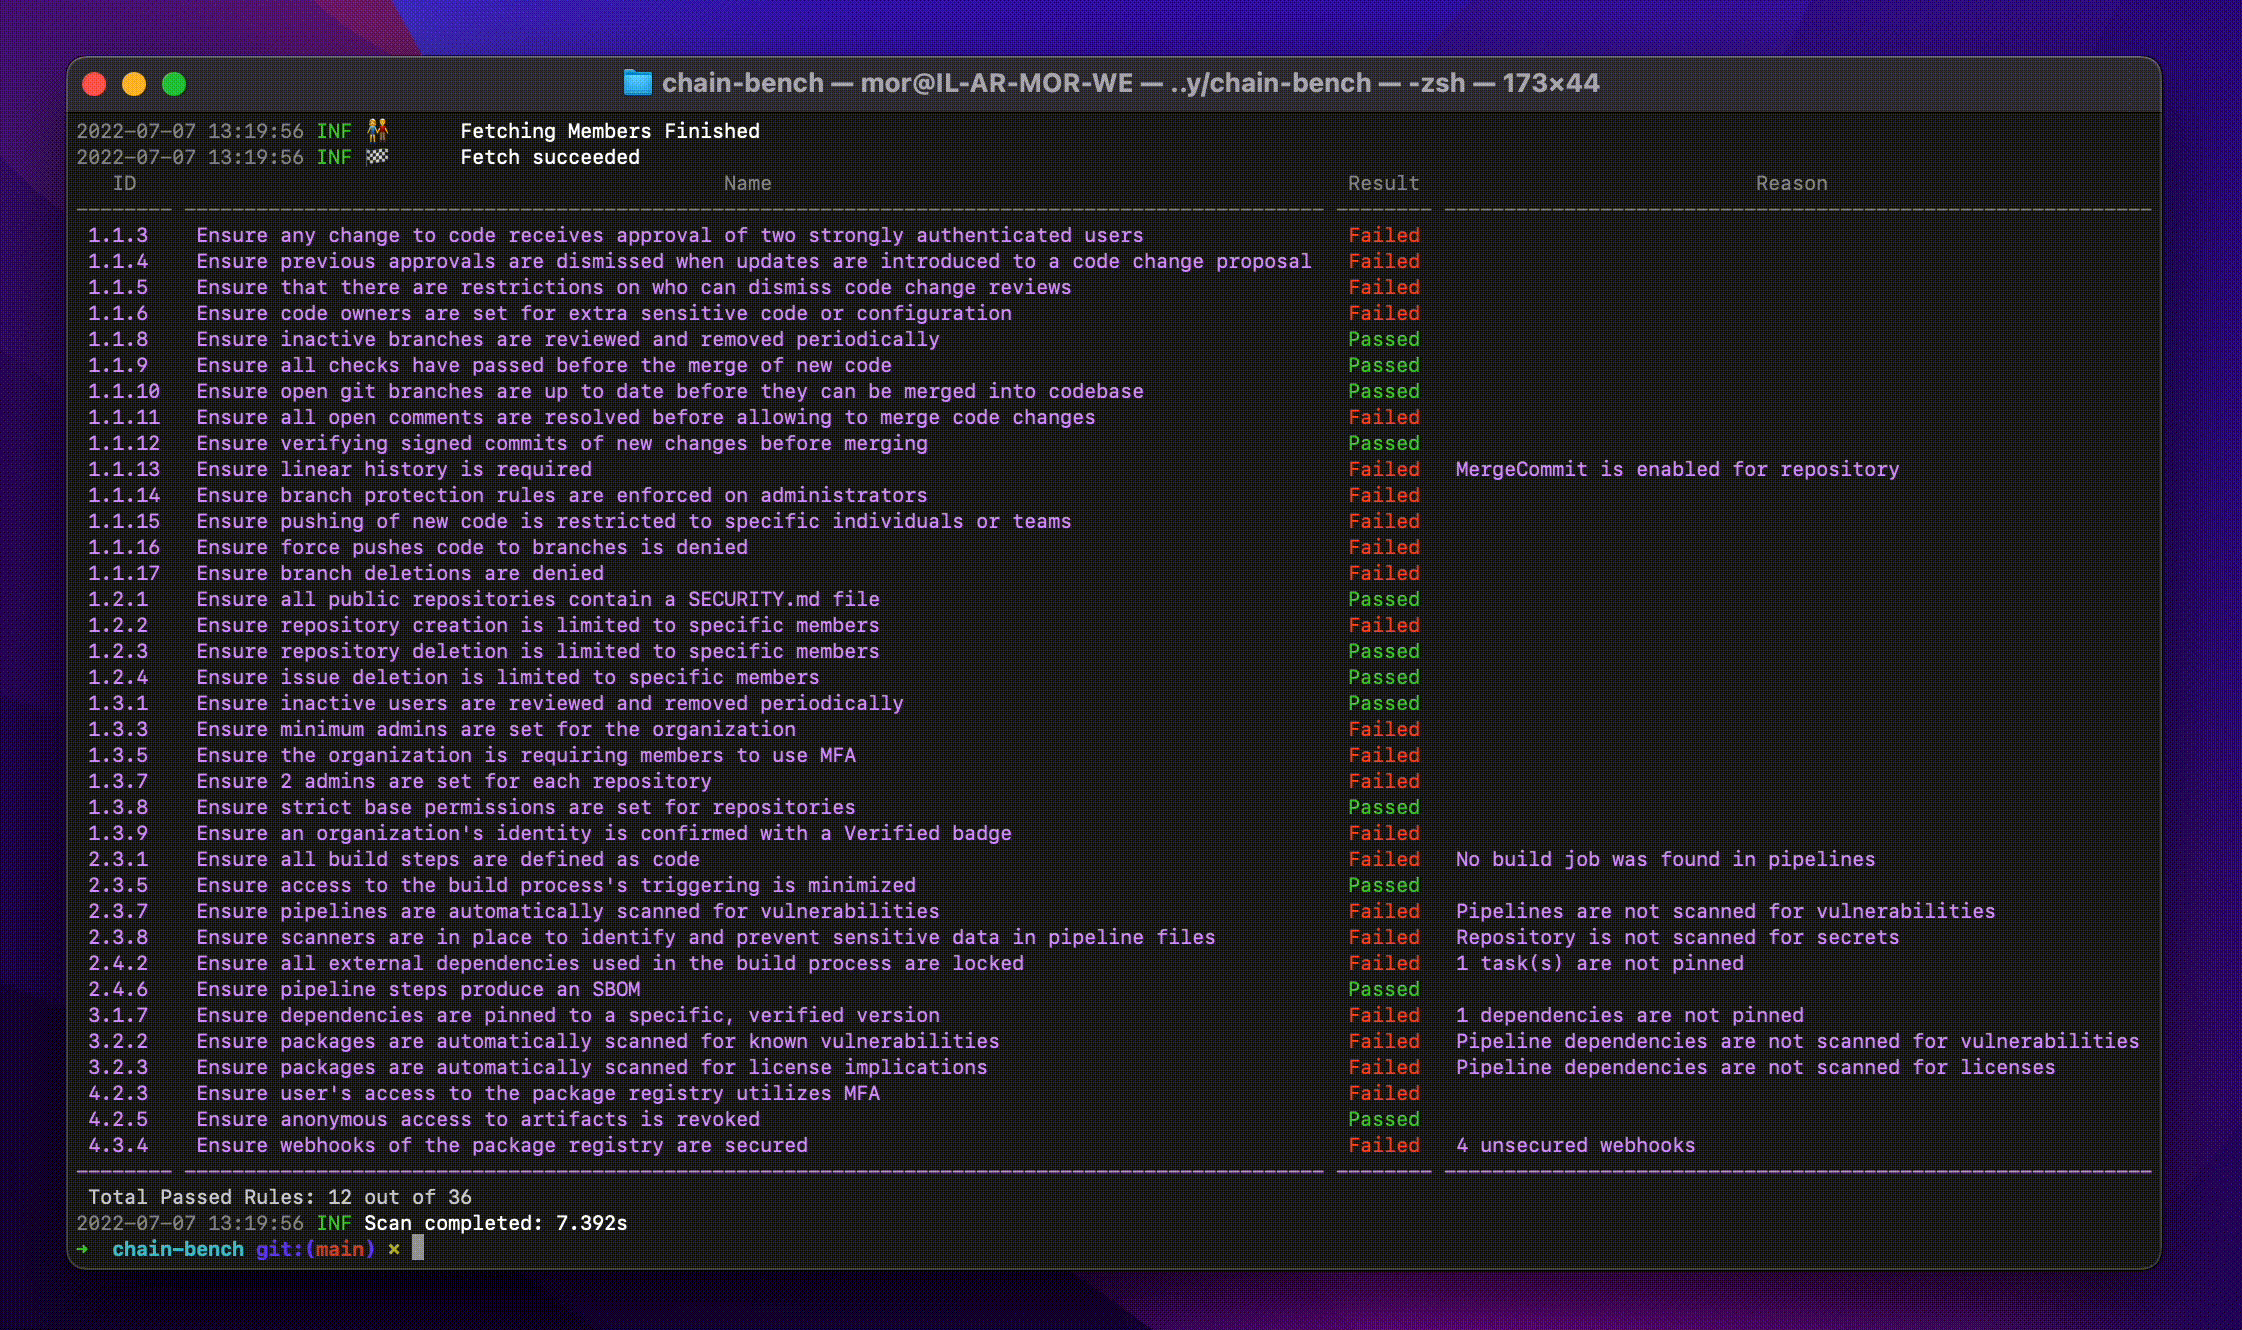
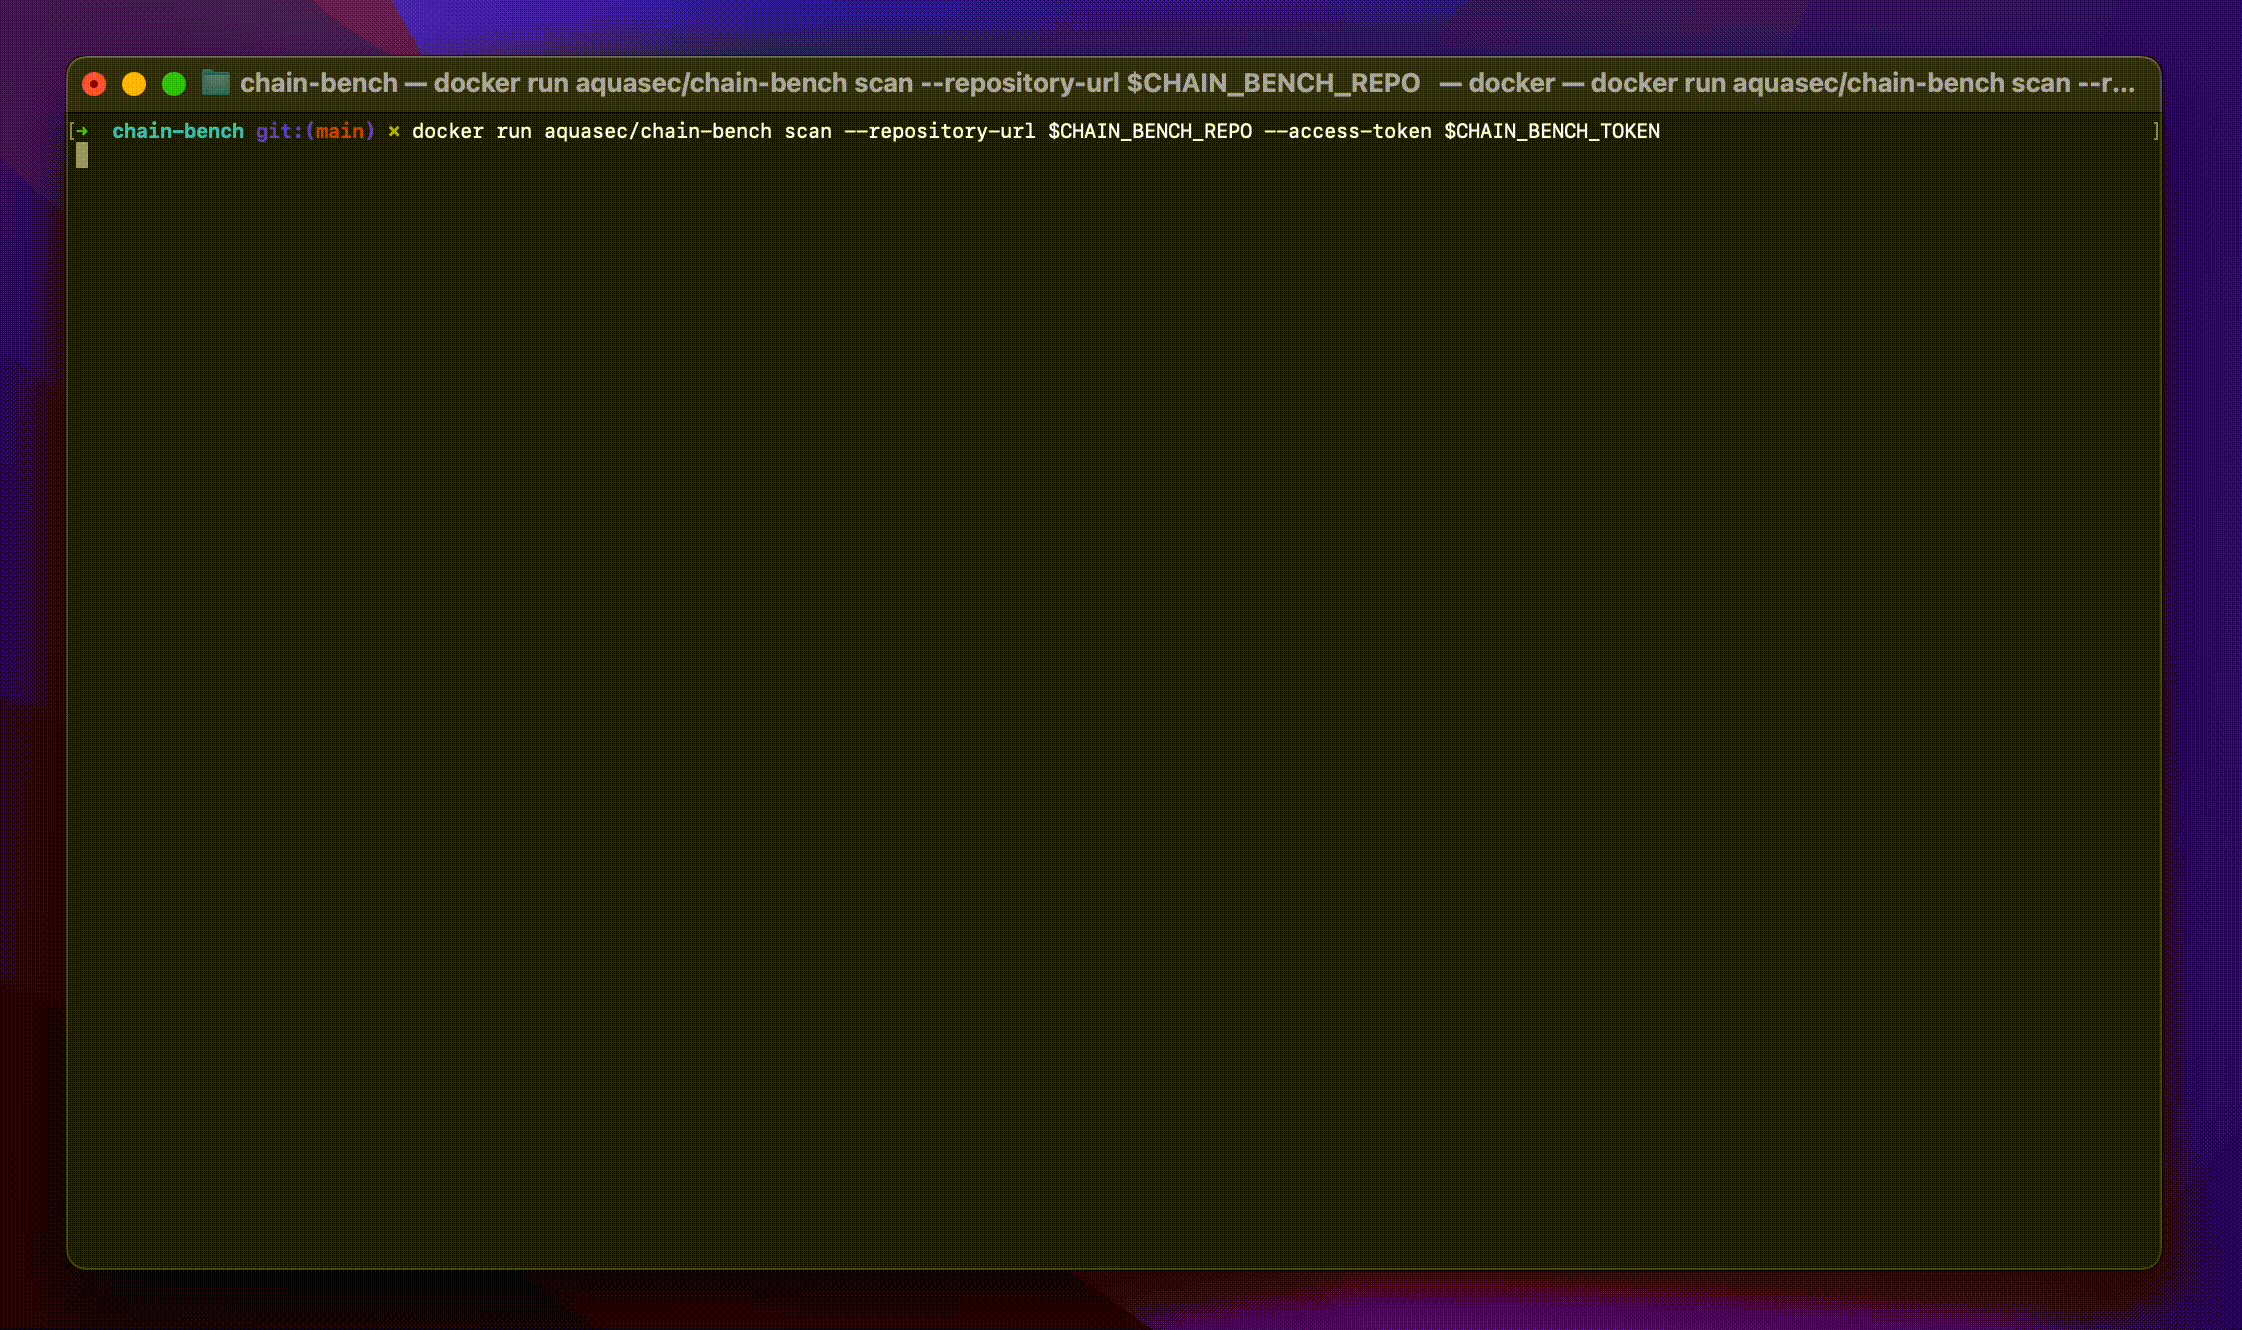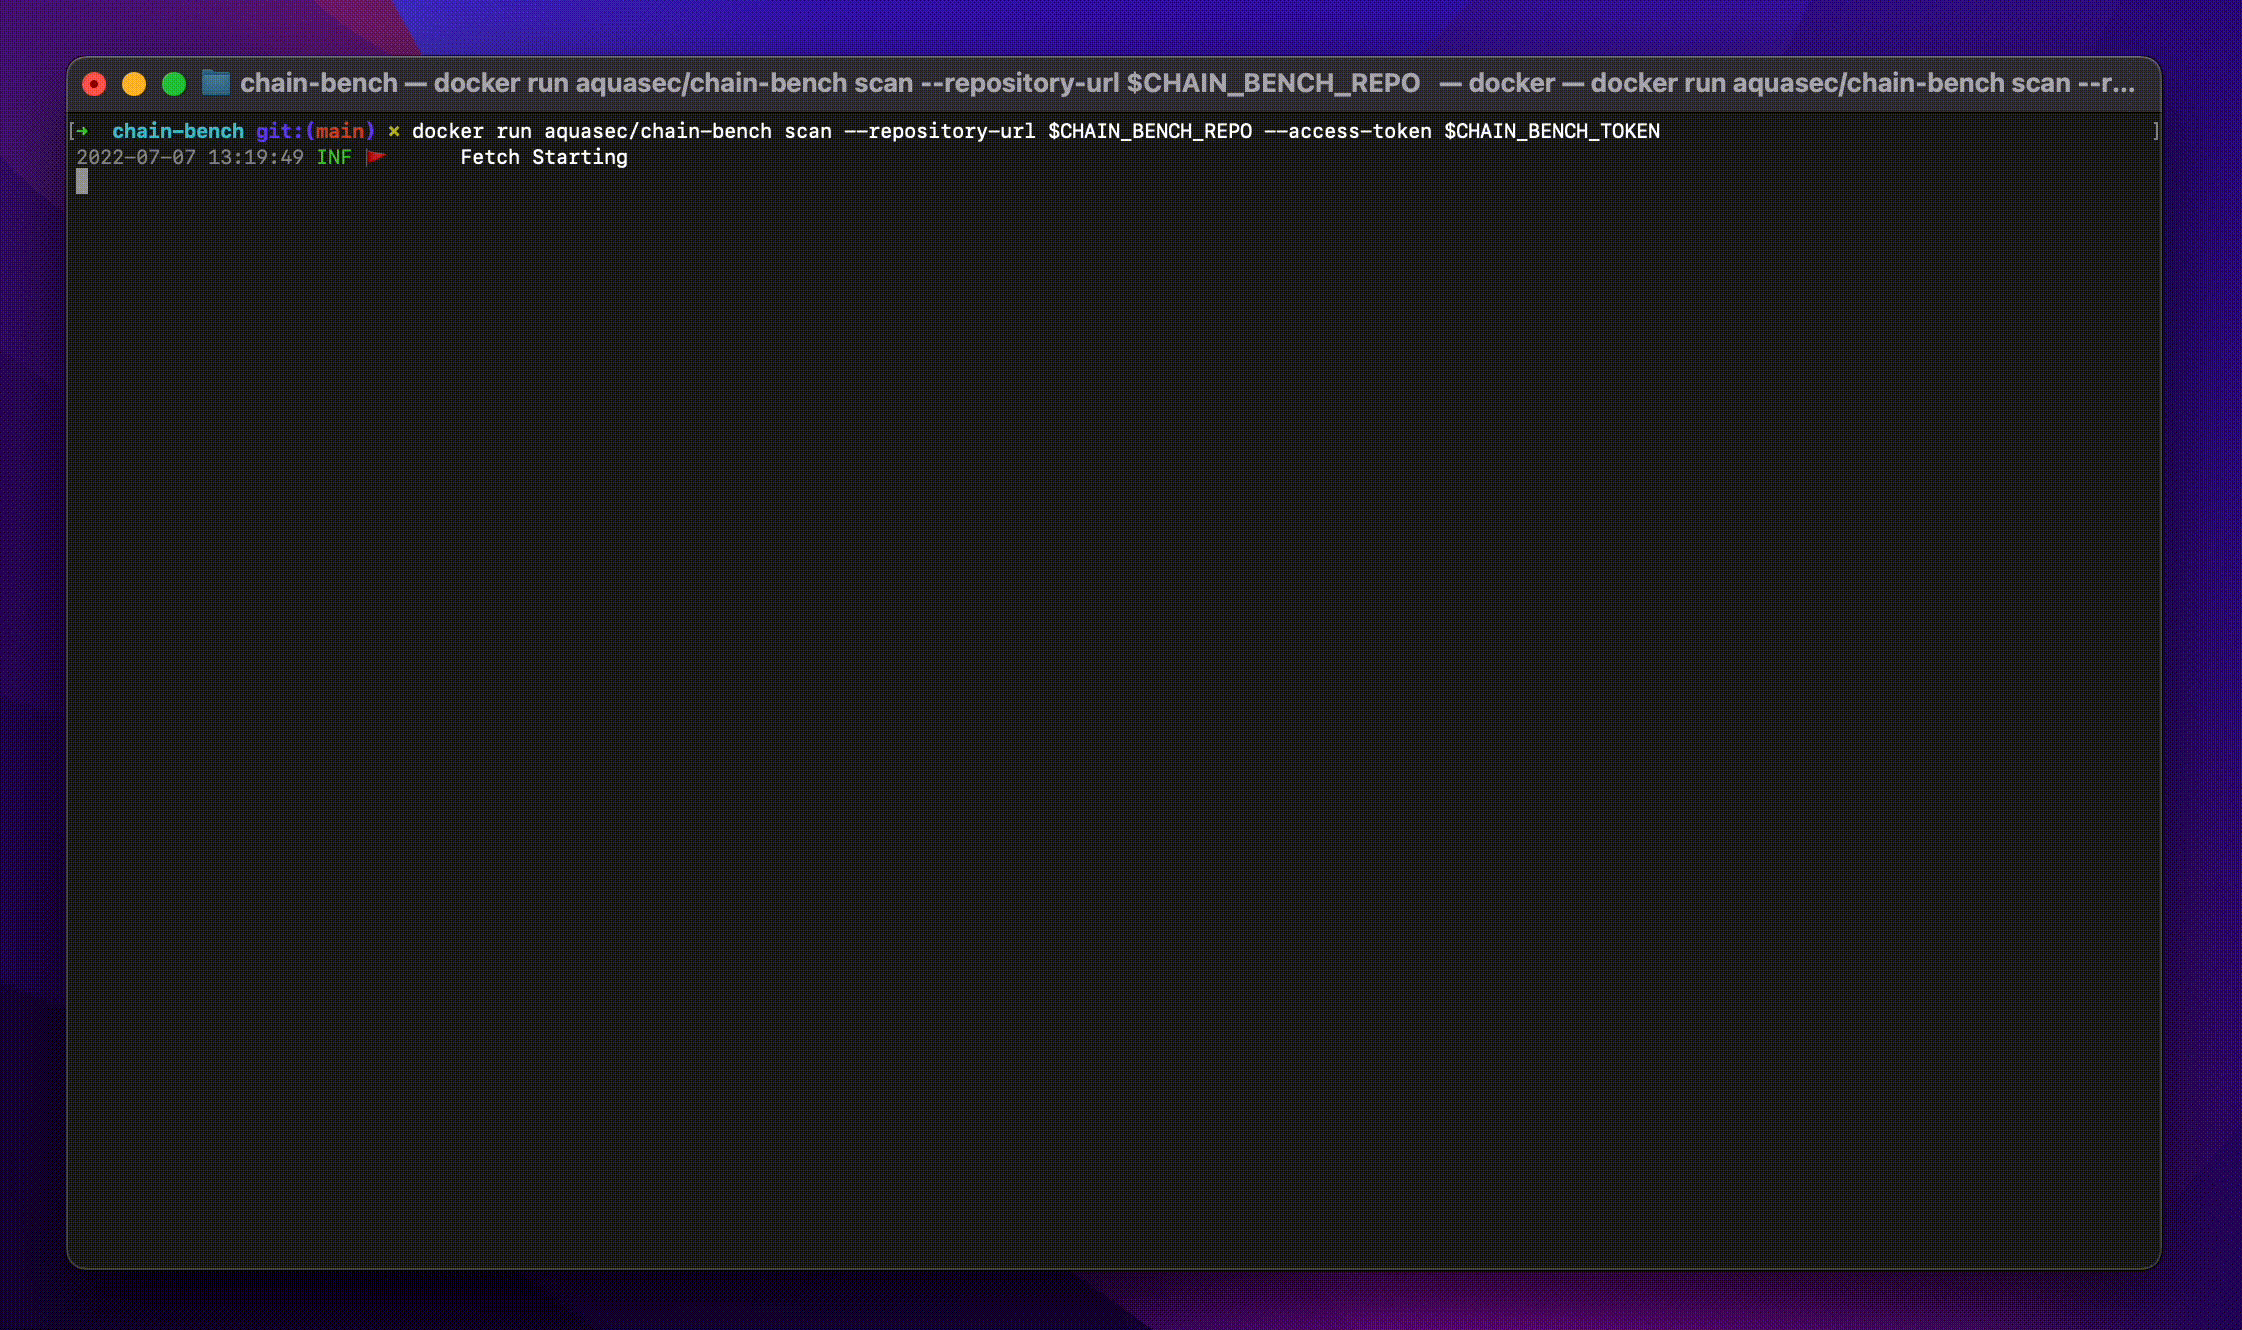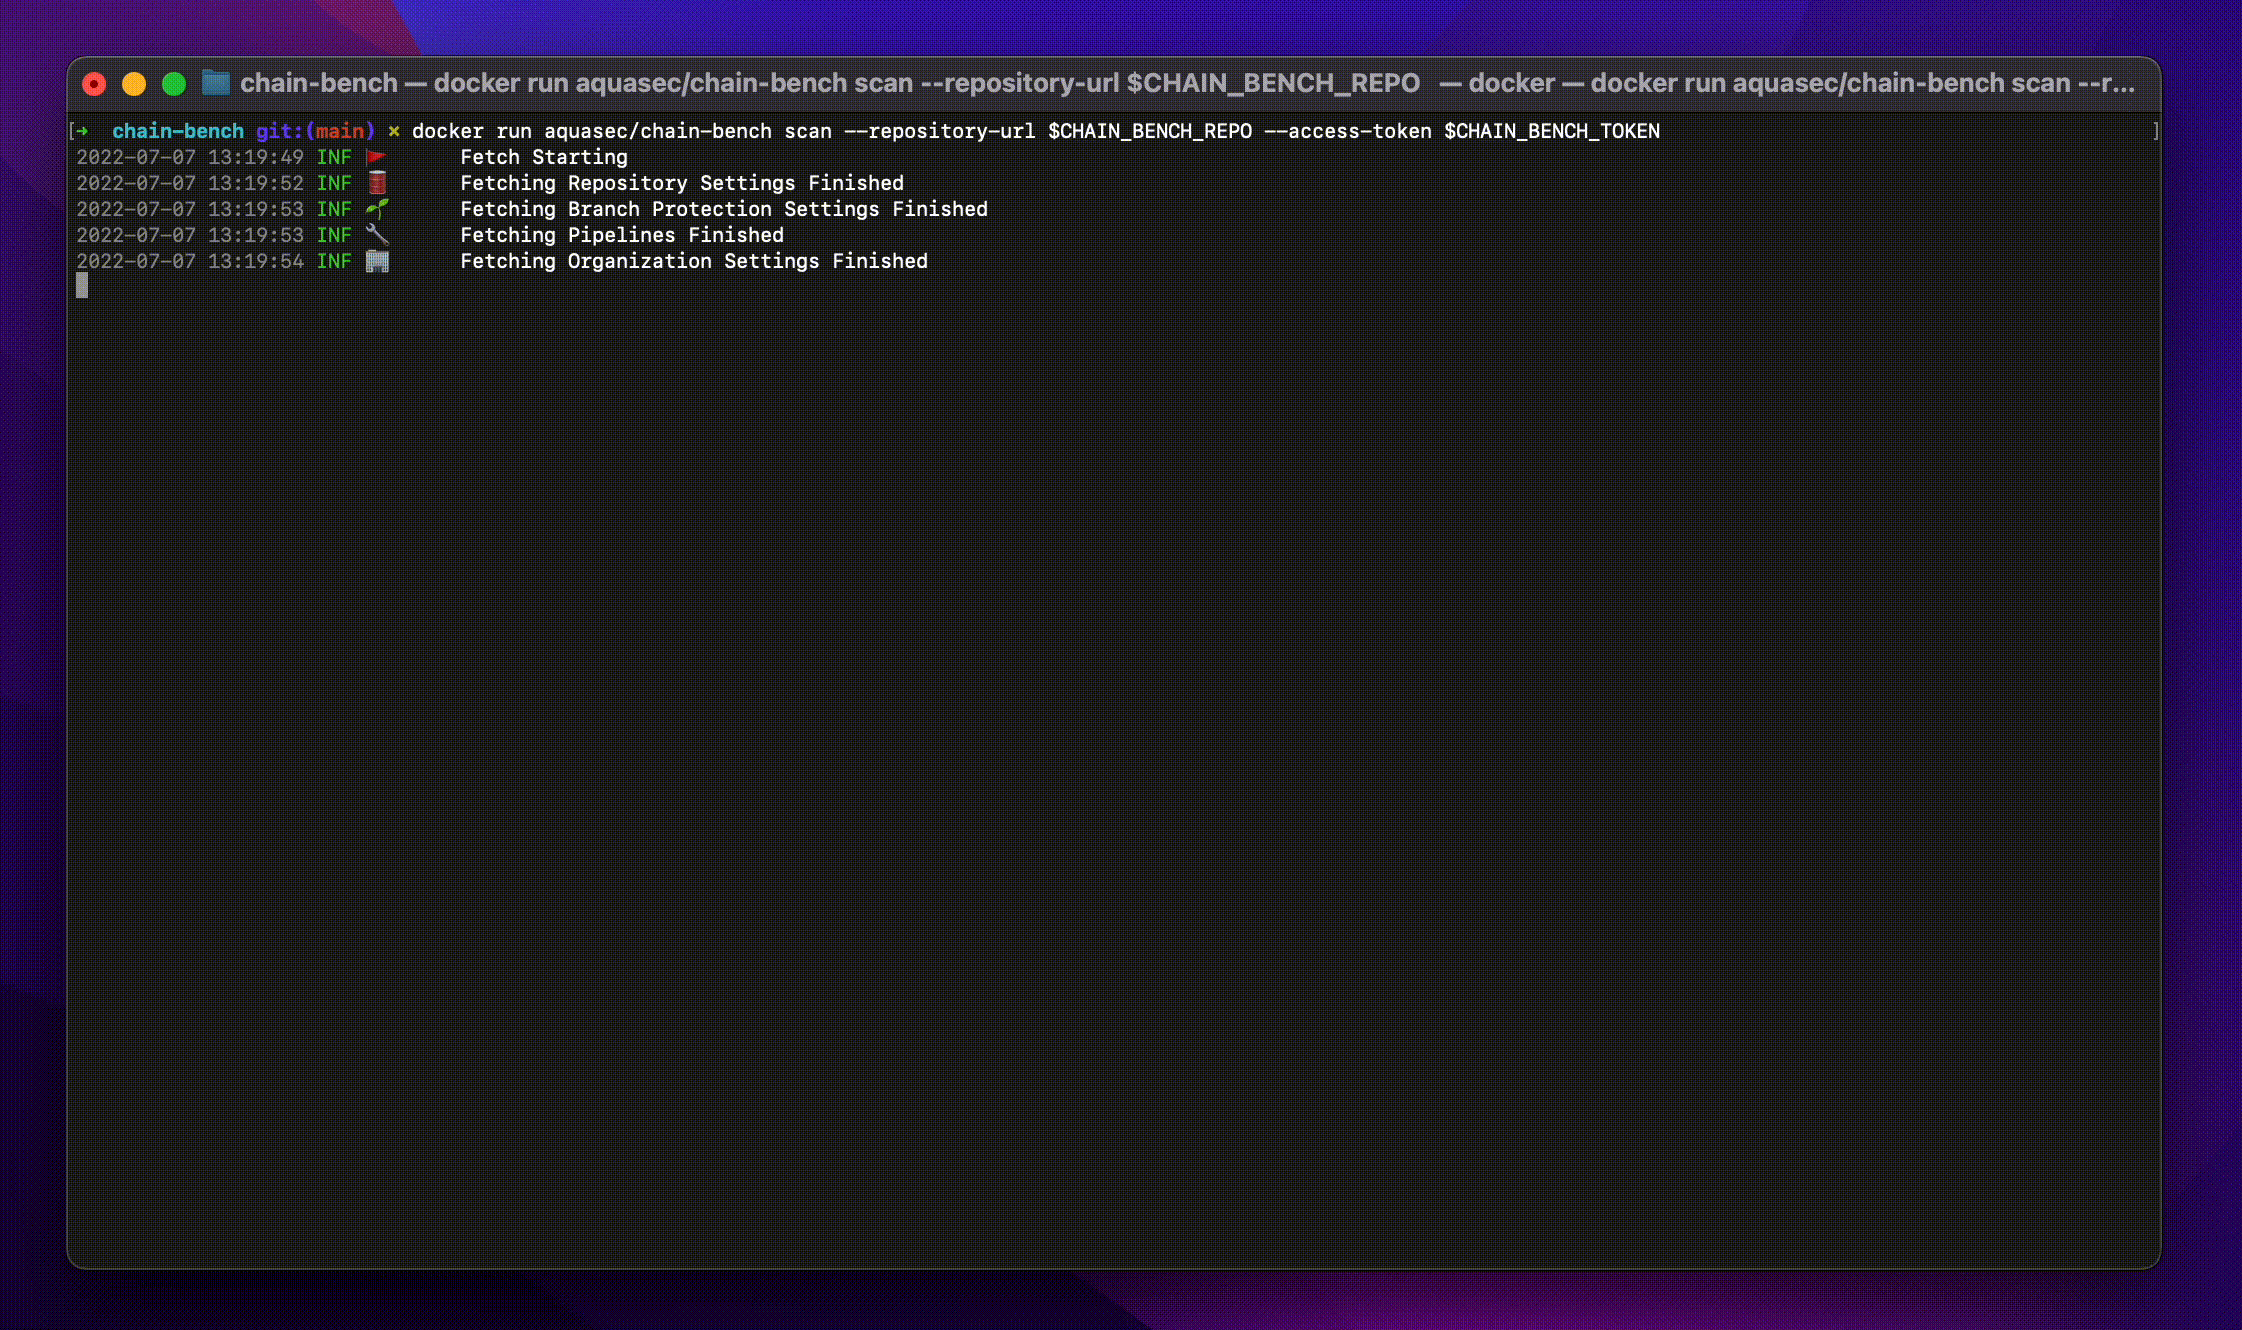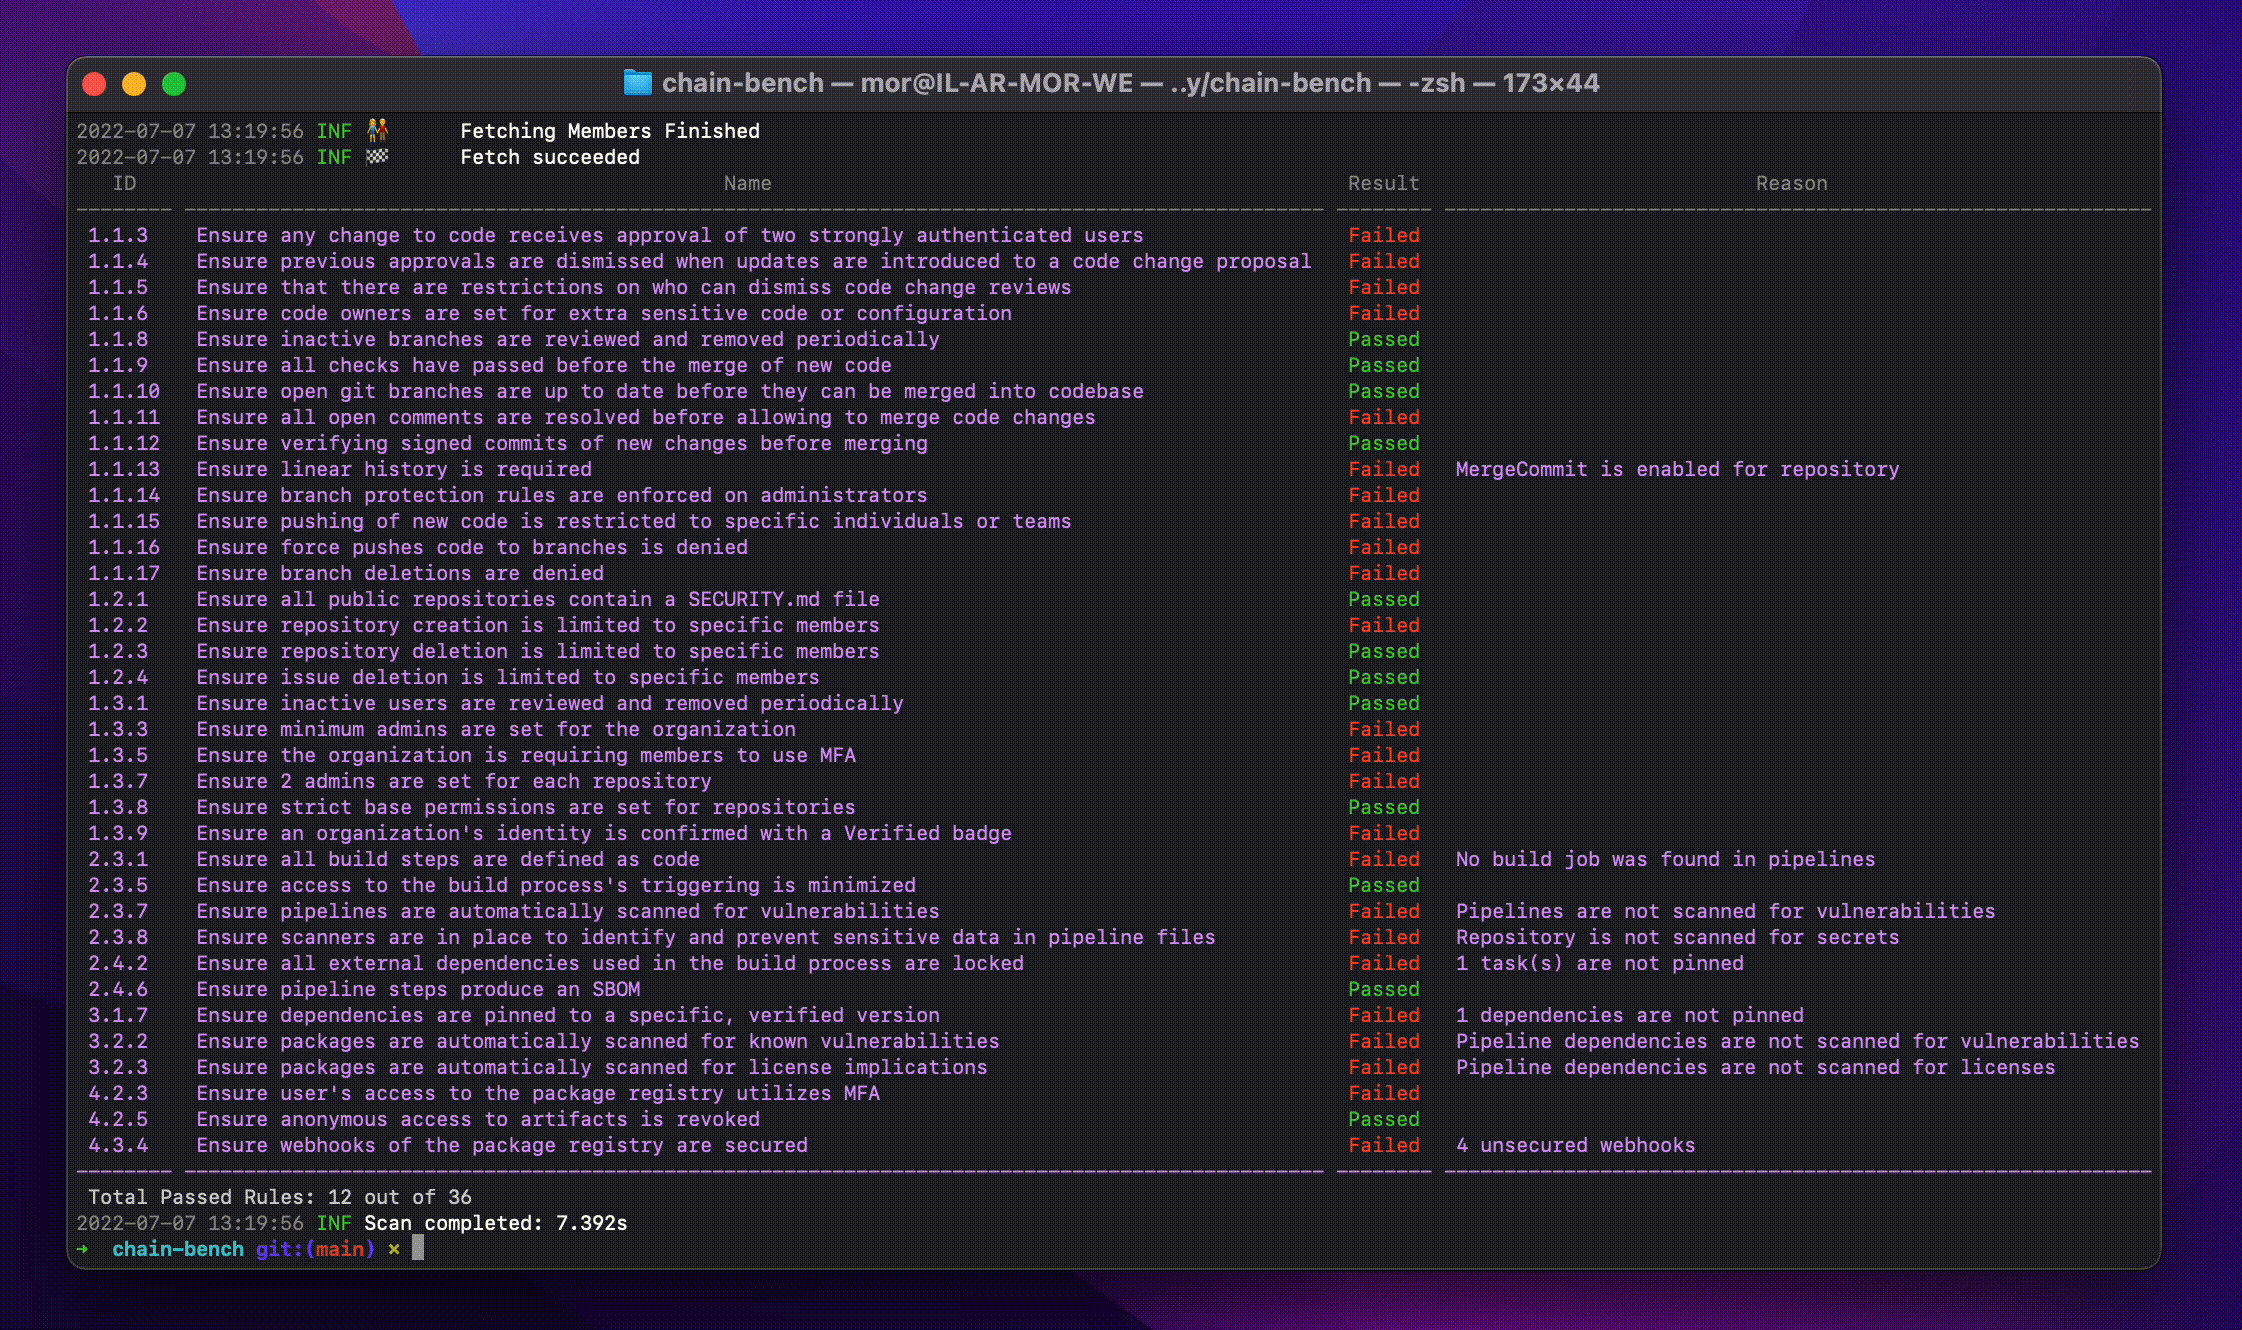
示例输出
下载工具