eMudhra CA 泄露 CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
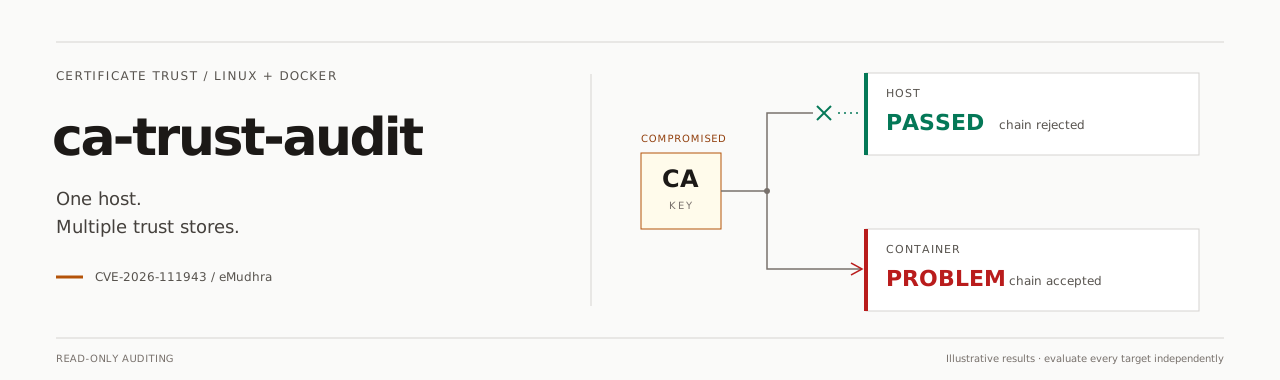


面向 Linux 主机和运行中 Docker 容器的只读证书信任审计。 一个独立的 Go 二进制文件,支持 AMD64 / ARM64(包括 WSL);也可作为可复用的 Go 库使用。
安装 · 用法 · 结果 · 覆盖范围 · Go API · 技术参考
[!IMPORTANT] eMudhra 中间 CA 被攻陷 — CVE-2026-111943(2026 年 10 月)。 事件公告 报告了 六个 TLS 中间 CA 和两个代码签名 CA 的签名密钥被攻陷,其中包括交叉签名链。 仍然接受受影响 TLS 链的系统可能信任攻击者签发的 HTTPS 证书。
| 风险 | 为什么需要尽快行动? |
|---|---|
| HTTPS 仿冒 / 中间人攻击 | 能够拦截或重定向流量的攻击者可以仿冒服务、窃取凭据/会话令牌,或读取和篡改流量。 |
| 新签发的欺诈性证书 | 被攻陷的 CA 密钥可以签发新证书。续期你自己的网站证书并不能消除这种信任。 |
| 过期的容器或应用证书包 | 更新主机并不会替换已固化在现有镜像中的 CA 证书包。PHP、curl、Python/certifi 和 Node.js 可能使用不同的信任来源。 |
建议的应对措施:
事件关键词: CVE-2026-111943 · eMudhra · emSign · Sectigo 交叉签名 · 被攻陷的 CA · 中间 CA · TLS/SSL 证书验证 · 信任存储审计 · Linux · Docker 安全。
安装最新版本,自动选择 AMD64/ARM64:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
然后扫描主机和每个正在运行的容器:
ca-trust-audit
| 安装 | 行为 |
|---|---|
| 目标位置 | /usr/local/bin;仅在需要时使用 sudo。 |
| 安装程序要求 | curl 和常见 POSIX 工具;已验证 HTTPS,不下载校验和。 |
| 扫描器要求 | 运行该二进制文件无需安装 Go、Python、OpenSSL、curl 或 Java。已安装的客户端可提供可选的运行时证据。 |
| 更新失败 | 已完成的下载会被暂存;替换是原子性的。 |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
将 $HOME/.local/bin 添加到 PATH 以进行用户本地安装。请参阅安装程序详情或查看 install.sh。
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self 和 selfupdate 是 self-update 的别名,具有相同的选项(--check、--force、--timeout、--color)。权限错误中建议的命令在终端上以青色高亮显示;NO_COLOR、重定向或 --color never 会使其保持普通显示。此显式命令会替换可执行文件;普通扫描仍为只读。它会选择匹配的架构,验证独立的 Go/ELF 元数据,并通过经过验证的 HTTPS 以原子方式安装。无需外部工具或校验和文件。更新选项与信任边界。
| 任务 | 命令 |
|---|---|
| 主机 + 运行中的容器 | ca-trust-audit |
| 仅主机 | ca-trust-audit --host(--host-only 等效) |
| 仅运行中的容器 | ca-trust-audit --containers-only |
| 单个运行中的容器 | ca-trust-audit --container webapp |
| 离线捆绑链分析 | ca-trust-audit --offline |
| 额外的公共 CA 文件/目录 | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas(可重复) |
| 终端 + JSON 文件 | ca-trust-audit --json report.json |
| 仅 JSON 输出到 stdout | ca-trust-audit --json - |
| 要求足够的覆盖率 | ca-trust-audit --strict |
| 详细的逐链结果 | ca-trust-audit --verbose |
| 默认值 / 控制项 | 含义 |
|---|---|
--workers | 可用的逻辑 CPU 数(nproc 等效,使用 Go);可用任意正整数覆盖。限制并发容器数量以及所有目标上同时进行的 TLS 检查总数。 |
--timeout 10s | 每次操作的超时时间,范围 1ms–5m;信号会取消扫描。 |
--progress auto | 在终端 stderr 上显示进度;always 启用纯 CI 日志,never 禁用它。 |
--color auto | 有意义的终端颜色;NO_COLOR、重定向和 TERM=dumb 会禁用自动颜色。always / never 可覆盖检测。 |
进度: 计数器和时间保持在前,目标保持在最后。终端重绘限制为每秒四次,并适配终端宽度。
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
并行检查: 先扫描主机,然后并行扫描正在运行的容器。在每个客户端内部,链式请求也会并行运行;它们共享的全局限制为 --workers,因此单个目标也能受益。目标内的客户端会依次测试,每个客户端都有自己的阳性对照。
保守 ETA: 使用最慢已完成容器耗时的两倍加上 10 秒缓冲、工作线程并发数和排队工作量。在测量之前,它从一个宽松的预算开始(通常每个在线目标 1 分钟,离线 15 秒)。长时间运行的目标会扩大估算值;它永远不会卡在 ~1s。在 Docker 发现之前,target ETA 仅覆盖活动目标。估算值可能增加,且不是截止时间。JSON 中不包含进度和颜色转义序列。
选择规则: 已停止的容器会被排除。--host 与仅容器选择冲突。CA 路径指的是每个选定目标内部的路径。缺少 Docker 时主机结果仍然可用;无法访问 Docker 会被报告为覆盖不完整。所有 CLI 语义和限制。
| 人类可读结果 | 颜色 | 含义 |
|---|---|---|
| PASSED | 绿色 | 此被评估的客户端或 CA 文件模型拒绝了事件链。 |
| PROBLEM | 红色 | 某个客户端或显式评估的存储接受了被攻陷的链。 |
| NOT VERIFIED | 黄色 | 证据不完整:例如离线模式、阳性对照失败、DNS 失败或超时。 |
| REVIEW | 黄色 | 相关 CA 材料或策略问题需要审查;有效信任尚未确立。 |
| UNSUPPORTED | 灰色 | 此运行时或格式无法可靠评估。 |
[!NOTE] CA 文件结果与实时客户端结果是分开的。 离线
PASSED覆盖文档化的 PEM 模型;实时客户端仍为NOT VERIFIED。DNS 失败永远不会计为通过。TLS 结果不能确立代码签名安全性或对每个应用程序的保护。
最终摘要会重复受影响的主机/容器、客户端和 CA 路径。重复的链会被分组;大型列表显示三个条目加上剩余数量。例如,一个已确认的 CA 文件问题可能产生:
SUMMARY
  Targets: 2 (hosts=1, containers=1)
  PROBLEM confirmed: clients=0, CA files=1
  PROBLEM container webapp (1234567890ab)
    CA files: /opt/app/ca.pem
  Action: update the listed runtimes/CA bundles using vendor guidance, then rerun.
  NOT VERIFIED incomplete coverage: targets=1, scan warnings=0
| 退出码 | 含义 |
|---|---|
| 0 | 未发现已确认的漏洞;可能仍存在警告或覆盖不完整的情况。 |
| 1 | 已确认客户端/存储库存在漏洞;优先于严格覆盖判定。 |
| 2 | 致命的设置/选项错误、取消操作或报告 I/O 错误。 |
| 3 | 仅 --strict:未确认漏洞,但覆盖不足。 |
JSON 使用稳定的 schema 1.0,包含精确的状态值,例如 VULNERABLE_CLIENT、VULNERABLE_STORE 和 INCONCLUSIVE。其中包含目标身份、客户端、证书链/根证书、CA 路径、指纹、证据、修复建议和覆盖情况。报告文件以 0600 权限创建,且从不被覆盖。Schema · 状态证据与精确退出语义。
| 领域 | 支持 / 限制 |
|---|---|
| 平台 | Linux AMD64 / ARM64,包括 WSL。 |
| 实时 TLS | Go 扫描器栈(仅主机)、curl、PHP OpenSSL 流 + cURL、Python ssl/urllib + requests/certifi、Node.js HTTPS、Ruby HTTPS(在已安装且内省可用时)。每个客户端都会执行一次 HTTPS 正向对照。 |
| 静态存储库 | 常见的 Debian/Ubuntu、Alpine 和 RHEL/Fedora PEM 布局、选定的运行时覆盖以及显式 CA 路径。显式证书链验证使用证书/SPKI 身份,而不仅仅依据名称。 |
| 事件样本 | 在 eMudhra 和 Sectigo 签名下的六个 TLS 密钥:12 个常规端点/证书链,外加两个已发布的 no-CT 变体,已打包并验证以供离线使用。 |
| 最小化容器 | 只读 Docker 归档可在没有 shell 或未安装客户端的情况下分析已知捆绑包。没有可用的捆绑包意味着覆盖不完整。 |
| 明确不支持 | Java JSSE 执行、JKS/PKCS#12/NSS 策略评估、OpenSSL AUX 信任属性以及完整的代码签名策略验证。两个受影响的代码签名 CA 密钥被单独标识。 |
重要边界: PEM 评估无法复现每个运行时的不信任、CT 或吊销策略;不会自动获取 CRL/OCSP。CLI 客户端可能与长期运行的应用进程不同。自定义存储库无法被穷尽发现。
DOCKER_HOST 及受支持的 Docker 上下文;对于本地套接字或显式端点,无需 Docker CLI。传输/TLS 限制。ca-trust-audit --host --offline。其他容器需要可访问的 Docker 端点。已测试的 PHP 用例: webdevops/php-apache:8.5-alpine,针对全部 14 个证书链进行默认捆绑包检查,并使用受信任/不受信任的 PHP 流/cURL 样本。已部署的覆盖配置仍需按部署状态进行扫描。