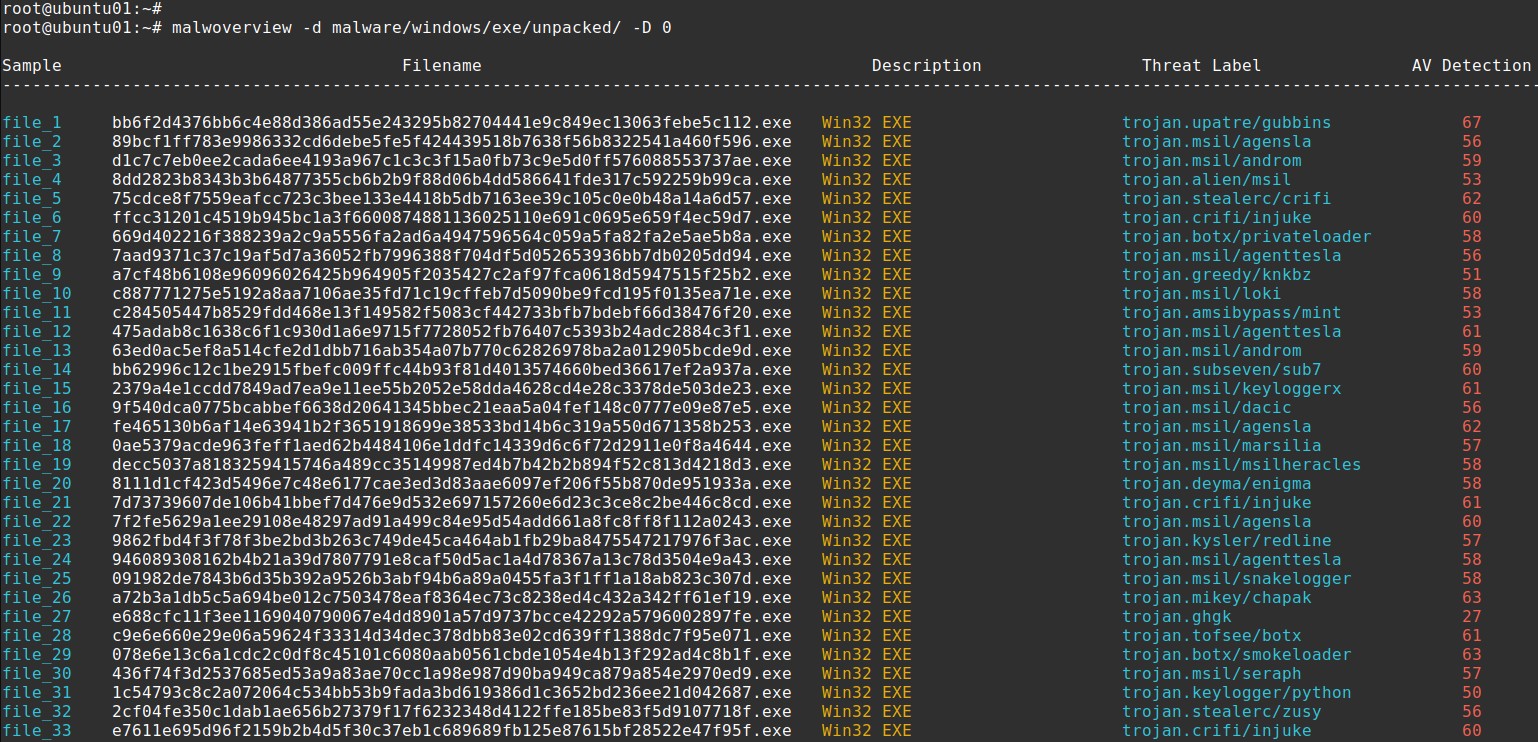
Malwoverview 是一款用于威胁狩猎的第一响应工具,支持 VirusTotal、Hybrid Analysis、URLHaus、Polyswarm、Malshare、Alien Vault、Malpedia、Malware Bazaar、ThreatFox、Triage、IPInfo、Shodan、AbuseIPDB、GreyNoise、URLScan.io、Whois/RDAP、NIST 和 VulnCheck。支持 LLM 增强、IOC 提取、YARA 扫描和 Android 分析。

# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
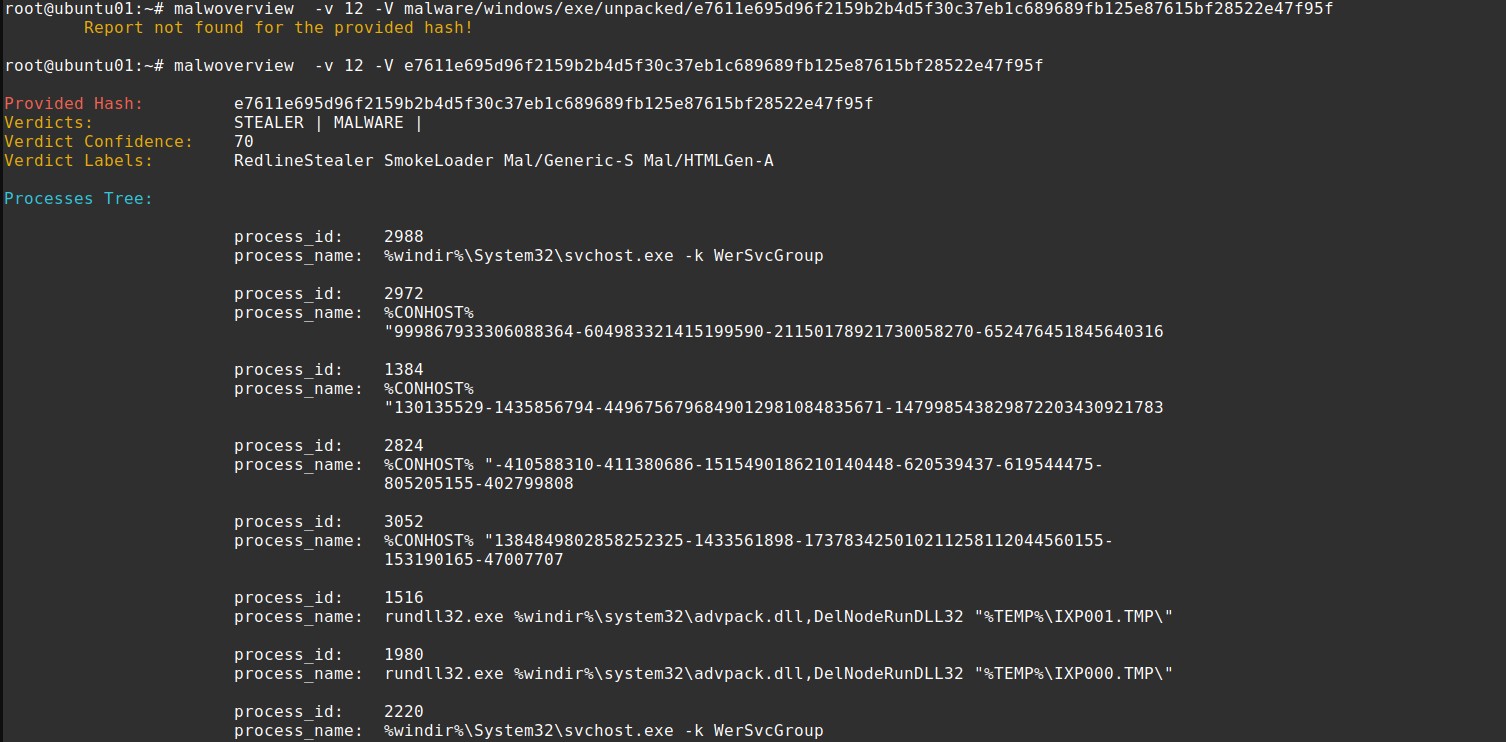
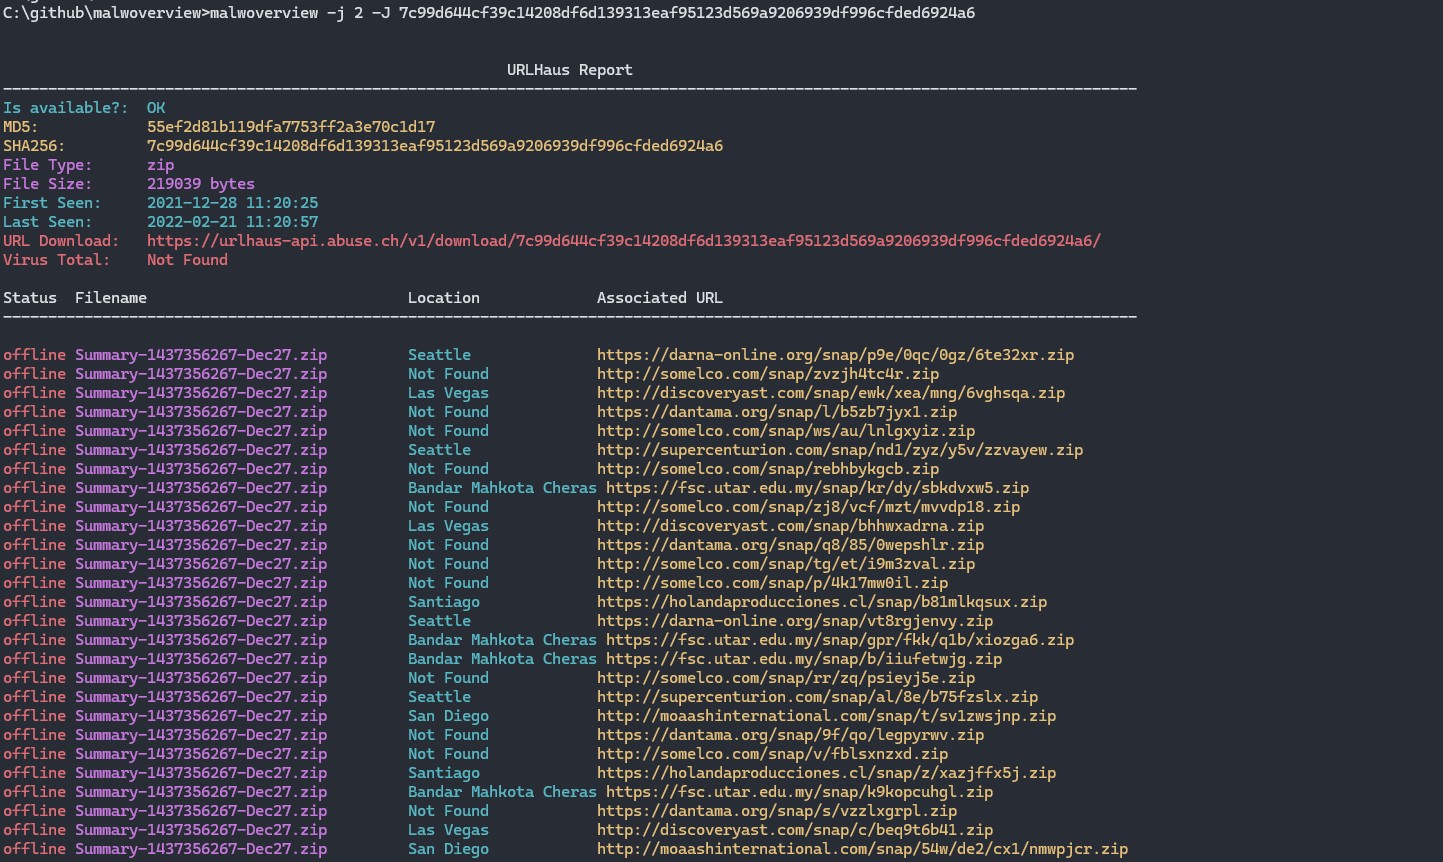
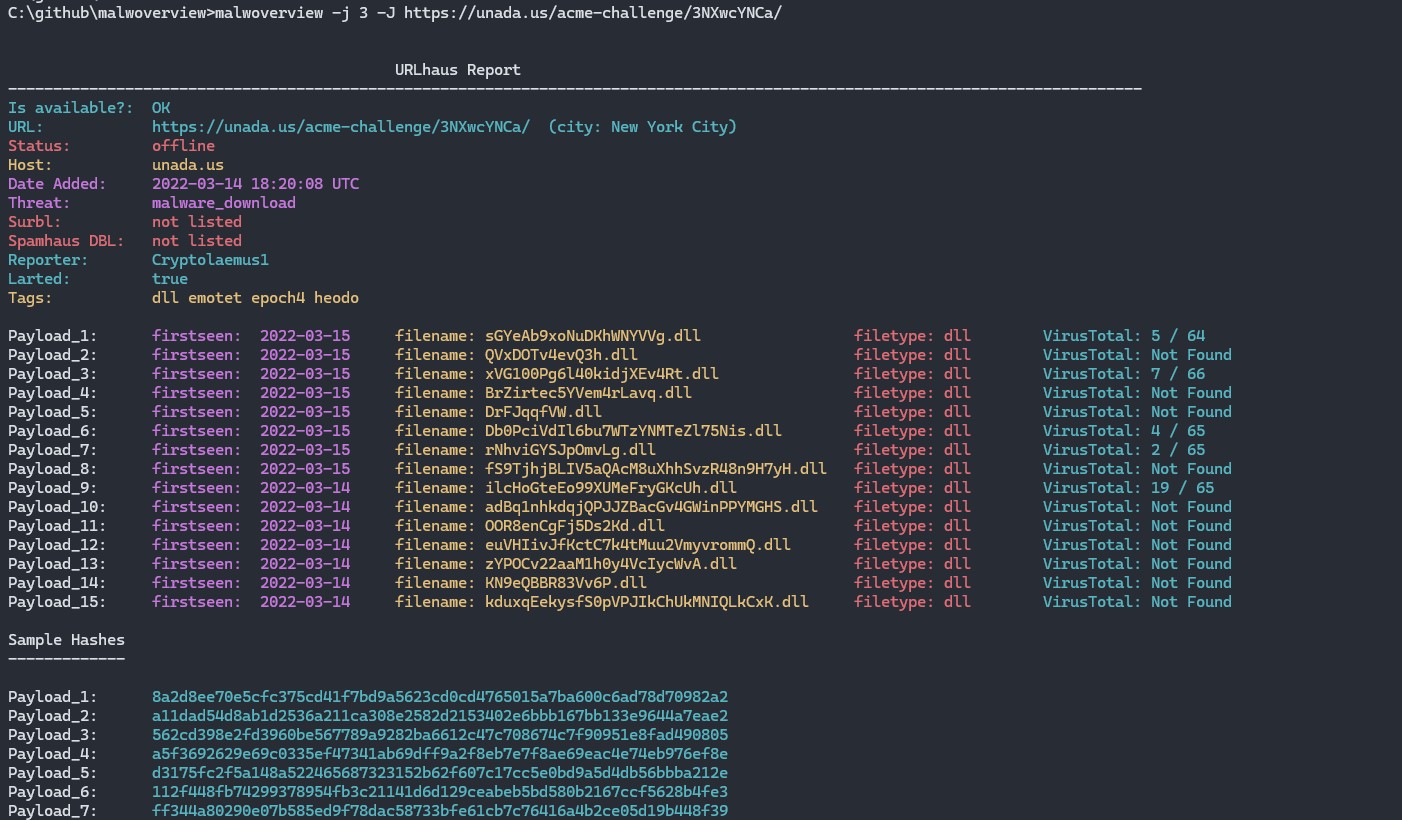
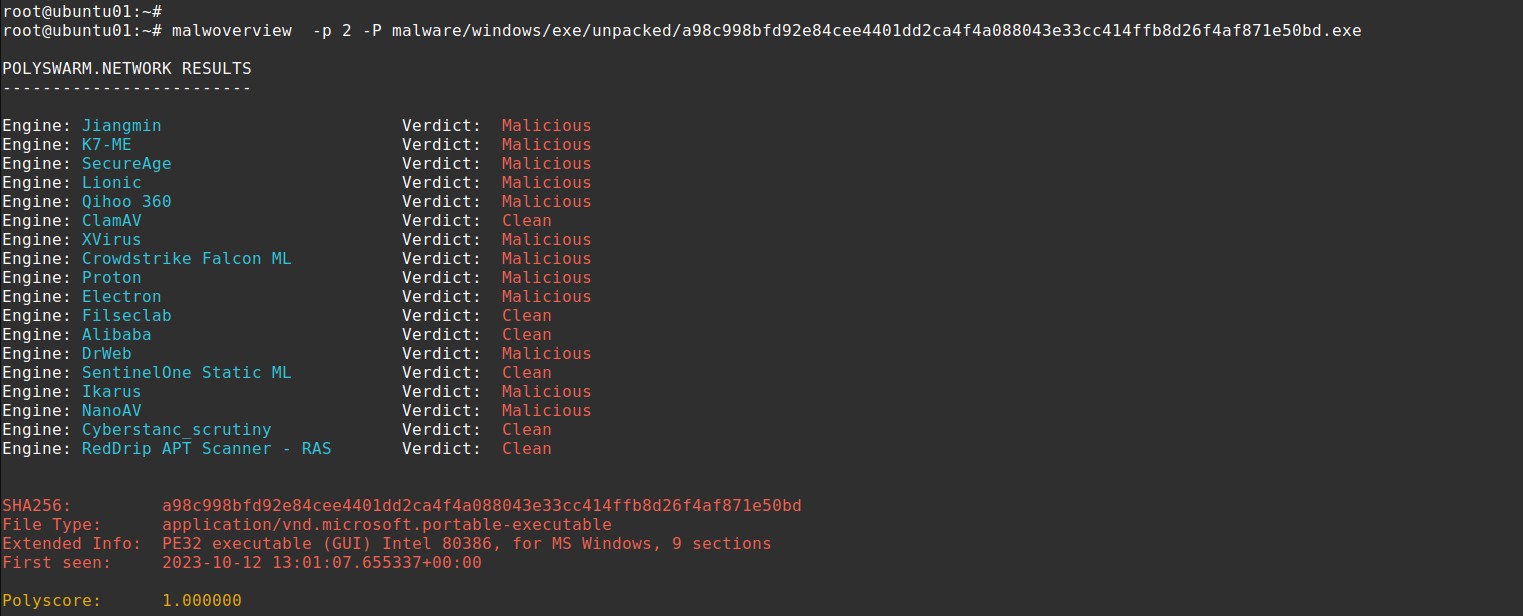
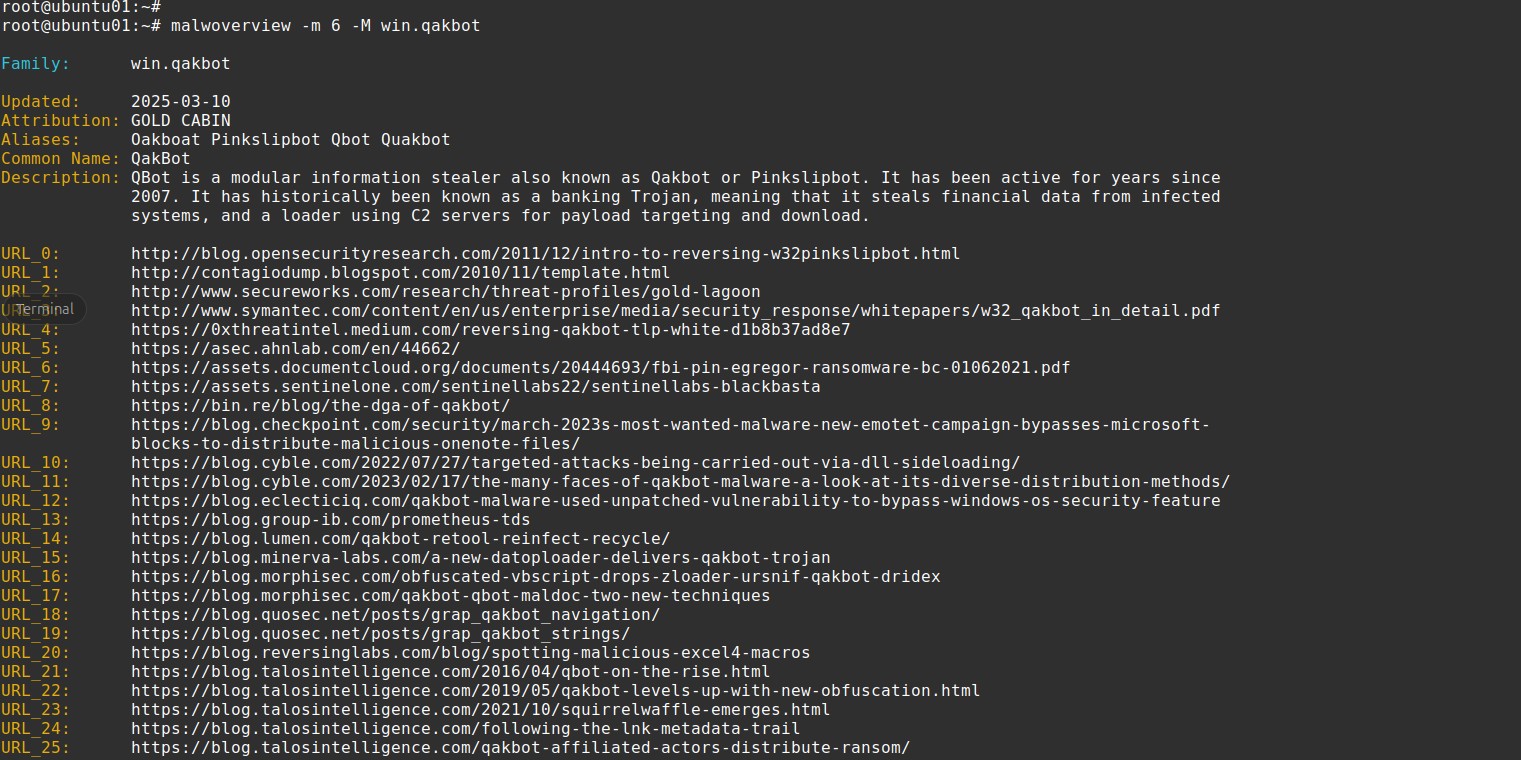
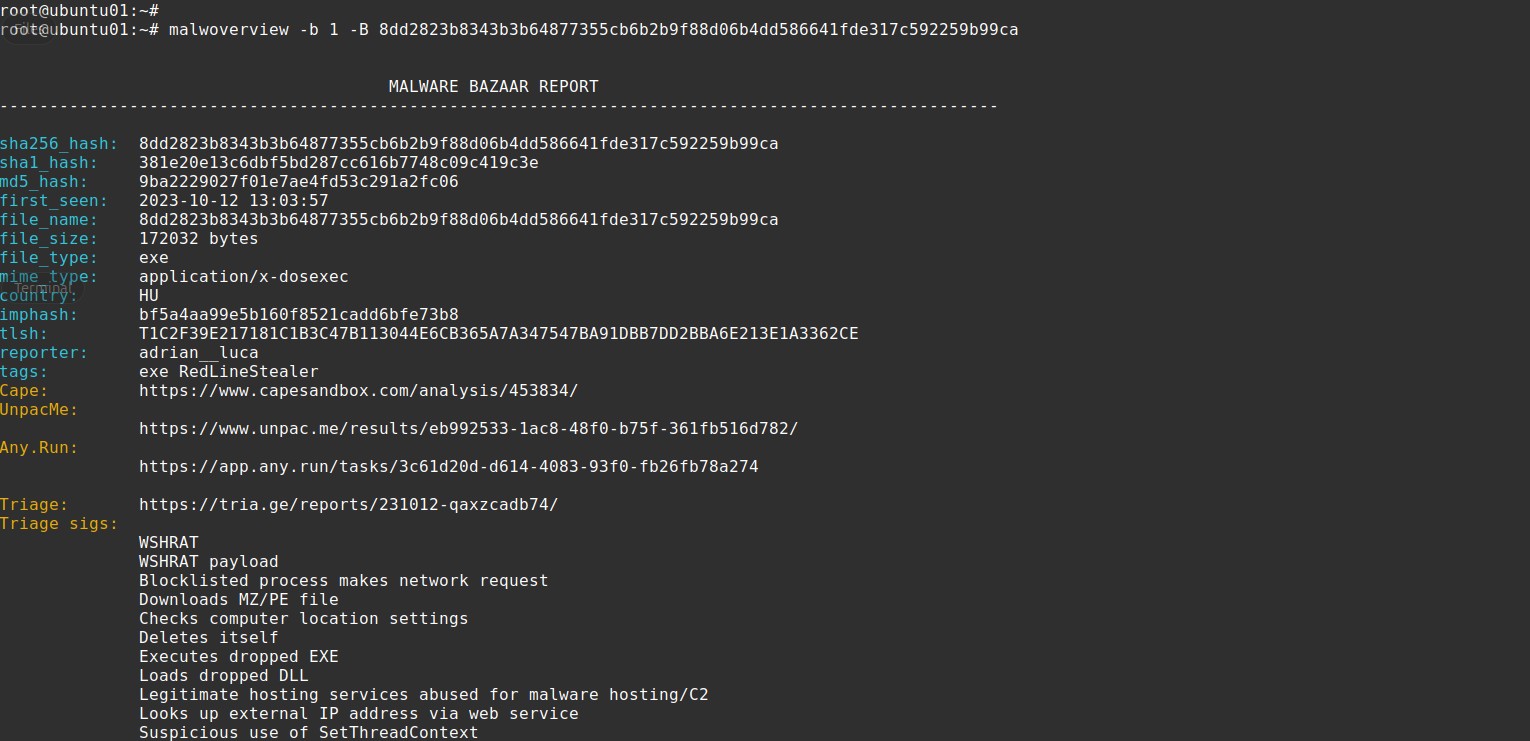
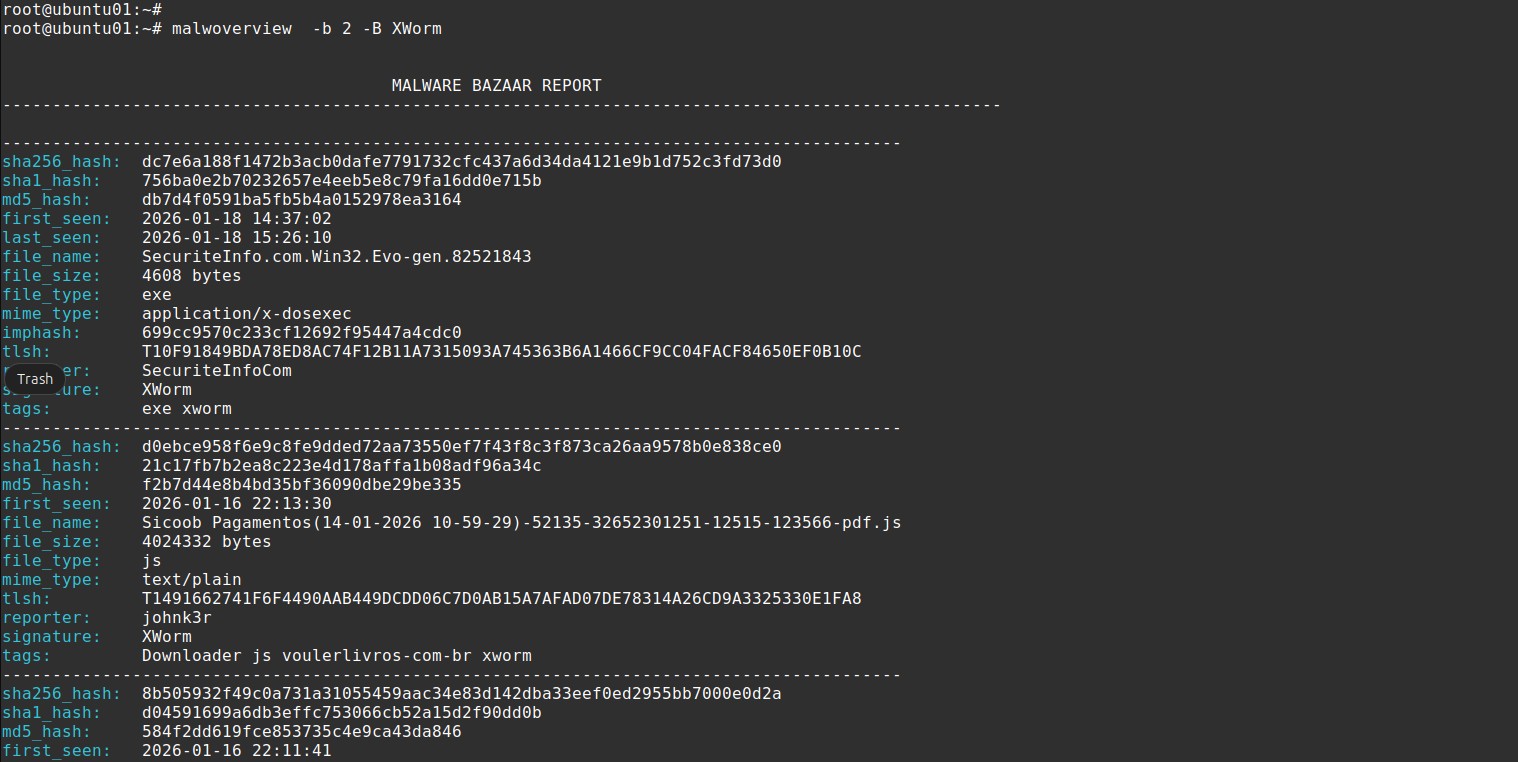
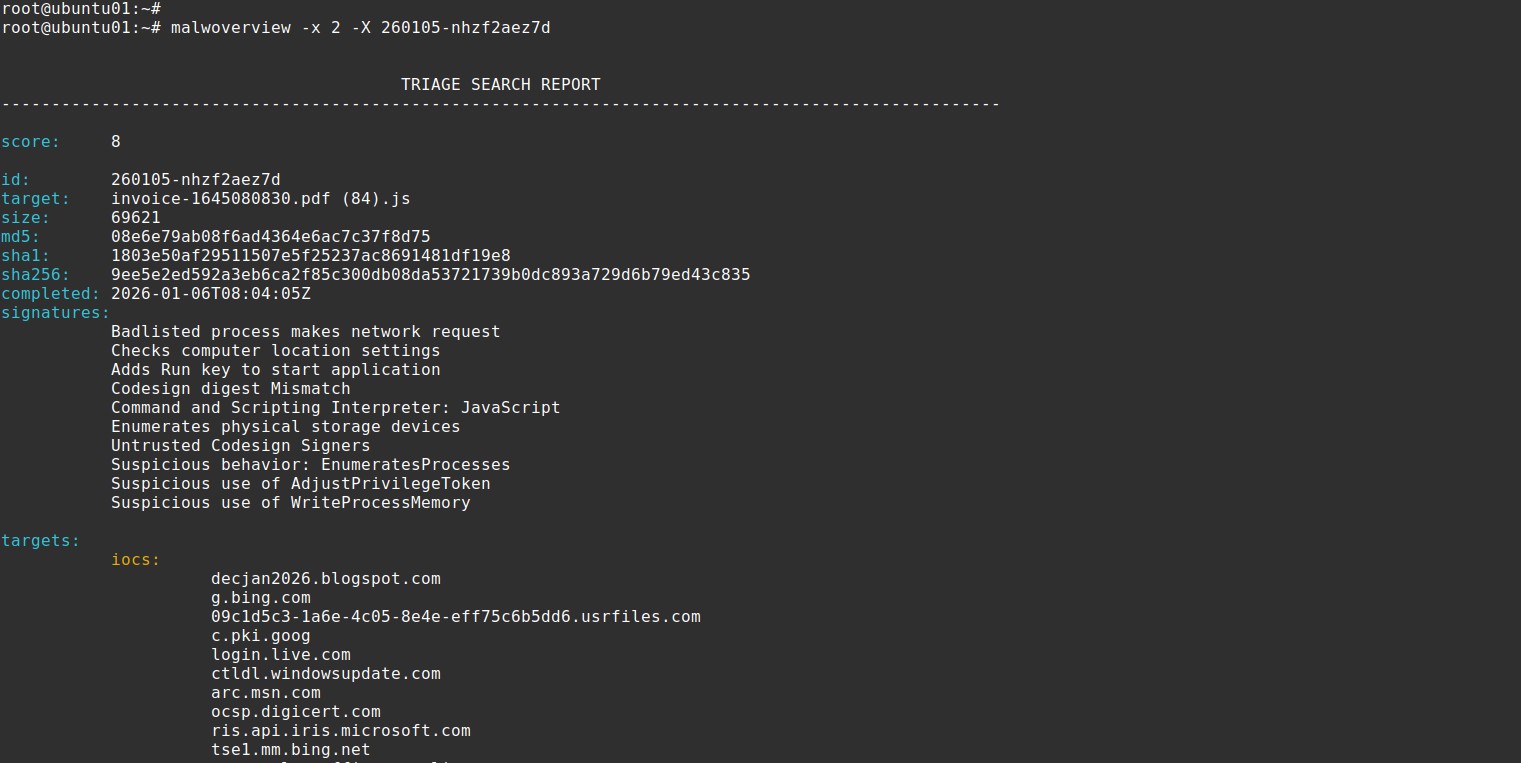
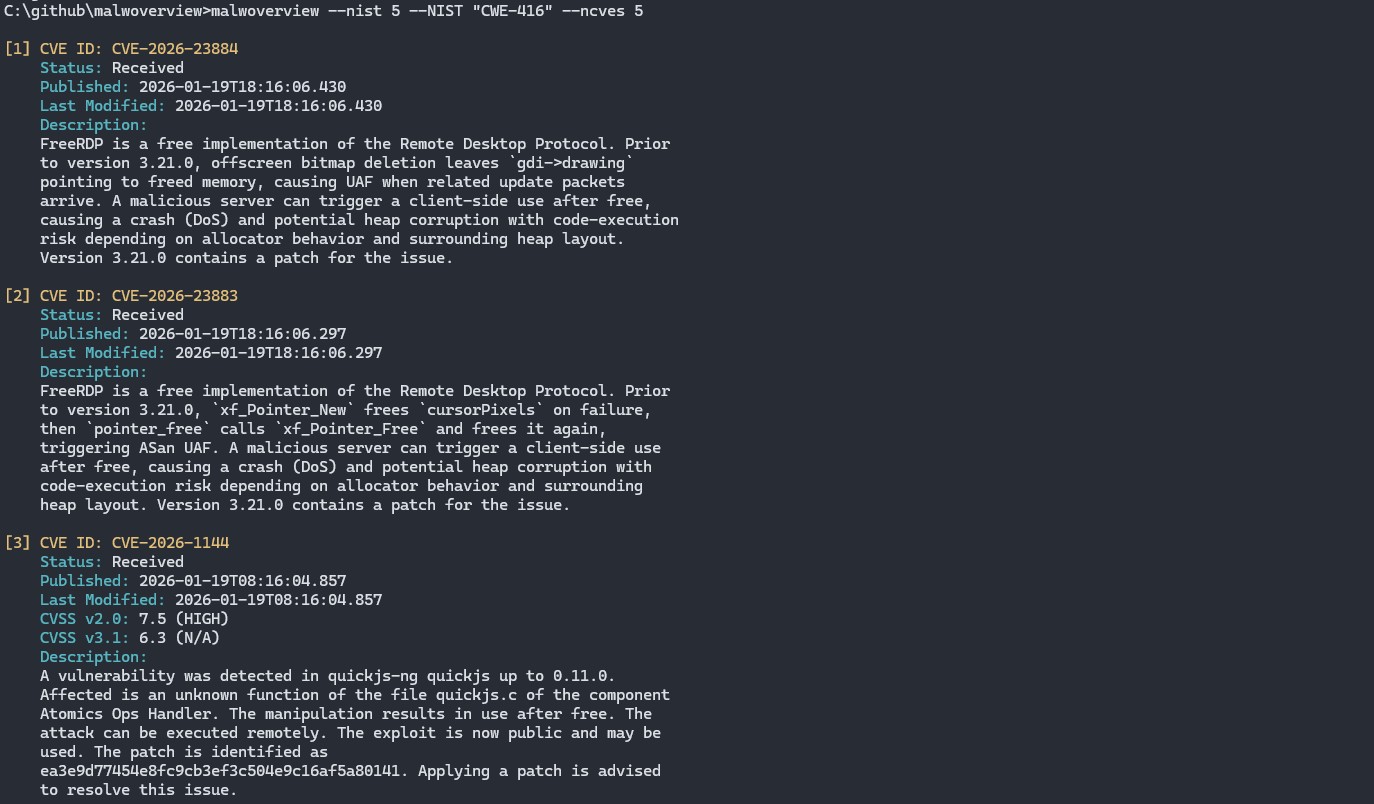
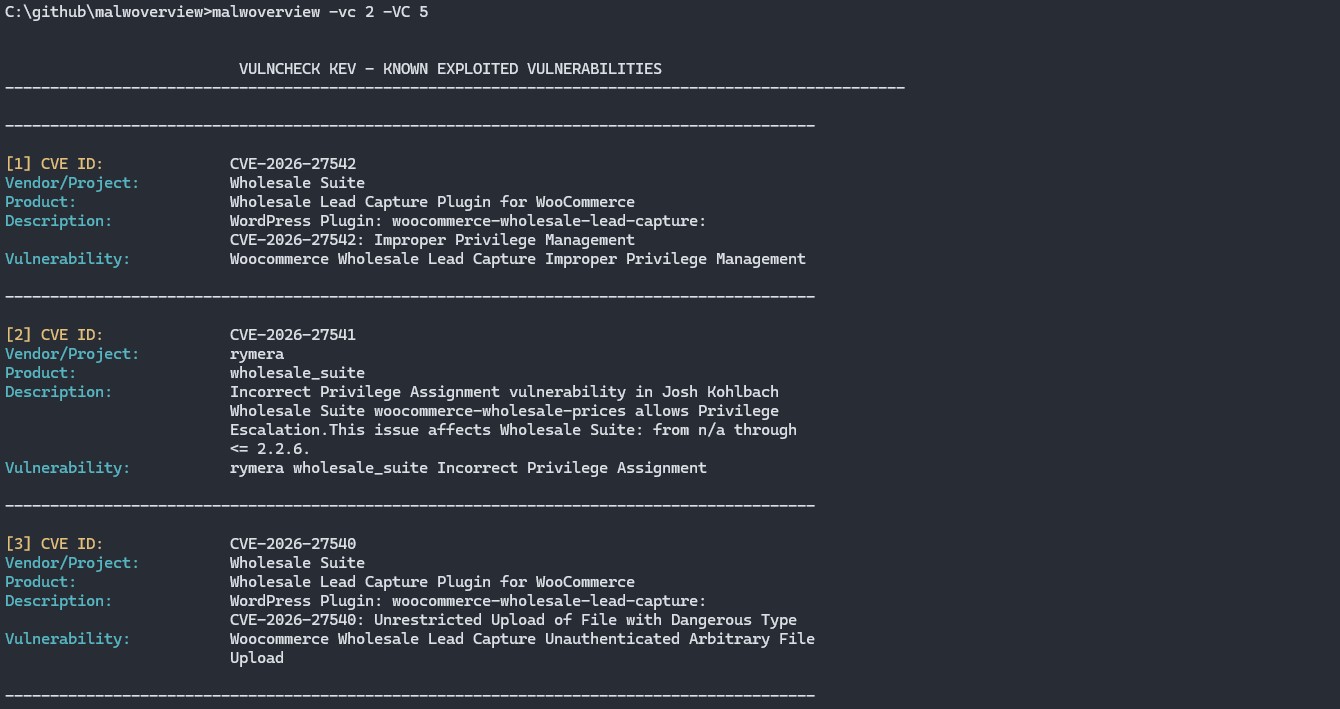
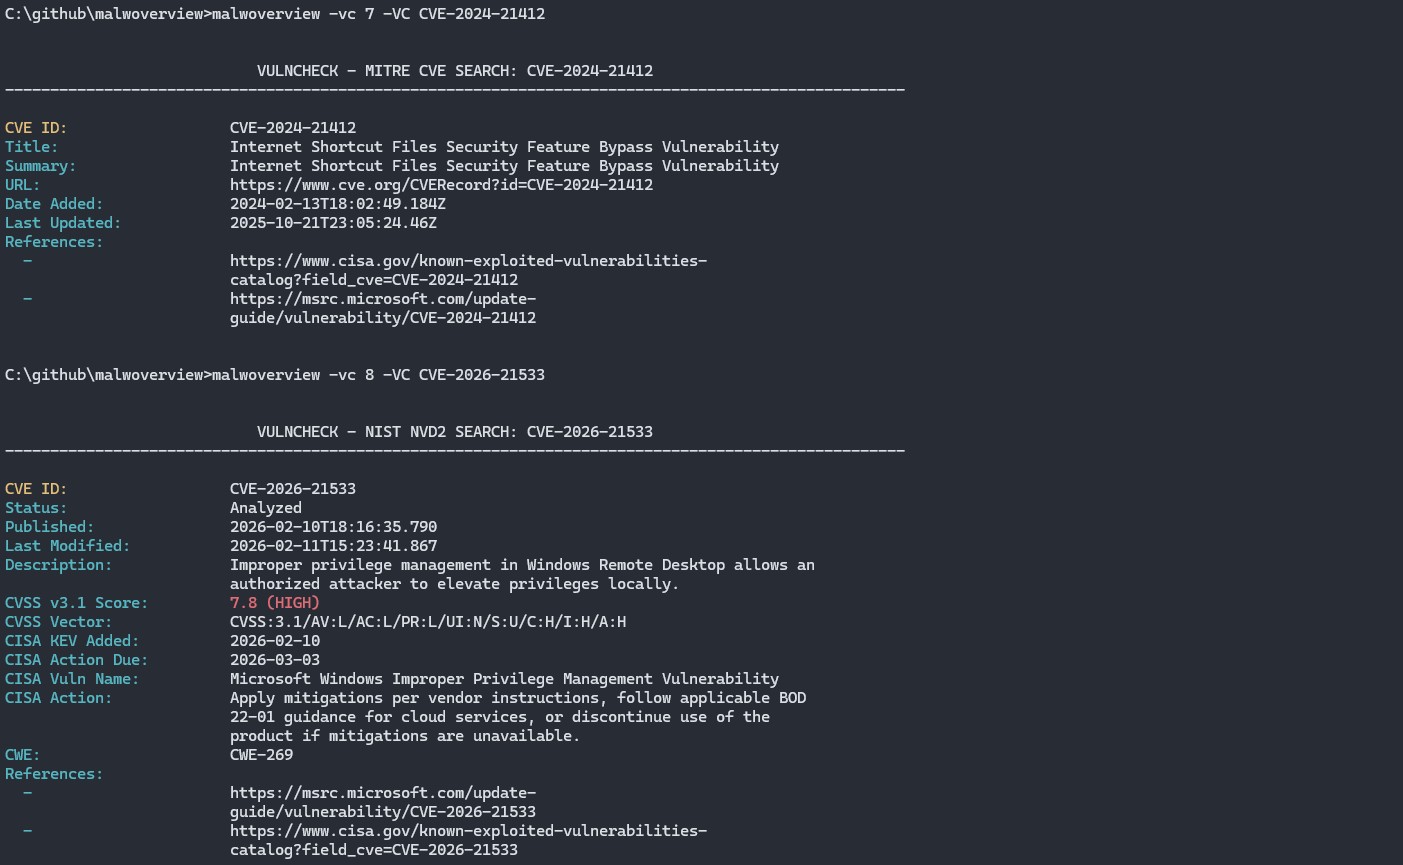
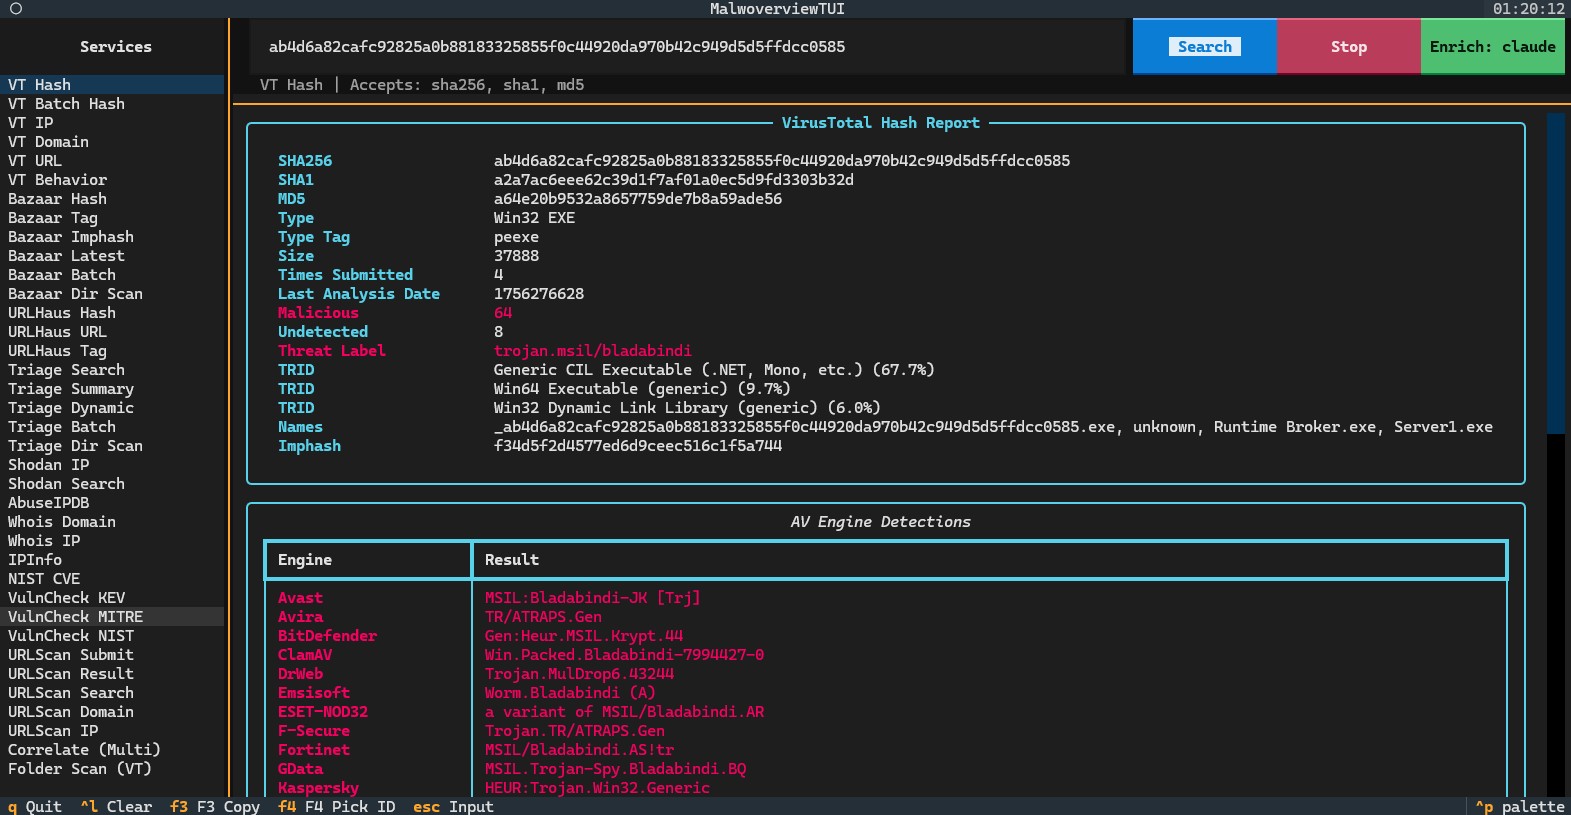

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## 当前版本:8.2.0(代号:Revolutions)
重要说明:Malwoverview 默认不会向任何端点提交样本,
因此它遵守可能的保密协议(NDA)。有一些特定选项
会显式提交样本,但这些选项在帮助中有说明。
## 关于
Malwoverview.py 是一款用于威胁狩猎的初步响应工具,可对恶意软件样本、URL、IP 地址、域名、恶意软件家族、IOC 和哈希值进行初步且快速的分类。此外,Malwoverview 能够获取动态和静态行为报告,从多个端点提交和下载样本。简而言之,它可作为现有主流沙箱的客户端。
本工具旨在:
01. 根据导入表(imphash)确定相似的可执行恶意软件样本(PE/PE+),并按不同颜色对它们进行分组(请注意输出中的第二列)。因此,颜色很重要!
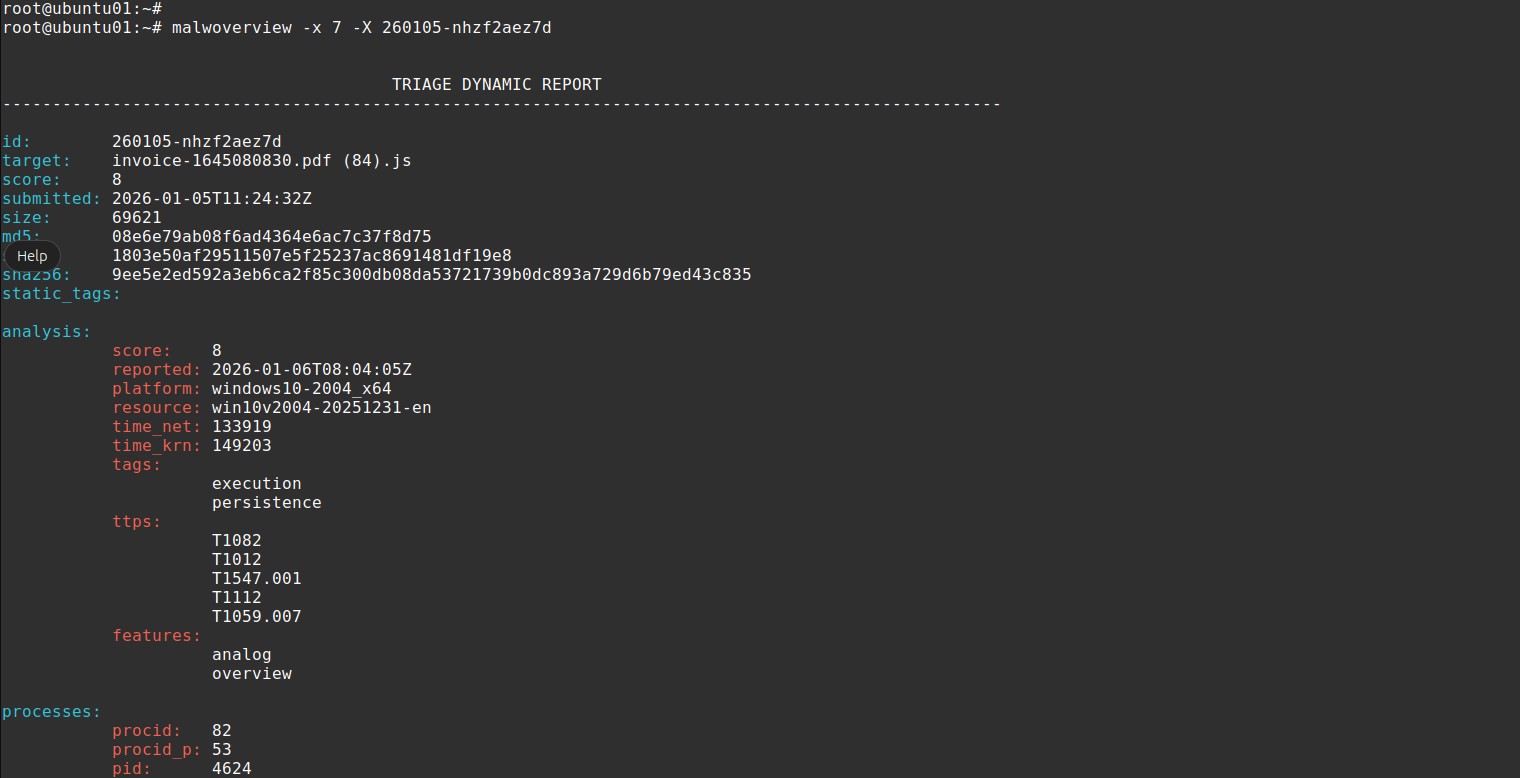
02. 在 Virus Total、Hybrid Analysis、Malshare、Polyswarm、URLhaus、Alien Vault、Malpedia 和 ThreatCrowd 引擎上显示哈希信息。
03. 确定恶意软件样本是否包含 overlay,如果需要,可将其提取出来。
04. 在 Virus Total、Hybrid Analysis 和 Polyswarm 上检查可疑文件。
05. 在 Virus Total、Malshare、Polyswarm、URLhaus 引擎和 Alien Vault 上检查 URL。
06. 从 Hybrid Analysis、Malshare、URLHaus、Polyswarm 和 Malpedia 引擎下载恶意软件样本。
07. 将恶意软件样本提交至 VirusTotal、Hybrid Analysis 和 Polyswarm。
08. 列出 URLHaus 中最近的疑似 URL。
09. 列出 URLHaus 中最近的 payload。
10. 在 Malshare 上搜索特定的 payload。
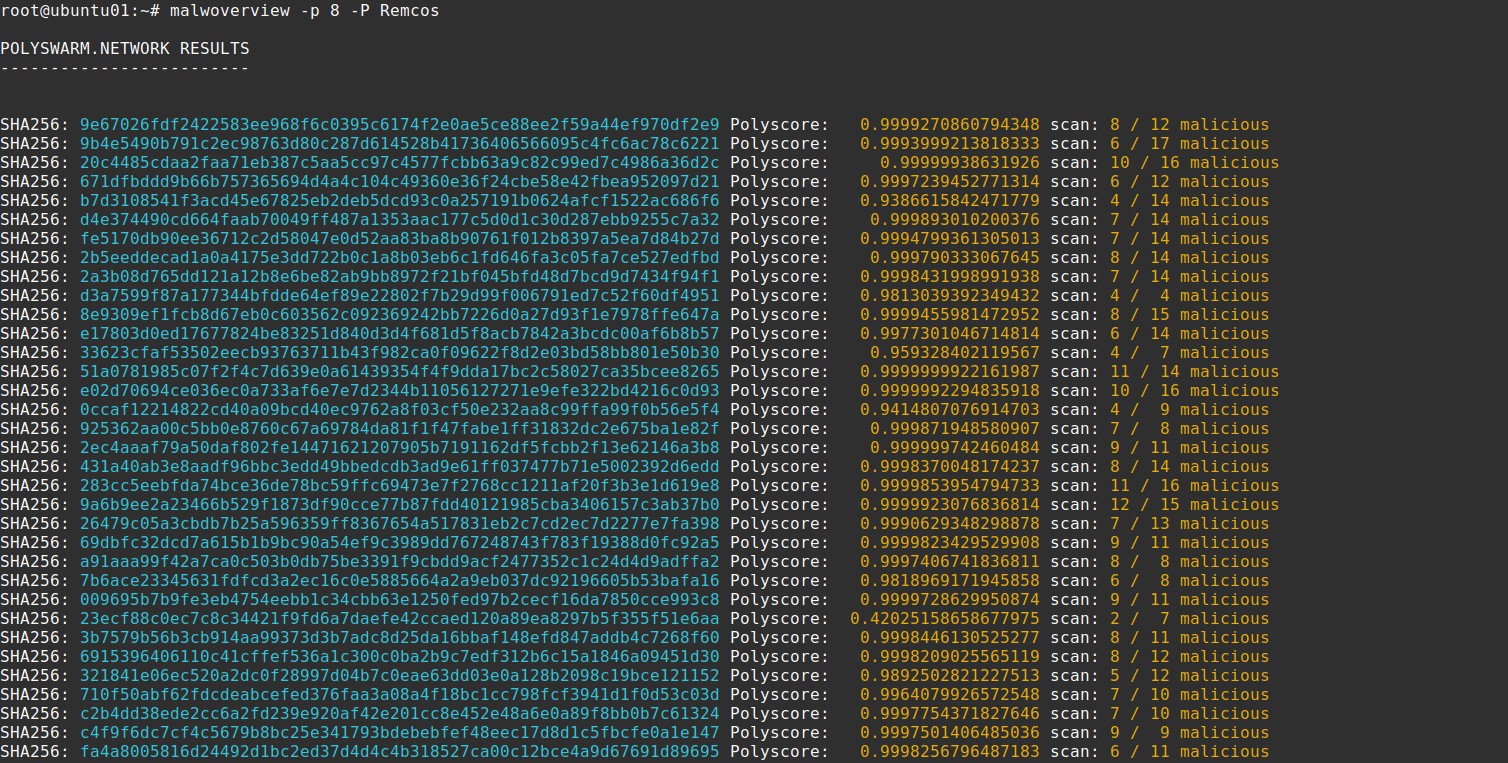
11. 在 Polyswarm 引擎上搜索相似的 payload(PE32/PE32+)。
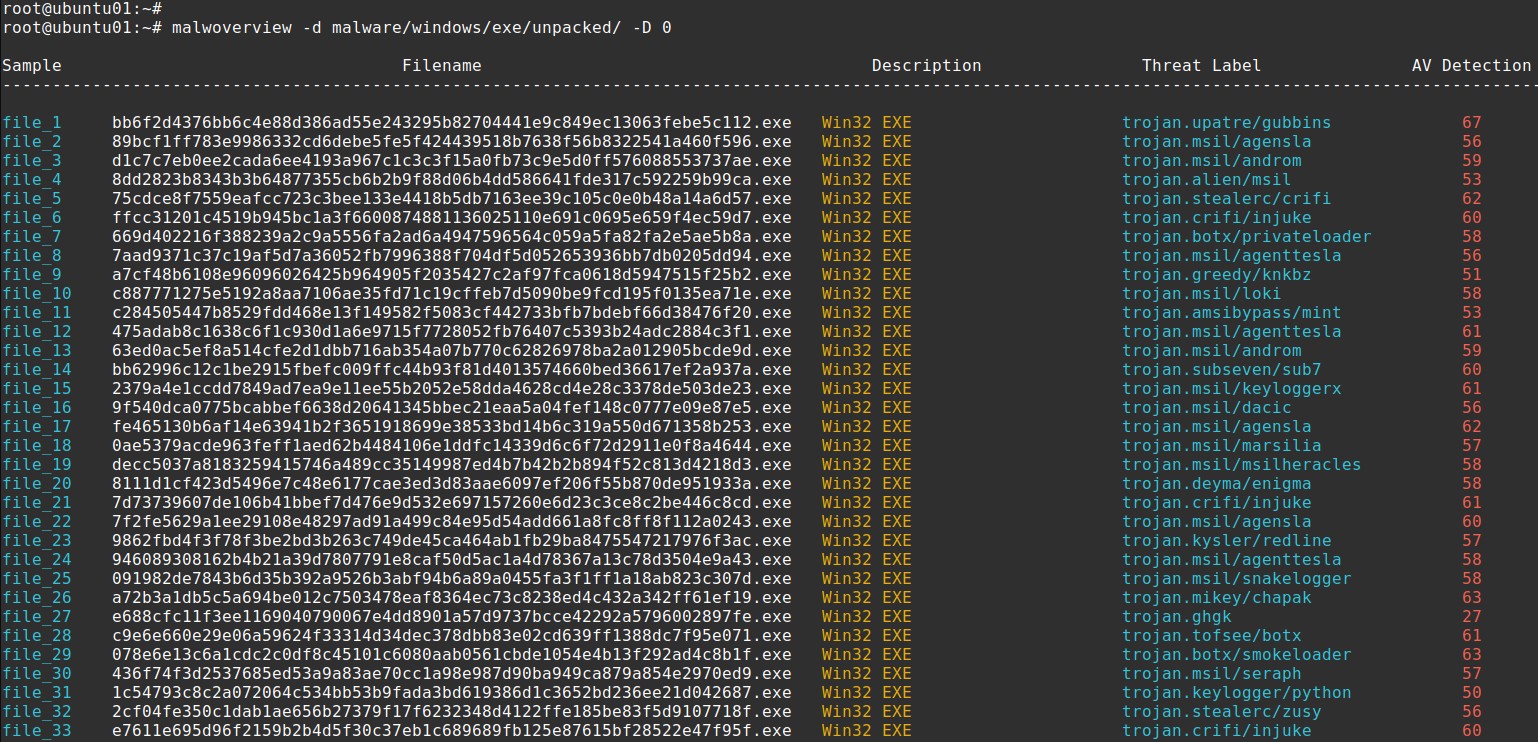
12. 通过在 Virus Total 和 Hybrid Analysis 上搜索信息,对目录中的所有文件进行分类。
13. 使用 VirusTotal、Malpedia 和 ThreatCrowd 等不同引擎对可疑域名生成报告。
14. 直接从 Android 设备针对 Hybrid Analysis 和 Virus Total 检查 APK 包。
15. 直接从 Android 设备将 APK 包提交至 Hybrid Analysis 和 Virus Total。
16. 显示与用户提供的 URLHaus 标签相关的 URL。
17. 显示与 URLHaus 标签(签名)相关的 payload。
18. 显示来自 Virus Total、Alien Vault、Malpedia 和 ThreatCrowd 的 IP 地址信息。
19. 显示来自 Polyswarm 的 IP 地址、域名和 URL 信息。
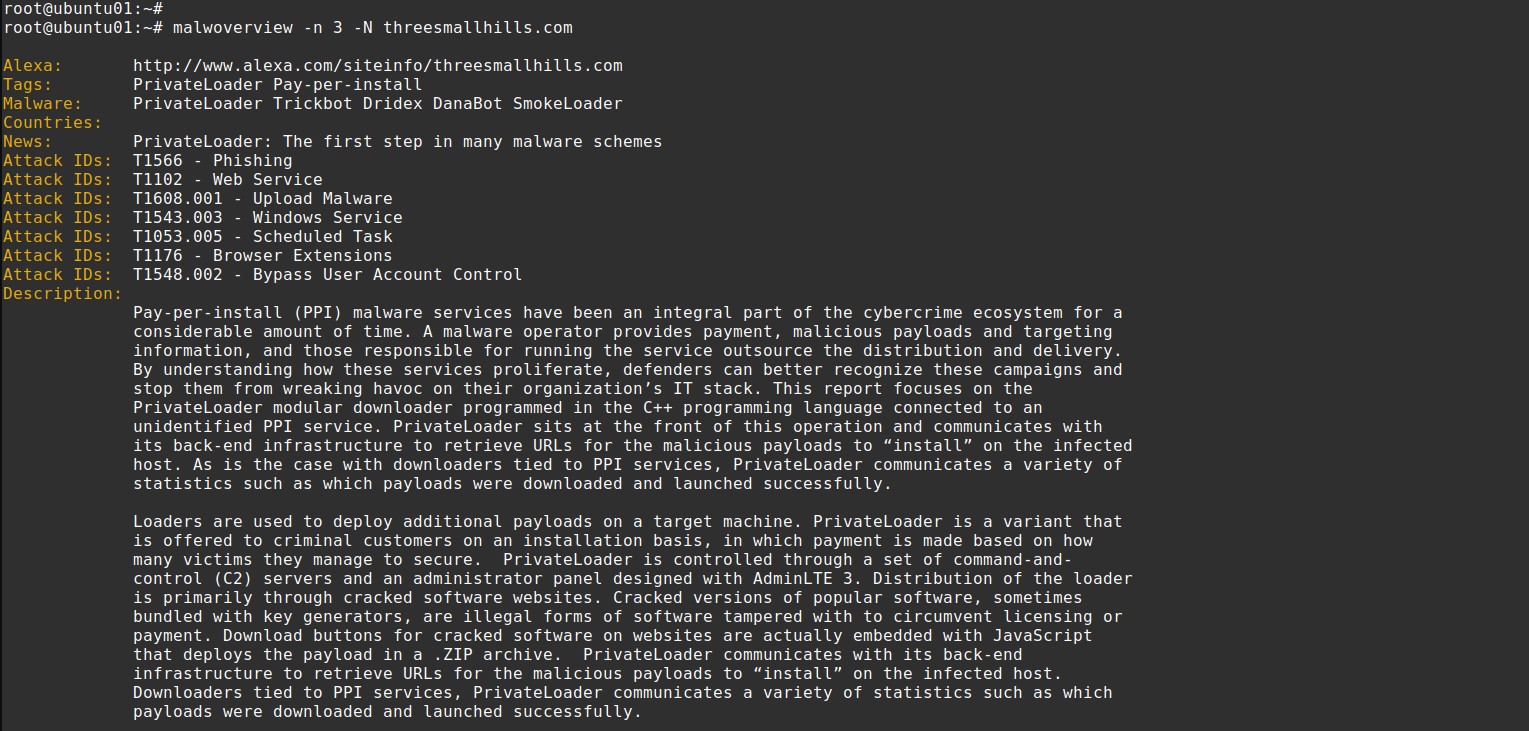
21. 使用多种条件在 Polyswarm Network 上执行元搜索:imphash、IPv4、域名、URL 和恶意软件家族。
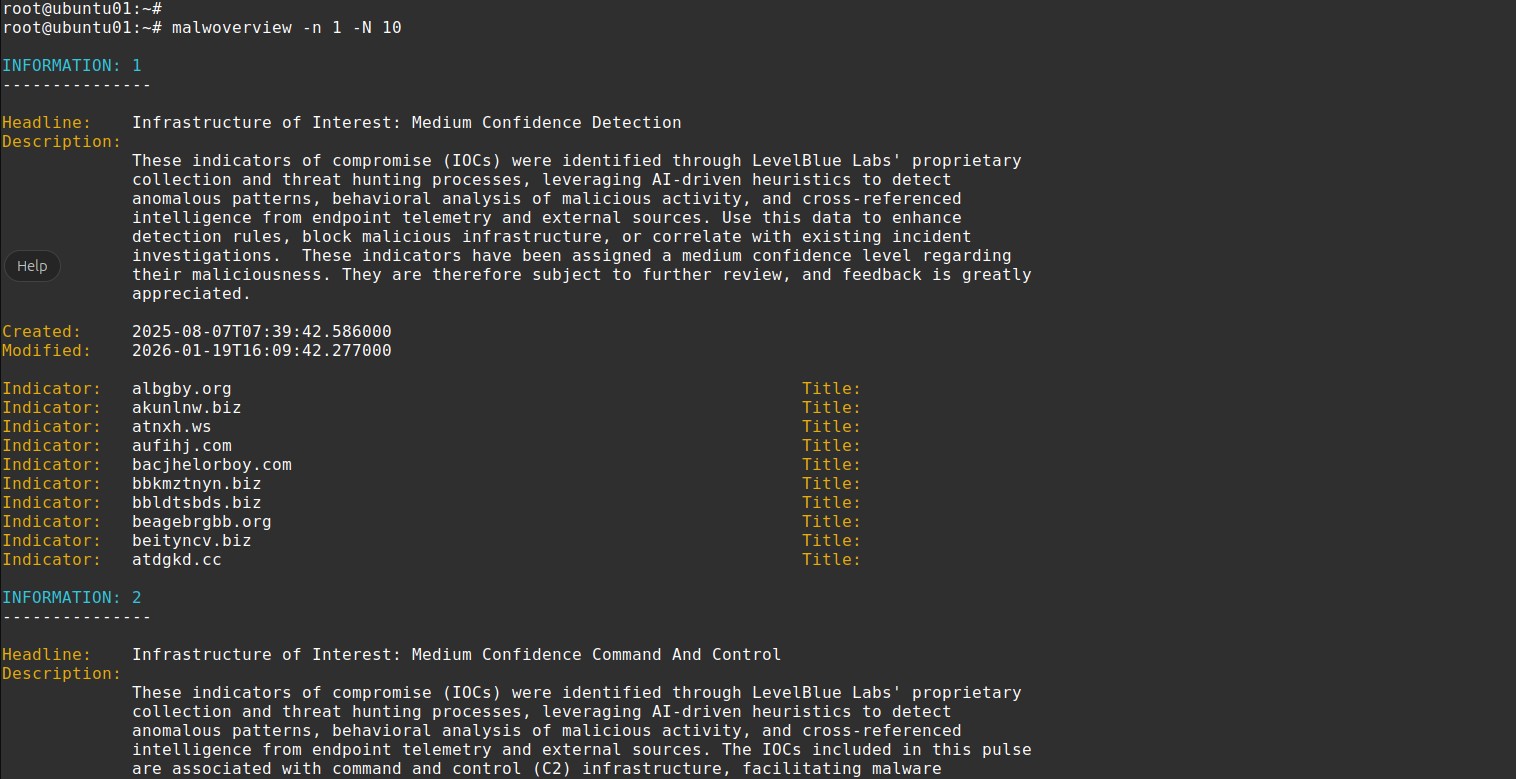
22. 使用不同条件从 AlienVault 收集威胁狩猎信息。
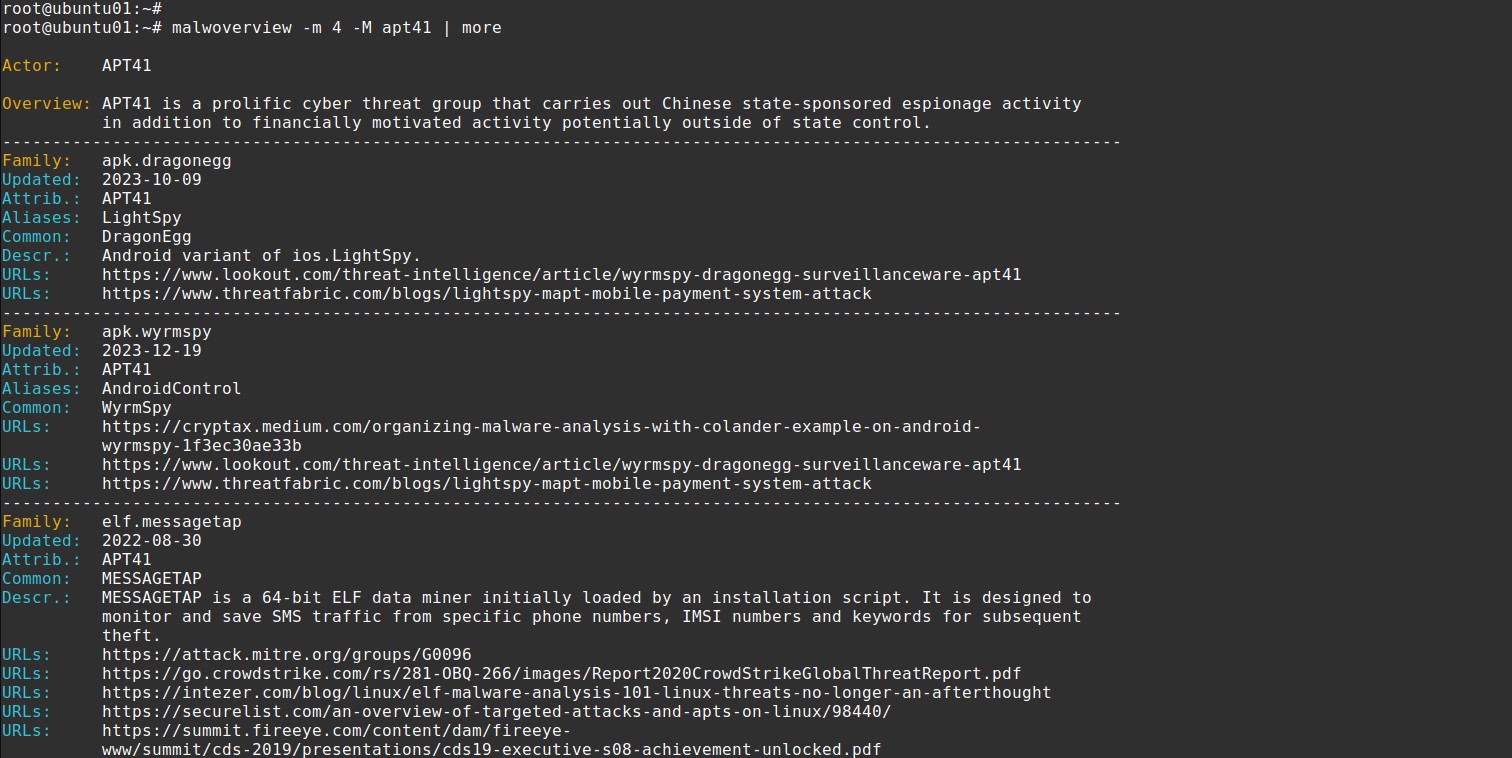
23. 使用不同条件从 Malpedia 收集威胁狩猎信息。
24. 使用不同条件从 Malware Bazaar 收集威胁狩猎信息。
25. 使用不同条件从 ThreatFox 收集 IOC 信息。
26. 使用不同条件从 Triage 收集威胁狩猎信息。
27. 针对 Virus Total 对给定文件中的哈希值进行评估。
28. 将大文件(>= 32 MB)提交至 Virus Total。
29. Malwoverview 使用 Virus Total API v.3,因此不再有任何使用 v.2 的选项。
30. 从 IPInfo 服务检索给定 IP 地址的信息。
31. 从多个服务检索给定 IP 地址的组合信息。
32. 提供额外选项,将任何下载的文件保存到集中位置。
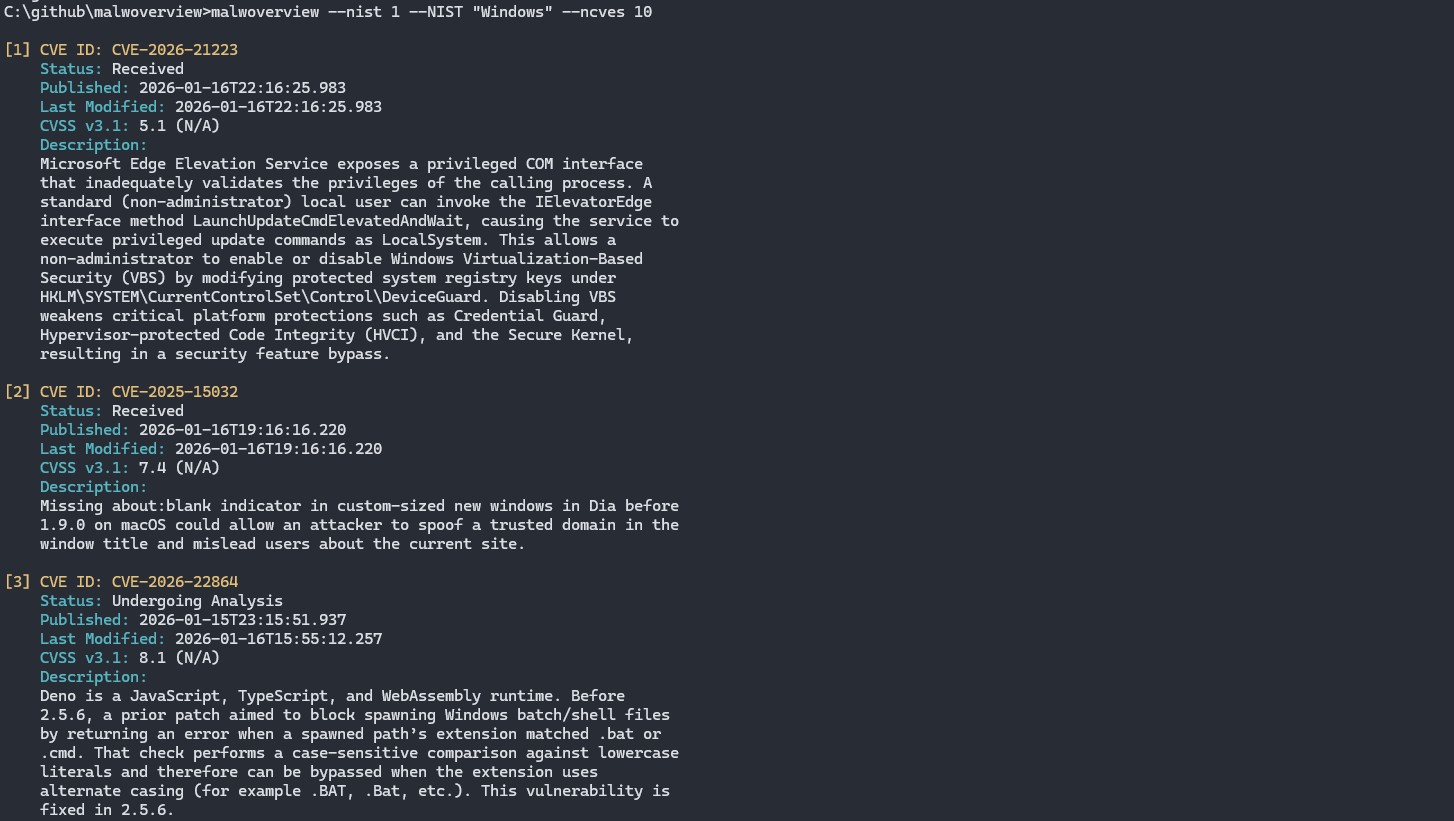
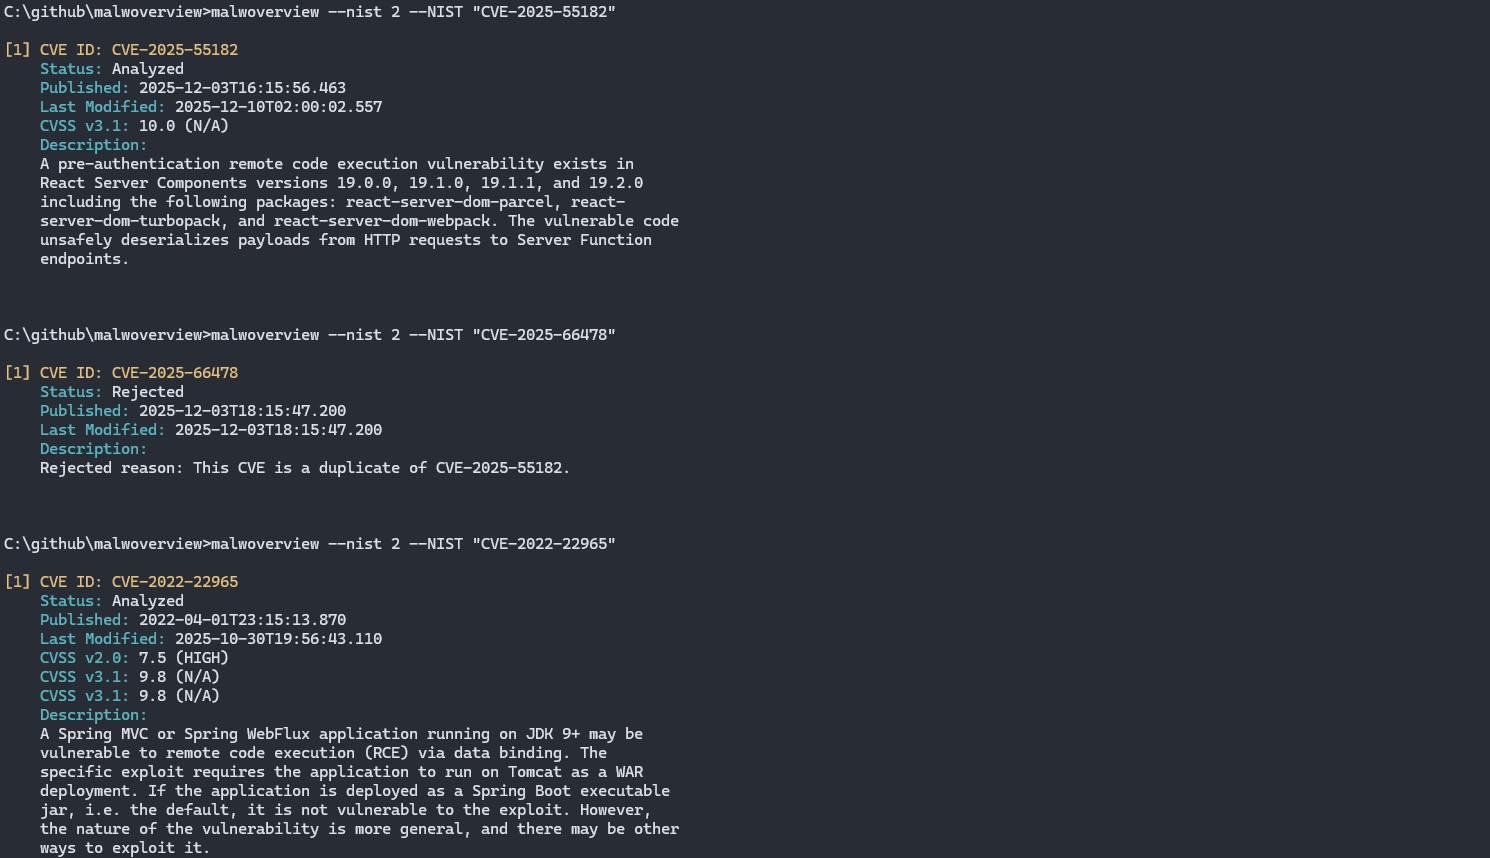
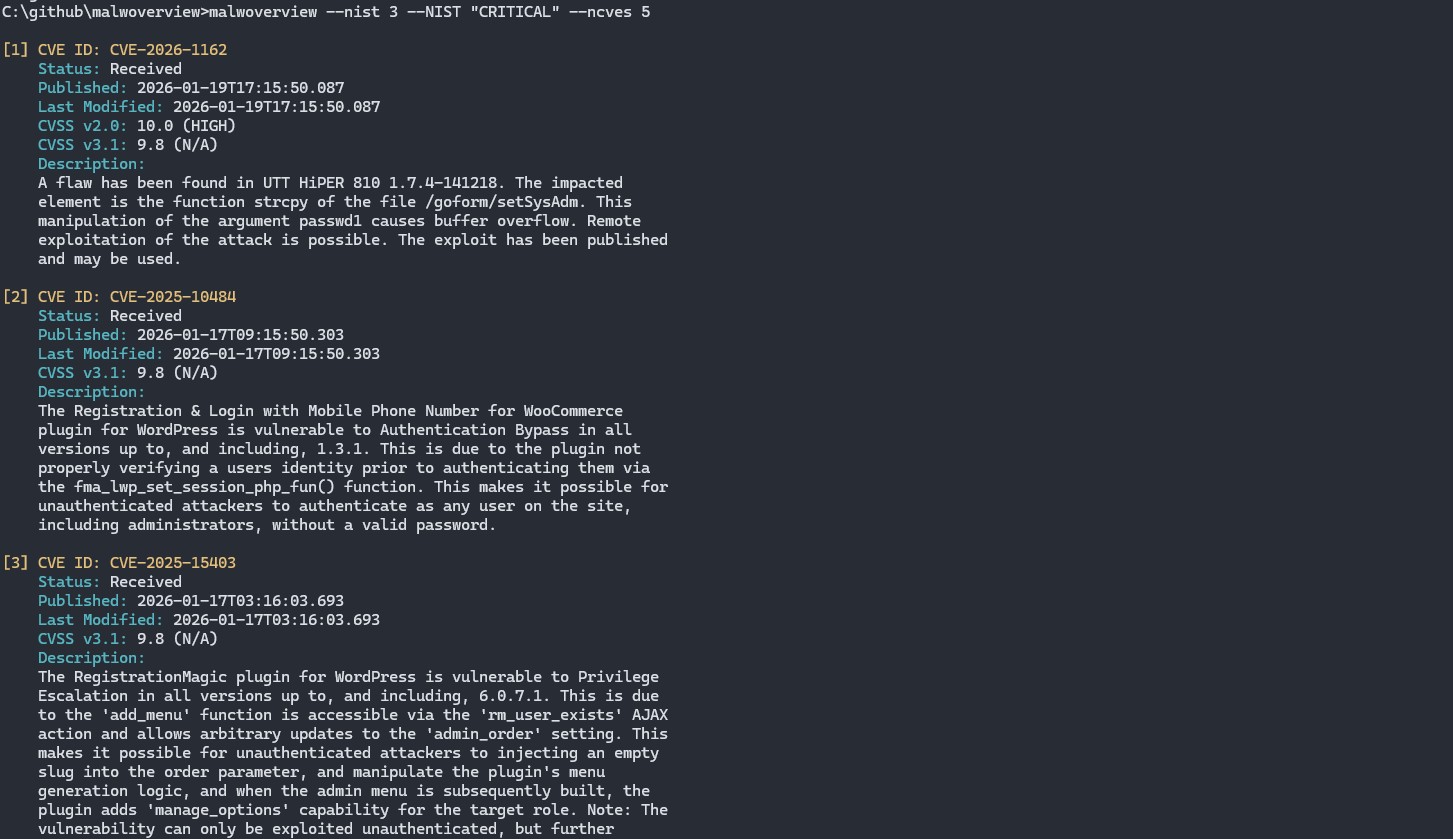
33. 通过不同条件列出并搜索 NIST 中的漏洞。
34. 查询 VulnCheck 数据库——社区/免费层级。
35. 使用不同条件从 Shodan 收集威胁狩猎信息。
36. 从 AbuseIPDB 检查 IP 信誉。
37. 从 GreyNoise(社区 API)检查 IP 分类。
38. 执行域名和 IP 的 Whois/RDAP 查询。
39. 跨服务哈希关联,涵盖 VirusTotal、Hybrid Analysis、Triage 和 AlienVault。
40. 从包含哈希值的文件对 Malware Bazaar 进行批量哈希检查。
41. 从包含哈希值的文件对 Hybrid Analysis 进行批量哈希检查。
42. 从包含哈希值的文件对 Triage 进行批量哈希检查。
43. 针对 Malware Bazaar、Hybrid Analysis 和 Triage 进行目录扫描。
44. 从文本文件中提取 IOC(哈希值、IP、URL、域名、CVE)。
45. 使用 YARA 规则扫描文件或目录。
46. 交互式 REPL 模式,用于持续的威胁狩猎会话。
47. JSON 和 CSV 结构化输出格式。
48. 带可配置 TTL 的结果缓存(基于 SQLite)。
49. 为所有 API 请求提供 HTTP/HTTPS/SOCKS5 代理支持。
50. 为行为报告提供 MITRE ATT&CK 技术映射。
51. TUI(文本用户界面)仪表板模式,具有基于面板的导航。
52. 从 URLScan.io 收集威胁狩猎信息——提交 URL、检索扫描结果并搜索扫描。
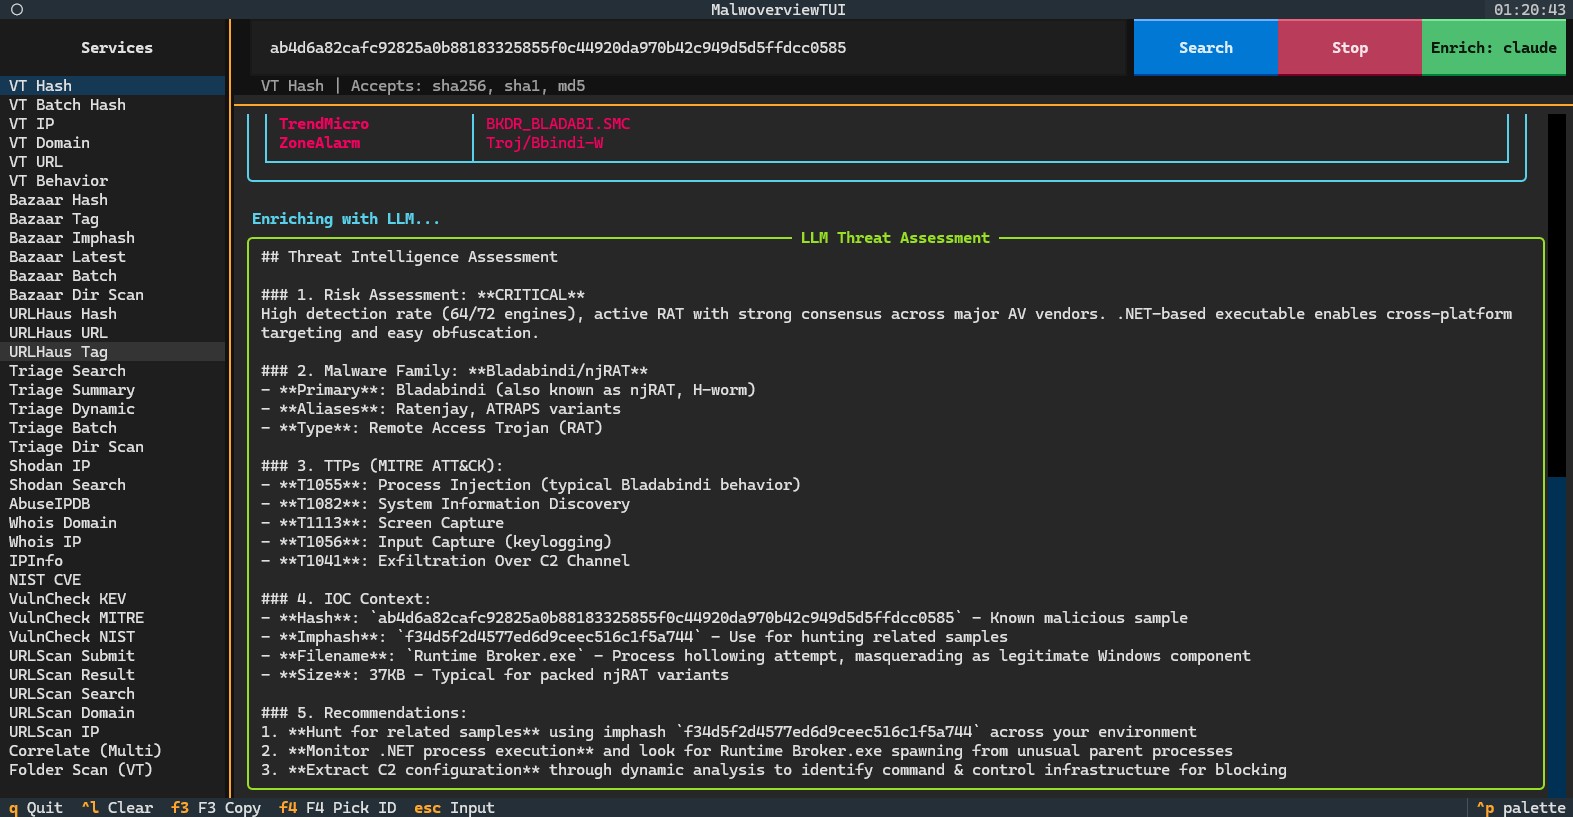
53. LLM 驱动的威胁增强——将 AI 生成的风险评估、MITRE ATT&CK 映射和分析师建议附加到任何查询结果。支持 Claude、Gemini、OpenAI 和 Ollama(本地)。
54. 从包含 IP 地址的文件对 VirusTotal 进行批量 IP 检查,显示汇总表(IP 地址、国家、AS 所有者、检测结果)。
55. 使用 YARA 规则在 VirusTotal 上狩猎:提交并跟踪 Retrohunt 任务,列出匹配的文件,并创建和列出 Livehunt 规则集和通知。
56. 使用整个 YARA 规则目录进行扫描,每个文件在其自己的命名空间中编译。
57. 按 YARA 规则名称搜索 Malware Bazaar 样本,并从 abuse.ch 下载和提取 YARAify 规则集。
58. 下载给定 TLP 级别的完整 Malpedia YARA 规则集。
59. 列出过去 24 小时内出现的 MalShare 文件类型,并列出其中任何类型的哈希值。
60. 从包含哈希值的文件对 URLHaus 进行批量哈希检查。
61. 通过 crt.sh 进行证书透明度透视,无需 API 密钥:枚举已颁发证书中出现的子域名,并列出证书本身。
62. 检查、清理和清空本地结果缓存。
63. 交互模式和 TUI 可访问命令行可访问的每一项服务,并且 TUI 将其结果导出为 json 和 csv。
64. 无需 API 密钥即可对文件或目录进行本地 PE 分类,列出文件类型、大小、overlay、overlay 大小和熵,并高亮显示超过熵阈值的文件。
65. Android 扫描会对某个包中的每个 APK 进行哈希计算,包括拆分 APK,而不仅仅是基础 APK。
66. 无需 API 密钥即可进行 Authenticode 签名检查,报告二进制文件是否已签名以及签名是否仍然有效,并指出被篡改文件的签名者。
67. 多签名二进制文件的每个嵌入签名都会被报告,每个签名都有自己的摘要算法、证书、指纹和序列号,因此第二个签名者绝不会被第一个签名者隐藏。
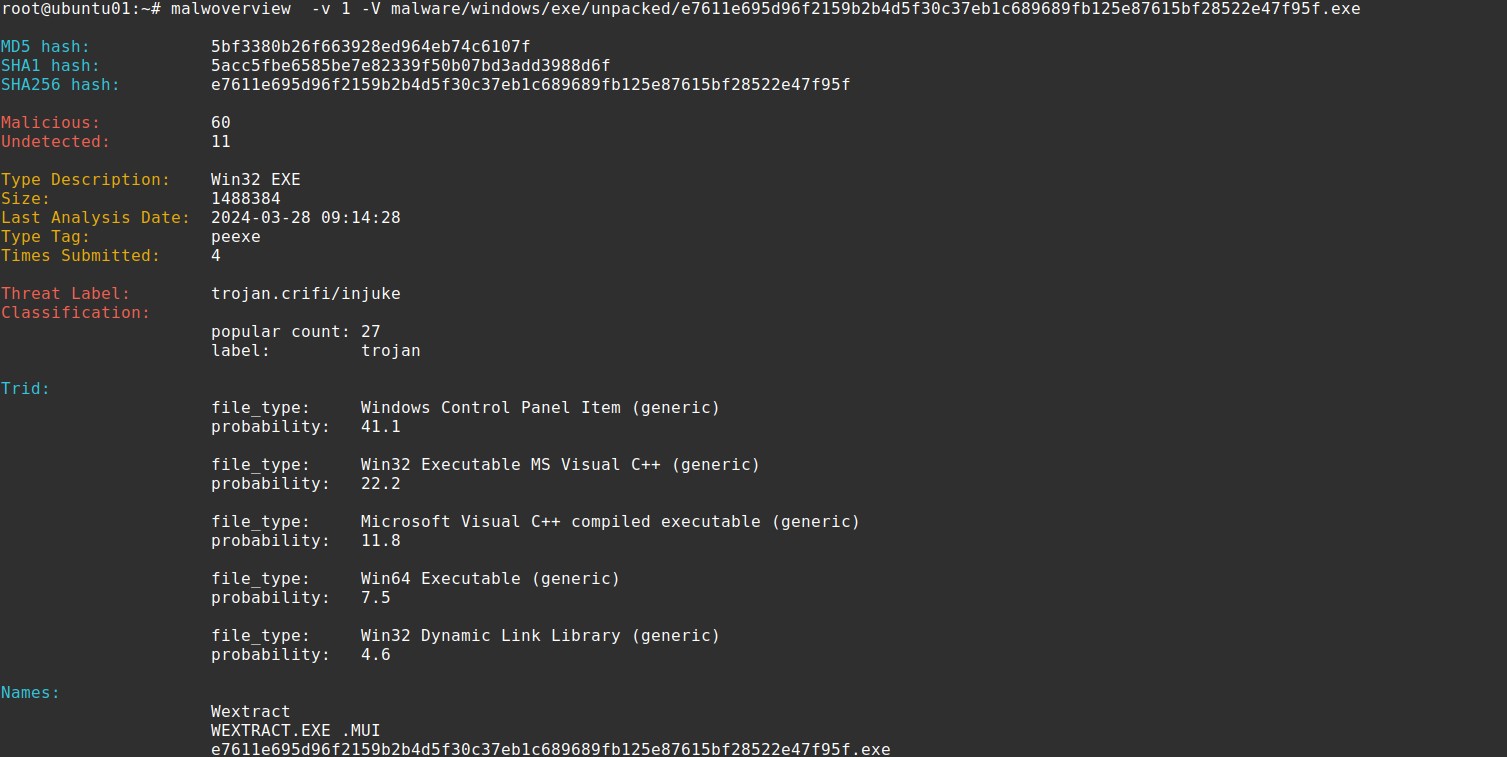
68. VirusTotal 文件检查(-v 1)和哈希报告(-v 8)显示签名块:证书是否验证通过、签名者和副签名者链、签名日期以及每个证书及其状态、算法、有效期、序列号和指纹。
69. 列出与某个组件关联的 CVE,给定其名称或本地二进制文件的路径,其 VERSIONINFO 提供现代 NVD 条目所依据的组件描述。
## 贡献者
Alexandre Borges (https://github.com/alexandreborges) | 项目所有者兼主要开发者
Artur Marzano (https://github.com/Macmod) | 联合主要开发者
Corey Forman (https://github.com/digitalsleuth) | 负责 REMnux 集成
Christian Clauss (https://github.com/cclauss)
## 如何为本项目做贡献
自 6.0.0 版本起,有一个名为 "dev" 的新分支。所有贡献和提案
都必须提交到这个 "dev" 分支中。
希望做出贡献的专业人士必须开启一个 issue,说明您提议的改进
以及它将如何使项目变得更好。一旦被接受,他/她
就被授权提交 PR,该 PR 将会被测试。
一旦所有更改都经过测试,这个新版本的 Malwoverview 会被复制到 master
分支,并生成一个新的 Python 包。
## 安装
本工具已在 REMnux、Ubuntu、Kali Linux、macOS 和 Windows 上测试过。Malwoverview
可以通过执行以下命令进行安装:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
或者...
* python -m pip install -U malwoverview
如果您想在 macOS 上安装 Malwoverview,必须执行以下命令:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* 通过编辑您主目录中的 .bash_profile 文件,将 Python 二进制目录添加到 PATH 变量中。示例:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* 执行:. ./.bash_profile
如果您在 Windows 上安装 Malwoverview,请确保在安装 Malwoverview 之后
满足以下条件:
* python-magic 未安装。(pip show python-magic)
* python-magic-bin 已安装。(pip show python-magic-bin)
#### 注意:建议在任何更新之前保存 .malwapi.conf!
#### 可选功能
某些功能需要可选依赖项。根据需要安装它们:
* YARA 扫描: pip install malwoverview[yara]
* 签名检查: pip install malwoverview[signature]
* PDF 报告导出: pip install malwoverview[pdf]
* TUI 仪表板: pip install malwoverview[tui]
* 全部可选: pip install malwoverview[all]
## 必需的 API
可以在不插入所有 API 的情况下开始使用 Malwoverview。但是,
要使用 Malwoverview 的所有选项,您必须将以下服务的相应 API 插入到 .malwapi.conf 配置文件中:
VirusTotal、Hybrid Analysis、URLHaus、Malshare、Polyswarm、Alien Vault、Malpedia、Triage、
IPInfo、Malware Bazaar、ThreatFox、VulnCheck、Shodan、AbuseIPDB、GreyNoise 和 URLScan.io,该文件
必须存在于(或创建于)主目录中(Linux 上为 /home/[username]
或 /root,Windows 上为 C:\Users\[username]。或者,用户可以创建
一个自定义配置文件,并通过使用 -c 选项来指定它。
需要强调:如果 .malwapi.conf 文件不存在于您的主目录中,那么您必须
创建它!
* 关于 Alien Vault 的特别说明:在使用 -n 1 选项之前,需要在 Alien Vault
网站上订阅 pulses。
* 关于 Malshare 和 Shodan 的特别说明:这两个服务都要求其 API 密钥在
URL 本身中发送,并且都没有记录 header 或请求体替代方案(Malshare 的 hashlookup
端点是 POST,但密钥仍然在查询字符串中传输)。Malwoverview 在它打印的每条错误消息中
将这两个密钥替换为 [REDACTED],这样它们就不会出现在您粘贴到
错误报告中的输出里,但密钥仍然会记录在这些服务的访问日志中,以及任何
在您和它们之间终止 TLS 的代理中。请将这两个密钥视为已暴露给服务运营商,
并像对待任何其他凭据一样轮换它们。
.malwapi.conf 配置文件的格式如下:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
这些 API 可以在各自的服务网站上申请:
01. Virus Total(社区和付费 API):https://www.virustotal.com/gui/join-us
02. Hybrid Analysis:https://www.hybrid-analysis.com/signup
03. Malshare:https://malshare.com/doc.php
04. URLHaus:https://urlhaus.abuse.ch/api/#account
05. Polyswarm:https://docs.polyswarm.io/consumers
06. Alien Vault:https://otx.alienvault.com/api
07. Malpedia:它不提供公开注册,但您可以直接通过 Twitter(私信)或反馈电子邮件
申请用户账户。Malpedia 的 Twitter
账号是 @malpedia。
08. Malware Bazaar:https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox:https://threatfox.abuse.ch/api/#auth\_key
10. Triage:https://tria.ge/signup。
11. IPInfo:https://ipinfo.io/
12. VulnCheck:https://vulncheck.com/signin(提供社区/免费层级)
13. Shodan:https://account.shodan.io/register
14. AbuseIPDB:https://www.abuseipdb.com/register
15. GreyNoise:https://viz.greynoise.io/signup
16. URLScan.io:https://urlscan.io/user/signup
#### LLM 增强提供程序(可选)
Malwoverview 通过 --enrich 标志支持 LLM 驱动的威胁增强。
在任何查询之后,会附加一份 AI 生成的威胁评估,包含风险级别、
恶意软件家族识别、MITRE ATT&CK 映射和分析师建议。
支持三个提供程序。在 .malwapi.conf 的 [LLM] 部分配置其中一个:
**18. Anthropic Claude(付费,最佳质量)**
威胁情报分析的最佳结果。能够准确识别恶意软件
家族,映射精确的 MITRE ATT&CK 技术,并基于真实威胁知识
提供可操作的建议。
设置:
a) 在 https://console.anthropic.com/ 创建 API 账户(独立于
claude.ai 订阅)
b) 转到 Settings → Billing → Add credit(最低 $5,按使用付费)
c) 转到 Settings → API Keys → Create Key
d) 复制密钥(以 sk-ant-api03-... 开头)
e) 配置 .malwapi.conf:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL 是可选的,默认为 claude-opus-4-8。常见选择:
- claude-opus-4-8 — 最佳质量(默认)
- claude-sonnet-4-6 — 质量与成本的强大平衡
- claude-haiku-4-5 — 最快且最便宜
成本:使用默认 Opus 模型每次增强调用约 $0.02-0.04(使用
Sonnet 或 Haiku 更少)。$5 额度大约可提供 125-250 次 Opus 增强调用。
**19. Google Gemini(需要计费)**
质量良好的结果。需要 Google Cloud 计费账户。
设置:
a) 转到 https://aistudio.google.com/apikeys
b) 使用 Google 账户登录
c) 点击 Create API Key → 复制密钥
d) 启用计费:点击密钥旁边的项目链接 → Google Cloud
Console → Billing → Link a billing account
e) 配置 .malwapi.conf:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
注意:免费层级有较低的速率限制(每分钟 2-5 个请求)。如需
更高的限制,请启用按使用付费计费。
**20. OpenAI(付费)**
使用 GPT 模型获得质量良好的结果。需要具有
API 额度的 OpenAI 账户。
设置:
a) 在 https://platform.openai.com/signup 创建账户
b) 转到 https://platform.openai.com/api-keys → Create new secret key
c) 在 https://platform.openai.com/settings/organization/billing 添加计费
d) 配置 .malwapi.conf:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
可用模型:
- gpt-4o-mini — 最便宜(每次增强约 $0.002),质量良好(默认)
- gpt-4o — 更好的质量(每次增强约 $0.01)
**21. Ollama(免费、本地、私密)**完全在你的机器上运行。无需 API 密钥,数据不会离开你的系统。适用于不允许将威胁数据发送到云 API 的环境。质量取决于所选的模型。
设置:
a) 从 https://ollama.com/download 下载并安装 Ollama
(适用于 Windows、Linux 和 macOS)
b) 打开终端并拉取一个模型:
ollama pull qwen2.5:14b
推荐模型:
- qwen2.5:14b — 在合理大小下质量最佳(9 GB,需要 16 GB RAM)
- llama3.1:8b — 质量良好,更小(5 GB,需要 8 GB RAM)
- llama3.1:70b — 质量极佳,体积大(40 GB,需要 48 GB RAM)
c) Ollama 自动启动并在 http://localhost:11434 上提供服务
d) 配置 .malwapi.conf:
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
性能:具有 12+ GB VRAM 的 GPU 可提供快速响应(5-10 秒)。
仅使用 CPU 较慢(30-60 秒)但可用。更大的模型(14b、70b)
需要更多 VRAM,如果内存不足,在 CPU 上可能会超时。
对于 GPU 内存有限(6 GB 或更少)的机器,推荐使用 llama3.1:8b 模型。
预期响应时间:
- Claude API: 3-8 秒
- Gemini API: 3-8 秒
- Ollama(具有足够 VRAM 的 GPU):5-15 秒
- Ollama(仅 CPU,8b 模型):30-60 秒
- Ollama(仅 CPU,14b+ 模型):60-300 秒
用法示例:
# CLI:在任何查询后附加 --enrich
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# 交互式 REPL:开启/关闭增强或切换提供商
malwoverview --interactive
malwoverview> set enrich on # 使用配置中的提供商
malwoverview> set enrich claude # 切换到 Claude
malwoverview> set enrich ollama # 切换到 Ollama
malwoverview> set enrich openai # 切换到 OpenAI
malwoverview> set enrich off # 禁用增强
malwoverview> vt hash <hash> # 恶意软件分析 + 增强
malwoverview> nist cve CVE-2024-3400 # CVE 查询 + 增强
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + 增强
# TUI:点击 Enrich 按钮循环切换提供商
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# 绿色按钮 = 提供商已激活并已配置
# 黄色按钮 = 已选择提供商但缺少 API 密钥
# 默认按钮 = 增强已禁用
malwoverview --tui
----------------------------------------------------
关于向 MALPEDIA 发送 API 请求的说明:
----------------------------------------------------
该服务和受理基于社区审核。因此,
建议你使用你的企业电子邮件地址提交 API 请求,
而不要使用公共/免费邮箱(Gmail、Outlook 等)。此外,
如果你能提供更多关于你自己的信息(LinkedIn
账户、X/Twitter、Mastodon、BlueSky 等),将会很好,因为这将有助于
验证你的身份、职业档案和合法性,
加快你的请求审批。
----------------------------------------------------
关于 Triage 的说明:
----------------------------------------------------
每个 Triage 操作都基于每个工件的 Triage ID,因此你
需要使用 "-x 1 -X \<attribute\>:\<value\>" 来搜索
工件的正确 ID,然后将此 ID 信息与
剩余的 Triage 选项(-x [2-7])一起使用,以从 Triage 端点
获取更多威胁狩猎信息。
----------------------------------------------------
关于 URLHaus、Malware Bazaar 和 Threat Fox 的说明:
----------------------------------------------------
从 2025 年下半年开始,使用 URLHaus、Malware Bazaar 和 Threat Fox 服务
将需要 Auth-Key(API)。
----------------------------------------------------
关于终端背景颜色的说明:
----------------------------------------------------
Malwoverview 编写时是为了在深色
终端背景下产生输出。但是,有一个 -o 0 选项
可以更改并调整输出颜色以适应浅色背景。
-----------------------------------------------------
要检查安装,请执行:
malwoverview --help
更多信息可在以下位置获取:
(PYPI.org 仓库)https://pypi.org/project/malwoverview/
(Github)https://github.com/alexandreborges/malwoverview
如果你想执行手动安装(通常并不必要),
则应执行以下几个步骤,如下一小节所示。
## 手动安装(REMnux 和 Ubuntu)
1. Python 版本 3.11 或更高(仅限 Python 3.x!!!它不能
使用 Python 2.7 运行)
$ apt-get install python3.11 (例如)
2. Python-magic。
要安装 python-magic 包,你可以执行以下命令:
$ pip3.11 install python-magic
或者你可以从 github 仓库编译它:
$ git clone https://github.com/ahupp/python-magic
$ cd python-magic/
$ python3.11 setup.py build
$ python3.11 setup.py install
由于现有两个版本的 python-magic 包存在严重问题,
建议从 Github 安装(上述第二个过程),并将 magic.py 文件复制到
malwoverview 工具的同一目录中。
3. 安装所有需要的 Python 包:
$ pip3.11 install -r requirements.txt
或
$ pip3.11 install -U pefile
$ pip3.11 install -U colorama
$ pip3.11 install -U simplejson
$ pip3.11 install -U python-magic
$ pip3.11 install -U requests
$ pip3.11 install -U validators
$ pip3.11 install -U geocoder
$ pip3.11 install -U polyswarm-api
$ pip3.11 install -U pathlib
$ pip3.11 install -U configparser
4. 要检查 Android 手机,你需要安装 "adb" 工具:
$ sudo apt get install adb
PS:在尝试 Android 选项之前,请检查:
* adb 工具是否列在 PATH 环境变量中。
* 系统是否已通过使用 "adb devices -l" 授权访问设备
## 帮助
usage: python malwoverview.py -c <API configuration file> -d <directory> -o <0|1> -v <1-20>
-V <virustotal arg> -a <1-13> -A <filename> -l <1-8> -L <hash|file type> -j <1-8>
-J <URLhaus argument> -p <1-8> -P <polyswarm argument> -y <1-5> -Y <file name> -n <1-5>
-N <argument> -m <1-9> -M <argument> -b <1-15> -B <arg> -x <1-9> -X <arg>
-ip <1-8> -IP <IP address> -O <output directory> --nist <1-6> --NIST <argument> -vc <1-8>
-VC <argument> -s <1-2> -S <arg> -ab <1> -AB <arg> -gn <1> -GN <arg>
-wh <1-2> -WH <arg> -ct <1-2> -CT <domain> -u <1-5> -U <arg> --correlate-hash <hash>
--extract-iocs <file|url> --yara <rules> --yara-target <target>
--peinfo <file|directory> --entropy-threshold <value>
--sigcheck <file|directory> --no-signature --sig-verify-mode <any|first|all|best>
--output-format text|json|csv --proxy <url> --quiet --verbose --no-cache
--cache-ttl <seconds> --cache-stats --prune-cache --clear-cache --no-resolve --defang
--no-ioc-filter --report html|pdf --interactive --tui --attack-map
Malwoverview 是由 Alexandre Borges 编写的用于威胁狩猎的第一响应工具。
恶意软件选项:
恶意软件分析和情报查询选项
-h, --help
+ 显示此帮助消息并退出
-c CONFIG FILE, --config CONFIG FILE
+ 使用自定义配置文件来指定 API。
-d DIRECTORY, --directory DIRECTORY
+ 指定包含要针对 VIRUS TOTAL 检查的恶意软件样本的目录。
+ 使用选项 -D 来决定你使用的是公共 VT API 还是高级
VT API。
-o BACKGROUND, --background BACKGROUND
+ 调整输出颜色以适应浅色背景终端。
+ 默认是深色背景终端。
-v VIRUSTOTAL, --virustotal_option VIRUSTOTAL
+ -v 1:给定一个通过 -V 选项指定的文件,它查询 VIRUS TOTAL 数据库(API v.3)
以通过 -V 选项获取给定文件的报告。
+ v 2:它使用 -V 选项显示给定文件的防病毒报告(API v.3);
+ v 3:与 -v2 相同,但还会显示二进制的 IAT 和 EAT(API v.3);
+ v 4:它提取 overlay;
+ v 5:向 VT 扫描提交一个 URL;
+ v 6:向 Virus Total 提交一个 IP 地址;
+ v 7:此选项从 Virus Total 获取所提供域名的报告;
+ v 8:针对 Virus Total 验证给定的哈希;
+ v 9:向 VT 提交一个样本(最大 32 MB)。在 Windows 系统上使用正斜杠指定
目标文件。需要通过 -V 选项传递样本文件;
+ -v 10:通过选项 -V 验证所提供文件中的哈希。此选项使用
公共 VT API v.3;
+ -v 11:通过选项 -V 验证所提供文件中的哈希。此选项使用
高级 API v.3;
+ -v 12:它通过选项 -V 显示给定哈希的样本行为信息。
此选项使用 VT API v.3;-v 13:它使用 API v.3 向 VT 提交大文件(超过 32 MB);
+ -v 14:使用通过 -V 给出的 YARA 规则文件或规则目录提交 Retrohunt 作业
(VT 会根据这些规则扫描过去几个月收到的样本);
+ -v 15:列出你的 Retrohunt 作业,可选地按通过 -V 传递的状态进行过滤
(starting、running、aborting、aborted 或 finished);
+ -v 16:显示通过 -V 给出其 id 的 Retrohunt 作业的状态和进度;
+ -v 17:列出通过 -V 给出其 id 的 Retrohunt 作业所匹配的文件;
+ -v 18:从通过 -V 给出的 YARA 规则文件或规则目录创建 Livehunt 规则集
(VT 随后会将每个新提交与其匹配);
+ -v 19:列出你的 Livehunt 规则集;
+ -v 20:列出你的 Livehunt 通知。选项 14 到 20 需要具有
高级(企业)权限的 VT 密钥;
-V VIRUSTOTAL_ARG, --virustotal_arg VIRUSTOTAL_ARG
+ 为 -v 选项提供参数。如果为 "-v 1" 到 "-v 4",则 -V 必须是
文件路径;如果为 "-v 5",则 -V 必须是一个 URL;如果为 "-v 6",则 -V 必须
是一个 IP 地址;如果为 "-v 7",则 -V 必须是一个域名;如果为 "-v 8",则
-V 必须是一个哈希(MD5/SHA1/SHA256);如果为 "-v 9" 或 "-v 13",则 -V 必须
是要提交的文件路径;如果为 "-v 10" 或 "-v 11",则 -V 必须是一个
包含哈希的文件(每行一个);如果为 "-v 12",则 -V 必须是一个用于
行为分析的哈希;如果为 "-v 14" 或 "-v 18",则 -V 必须是一个 YARA 规则
文件或规则目录;如果为 "-v 15",则 -V 可以是一个作业状态;
如果为 "-v 16" 或 "-v 17",则 -V 必须是一个 Retrohunt 作业 id。
-a HYBRID_ANALYSIS, --hybrid_option HYBRID_ANALYSIS
+ 此参数从 HYBRID ANALYSIS 获取报告、下载样本并提交
样本以供分析。
+ 可能的值有:
+ 1:从 Windows 7 32 位环境获取给定哈希或样本的报告;
---
[Read more](https://github.com/alexandreborges/malwoverview)

