SOC对CVE-2024-49138利用的调查,涉及暴力破解活动、PowerShell执行、恶意载荷分析、权限提升及事件响应。

平台: LetsDefend SOC 培训环境
警报: SOC335 - 检测到 CVE-2024-49138 漏洞利用
类别: 权限提升 | 恶意软件分析 | 事件响应
状态: 调查完成 ✅
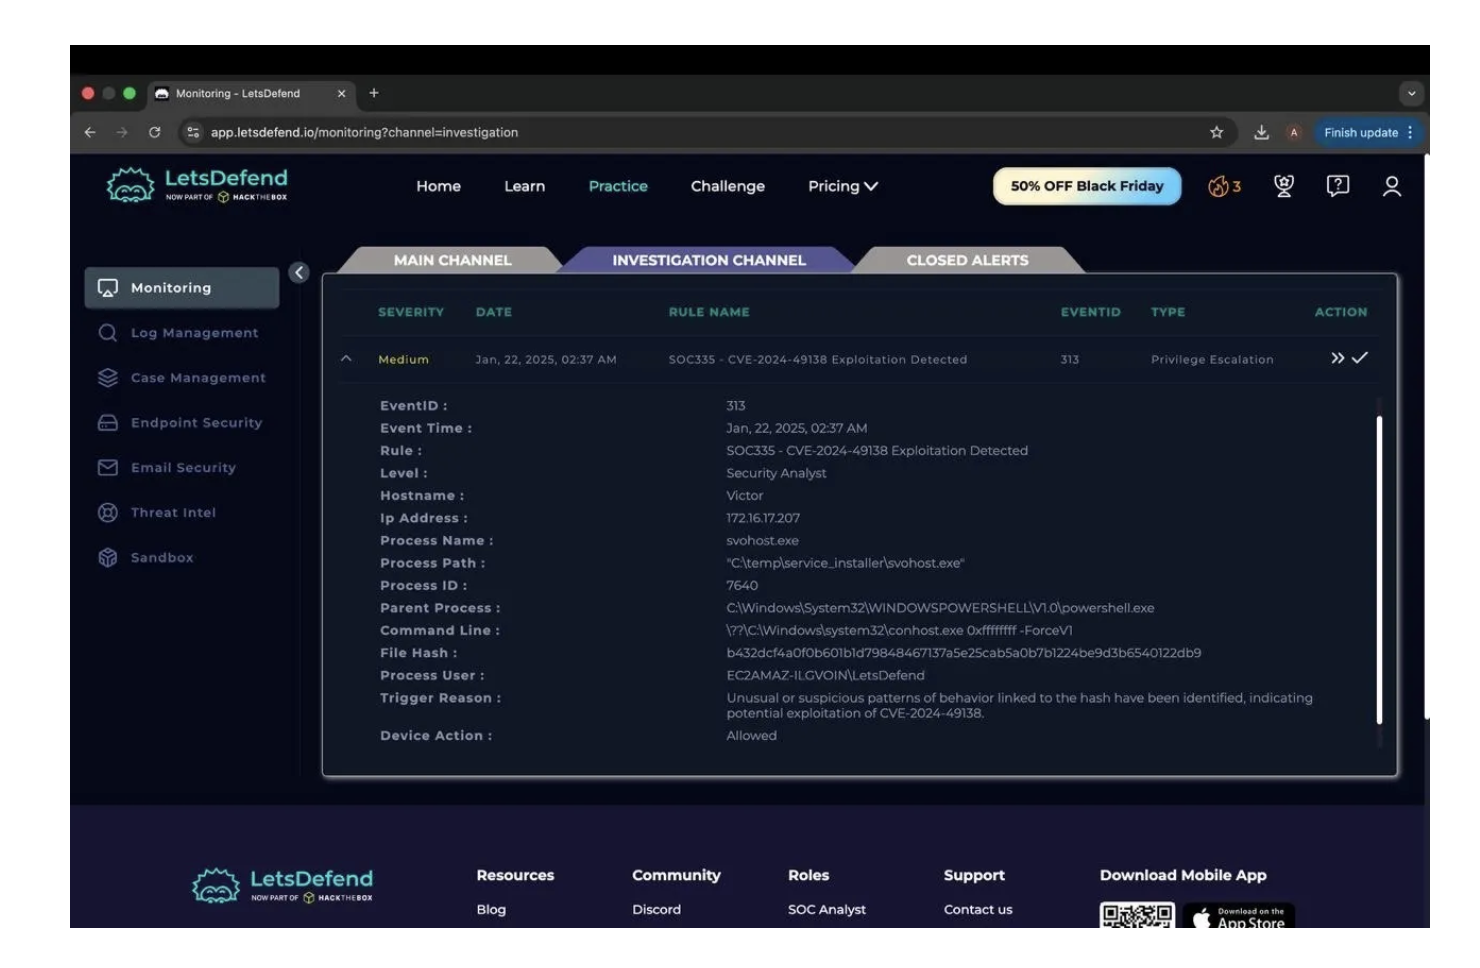
在此次调查中,我处理了一条涉及 Windows 终端上疑似利用 CVE-2024-49138 漏洞的警报。
该警报最初指向一个名为 svohost.exe 的进程的可疑活动。我没有仅依赖警报本身,而是从查看进程详情、父进程、命令行、文件位置、哈希值以及受影响主机周边的活动开始着手。
在调查过程中,我发现了更多证据,帮助我判断该活动是否确实为恶意行为。这包括将文件哈希与威胁情报进行比对、审查身份验证活动,以及查看警报发生时间前后的情况。
目标不仅仅是关闭警报,而是要了解发生了什么、确定影响范围,并决定需要采取哪些措施来遏制和清除威胁。
调查重点包括:
调查始于 LetsDefend 警报 SOC335 - 检测到 CVE-2024-49138 漏洞利用,该警报被归类为权限提升警报。
警报提供了多条需要立即进一步调查的信息:
| 字段 | 详情 |
|---|---|
| 严重级别 | 中 |
| 主机名 | Victor |
| IP 地址 | 172.16.17.207 |
| 进程 | svohost.exe |
| 进程路径 | C:\temp\service_installer\svohost.exe |
| 进程 ID | 7640 |
| 父进程 | powershell.exe |
| 设备操作 | 已允许 |
首先引起我注意的是进程名称 svohost.exe。它与合法的 Windows 进程 svchost.exe 非常相似,但名称有所不同。
该文件还从 C:\temp\service_installer\ 目录运行,而其父进程是 PowerShell。综合来看,这些理由足以让我继续深入调查,而不是将该警报视为误报。
下方截图显示了原始警报以及我开始调查时可用的信息。
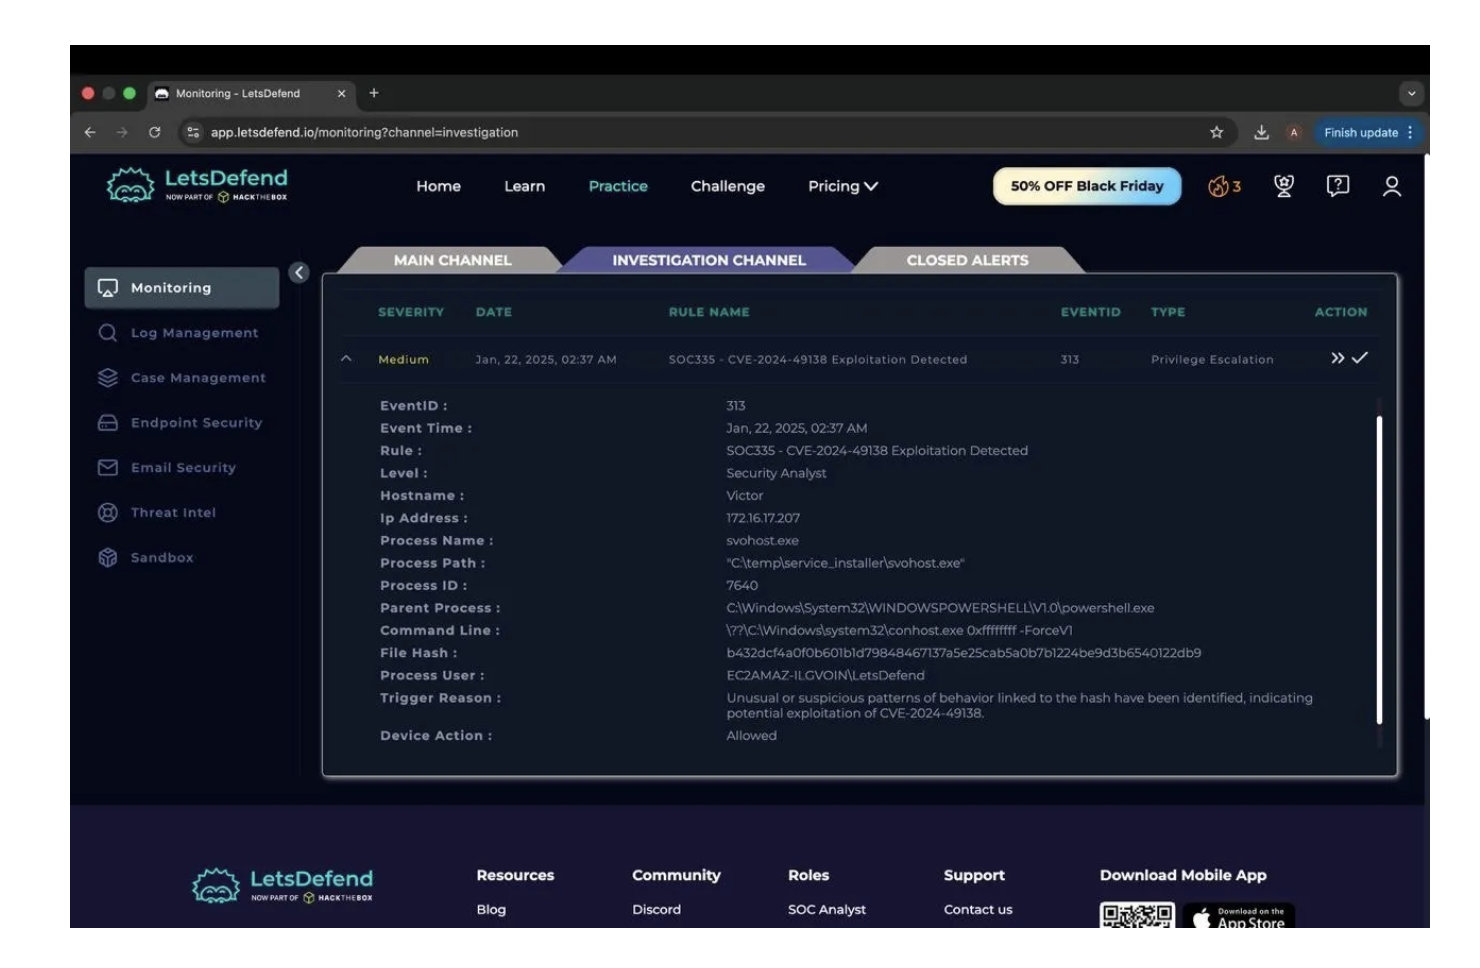
下一步是更仔细地查看触发警报的进程。
该进程名为 svohost.exe,运行路径为:
C:\temp\service_installer\svohost.exe
我首先注意到的一点是,该名称与合法的 Windows 进程 svchost.exe 极为相似。进程名称的微小差异并不会自动使其成为恶意进程,但结合异常的文件位置和 PowerShell 父进程,这使得该活动更加可疑。
警报还提供了可执行文件的 SHA-256 哈希值。我使用该哈希值来检查该文件是否已被安全厂商识别。
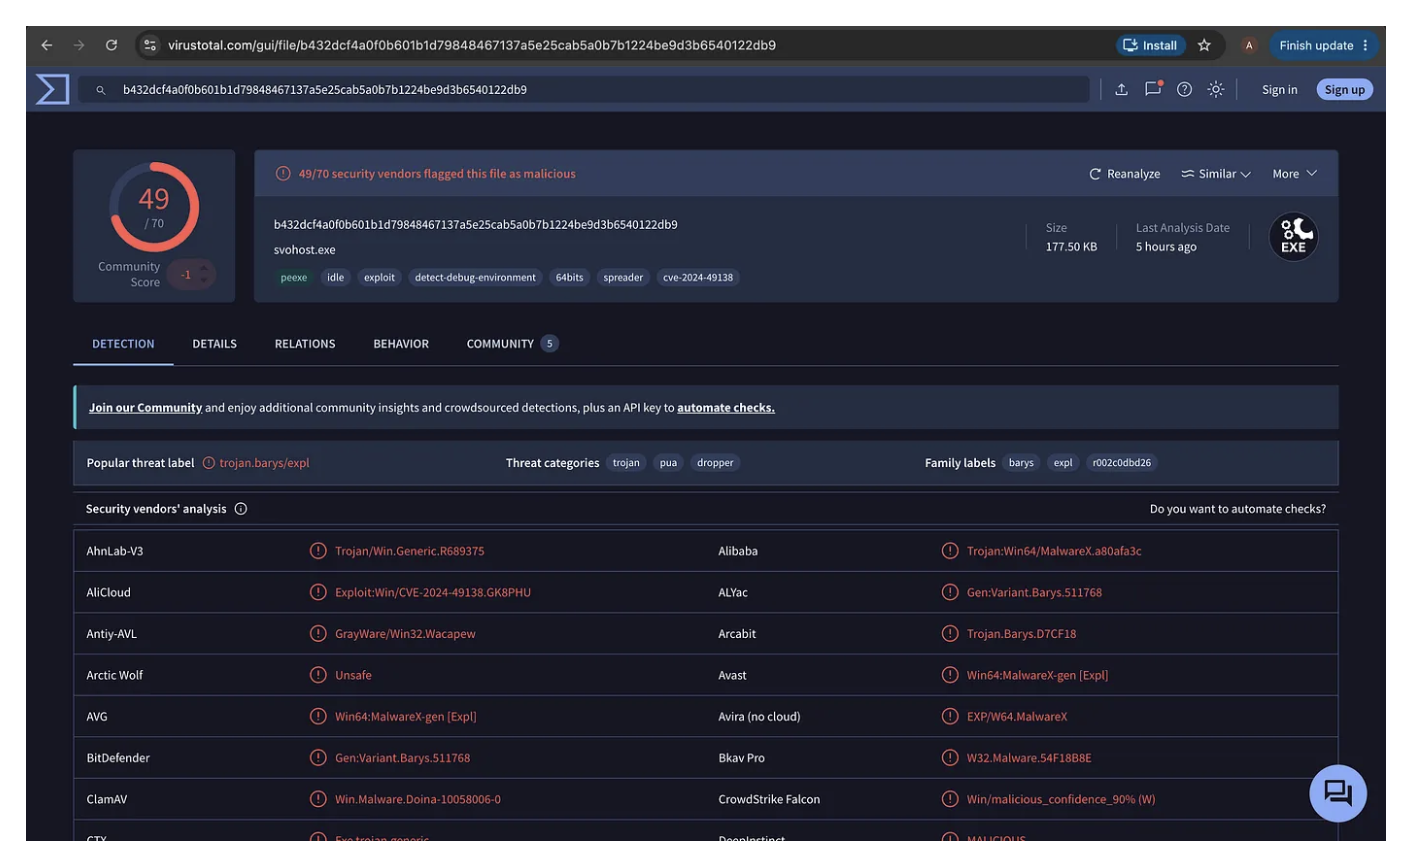
我在 VirusTotal 上搜索了该文件哈希,以获取有关该可执行文件的更多背景信息。
VirusTotal 显示 70 家安全厂商中有 49 家将该文件检测为恶意文件。多项检测结果还将该样本与 CVE-2024-49138 相关的漏洞利用活动关联起来。
这为我提供了更有力的证据,表明我处理的并非正常的 Windows 可执行文件。然而,我并未仅凭 VirusTotal 的结果做出最终判断。我将其与进程名称、文件位置、PowerShell 父进程以及主机上观察到的其他活动综合考量。
在确认该可执行文件可疑后,我没有止步于恶意软件检测,而是继续查看与该事件相关的活动。
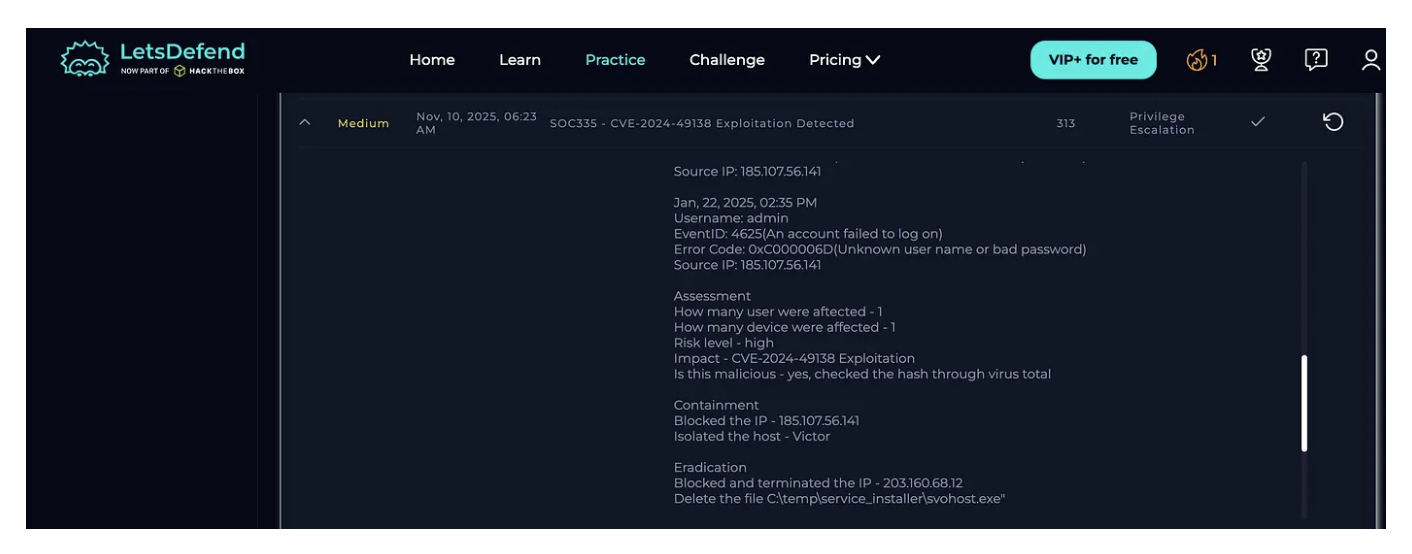
在调查过程中,我发现了一个涉及 admin 账户的 Windows 登录失败事件。
该事件显示:
| 字段 | 详情 |
|---|---|
| 事件 ID | 4625 |
| 账户 |
事件 ID 4625 表示 Windows 登录尝试失败。在此案例中,失败的身份验证活动为我提供了另一个事件,可与终端上已识别的可疑活动进行关联。
我将此视为辅助证据,并继续从整体上审查该事件,而不是假设单次登录失败就足以证明系统已被入侵。
在审查了现有证据后,我将该警报归类为真实阳性。
我的判断基于多项发现,而非单一指标:
svohost.exe 的可疑进程从临时目录被执行。Victor(172.16.17.207)。在此阶段,我已有足够证据将该事件视为恶意行为,并从调查阶段转入遏制和清除阶段。
一旦我确定该警报为真实阳性,优先事项就从调查转向限制影响和清除恶意活动。
根据调查结果,案例中记录的响应措施如下:
185.107.56.141。Victor,以防止进一步的恶意活动或通信。203.160.68.12。C:\temp\service_installer\svohost.exe
这些措施旨在阻止攻击者的进一步活动、隔离受影响的系统,并移除触发警报的恶意文件。
调查结束时,我能够将多条证据串联起来,而非仅依赖原始警报。
主要发现包括:
Victor,IP 地址为 172.16.17.207。svohost.exe 的可疑可执行文件从 C:\temp\service_installer\ 目录运行。admin 账户、来源 IP 为 185.107.56.141 的登录失败事件。根据本次调查中观察到的活动,以下 MITRE ATT&CK 技术具有相关性:
| 技术 | ID | 适用原因 |
|---|---|---|
| PowerShell | T1059.001 | PowerShell 被确认为可疑可执行文件的父进程。 |
| 利用漏洞进行权限提升 | T1068 | 该警报涉及疑似利用 CVE-2024-49138 进行权限提升。 |
我将映射范围限制在调查中现有证据支持的技术上,而不是试图映射所有可能的攻击者行为。
本次调查中我最大的收获之一是,不能仅凭单一指标就做出判断。
可疑的进程名称和文件位置给了我进一步调查的理由,但仅凭这些还不够。检查父进程、文件哈希、威胁情报结果、身份验证活动以及周围的警报上下文,让我对正在发生的事情有了更清晰的认识。
这也强化了识别恶意活动与响应恶意活动之间的区别。一旦警报被确认为真实阳性,调查就需要导向遏制和清除,以降低事件的影响。
我还在 Medium 上更详细地记录了此次调查:
本次调查是在 LetsDefend 模拟 SOC 培训环境中完成的,用于教育和作品集展示目的。此处显示的系统、用户、IP 地址、警报和事件活动均为培训场景的一部分,不代表真实的实际生产事件。
admin |
| 结果 | 登录失败 |
| 错误代码 | 0xC000006D |
| 来源 IP | 185.107.56.141 |