 abraxas/veneficus-implant-public
恶意软件0day。完整杀伤链恶意软件:漏洞利用、横向移动、C2、持久化。Rust转换为伪代码——如果你够聪明,可以自己构建。
完整杀伤链恶意软件 0day:漏洞利用、LPE、横向移动、C2、持久化
公开技术大纲 · 仅伪代码 · 不可执行
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini 是完整杀伤链恶意软件 0day:漏洞利用、LPE、横向移动、C2、持久化。
本仓库是该 Windows x64 工具包的文档克隆——以模块化代理的形式勾勒出整条链路:主机评分、隐藏、签名驱动辅助池(漏洞利用 / LPE)、横向强制认证加环回中继(横向移动)、HTTPS 边缘控制平面(C2),以及 WMI / 任务 / Run 键驻留(持久化),外加信息收集。
此处的每个模块都是伪代码。它不是可构建的项目,不是投放器,也不是对私有代码树的检测友好型转储。
| 保留 | 移除 / 别名化 |
|---|---|
| 产品名称 Veneficus | 私有函数名、类型、环境变量 |
| 公开的 CVE 标识符 | 厂商产品名称、漏洞利用代号 |
| 设计,包括缺陷 | 驱动文件名、设备路径、控制码 |
| 主机痕迹、XOR 密钥、补丁字节、正则表达式 | |
| 私有中继路径字符串 |
本包中的标识符均为别名。这些文件的副本不应被编译成能命中私有实现的 YARA 规则。
| 阶段 | 本大纲涵盖的内容 |
|---|---|
| 漏洞利用 | 投放器、签名驱动辅助池、进程内补丁 |
| LPE | 易受攻击驱动原语、调试权限、PPL 相邻转储路径 |
| 横向移动 | 认证强制 / 中继草图、类 SOCKS 环回代理 |
| C2 | HTTPS 边缘中继、密封信标、操作员任务队列 |
| 持久化 | WMI 脉冲、登录时任务、机器 Run 键 |
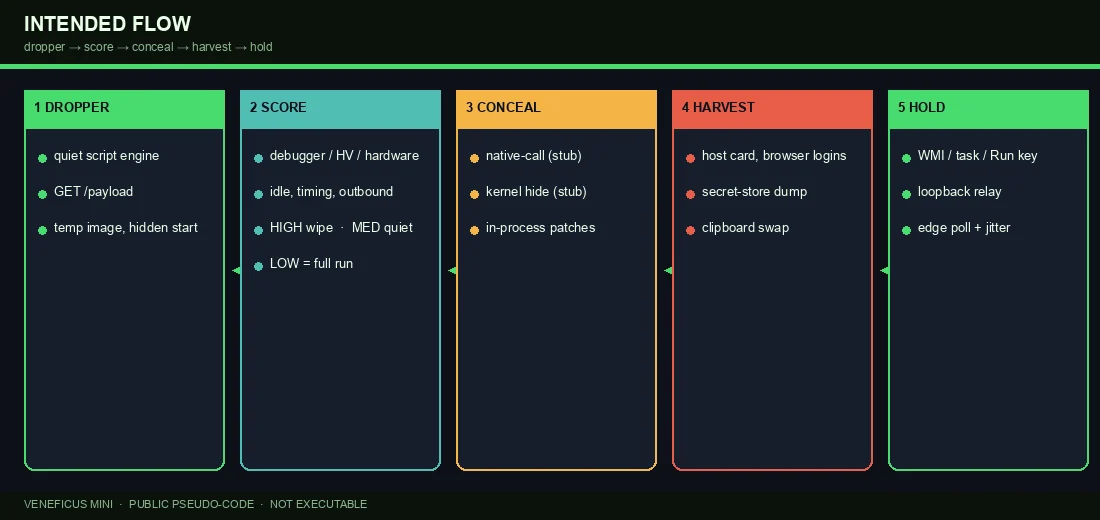
GET /payload,在用户临时目录下写入一个随机命名的映像,以隐藏方式启动。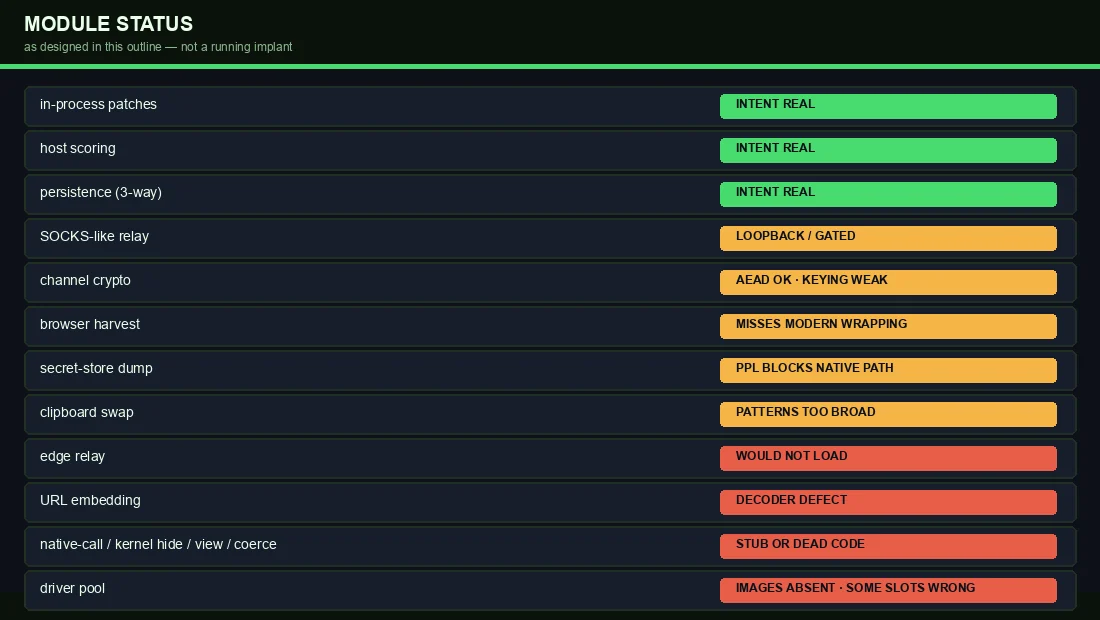
私有代码树尚未完成。本大纲有意保留可见的缺陷。
厂商名称已隐去。角色名称为别名。
| CVE | 池中角色 | 备注 |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | AV 内核扫描器 | 进程终止控制码 |
| CVE-2024-51324 | 第三方 AV 实用驱动 | 进程终止控制码 |
| CVE-2025-7771 | CPU 调优驱动 | 真实原语是物理内存读/写,而非 pid 终止 |
| CVE-2025-70795 | DLP 进程监控驱动 | 进程终止控制码 |
| CVE-2019-16098 | GPU 叠加驱动 | 虚拟读/写;私有代码树使用了错误的代码 |
| CVE-2025-33073 | SMB 客户端(横向草图) | 仅引用,未实现;死代码 |
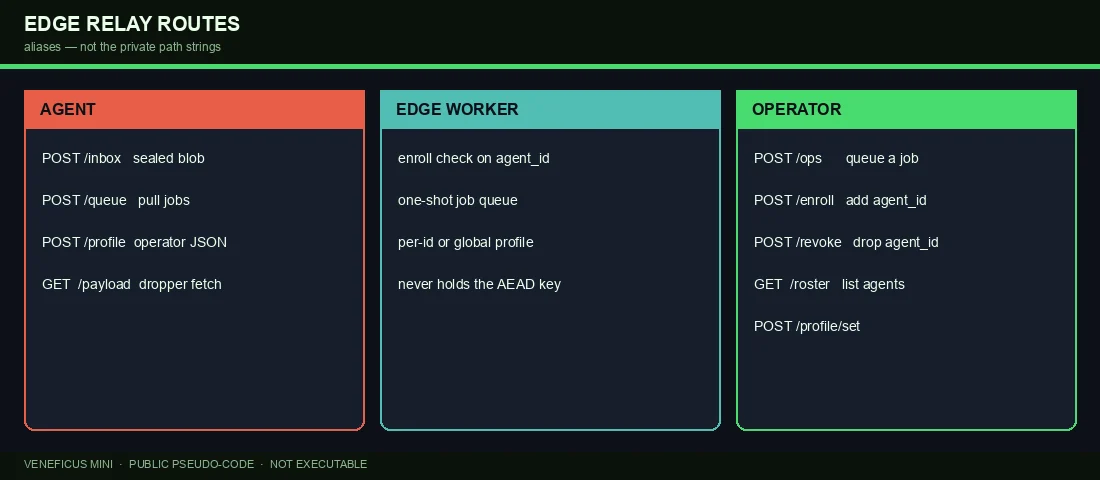
公开路径别名:/payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set。
密封数据块使用 AES-256-GCM。通道密钥由编译时代理 ID 派生,无盐值——持有二进制文件即意味着持有密钥。工作进程从不解密。任务以明文传输。
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
从 Veneficus_Mini/src/entry.pseudo 和 Veneficus_Mini/NOTICE.txt 开始。
.pseudo 文件无法构建。面向操作员的详细文章请参见 abraxaslabs.tech。


