Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
spybrowse — 用于窃取特定浏览器配置文件的代码(历史记录、偏好设置等) | Kitploit
工具/GitHubGitHub/1d8/spybrowse
持久化机制数据泄露信息收集恶意软件分析远程访问工具
GitHub1d8/spybrowse

spybrowse

用于窃取特定浏览器配置文件的代码(历史记录、偏好设置等)

查看仓库
6311166年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

BrowseSpy

请务必修改代码中所有 FTP 变量,这些变量包含接收文件的 FTP 服务器的用户名、密码和 IP 地址。

本代码将执行以下操作:

  1. 将自身复制到 %TMP% 目录,并命名为 ursakta.exe
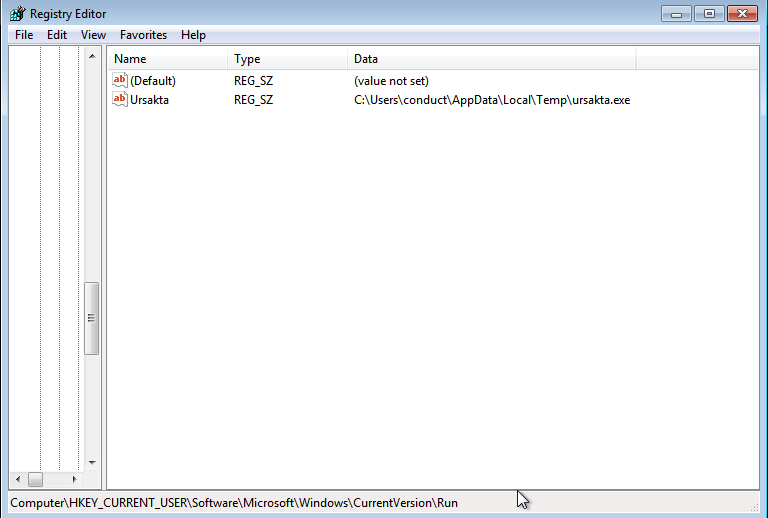
  2. 添加注册表项,以便用户每次登录时自动执行
  3. 检测用户正在使用的浏览器(Chrome、Firefox 或 Brave)
  4. 搜索 Chrome、Firefox 或 Brave 浏览器目录中的文件
  5. 在我们的 FTP 服务器上创建目录,然后将浏览器目录中的文件发送至 FTP 服务器

使用 MingW 在 Linux 上交叉编译

使用 Apt 安装命令:

  • sudo apt-get install mingw-w64

64 位:

  • x86_64-w64-mingw32-gcc *输入文件* -o *输出文件* -lwininet -lversion

32 位:

  • i686-w64-mingw32-gcc *输入文件* -o *输出文件* -lwininet -lversion

受害者视角:

注册表项:

文件活动:

FTP 连接:

检测率:

以下检测率是在使用 strip --strip-all *文件名.c* 剥离可执行文件后得到的。

下载工具