Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2022-22965 — 提供了一份详细的Spring4Shell(CVE-2022-22965)技术分析报告,涵盖根本原因、利用条件、影响、CVSS评分以及针对易受攻击的Spring应用的缓解措施。 | Kitploit
工具/GitHubGitHub/0xblackash/cve-2022-22965
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试学习与教育
GitHub0xblackash/cve-2022-22965

CVE-2022-22965

提供了一份详细的Spring4Shell(CVE-2022-22965)技术分析报告,涵盖根本原因、利用条件、影响、CVSS评分以及针对易受攻击的Spring应用的缓解措施。

查看仓库
1177个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

🚨 CVE-2022-22965 — "Spring4Shell"

1_N9RLjiAn_OcNxyjJD_5ZJQ

CVE Severity CVSS Platform Framework

严重远程代码执行(RCE)漏洞

公开披露时间:2022年3月31日


📖 目录

  • 概述
  • 受影响的组件
  • 技术根本原因
  • 利用条件
  • 影响
  • 严重性与CVSS
  • 缓解与修复
  • 时间线
  • 与Log4Shell的对比
  • 总结

🔎 概述

Spring4Shell 是 CVE-2022-22965 的昵称,这是一个 Spring 数据绑定机制中的漏洞,可能允许攻击者实现远程代码执行(RCE)。

它主要影响使用以下条件的应用程序:

  • :contentReference[oaicite:1]{index=1}
  • 以 WAR 文件形式打包
  • 部署在 :contentReference[oaicite:2]{index=2} 上
  • 运行在 :contentReference[oaicite:3]{index=3} 9 或更高版本

🧠 技术根本原因

Spring MVC 自动将 HTTP 请求参数映射到 Java 对象字段——这一过程称为数据绑定。

在特定条件下,攻击者可以:

  1. 通过精心构造的 HTTP 参数操纵对象属性
  2. 访问内部类加载器属性
  3. 修改 Tomcat 配置
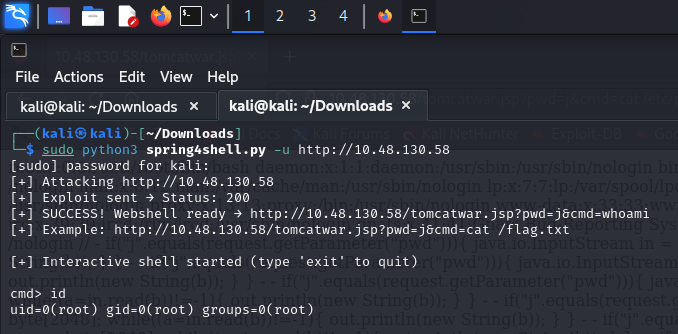
  4. 将恶意 JSP 文件(Web Shell)写入磁盘

这最终允许在服务器上执行任意代码。


⚙️ 利用条件

spring4shell

Spring4Shell 并非普遍可利用。必须满足以下所有条件:

  • ✔ 运行 Java 9+
  • ✔ 使用存在漏洞的 Spring 版本(5.3.0–5.3.17 或 5.2.0–5.2.19)
  • ✔ 以 WAR 文件形式部署
  • ✔ 运行在 Apache Tomcat 上
  • ✔ 为请求参数启用了数据绑定

如果打包为 Spring Boot 可执行 JAR,则通常无法利用。


💥 潜在影响

如果成功利用,攻击者可以:

  • 上传 Web Shell (JSP)
  • 执行任意系统命令
  • 访问敏感应用程序数据
  • 深入渗透内部网络
  • 完全控制应用服务器

📊 严重性与 CVSS

指标值
CVE IDCVE-2022-22965
CVSS 评分9.8(严重)
攻击向量网络
是否需要身份验证❌ 否
用户交互❌ 无
影响完全远程代码执行

🛠 缓解与修复

✅ 官方修复

升级到:

  • Spring Framework 5.3.18
  • Spring Framework 5.2.20

Spring Boot 版本也相应进行了更新。


🔒 推荐加固措施

  • 优先选择 JAR 打包而非 WAR
  • 升级 Java 运行时
  • 限制可写目录
  • 禁用不必要的绑定字段
  • 监控可疑文件创建
  • 部署 Web 应用防火墙 (WAF)

🗓 时间线

日期事件
2022年3月漏洞报告
2022年3月31日公开披露
同日发布补丁
随后几天全球安全扫描开始

🔥 Spring4Shell 与 Log4Shell 对比

特性Spring4ShellLog4Shell
框架Spring FrameworkApache Log4j
CVE2022-229652021-44228
利用复杂度中等(需要特定条件)极低
默认暴露面有限广泛
CVSS9.810.0

Spring4Shell 很严重,但 Log4Shell 在实际环境中的暴露面更广。


📌 总结

字段值
名称Spring4Shell
CVECVE-2022-22965
类型远程代码执行
受影响软件Spring Framework
严重性严重
是否有补丁是
利用条件需要特定配置

⚠️ 最后说明

Spring4Shell 展示了现代框架中复杂的对象绑定和反射机制如何引入意外的攻击面。

虽然其全球影响力不及 Log4Shell,但它仍然是一个关键的漏洞,需要在受影响的环境中立即打补丁。

下载工具