

strix — 已更新!
开源 AI 渗透测试工具,用于发现并修复应用程序的漏洞。
Strix
开源 AI 渗透测试工具。自主 AI 黑客,发现并修复你应用中的漏洞。




[!TIP] 新功能! Strix 可与 GitHub Actions 和 CI/CD 流水线无缝集成。在每次拉取请求时自动扫描漏洞,并在不安全代码进入生产环境之前将其拦截 - 无需任何配置即可开始使用。
Strix 概述
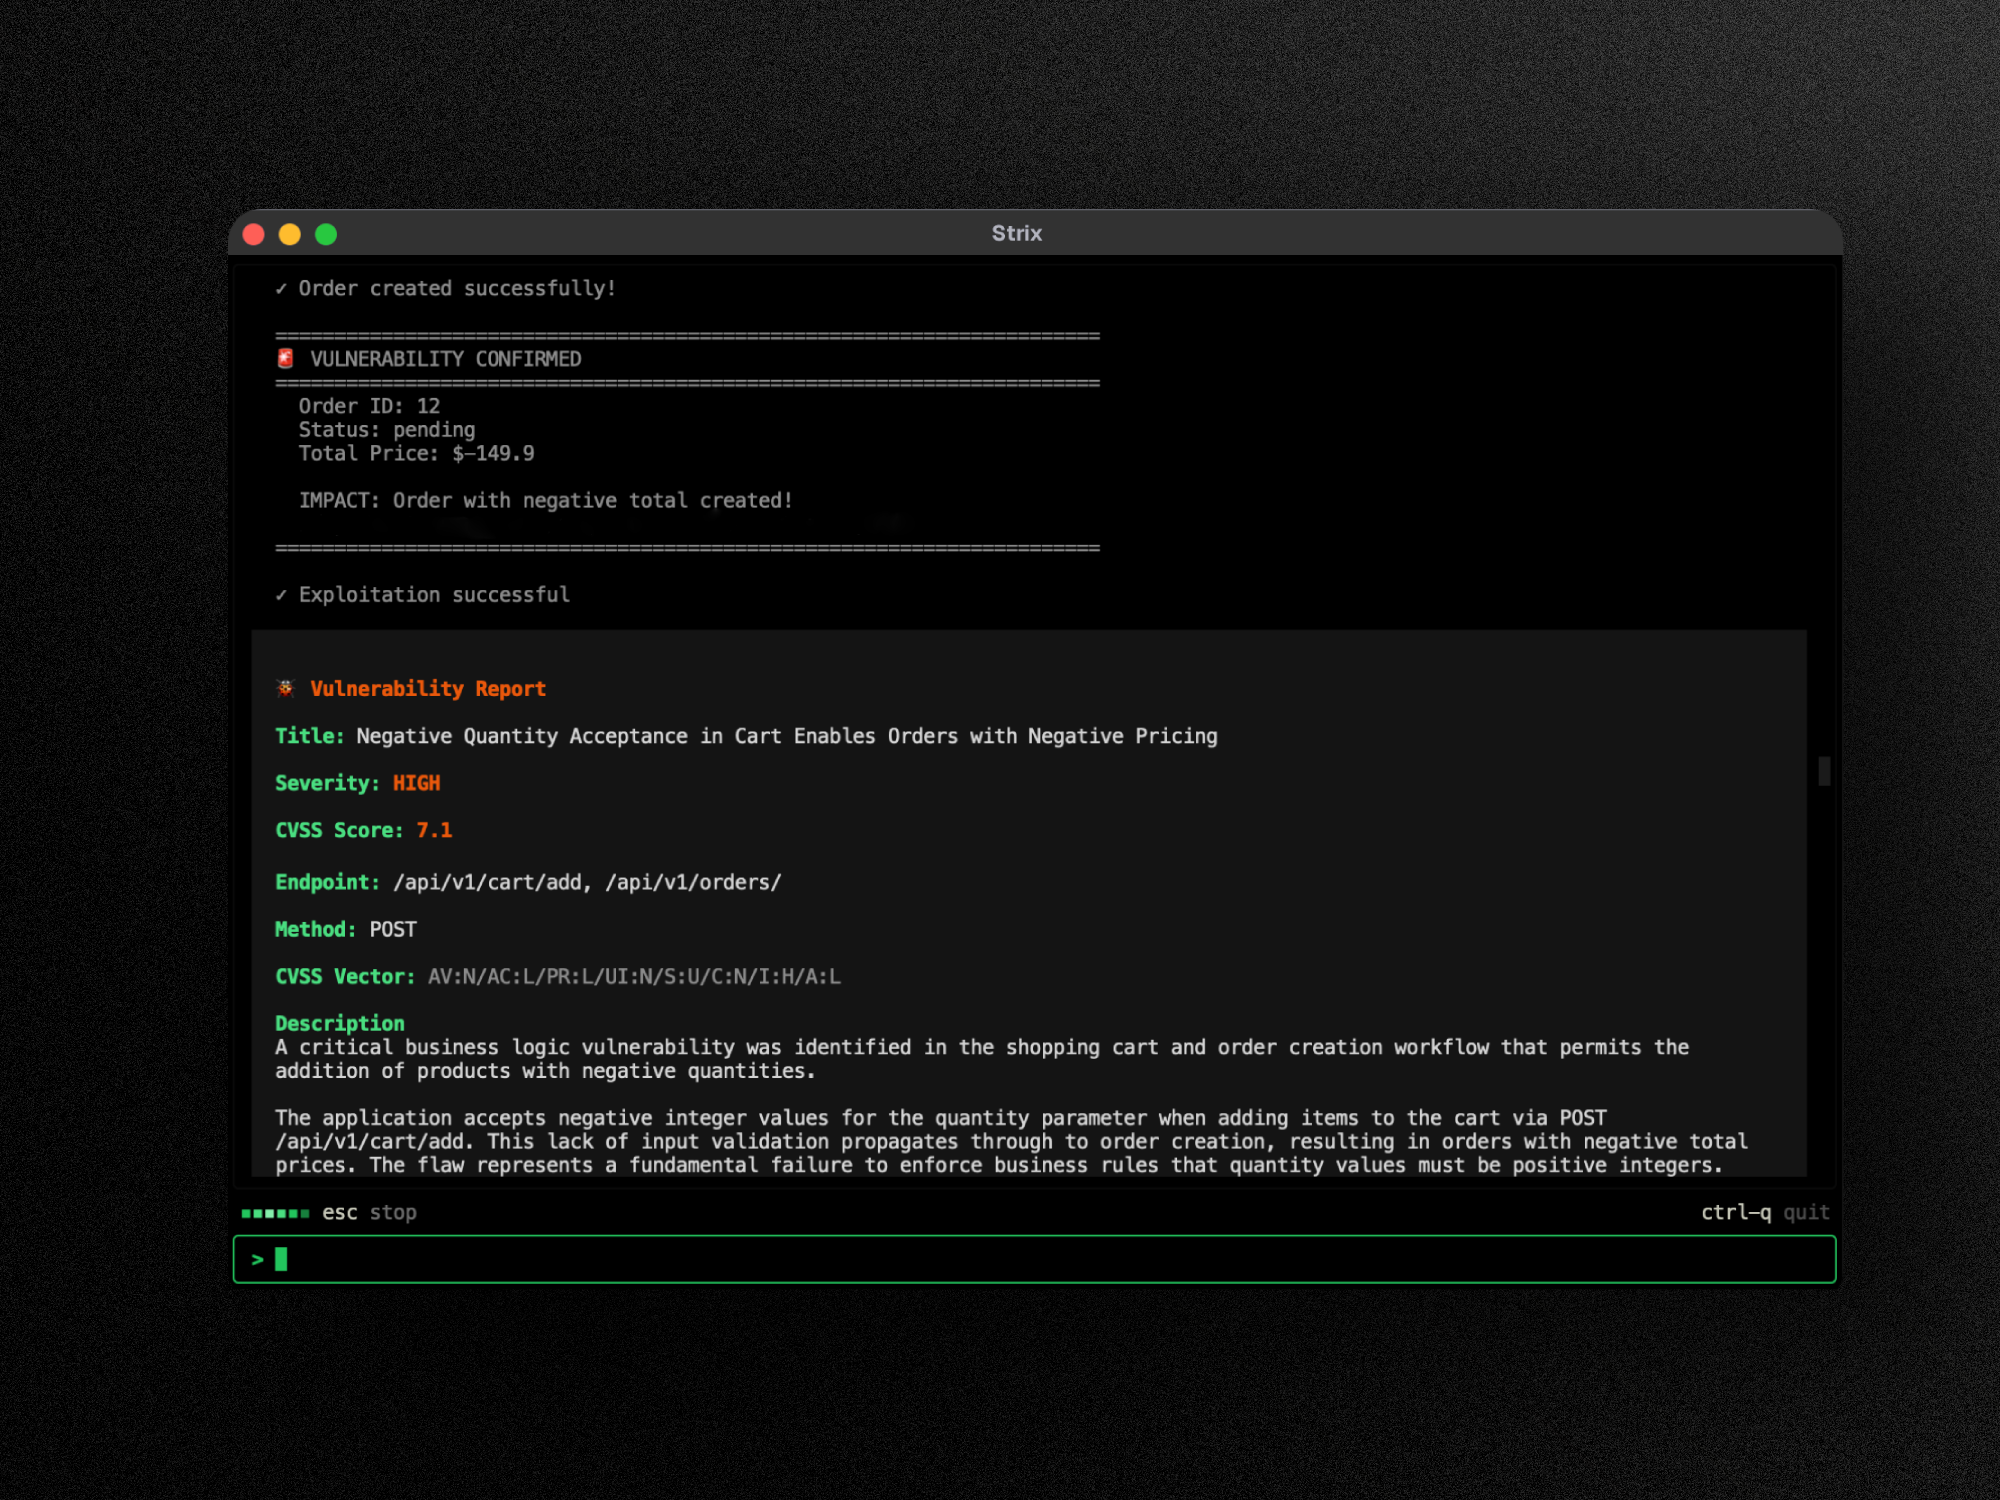
Strix 是自主 AI 渗透测试代理,其行为就像真正的黑客一样 - 它们动态运行你的代码,发现漏洞,并通过实际的漏洞验证(proof-of-concept)来确认漏洞。专为开发者和安全团队打造,无需手动渗透测试的繁琐开销,也无需忍受静态分析工具的误报,即可获得快速、准确的安全测试。
核心能力:
- 完整的渗透测试工具包 - 开箱即用的侦察、利用和验证能力
- 多代理编排 - 由 AI 渗透测试员组成的团队,可协作并可扩展
- 真实漏洞利用验证 - 可用的 PoC,而非传统漏洞扫描器那样的误报
- 开发者优先的 CLI - 可操作的发现结果,附带修复指导
- 自动修复与报告 - 生成补丁和符合合规要求的渗透测试报告
使用场景
- 应用安全测试 - 检测并验证你应用中的关键漏洞
- 快速渗透测试 - 数小时而非数周内完成渗透测试,并附合规报告
- 漏洞赏金自动化 - 自动化漏洞赏金研究并生成 PoC,加快报告速度
- CI/CD 集成 - 在 CI/CD 中运行测试,在漏洞进入生产环境之前将其拦截
🚀 快速开始
前置条件:
- Docker(正在运行)
- 来自任意受支持的提供商的 LLM API 密钥(OpenAI、Anthropic、Google 等)
安装与首次扫描
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 首次运行会自动拉取沙箱 Docker 镜像。结果会保存到
strix_runs/<run-name>
运行 Strix 的方式
- 开源版 - 免费,使用 Docker 和你自己的 LLM 密钥在本地运行。快速开始
- Strix Cloud - 无需配置,经过验证的发现结果,一键自动修复,以及 PR 审查。运行渗透测试 →
- 企业版 - SSO、符合合规要求的报告、VPC 或自托管部署。试用 Strix 企业版 →
☁️ Strix Cloud
在 app.strix.ai 体验 Strix 全栈渗透测试平台 - 免费注册,连接你的代码仓库和域名,几分钟内即可启动渗透测试。
- 带 PoC 的已验证发现结果 - 每个漏洞都包含可用的漏洞验证(proof-of-concept)利用代码和复现步骤
- 一键自动修复 - AI 生成的安全补丁,以可直接合并的拉取请求形式提供
- 持续渗透测试 - 全天候漏洞扫描,与你的部署保持同步
- DevSecOps 集成 - GitHub、GitLab、Bitbucket、Slack、Jira、Linear 以及 CI/CD 流水线
- 持续学习 - AI 基于过往发现不断积累,适应你的代码库,并随时间推移减少误报
🏢 企业版
获得同样的 Strix 体验,并具备企业级管控能力:SSO(SAML/OIDC)、符合合规要求的自定义渗透测试报告(SOC 2、ISO 27001、PCI DSS)、专属支持与 SLA、自定义部署选项(VPC 或自托管)、BYOK 模型支持,以及针对你的环境优化的定制 AI 渗透测试代理。
🤖 从你的编码代理中使用 Strix
Strix 已为代理做好准备。让 Claude Code、Cursor、Codex 或任何兼容 SKILL.md的代理具备运行渗透测试、修复发现结果和设置 CI 扫描的能力:
npx skills add usestrix/strix
这会安装九项技能,用于针对代码、Web 应用、API 和 OWASP Top 10 运行渗透测试、修复发现结果和进行 CI 扫描。代理可以使用本地 CLI 或使用相同引擎的托管云服务。
快速参考请参见 AGENTS.md,CLI 请参见 docs.strix.ai/llms.txt,API 请参见 docs.app.strix.ai。
✨ 功能特性
代理式渗透测试工具
Strix 代理配备了全面的攻击性安全工具包 - 与专业渗透测试人员和道德黑客使用的工具相同:
- HTTP 拦截代理 - 使用 Caido 进行完整的请求/响应操纵与分析
- 浏览器利用 - 自动化浏览器,用于测试 XSS、CSRF、点击劫持和认证绕过流程
- Shell 与命令执行 - 用于漏洞利用开发和后渗透的交互式终端
- 自定义漏洞利用运行时 - 用于编写和验证漏洞验证(proof-of-concept)利用代码的 Python 沙箱
- 侦察与 OSINT - 自动化攻击面测绘、子域名枚举和指纹识别
- 静态与动态代码分析 - SAST + DAST 能力,实现全面的应用安全测试
- 漏洞知识库 - 带有 CVSS 评分和 OWASP 分类的结构化发现结果
全面的漏洞扫描器
Strix 可识别、验证并利用 OWASP Top 10 及更广泛范围内的各类安全漏洞:
- 访问控制失效 - IDOR、权限提升、认证绕过
- 注入攻击 - SQL 注入、NoSQL 注入、OS 命令注入、SSTI
- 服务端漏洞 - SSRF、XXE、不安全的反序列化、RCE
- 客户端攻击 - XSS(存储型/反射型/DOM)、原型污染、CSRF
- 业务逻辑缺陷 - 竞态条件、支付操纵、工作流绕过
- 认证与会话 - JWT 攻击、会话固定、撞库向量
- 基础设施与云 - 错误配置、暴露的服务、云安全问题
- API 安全 - 认证失效、批量赋值、速率限制绕过
代理图(多代理渗透测试)
用于全面自动化渗透测试的高级多代理编排:
- 分布式渗透测试 - 用于侦察、利用和后渗透的专用 AI 代理
- 可扩展的安全测试 - 跨多个目标并行执行,实现快速、全面的覆盖
- 动态协调 - 代理共享发现结果、串联漏洞,并像红队一样协作
🖥️ 本地 Web 查看器
每次扫描在运行过程中都会将结果写入磁盘。使用一条命令即可在本地仪表板中查看它们:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
该仪表板显示发现结果、代理团队的实时地图以及过往运行记录。任何数据都不会离开你的机器,且 UI 已预构建随附。strix view 绑定到 127.0.0.1 并打印一个带令牌的链接,该链接授予对该次运行的访问权限,因此请谨慎分享。
有关各项选项以及如何从另一台机器访问查看器,请参见查看器文档。
使用示例
基本用法
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
API 测试(OpenAPI / Swagger / Postman)
将 Strix 指向 API 契约,它就会测试每一个声明的端点,而无需通过爬取来发现它们。将规范与实时基础 URL 配对,以便代理知道将流量发送到哪里:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
高级测试场景
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
有关所有选项(包括扫描模式、差异范围、指令文件和预算),请参见 CLI 参考。