

cicd-sensor vrules/v20260714-002
基于eBPF的运行时安全传感器,适用于CI/CD流水线。检测供应链攻击,记录进程血缘关系和文件访问,为GitHub Actions和GitLab CI/CD提供取证证据。
🚧 预发布:活跃开发中。 cicd-sensor 目前处于预发布阶段,正在积极开发中。非常欢迎反馈。
cicd-sensor
可以理解为 EDR,但面向 CI/CD 流水线。
面向 GitHub Actions 和 GitLab CI/CD 的开源 eBPF 驱动运行时安全传感器。
→ 完整文档


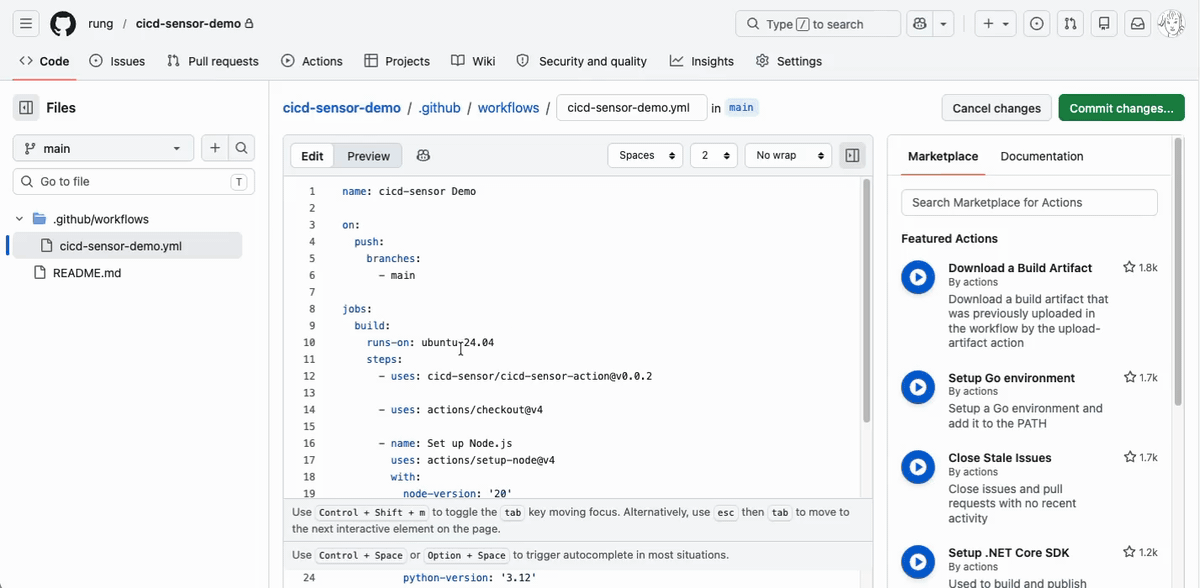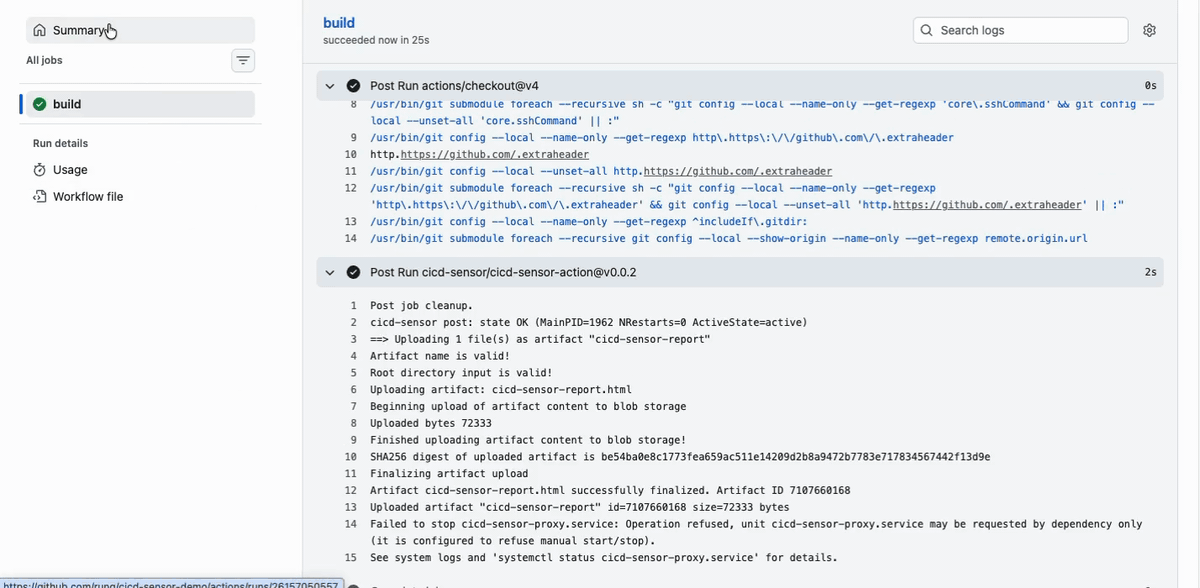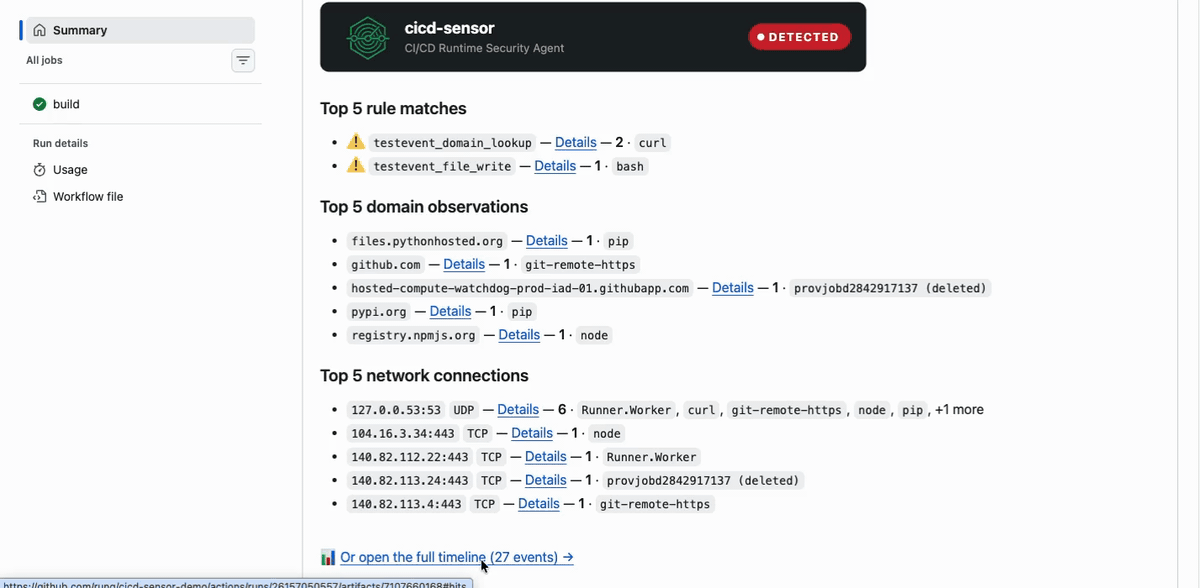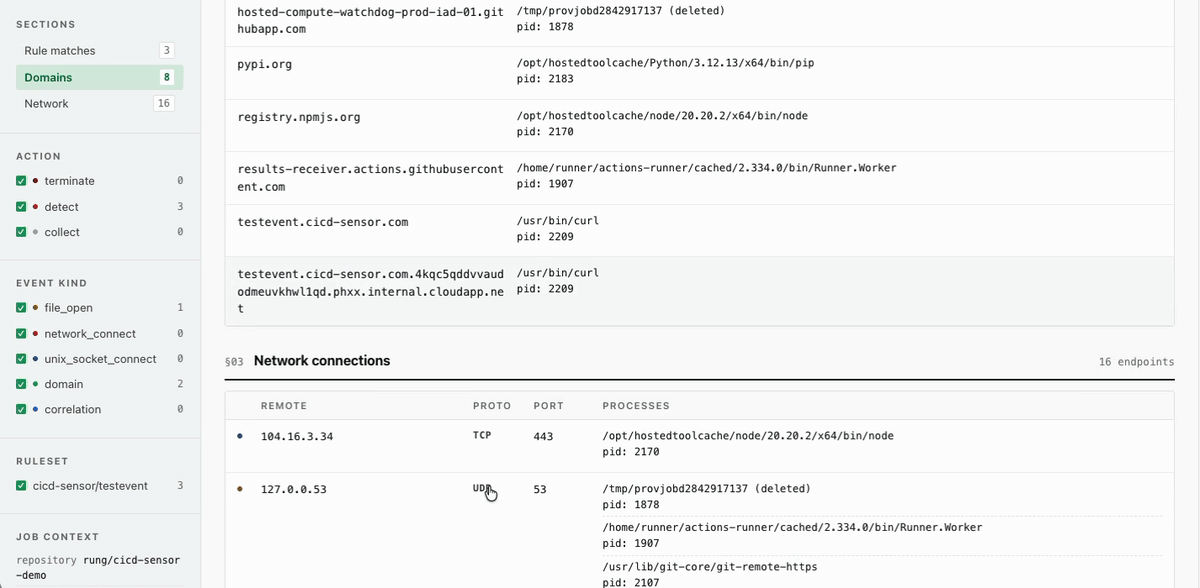
演示
|
cicd-sensor 的功能
当 CI/CD 作业中被攻陷的依赖窃取你的云凭据并将其泄露时,你能发现吗?事后你是否有日志可供调查?cicd-sensor 是一个开源传感器,让每个团队都能回答这两个问题。
检测: 在运行时利用进程祖先关系(例如,从 npm install 派生的进程访问凭据)以及跨信号关联(例如,在一个作业中读取多个类别的凭据)来检测供应链攻击。基线规则针对真实 CI/CD 攻击中出现的模式,并且可以选择退出:如果你只想要下面的日志和证据,可以将其关闭。
日志与证据: 每次运行,cicd-sensor 都可以生成用于审查、告警和取证分析的日志,并通过 cicd-sensor Manager 路由到 S3、GCS、Azure Blob 和 Pub/Sub 等云端接收端。cicd-sensor-action 还可以为每次运行生成图形化报告和构建证明。你的数据始终由你掌控。cicd-sensor 绝不会向 cicd-sensor 项目运营的服务器发送任何内容。
快速开始
在 GitHub 托管的运行器上,将 cicd-sensor action 添加为工作流中的第一步。
jobs:
  build:
    runs-on: ubuntu-24.04
    steps:
      - uses: cicd-sensor/cicd-sensor-action@2bc31a18949a77cd5f5bd452f24f00fbb507cdf6 # v0.0.41
对于自托管的 GitHub Actions 或 GitLab CI/CD,请参阅用户指南。
为什么 CI/CD 运行时需要这个
CI/CD 流水线负责构建、发布、部署和管理云基础设施,并且为此持有云凭据、签名密钥和镜像仓库令牌。供应链攻击者在这些作业内部运行,并在作业结束时带着证据消失。
大多数其他运行时都有其开源防御工具:Falco、Tetragon、Tracee、Wazuh、OSQuery。CI/CD 运行时的开源覆盖一直落后。Sigstore 证明了制品是在哪里、如何构建的;cicd-sensor 保留了实际运行了什么,以便团队能够检测、响应和审计。
功能对比
| 能力 | cicd-sensor | Harden-Runner(免费版) | 备注 |
|---|---|---|---|
| 许可与部署 | |||
| 开源 | ✅ 是 | ✅ 是 | |
| 数据隐私 | ✅ 自托管 | SaaS 后端 | cicd-sensor 完全在你的基础设施内运行,因此日志和事件保留在你的环境中。 |
| 平台覆盖 | |||
| 私有仓库 | ✅ 是 | ❌ 否 | |
| 自托管运行器 | ✅ 是 | ❌ 否 | 强制使用自托管运行器可实现跨每个作业的组织级日志收集。 |
| GitHub Actions 支持 | ✅ 是 | ✅ 是 | |
| GitLab CI/CD 支持 | ✅ 是 | ❌ 否 | |
| 能力 | |||
| 检测规则 | ✅ 是 | ✅ 是 | |
| 灵活的自定义规则 | ✅ 是 | 🔶 有限 | cicd-sensor 规则覆盖进程祖先关系、文件访问以及跨信号关联;Harden-Runner 主要是一个网络出口允许列表。 |
| 网络阻断 | 🔶 部分 | ✅ 是 | cicd-sensor 在检测到问题时终止进程并停止作业,而不是像防火墙那样过滤流量。 |
| 日志导出 | ✅ 是 | ❌ 否 |
此表比较的是 Harden-Runner 的免费版本。StepSecurity 的付费平台提供更多功能,例如私有仓库和自托管运行器支持、仪表板和策略管理。
基于截至 2026 年 5 月的公开信息。欢迎指正。
第三方服务
GMO Flatt Security 的 Takumi Runner 充当托管的 cicd-sensor Manager,并在收集的日志之上添加其自身的威胁检测和追踪分析。有关设置,请参阅其集成指南(英文 / 日文)。它是一个独立的商业产品,cicd-sensor 无需它也能工作。
cicd-sensor 是一个厂商中立的开源项目:它可以独立工作,它与之通信的任何 manager 都是你选择运行的。其他厂商和服务同样欢迎与 cicd-sensor 集成。
当 cicd-sensor 指向第三方托管 manager 时,它收集的日志和事件会发送到该厂商的服务。
支持的 CI/CD 流水线
| 平台 | 环境 | 状态 |
|---|---|---|
| GitHub Actions | GitHub 托管运行器 | ✅ 支持 |
| GitHub Actions | 机器上的自托管运行器 | ✅ 支持 |
| GitHub Actions | Kubernetes 上的 Actions Runner Controller | 🧪 预览支持 |
| GitLab CI/CD | GitLab Runner Docker 执行器 | ✅ 支持 |
| GitLab CI/CD | GitLab Runner Kubernetes 执行器 | 🧪 预览支持 |
| GitLab CI/CD | GitLab 托管运行器 | ❌ 不支持(技术限制) |
适用于公有和私有仓库,不依赖第三方 SaaS。
Linux 内核:amd64 上为 5.15 或更高版本,arm64 上为 6.1 或更高版本。
规则
cicd-sensor 附带一组基线规则。有关它们如何工作,请参阅基线规则指南;规则定义本身位于 rules/。你也可以编写自己的规则,或完全关闭基线。
文档
- 入门指南:cicd-sensor 是什么以及如何开始使用。
- 用户指南:GitHub Actions 和 GitLab CI/CD 的部署路径。
- 规则:编写检测、收集和关联规则。
- 日志记录:管理器交付的日志格式。
- 证明谓词:用于 CI/CD 运行时证据的运行时追踪谓词。
- 开发者指南:agent、eBPF 运行时、管理器和规则引擎的内部实现。
关于项目
[!NOTE] 关于创建者: cicd-sensor 是一个厂商中立的开源项目,由 Hiroki Suezawa (@rung) 创建并维护,他是 Common Threat Matrix for CI/CD Pipeline 的作者、OWASP Top 10 CI/CD Security Risks 的贡献者,以及 OSC&R / pbom.dev 的早期贡献者。cicd-sensor 最初是作为个人项目启动的,以贴近那些处于供应链攻击受害端的开源社区。
官方只读镜像发布在 gitlab.com/cicd-sensor/cicd-sensor。GitHub 是规范来源;GitLab 镜像会定期同步。
许可证
Apache License 2.0(LICENSE)。internal/agent/bpf/ 下的 BPF 源代码采用双重许可 GPL-2.0-only OR BSD-2-Clause(详情)。