
xalgorix v4.6.78
自主式 AI 渗透测试代理 — 实时侦察、漏洞检测和漏洞利用编排。Go + TypeScript。





Xalgorix — 开源 AI 渗透测试工具,证明漏洞真实存在
大多数扫描器只能检测。Xalgorix 能够证明。 一个自主 LLM 智能体执行完整的渗透测试方法论,随后由独立验证器重新利用每一个发现,之后才会生成报告——因此你得到的是证据,而不是一堆需要人工分诊的不确定项。自托管、隐私保护、自带 LLM。使用 Go + TypeScript 构建。
🚀 快速开始 · 💡 为什么选择 Xalgorix · ✨ 功能特性 · 🎯 使用场景 · ☁️ 托管云服务 · 📖 文档
🎬 发布概览
▶️ 观看 50 秒发布视频 — Xalgorix 实战演示:自主扫描与漏洞利用验证的发现结果,不到一分钟即可完成。
📸 截图
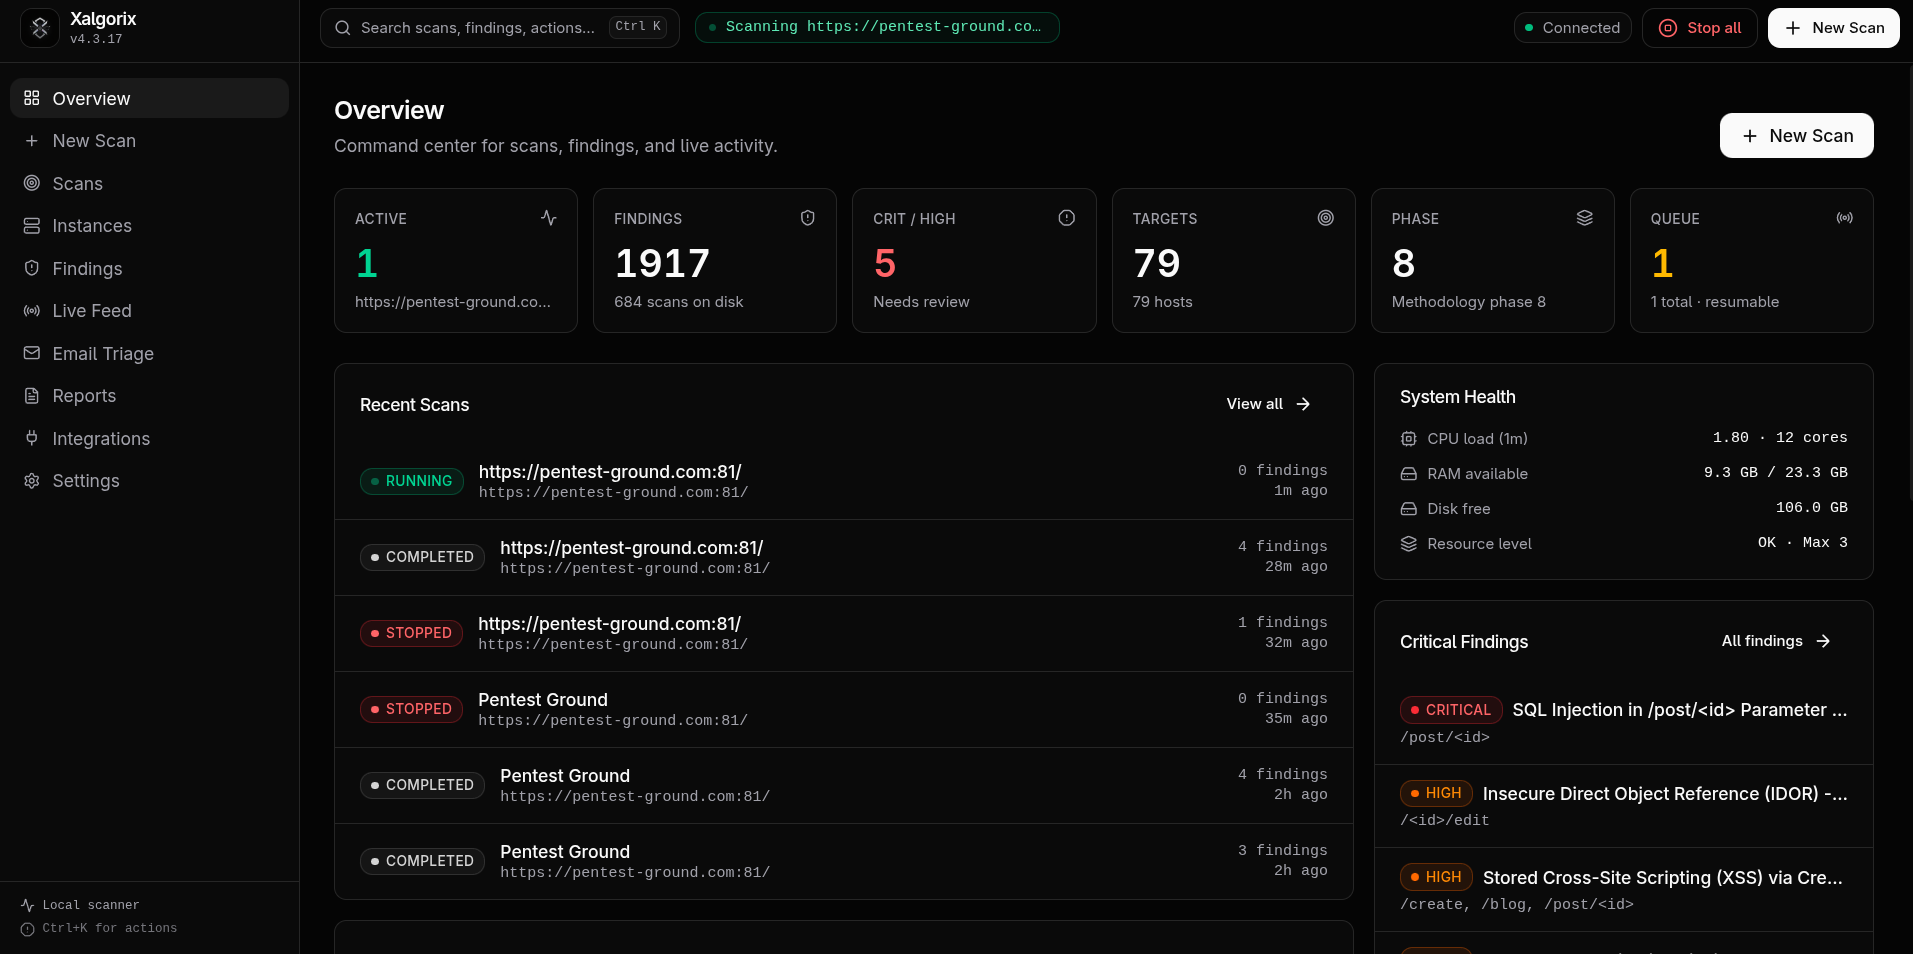
🖥️ 自托管仪表盘 — 本地运行于 127.0.0.1:9137
| 概览仪表盘 | 扫描详情 | 发现结果 |
|---|---|---|
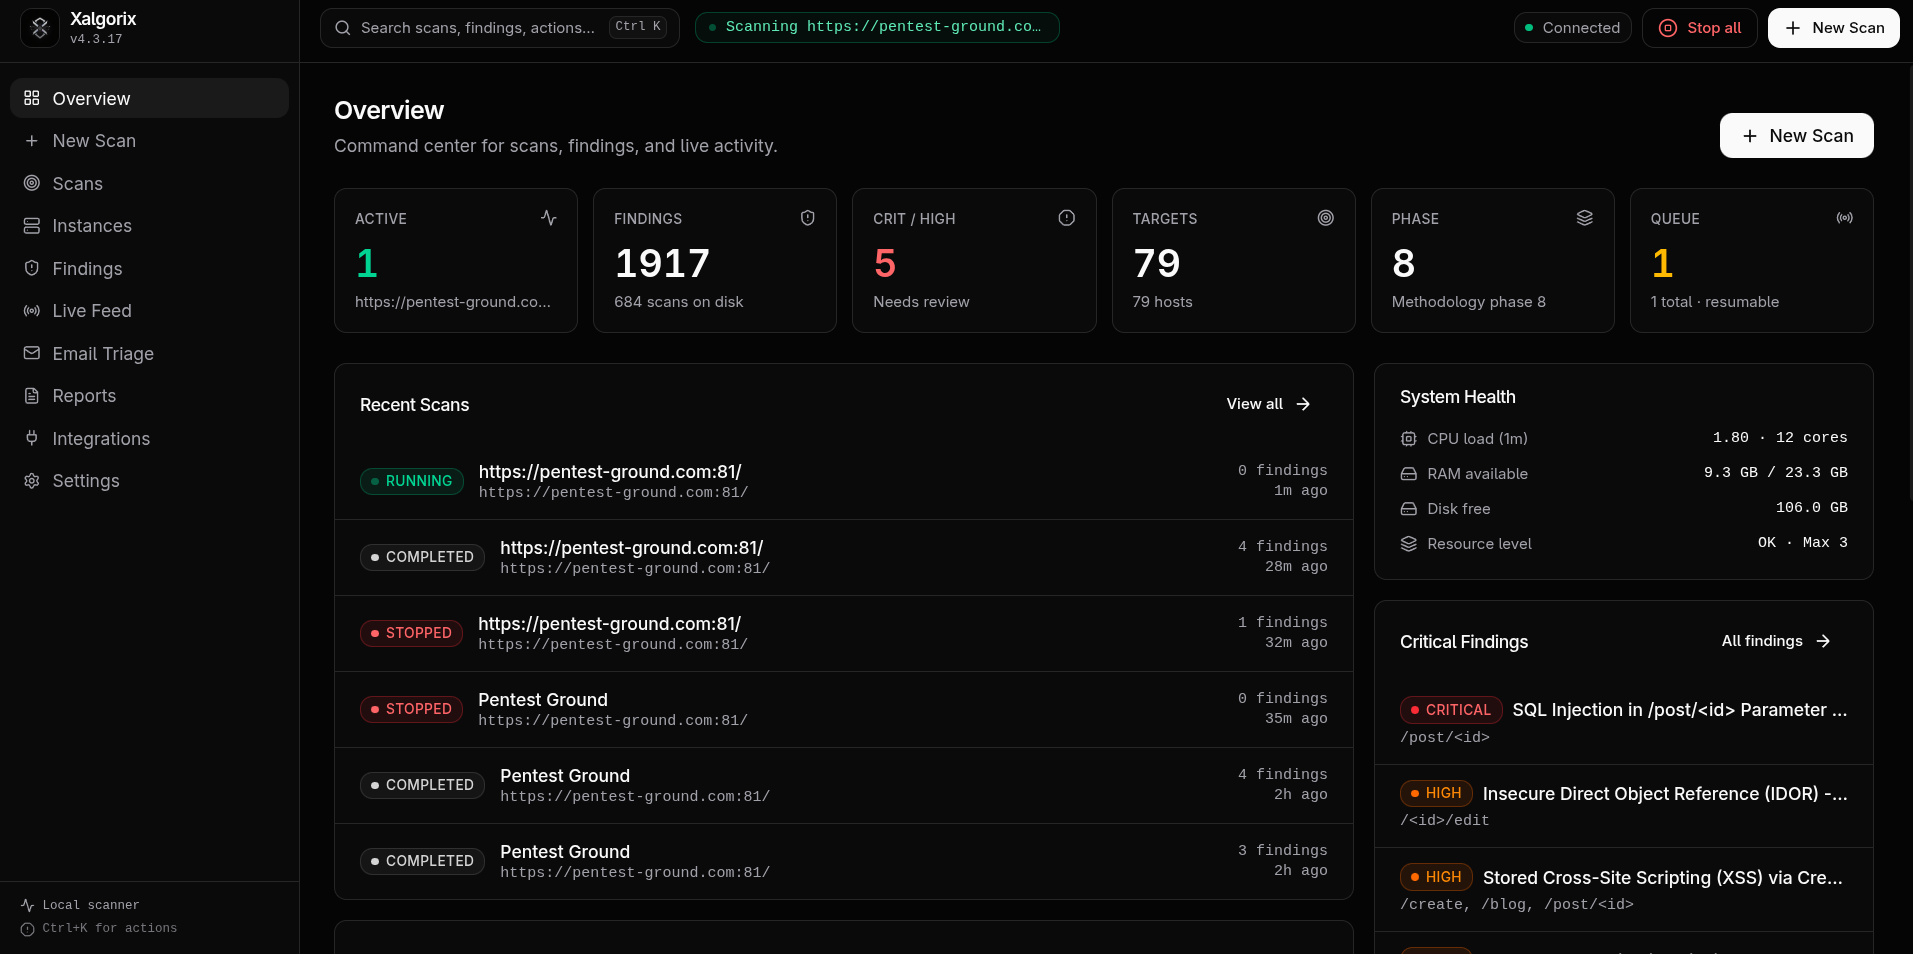 | 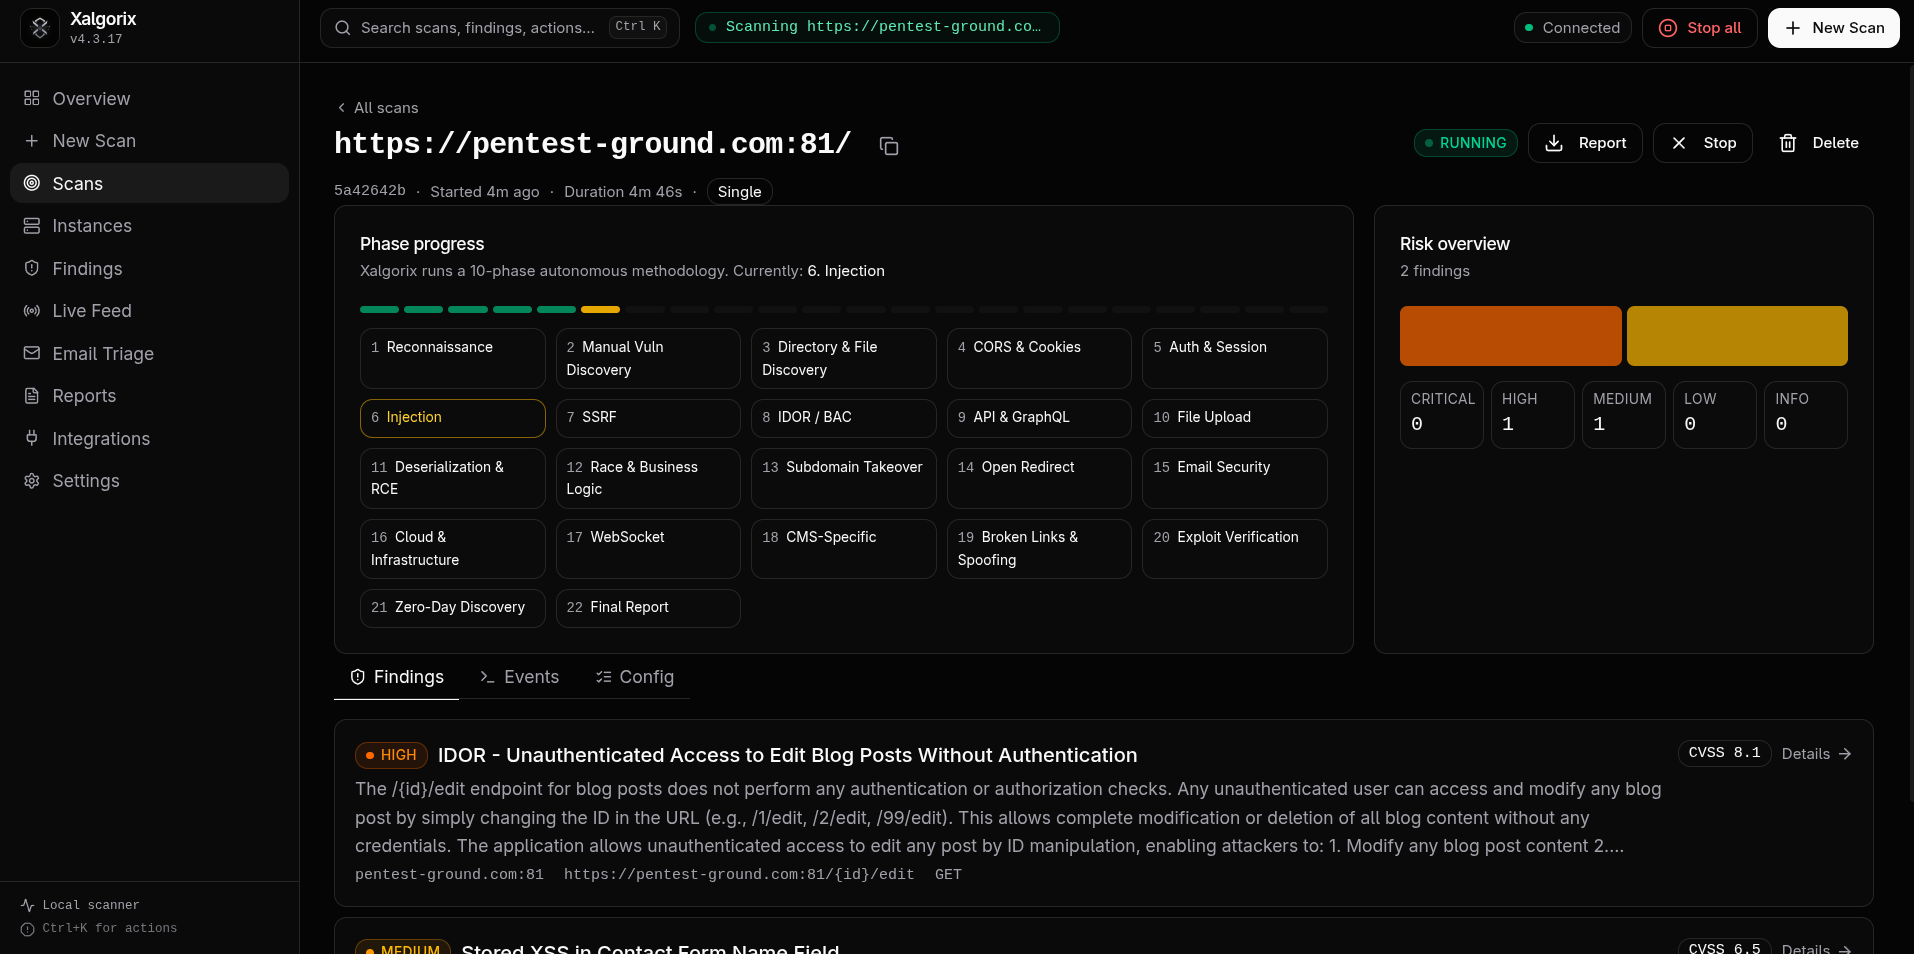 | 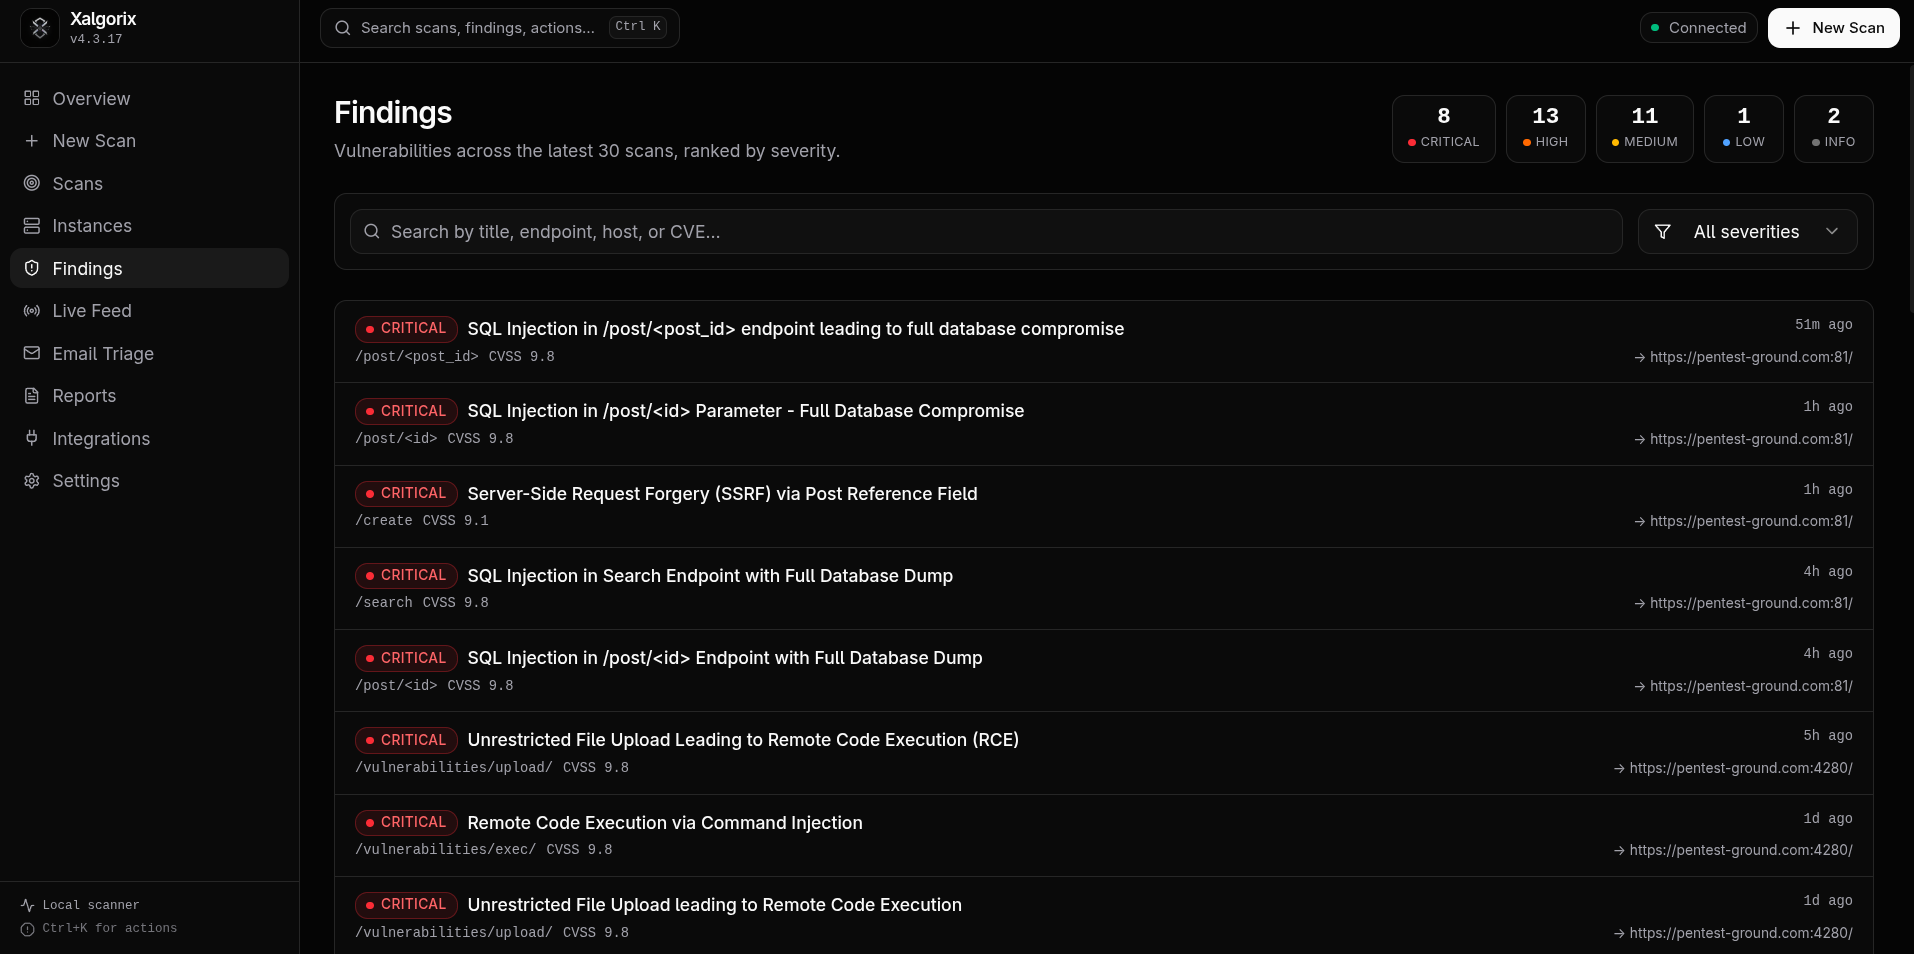 |
☁️ 托管云仪表盘 — 全托管版本,访问 www.xalgorix.com
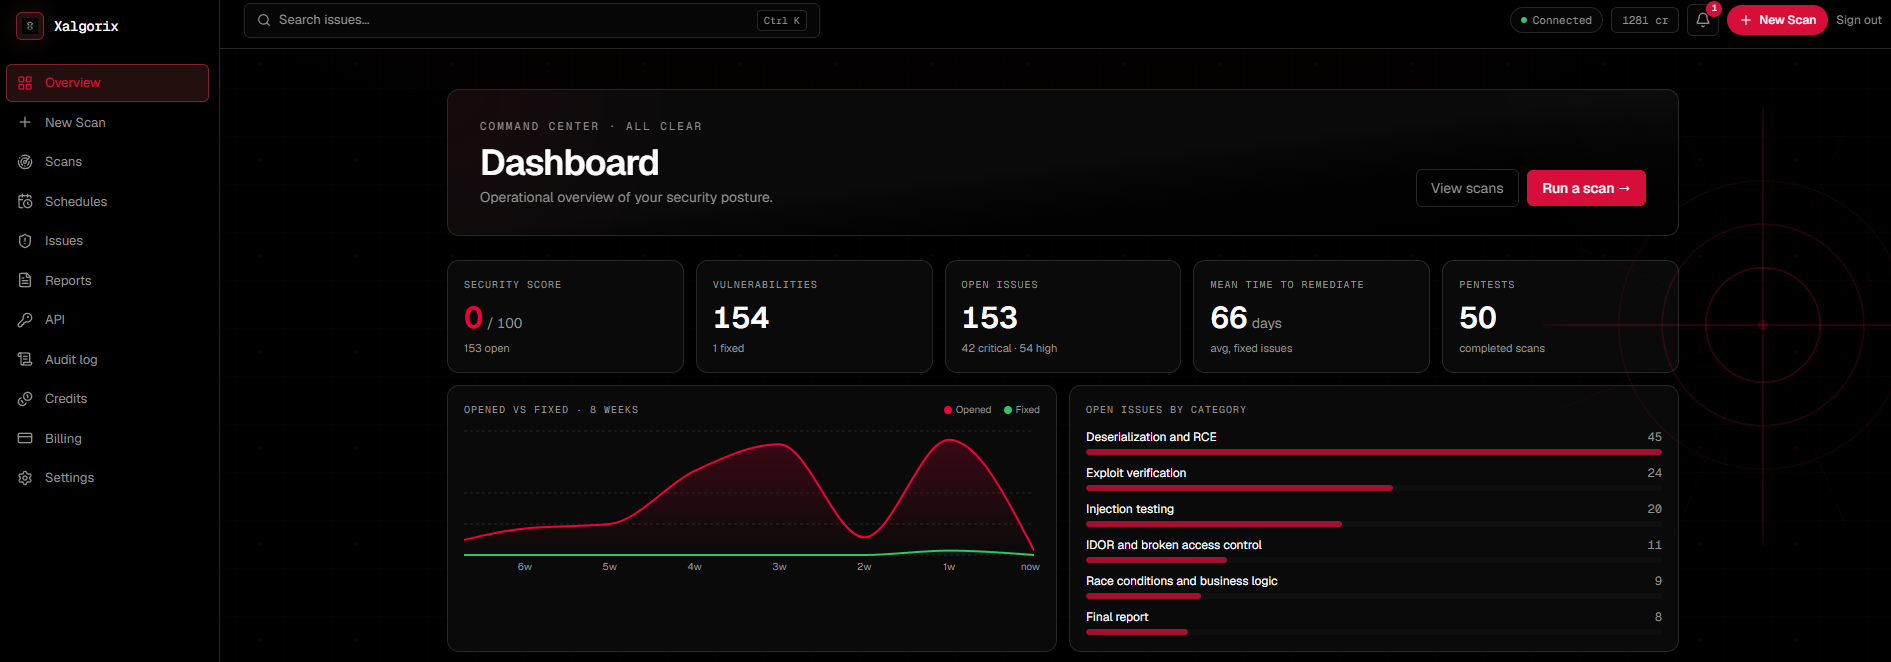
🤝 赞助商
感谢 Swiftproxy 赞助 Xalgorix。
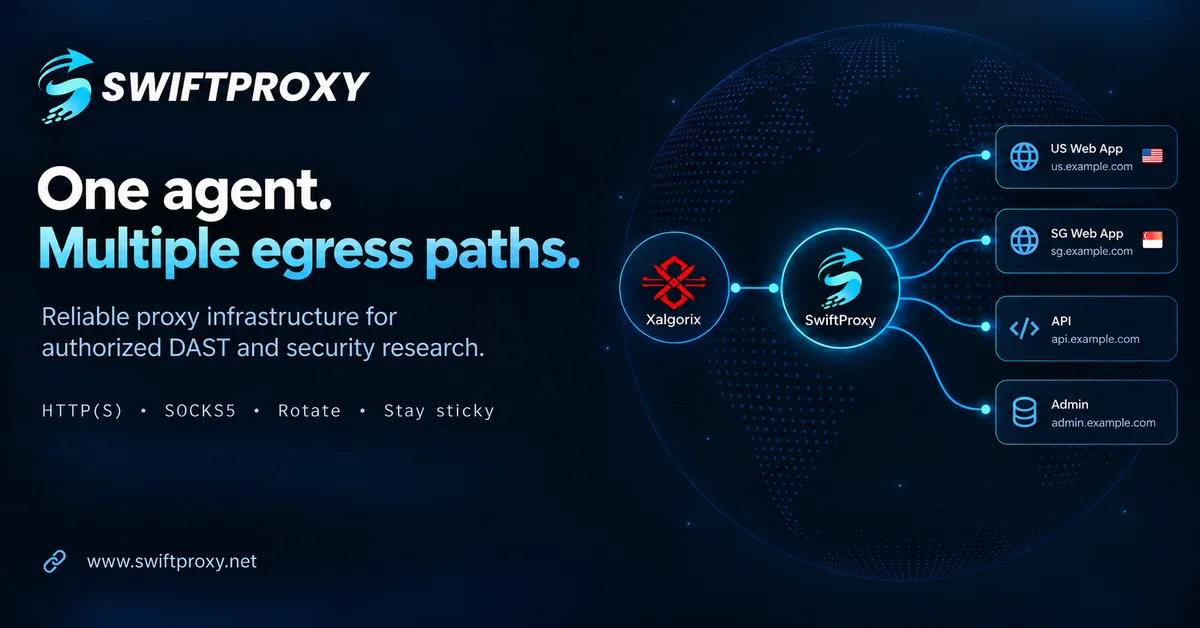
你的应用可能会因请求来源不同而表现不同。对于需要跨区域检查自己应用的 Xalgorix 用户,Swiftproxy 提供位置定向功能以审查区域行为,以及粘性会话以帮助在测试会话期间保持一致的 IP。它支持 HTTP(S) 和 SOCKS5,与 Xalgorix 支持的代理协议相同。
住宅代理低至 $0.70/GB。提供免费测试,Xalgorix 用户使用优惠码 PROXY90 可享 10% 折扣。
🚀 快速开始
安装(一行命令):
curl -sSL https://www.xalgorix.com/install | bash
这会从最新发布版本中下载适用于你平台的预构建二进制文件(Linux 或 macOS,amd64/arm64)。
或使用 Go 1.26 或更高版本安装:
go install github.com/xalgord/xalgorix/v4/cmd/xalgorix@latest
在运行 xalgorix 之前,请确保 $(go env GOPATH)/bin(或你的 GOBIN)已添加到 PATH 中。
然后运行交互式设置向导:
xalgorix --setup
选择你的提供商,确认一个模型,并在提示时输入 API 密钥。为获得最佳效果,请使用当前的前沿模型,具备强大的推理能力、长上下文性能和可靠的工具调用能力——例如你可用的最新且能力强大的 GPT、Claude 或 Gemini 模型。更小或本地模型仍然受支持,但在长时间自主扫描期间可能需要更多监督。Xalgorix 会将密钥私密存储在 ~/.xalgorix.env(权限模式 0600)中,并可以为你启动仪表板。本地 Ollama 不需要 API 密钥。
如果你选择不立即启动,可以稍后使用 xalgorix --web 启动,并打开 http://127.0.0.1:9137。你可以随时在 Settings → LLM 下更改提供商或高级选项,或重新运行 xalgorix --setup。
或者使用 Docker 运行——开箱即用,无需工具链:
docker run --rm -p 9137:9137 \
  --privileged \
  -v xalgorix-data:/data \
  xalgord/xalgorix:latest
--privileged 为工具集提供与以 root 身份原生运行时相同的主机级访问权限。Docker 的默认沙箱会丢弃 capabilities(如 NET_ADMIN)并应用 seccomp 过滤器,这会破坏底层工具(iptables/route 更改、ARP 欺骗/MITM、tun/tap VPN、基于 ptrace 的调试器、masscan 接口调优)。由于镜像无法自行授予这些权限,必须在运行时设置。该容器是一个一次性的、网络隔离的扫描沙箱,以 root 身份运行——privileged 是预期的运行姿态;切勿在未启用认证的情况下公开暴露仪表板。偏好最小权限?将 --privileged 替换为 --cap-add=NET_ADMIN --cap-add=NET_RAW --cap-add=SYS_PTRACE --security-opt seccomp=unconfined。
打开 http://localhost:9137。你无需 LLM 密钥即可开始——仪表板无需密钥即可启动;在 Settings → LLM 下设置模型 + API 密钥(它会持久化到 /data 卷)。如果你不传递 XALGORIX_USERNAME/XALGORIX_PASSWORD,首次运行时会生成一个随机管理员密码并打印到容器日志中。
机器对机器 API 访问——为自动化(你自己的后端、CI、脚本)提供一个专用的 Authorization: Bearer 令牌,而不是仪表板凭据:设置 XALGORIX_API_TOKEN(或 XALGORIX_API_TOKENS 用于逗号分隔的轮换集合)。机器令牌仅授权 /api/* 路由和扫描事件 WebSocket——绝不授权仪表板 UI 或仅限操作员的设置路由——绝不创建浏览器会话,绝不与仪表板登录速率限制器交互,并且通过恒定时间比较与存储的 SHA-256 摘要进行匹配。人类仪表板登录(XALGORIX_USERNAME + XALGORIX_PASSWORD_HASH)与它们一起保持不变地继续工作。
最简单——Docker Compose(为你映射端口 + 持久化卷):
curl -sSLO https://raw.githubusercontent.com/xalgorix/xalgorix/main/docker-compose.yml
docker compose up -d
docker compose logs -f   # shows the generated admin password on first start
该镜像预装了广泛的安全攻击工具集(nmap、nuclei、httpx、subfinder、katana、ffuf、gobuster、sqlmap、masscan、dalfox、feroxbuster 等),并且保留了所有包管理器(apt、go、cargo、pipx、npm),以便代理在运行时仍能自动安装任何缺失的组件。它按设计以 root 身份在容器内运行——请将容器视为一次性的、网络隔离的扫描沙箱,切勿在未启用认证的情况下暴露仪表板。镜像已为 amd64 和 arm64 发布。
或从源码构建(需要 Go 1.26+ 和 Node.js):
git clone https://github.com/xalgorix/xalgorix.git
cd xalgorix
make build
sudo install -m 755 build/xalgorix /usr/local/bin/xalgorix
[!TIP] 更喜欢零配置?完全托管版本运行在 www.xalgorix.com —— 点击即可扫描,无需安装或 API 密钥。
🤖 自动审查拉取请求 —— 免费的 GitHub App
想要在每个拉取请求上获得零配置的安全审查?安装 Xalgorix GitHub App。它会读取每个 PR 的差异,并在拉取请求上直接评论安全审查结果 —— 注入、认证缺陷/IDOR、SSRF、密钥、不安全模式。新提交时会就地更新,你也可以评论 @xalgorix review 来按需重新运行。无需工作流文件、无需 API 密钥、无需账户 —— 而且免费。
如需在 CI 中进行合并门禁和完整的漏洞利用验证渗透测试,请使用托管扫描器或 GitHub Action。
[!IMPORTANT] 仅在你拥有或已获得明确测试许可的系统上使用 Xalgorix。
[!TIP] 不想自托管?完全托管版本可在 www.xalgorix.com 获取 —— 点击即可扫描,无需安装或 API 密钥。
📚 目录
| 📸 截图 | 🔩 配置 | 🧾 环境变量 |
| 🎬 启动概览 | 🚀 快速开始 | 🆙 升级 |
| 🔎 概述 | 🏃 运行 | 🔤 提供商前缀 |
| 💡 为什么选择 Xalgorix | 🧰 服务模式 | 💻 CLI 参考 |
| 🎯 使用场景 | 🔁 Web UI 工作流 | 📡 API 摘要 |
| 🎯 使用场景 | 🔁 Web UI 工作流 | 💾 数据存储 |
| ✨ 功能特性 | 🔀 扫描模式 | 🧪 开发 |
| 📥 安装 | 📂 扫描你的代码 | 🚨 安全注意事项 |
| 🧭 方法论 | 📄 报告 | 📜 许可证 |
| 🔧 设置 | 🔗 链接 | 🤝 赞助商 |