

wazuh v4.10.5
开源XDR和SIEM平台,用于跨端点和云工作负载的威胁检测、日志分析、文件完整性监控、漏洞评估和合规管理。
Wazuh



Wazuh 是一个免费的开源平台,用于威胁预防、检测和响应。它能够保护本地、虚拟化、容器化和基于云的环境中的工作负载。
Wazuh 解决方案由一个端点安全代理(部署到受监控系统)和一个管理服务器(收集并分析代理收集的数据)组成。此外,Wazuh 与 Wazuh Indexer 完全集成,提供搜索引擎和数据可视化工具,使用户能够浏览其安全警报。
Wazuh 功能
简要介绍 Wazuh 解决方案的一些更常见的用例。
入侵检测
Wazuh 代理扫描受监控系统,查找恶意软件、rootkit 和可疑异常。它们可以检测隐藏文件、隐藏进程或未注册的网络监听器,以及系统调用响应中的不一致。
除了代理功能外,服务器组件还使用基于签名的入侵检测方法,利用其正则表达式引擎分析收集的日志数据并查找入侵指标。
日志数据分析
Wazuh 代理读取操作系统和应用程序日志,并将其安全地转发到中央管理器,以进行基于规则的分析和存储。当未部署代理时,服务器还可以通过 syslog 从网络设备或应用程序接收数据。
Wazuh 规则可帮助您了解应用程序或系统错误、错误配置、尝试和/或成功的恶意活动、策略违规以及各种其他安全和运营问题。
文件完整性监控
Wazuh 监控文件系统,识别您需要关注的文件的内容、权限、所有权和属性的变化。此外,它还能原生识别用于创建或修改文件的用户和应用程序。
文件完整性监控功能可与威胁情报结合使用,以识别威胁或受损主机。此外,一些法规合规标准(如 PCI DSS)也要求使用该功能。
漏洞检测
Wazuh 代理提取软件清单数据并将此信息发送到服务器,服务器将其与持续更新的 CVE(通用漏洞和暴露)数据库进行关联,以识别已知的易受攻击软件。
自动化漏洞评估可帮助您发现关键资产中的弱点,并在攻击者利用这些弱点破坏您的业务或窃取机密数据之前采取纠正措施。
配置评估
Wazuh 监控系统和应用程序配置设置,以确保它们符合您的安全策略、标准和/或加固指南。代理执行定期扫描,以检测已知易受攻击、未修补或配置不安全的应用程序。
此外,配置检查可以自定义,使其与您的组织适当对齐。警报包括改进配置的建议、参考以及与法规合规的映射。
事件响应
Wazuh 代理提供开箱即用的主动响应,以执行各种对策来应对活跃威胁,例如在满足某些条件时阻止从威胁源访问系统。
此外,Wazuh 可用于在代理上远程运行命令或系统查询,识别入侵指标(IOC),并帮助执行其他实时取证或事件响应任务。
法规合规
Wazuh 提供了一些必要的安全控制措施,以符合行业标准和法规。这些功能与其可扩展性和多平台支持相结合,帮助组织满足技术合规要求。
Wazuh 被支付处理公司和金融机构广泛用于满足 PCI DSS(支付卡行业数据安全标准)要求。其 Web 用户界面提供报告和仪表板,可帮助满足此法规和其他法规(例如 GPG13 或 GDPR)。
云安全
Wazuh 通过集成模块在 API 级别帮助监控云基础设施,这些模块能够从知名云提供商(如 Amazon AWS、Azure 或 Google Cloud)拉取安全数据。此外,Wazuh 提供规则来评估云环境的配置,轻松发现弱点。
此外,Wazuh 轻量级和多平台代理通常用于在实例级别监控云环境。
容器安全
Wazuh 为您的 Docker 主机和容器提供安全可见性,监控其行为并检测威胁、漏洞和异常。Wazuh 代理与 Docker 引擎原生集成,允许用户监控镜像、卷、网络设置和运行中的容器。
Wazuh 持续收集和分析详细的运行时信息。例如,对以特权模式运行的容器、易受攻击的应用程序、容器中运行的 shell、持久卷或镜像的更改以及其他可能的威胁发出警报。
WUI
Wazuh WUI 为数据可视化和分析提供了强大的用户界面。此界面还可用于管理 Wazuh 配置并监控其状态。
模块概览
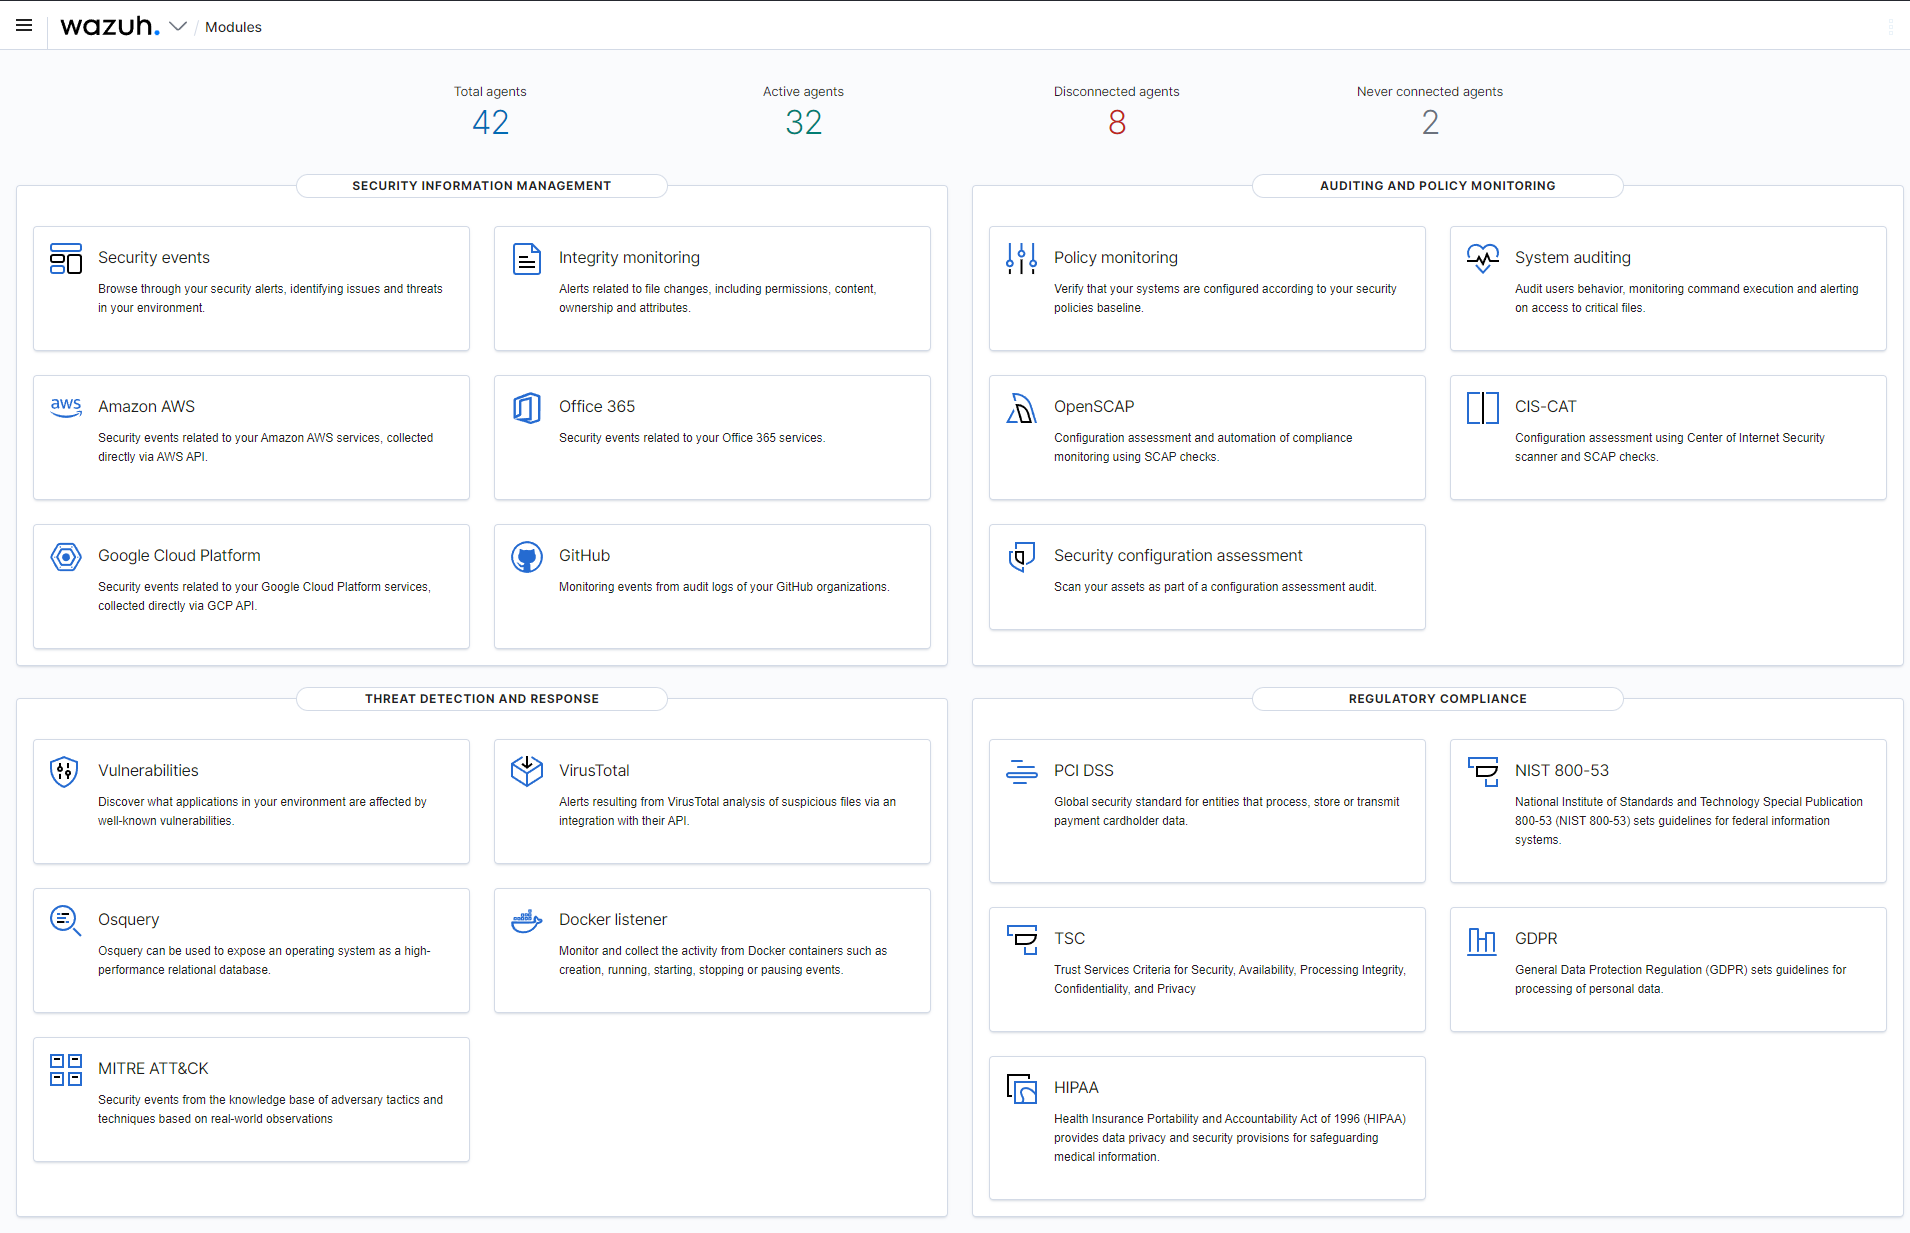
安全事件

完整性监控

漏洞检测

法规合规

代理概览

代理摘要

编排
在这里您可以找到 Wazuh 团队维护的所有自动化工具。
分支
main分支包含最新代码,请注意此分支上可能存在的错误。