

strix v1.6.1
开源 AI 渗透测试工具,用于发现并修复应用程序的漏洞。
Strix
开源 AI 渗透测试工具。自主 AI 黑客,发现并修复你应用中的漏洞。





[!TIP] 新功能! Strix 可与 GitHub Actions 和 CI/CD 流水线无缝集成。在每次拉取请求时自动扫描漏洞,并在不安全代码进入生产环境之前将其拦截 - 无需任何配置即可开始使用。
Strix 概述
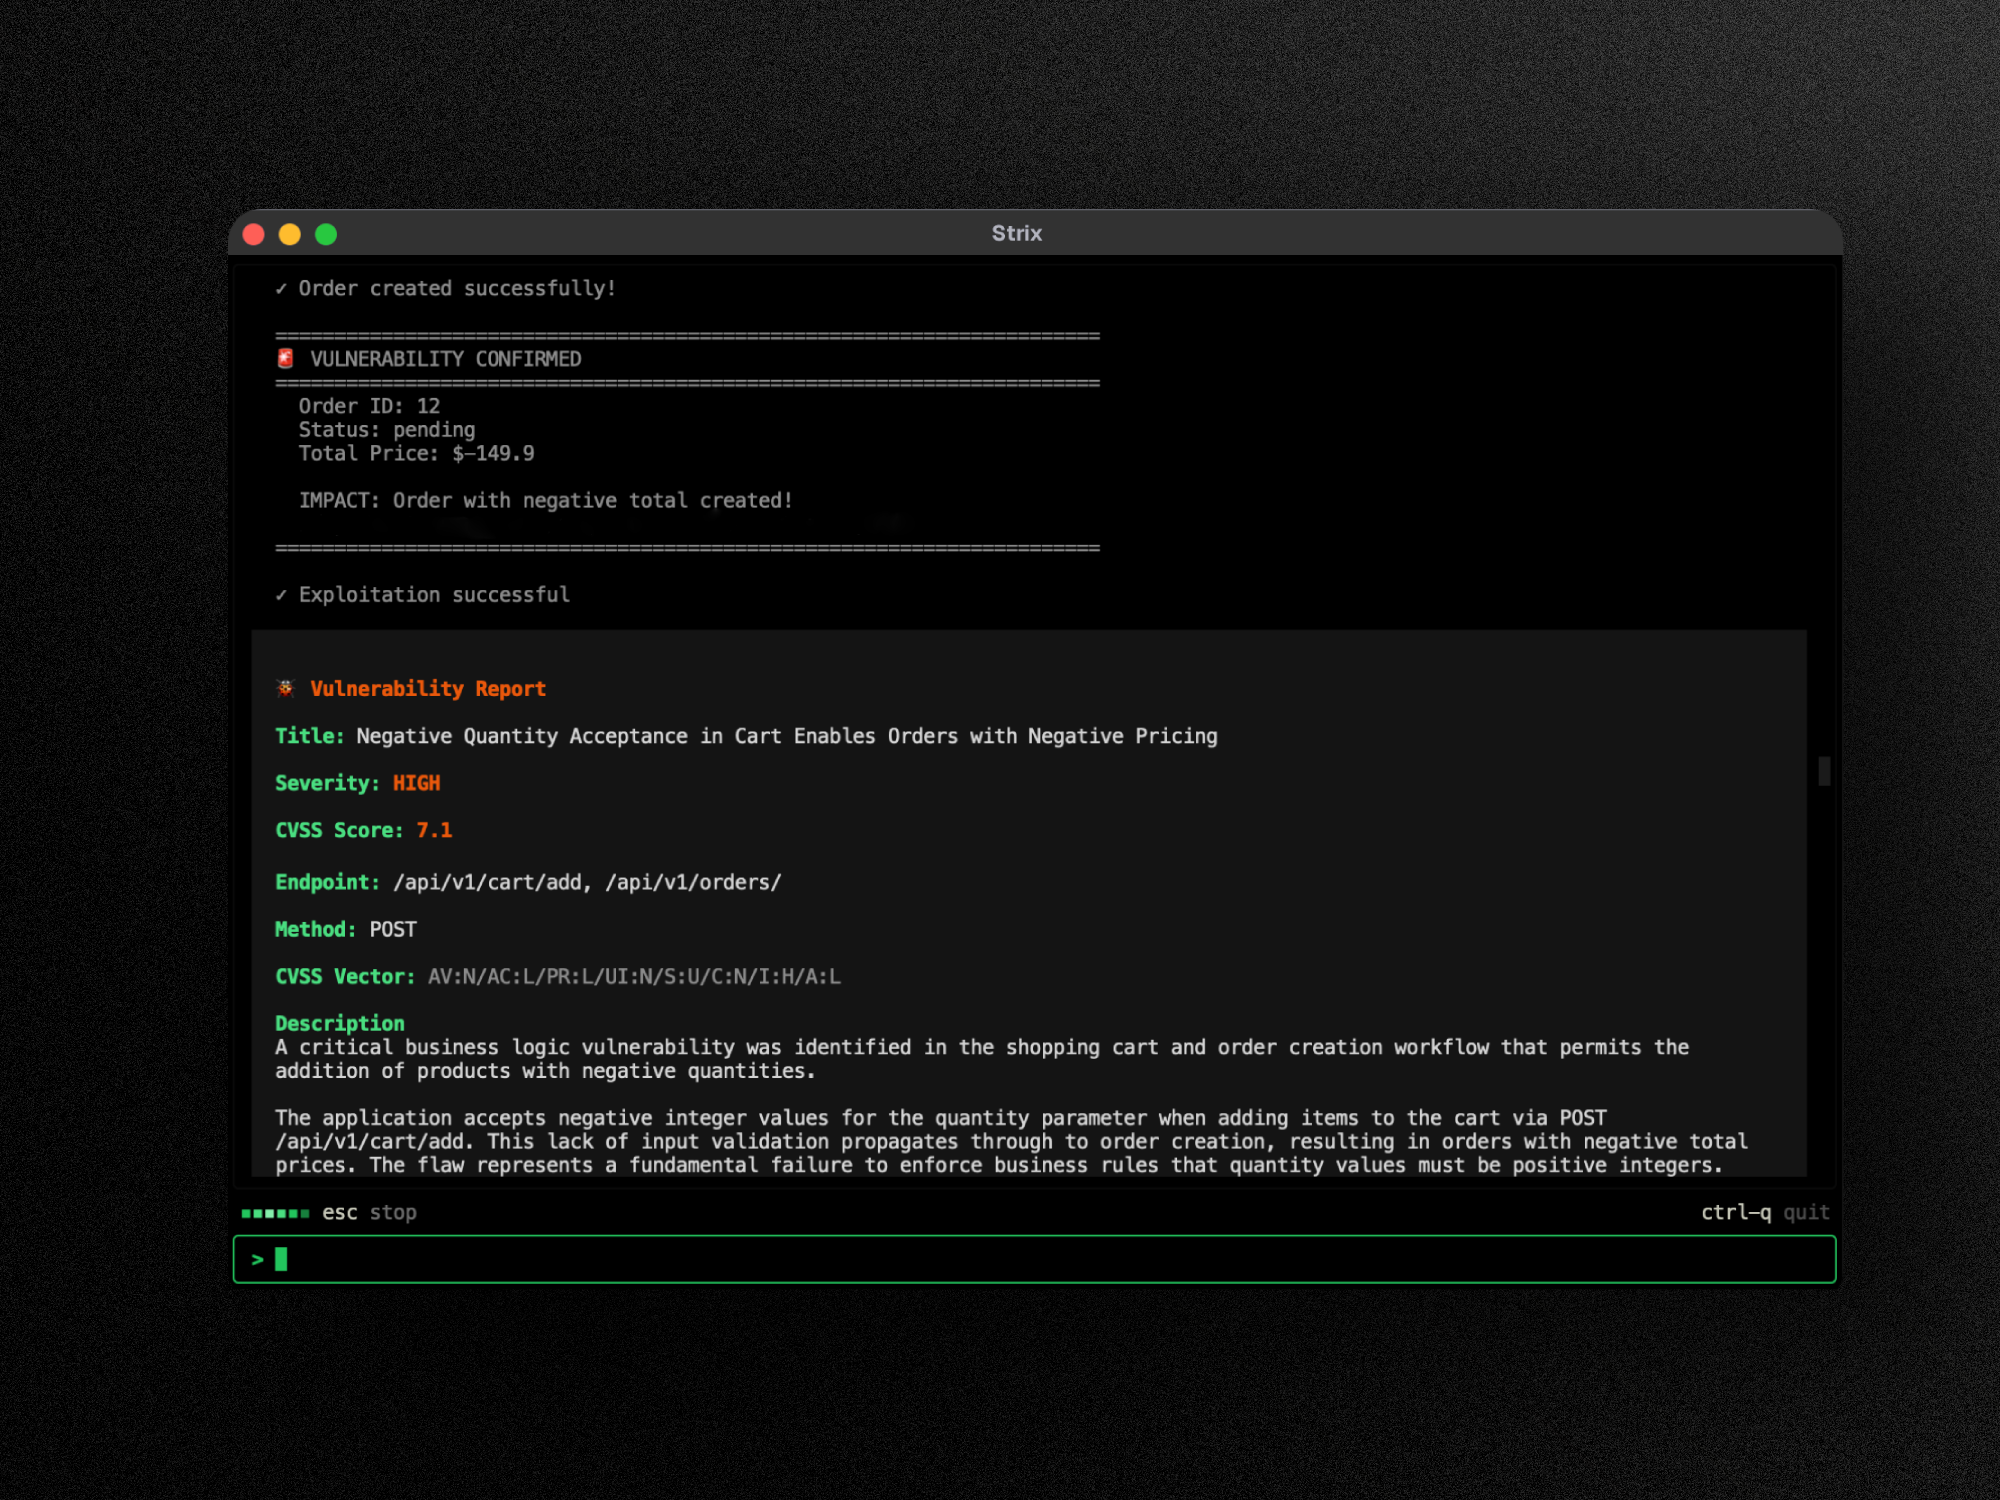
Strix 是自主 AI 渗透测试代理,其行为就像真正的黑客一样 - 它们动态运行你的代码,发现漏洞,并通过实际的 PoC 进行验证。专为开发者和安全团队打造,无需手动渗透测试的繁琐开销,也无需忍受静态分析工具的误报,即可获得快速、准确的安全测试。
核心能力:
- 完整的渗透测试工具包 - 开箱即用的侦察、利用和验证
- 多代理编排 - 协同工作并可扩展的 AI 渗透测试团队
- 真实的漏洞利用验证 - 可用的 PoC,而非传统漏洞扫描器那样的误报
- 开发者优先的 CLI - 可操作的发现结果及修复指导
- 自动修复与报告 - 生成补丁和符合合规要求的渗透测试报告
使用场景
- 应用安全测试 - 检测并验证你应用中的关键漏洞
- 快速渗透测试 - 数小时而非数周内完成渗透测试,并附合规报告
- 漏洞赏金自动化 - 自动化漏洞赏金研究并生成 PoC,加快报告速度
- CI/CD 集成 - 在 CI/CD 中运行测试,在漏洞进入生产环境之前将其拦截
🚀 快速开始
前置条件:
- Docker(正在运行)
- 来自任意受支持提供商的 LLM API 密钥(OpenAI、Anthropic、Google 等)
安装与首次扫描
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 首次运行会自动拉取沙箱 Docker 镜像。结果会保存到
strix_runs/<run-name>
运行 Strix 的方式
- 开源版 - 免费,使用 Docker 和你自己的 LLM 密钥在本地运行。快速开始
- Strix Cloud - 无需配置,经过验证的发现结果,一键自动修复,以及 PR 审查。运行渗透测试 →
- 企业版 - SSO、符合合规要求的报告、VPC 或自托管部署。试用 Strix 企业版 →
☁️ Strix Cloud
在 app.strix.ai 体验 Strix 全栈渗透测试平台 - 免费注册,连接你的代码仓库和域名,几分钟内即可启动渗透测试。
- 带 PoC 的已验证发现结果 - 每个漏洞都包含可用的概念验证漏洞利用和复现步骤
- 一键自动修复 - AI 生成的安全补丁,以可直接合并的拉取请求形式提供
- 持续渗透测试 - 全天候漏洞扫描,与你的部署保持同步
- DevSecOps 集成 - GitHub、GitLab、Bitbucket、Slack、Jira、Linear 以及 CI/CD 流水线
- 持续学习 - AI 基于过往发现不断积累,适应你的代码库,并随时间推移减少误报
🏢 企业版
获得相同的 Strix 体验,并具备企业级管控能力:SSO(SAML/OIDC)、符合合规要求的自定义渗透测试报告(SOC 2、ISO 27001、PCI DSS)、专属支持与 SLA、自定义部署选项(VPC 或自托管)、BYOK 模型支持,以及针对你的环境优化的定制 AI 渗透测试代理。
🤖 从你的编码代理中使用 Strix
Strix 已为代理做好准备。让 Claude Code、Cursor、Codex 或任何兼容 SKILL.md的代理具备运行渗透测试、修复发现结果和设置 CI 扫描的能力:
npx skills add usestrix/strix
这会安装九项技能,用于针对代码、Web 应用、API 和 OWASP Top 10 运行渗透测试、修复发现结果和进行 CI 扫描。代理可以使用本地 CLI 或使用相同引擎的托管云服务。
快速参考请参见 AGENTS.md,CLI 请参见 docs.strix.ai/llms.txt,API 请参见 docs.app.strix.ai。
✨ 功能特性
代理式渗透测试工具
Strix 代理配备了全面的攻击性安全工具包 - 与专业渗透测试人员和道德黑客使用的工具相同:
- HTTP 拦截代理 - 使用 Caido 进行完整的请求/响应操纵与分析
- 浏览器漏洞利用 - 用于测试 XSS、CSRF、点击劫持和认证绕过流程的自动化浏览器
- Shell 与命令执行 - 用于漏洞利用开发和后渗透的交互式终端
- 自定义漏洞利用运行时 - 用于编写和验证概念验证漏洞利用的 Python 沙箱
- 侦察与 OSINT - 自动化攻击面测绘、子域名枚举和指纹识别
- 静态与动态代码分析 - SAST + DAST 能力,实现全面的应用安全测试
- 漏洞知识库 - 带有 CVSS 评分和 OWASP 分类的结构化发现结果
全面的漏洞扫描器
Strix 可识别、验证并利用 OWASP Top 10 及更广泛范围内的各类安全漏洞:
- 访问控制失效 - IDOR、权限提升、认证绕过
- 注入攻击 - SQL 注入、NoSQL 注入、OS 命令注入、SSTI
- 服务端漏洞 - SSRF、XXE、不安全反序列化、RCE
- 客户端攻击 - XSS(存储型/反射型/DOM)、原型污染、CSRF
- 业务逻辑缺陷 - 竞态条件、支付操纵、工作流绕过
- 认证与会话 - JWT 攻击、会话固定、撞库向量
- 基础设施与云 - 错误配置、暴露的服务、云安全问题
- API 安全 - 认证失效、批量赋值、速率限制绕过
代理图(多代理渗透测试)
用于全面自动化渗透测试的先进多代理编排:
- 分布式渗透测试 - 用于侦察、利用和后渗透的专用 AI 代理
- 可扩展的安全测试 - 跨多个目标并行执行,实现快速、全面的覆盖
- 动态协调 - 代理共享发现结果、串联漏洞,并像红队一样协作
🖥️ 本地 Web 查看器
每次扫描在运行过程中都会将结果写入磁盘。使用一条命令即可在本地仪表板中查看它们:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
该仪表板显示发现结果、代理团队的实时地图以及过往运行记录。任何数据都不会离开你的机器,且 UI 已预构建。strix view 绑定到 127.0.0.1 并打印一个带令牌的链接,该链接授予对该次运行的访问权限,因此请谨慎分享。
有关各项选项以及如何从另一台机器访问查看器,请参见查看器文档。
使用示例
基本用法
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
API 测试(OpenAPI / Swagger / Postman)
将 Strix 指向 API 契约,它就会测试每一个声明的端点,而无需 通过爬取来发现它们。将规范与实时基础 URL 配对,以便 代理知道将流量发送到哪里:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
高级测试场景
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
有关所有选项(包括扫描模式、差异范围、指令文件和预算),请参见 CLI 参考。
无头模式
使用 -n/--non-interactive 标志以编程方式运行 Strix,无需交互式 UI - 非常适合服务器和自动化任务。CLI 会在退出前打印实时漏洞发现结果和最终报告。发现漏洞时以非零代码退出。
strix -n --target https://your-app.com
CI/CD(GitHub Actions)
可以将 Strix 添加到你的流水线中,通过轻量级 GitHub Actions 工作流在拉取请求上运行安全测试:
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] 在 CI 拉取请求运行中,Strix 会自动将快速审查范围限定为已更改的文件,这就是 上面的 checkout 会获取完整历史记录的原因。详情请参见 CI/CD 文档。
配置
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
[!NOTE] Strix 会自动将你的配置保存到
~/.strix/cli-config.json,因此你无需在每次运行时重新输入。 有关所有环境变量,请参见配置参考。
使用 ChatGPT 订阅登录
除了按量计费的 API 密钥,你还可以使用 ChatGPT Plus/Pro 订阅运行 Strix:
strix auth login chatgpt             # sign in with your ChatGPT account
export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix auth status                    # show the active sign-in, or logout to forget it
使用托管平台:strix cloud
从终端在 app.strix.ai 上运行扫描,无需 Docker 或 LLM 密钥:
strix cloud login                                  # browser sign-in, one credential per install
strix cloud scans start --source . --yes --wait    # scan local code, approving the upload
strix cloud scans start --engagement-type live_test --domain-ids <uuid> --wait
strix cloud vulns list --severity critical
每个 REST API 操作都有对应的 strix cloud <resource> <verb> 命令。运行 strix cloud 可列出资源,在资源后添加 help 可列出其动词。当 stdout 不是终端或你传入 --json 时,输出为 JSON。二进制下载是例外:重定向原始字节,或组合使用 --output FILE --json 以获取下载元数据。
有关作用域、工作区、计费和源上传选项,请参见云 CLI 文档。
连接你自己的 MCP 服务器
Strix 可以连接到你列出的 Model Context Protocol (MCP) 服务器,并在运行期间将其工具暴露给代理。创建 ~/.strix/mcp-servers.json,其中包含本地 stdio 服务器或远程 http 服务器的 JSON 列表:
[
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
每个服务器的工具都以 name 作为命名空间,例如 github_list_issues。有关完整 schema、工具过滤和 stdio 服务器,请参见 MCP 文档。
推荐模型以获得最佳效果:
- Z.ai GLM-5.3 on OpenRouter -
openrouter/z-ai/glm-5.3(默认选择) - OpenAI GPT-5.4 -
openai/gpt-5.4 - Anthropic Claude Sonnet 4.6 -
anthropic/claude-sonnet-4-6 - Google Gemini 3 Pro Preview -
vertex_ai/gemini-3-pro-preview - DeepSeek V4 Pro -
deepseek/deepseek-v4-pro - Moonshot Kimi K3 -
moonshot/kimi-k3
有关所有受支持的提供商(包括 Vertex AI、Bedrock、Azure 和本地模型),请参见 LLM 提供商文档。
文档
完整文档请访问 docs.strix.ai - 包括用法、CI/CD 集成、技能和高级配置的详细指南。
贡献
我们欢迎代码、文档和新技能方面的贡献 - 请查看我们的贡献指南以开始,或提交拉取请求/issue。
加入我们的社区
有疑问?发现了 bug?想要贡献?加入我们的 Discord!
支持本项目
喜欢 Strix? 在 GitHub 上给我们一个 ⭐!
致谢
Strix 建立在 LiteLLM、Caido、Nuclei、Playwright 和 Bubble Tea 等开源项目的卓越工作之上。衷心感谢它们的维护者!
[!WARNING] 仅限授权使用。 Strix 会主动测试你指向的目标,因此请仅针对你拥有或已获得明确书面许可进行测试的系统运行它,并保持在约定的范围内。未经授权的测试在大多数司法管辖区都是违法的。 你需独自负责获取授权并遵守法律。Strix 按“原样”提供,对误用不承担任何保证或责任。