

strix v1.5.1
开源 AI 渗透测试工具,用于发现并修复应用程序的漏洞。
Strix
开源 AI 渗透测试工具。自主 AI 黑客,发现并修复你应用的漏洞。




[!TIP] 新功能! Strix 可与 GitHub Actions 和 CI/CD 流水线无缝集成。在每次拉取请求时自动扫描漏洞,在不安全代码进入生产环境之前将其拦截 - 无需任何配置即可开始使用。
Strix 概览
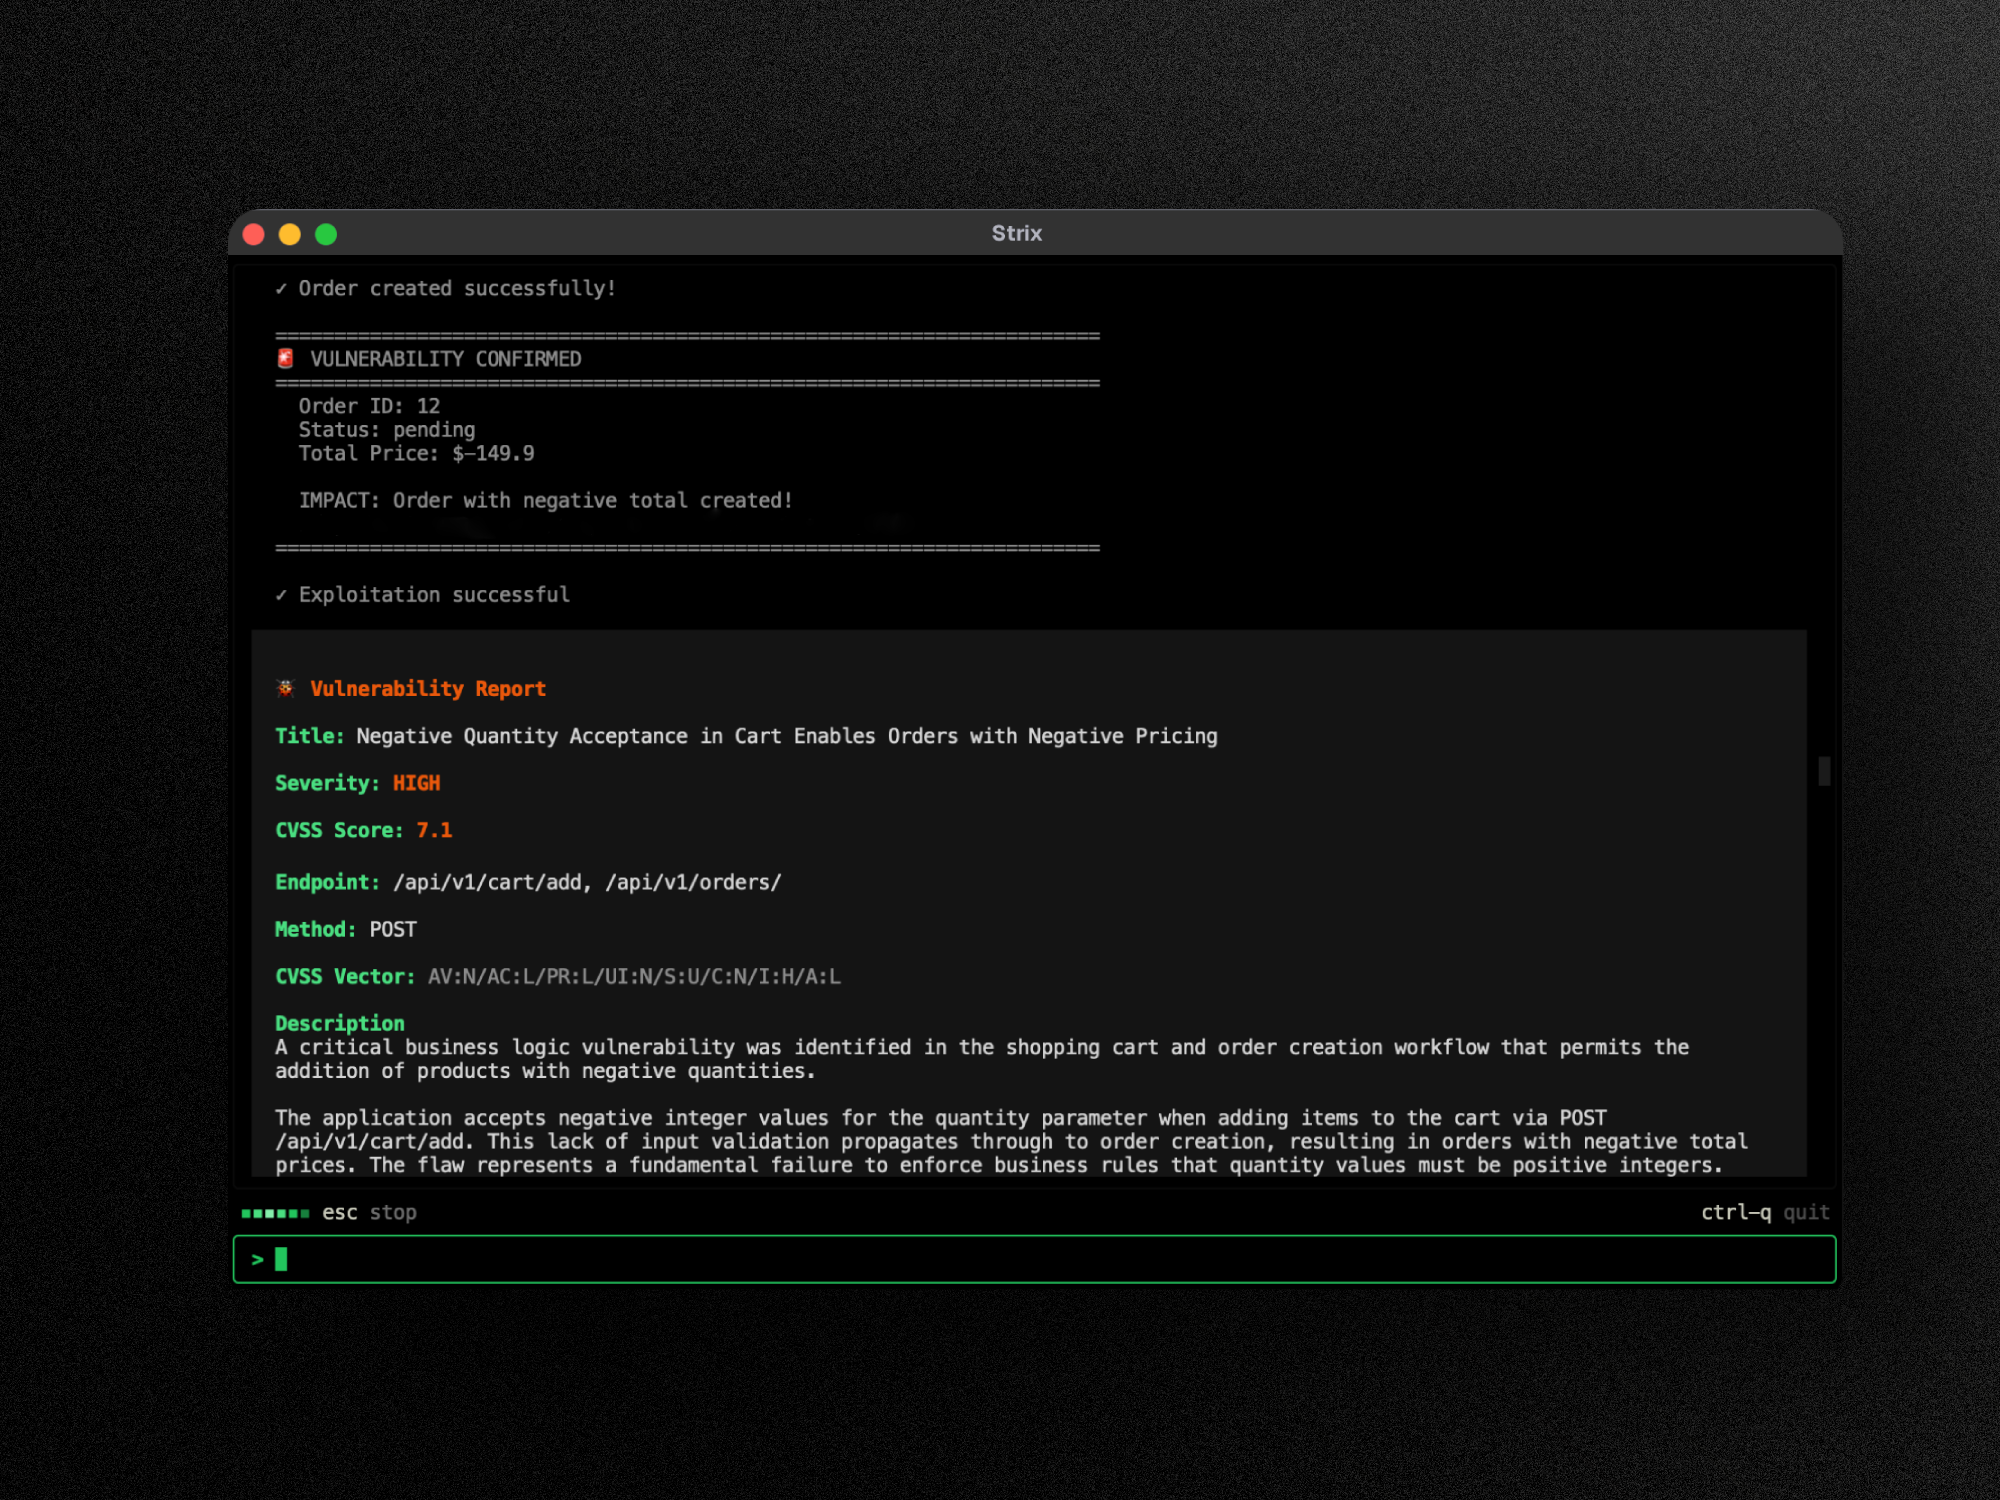
Strix 是自主 AI 渗透测试代理,其行为与真实黑客无异——它们动态运行你的代码、发现漏洞,并通过实际的漏洞验证(PoC)加以确认。专为需要快速、准确安全测试的开发者和安全团队打造,无需承担手动渗透测试的开销,也无需忍受静态分析工具的误报。
核心能力:
- 完整的渗透测试工具包 - 开箱即用的侦察、利用与验证能力
- 多代理编排 - 可协作、可扩展的 AI 渗透测试团队
- 真实的漏洞利用验证 - 可用的 PoC,而非传统漏洞扫描器那样的误报
- 开发者优先的 CLI - 可操作的发现结果及修复指导
- 自动修复与报告 - 生成补丁和符合合规要求的渗透测试报告
使用场景
- 应用安全测试 - 检测并验证应用程序中的关键漏洞
- 快速渗透测试 - 在数小时内而非数周内完成渗透测试,并附合规报告
- 漏洞赏金自动化 - 自动化漏洞赏金研究并生成 PoC,以加快报告速度
- CI/CD 集成 - 在 CI/CD 中运行测试,在漏洞进入生产环境之前将其拦截
🚀 快速开始
前提条件:
- Docker(正在运行)
- 来自任意受支持的提供商(OpenAI、Anthropic、Google 等)的 LLM API 密钥
安装与首次扫描
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 首次运行会自动拉取沙箱 Docker 镜像。结果会保存到
strix_runs/<run-name>
更新
# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash
通过 pipx、uv 或 pip 安装?strix --update 会打印对应的升级命令(pipx upgrade strix-agent、uv tool upgrade strix-agent、pip install --upgrade strix-agent)。当有新版本可用时,Strix 还会显示一条包含正确命令的通知。
运行 Strix 的方式
- 开源版 - 免费,使用 Docker 和您自己的 LLM 密钥在本地运行。快速开始
- Strix Cloud - 无需配置,经过验证的发现结果,一键自动修复,以及 PR 审查。运行渗透测试 →
- 企业版 - SSO、符合合规要求的报告、VPC 或自托管部署。试用 Strix 企业版 →
☁️ Strix Cloud
在 app.strix.ai 体验 Strix 全栈渗透测试平台 - 免费注册,连接您的代码仓库和域名,几分钟内即可启动渗透测试。
- 经过验证的发现结果与 PoC - 每个漏洞都包含可用的概念验证漏洞利用和复现步骤
- 一键自动修复 - AI 生成的安全补丁,以可直接合并的拉取请求形式提供
- 持续渗透测试 - 始终在线的漏洞扫描,与您的部署保持同步
- DevSecOps 集成 - GitHub、GitLab、Bitbucket、Slack、Jira、Linear 以及 CI/CD 流水线
- 持续学习 - AI 基于过往发现不断积累,适应您的代码库,并随时间推移减少误报
🏢 企业版
获得相同的 Strix 体验,并具备企业级管控能力:SSO(SAML/OIDC)、符合合规要求的自定义渗透测试报告(SOC 2、ISO 27001、PCI DSS)、专属支持与 SLA、自定义部署选项(VPC 或自托管)、BYOK 模型支持,以及针对您的环境优化的定制 AI 渗透测试代理。
🤖 从您的编码代理中使用 Strix
Strix 已为代理做好准备。让 Claude Code、Cursor、Codex 或任何兼容 SKILL.md 的代理具备运行渗透测试、修复发现结果和设置 CI 扫描的能力:
npx skills add usestrix/strix
这会安装九项技能,用于执行渗透测试、修复发现的问题以及 CI 扫描,覆盖代码、Web 应用、API 和 OWASP Top 10。Agent 可以使用本地 CLI 或托管云,二者使用相同的引擎。
快速参考请参阅 AGENTS.md,CLI 请参阅 docs.strix.ai/llms.txt,API 请参阅 docs.app.strix.ai。
✨ 功能特性
Agentic 渗透测试工具
Strix Agent 配备了一套全面的攻击性安全工具包——与专业渗透测试人员和道德黑客使用的工具相同:
- HTTP 拦截代理 - 使用 Caido 进行完整的请求/响应操纵与分析
- 浏览器利用 - 自动化浏览器,用于测试 XSS、CSRF、点击劫持和认证绕过流程
- Shell 与命令执行 - 交互式终端,用于漏洞利用开发和后渗透
- 自定义漏洞利用运行时 - Python 沙箱,用于编写和验证概念验证漏洞利用
- 侦察与 OSINT - 自动化攻击面测绘、子域枚举和指纹识别
- 静态与动态代码分析 - SAST + DAST 能力,用于全面的应用安全测试
- 漏洞知识库 - 结构化发现,包含 CVSS 评分和 OWASP 分类
全面的漏洞扫描器
Strix 可识别、验证并利用 OWASP Top 10 及更广泛范围内的各类安全漏洞:
- 失效的访问控制 - IDOR、权限提升、认证绕过
- 注入攻击 - SQL 注入、NoSQL 注入、OS 命令注入、SSTI
- 服务端漏洞 - SSRF、XXE、不安全的反序列化、RCE
- 客户端攻击 - XSS(存储型/反射型/DOM 型)、原型污染、CSRF
- 业务逻辑缺陷 - 竞态条件、支付操纵、工作流绕过
- 认证与会话 - JWT 攻击、会话固定、凭据填充向量
- 基础设施与云 - 错误配置、暴露的服务、云安全问题
- API 安全 - 失效的认证、批量赋值、速率限制绕过
Agent 图(多 Agent 渗透测试)
先进的多 Agent 编排,用于全面的自动化渗透测试:
- 分布式渗透测试 - 用于侦察、利用和后渗透的专用 AI Agent
- 可扩展的安全测试 - 跨多个目标并行执行,实现快速、全面的覆盖
- 动态协调 - Agent 共享发现、串联漏洞,并像红队一样协作
🖥️ 本地 Web 查看器
每次扫描在运行时都会将结果写入磁盘。使用一条命令即可在本地仪表板中查看它们:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
仪表盘会展示发现结果、agent 团队的实时地图以及历史运行记录。所有数据都不会离开你的机器,并且 UI 已预构建随附。strix view 绑定到 127.0.0.1 并打印一个带令牌的链接,该链接授予对该次运行的访问权限,因此请谨慎分享。
有关选项以及如何从另一台机器访问查看器,请参阅查看器文档。
使用示例
基本用法
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
API 测试(OpenAPI / Swagger / Postman)
将 Strix 指向 API 契约,它便会测试每个已声明的端点,而无需通过爬取来发现它们。将规范与实时基础 URL 配对,以便智能体知道将流量发送到何处:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com