

cyberbro v0.14.2
一个简单的应用程序,可从垃圾输入中提取您的IoC,并使用多种CTI服务检查其信誉。
Cyberbro
一个简单的应用程序,可从杂乱输入中提取您的 IoC,并使用多个服务检查其信誉。
🌐 demo.cyberbro.net



关于
灵感来自 Cybergordon 和 IntelOwl。
本项目旨在提供一种简单高效的方式,使用多个服务检查您的可观测对象的信誉, 而无需部署复杂的解决方案。请阅读文档 https://docs.cyberbro.net/
[!TIP] 要构建自定义报告,请通过 MCP(模型上下文协议)将 Cyberbro 与您喜欢的 LLM(Claude、OpenAI gpt-5...)配合使用
查看 Cyberbro MCP 了解更多信息。
演示
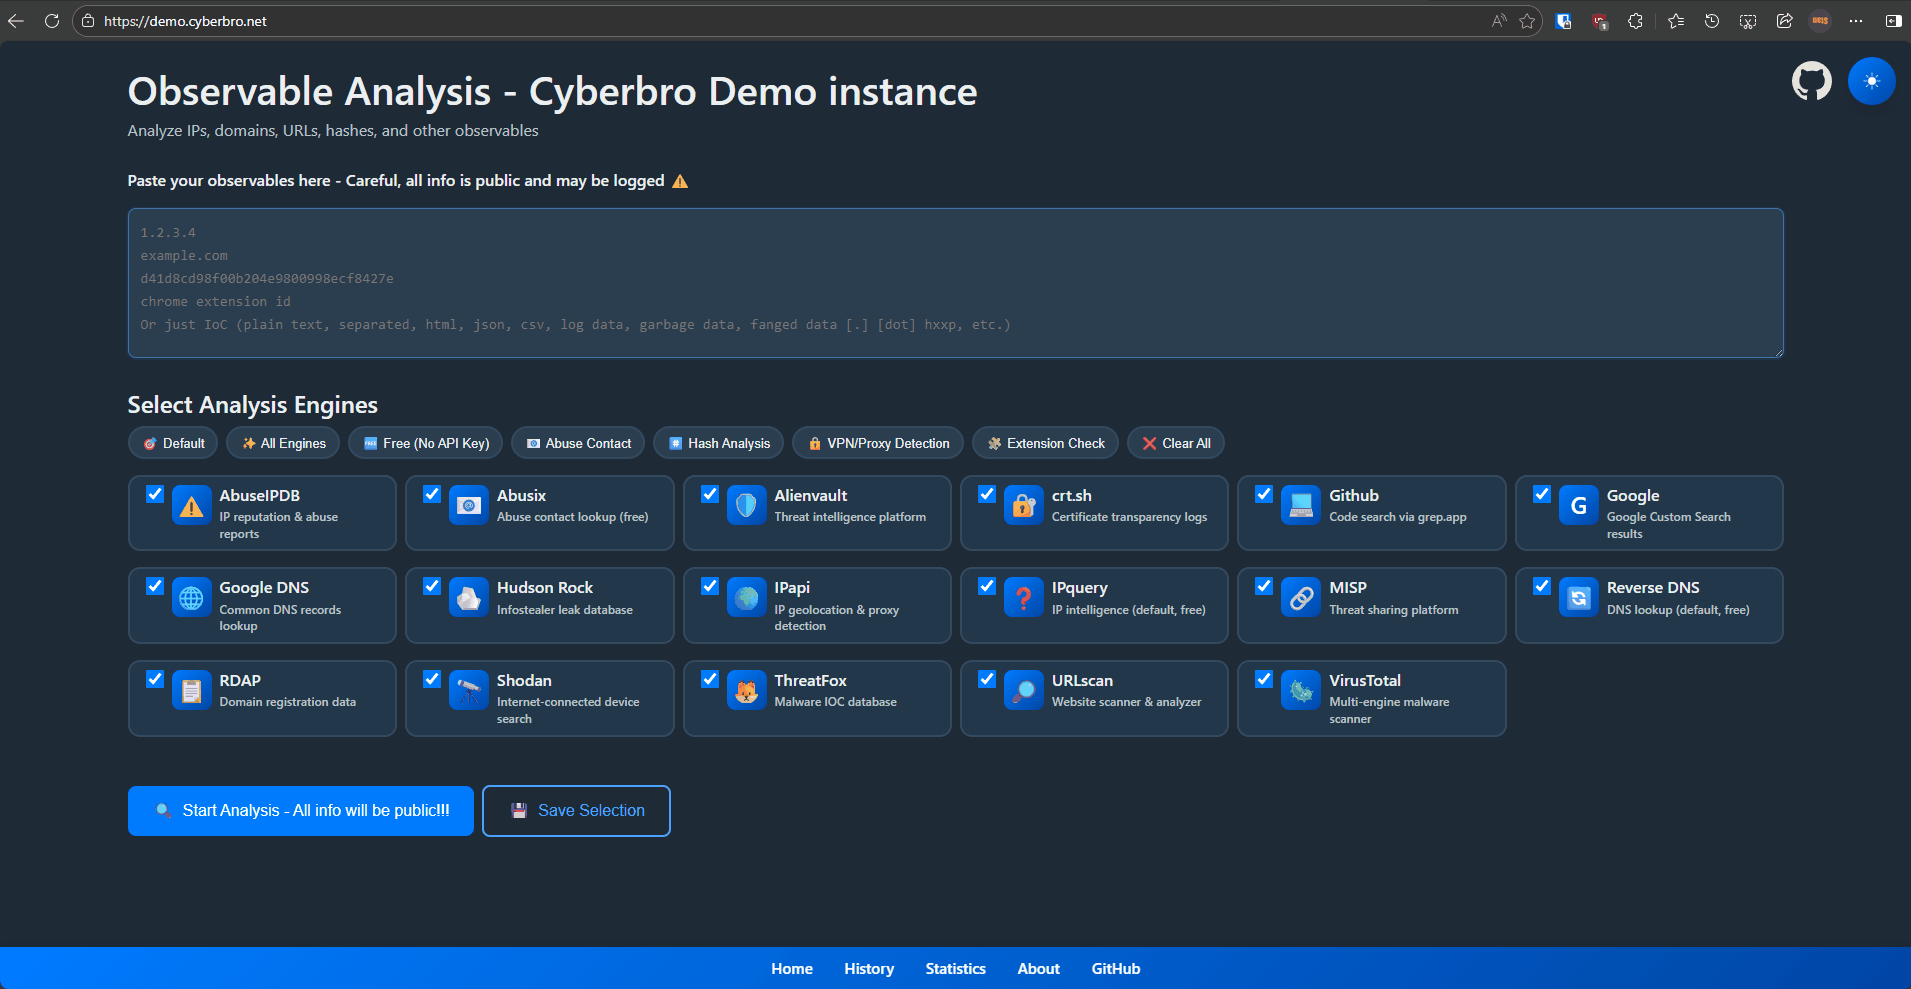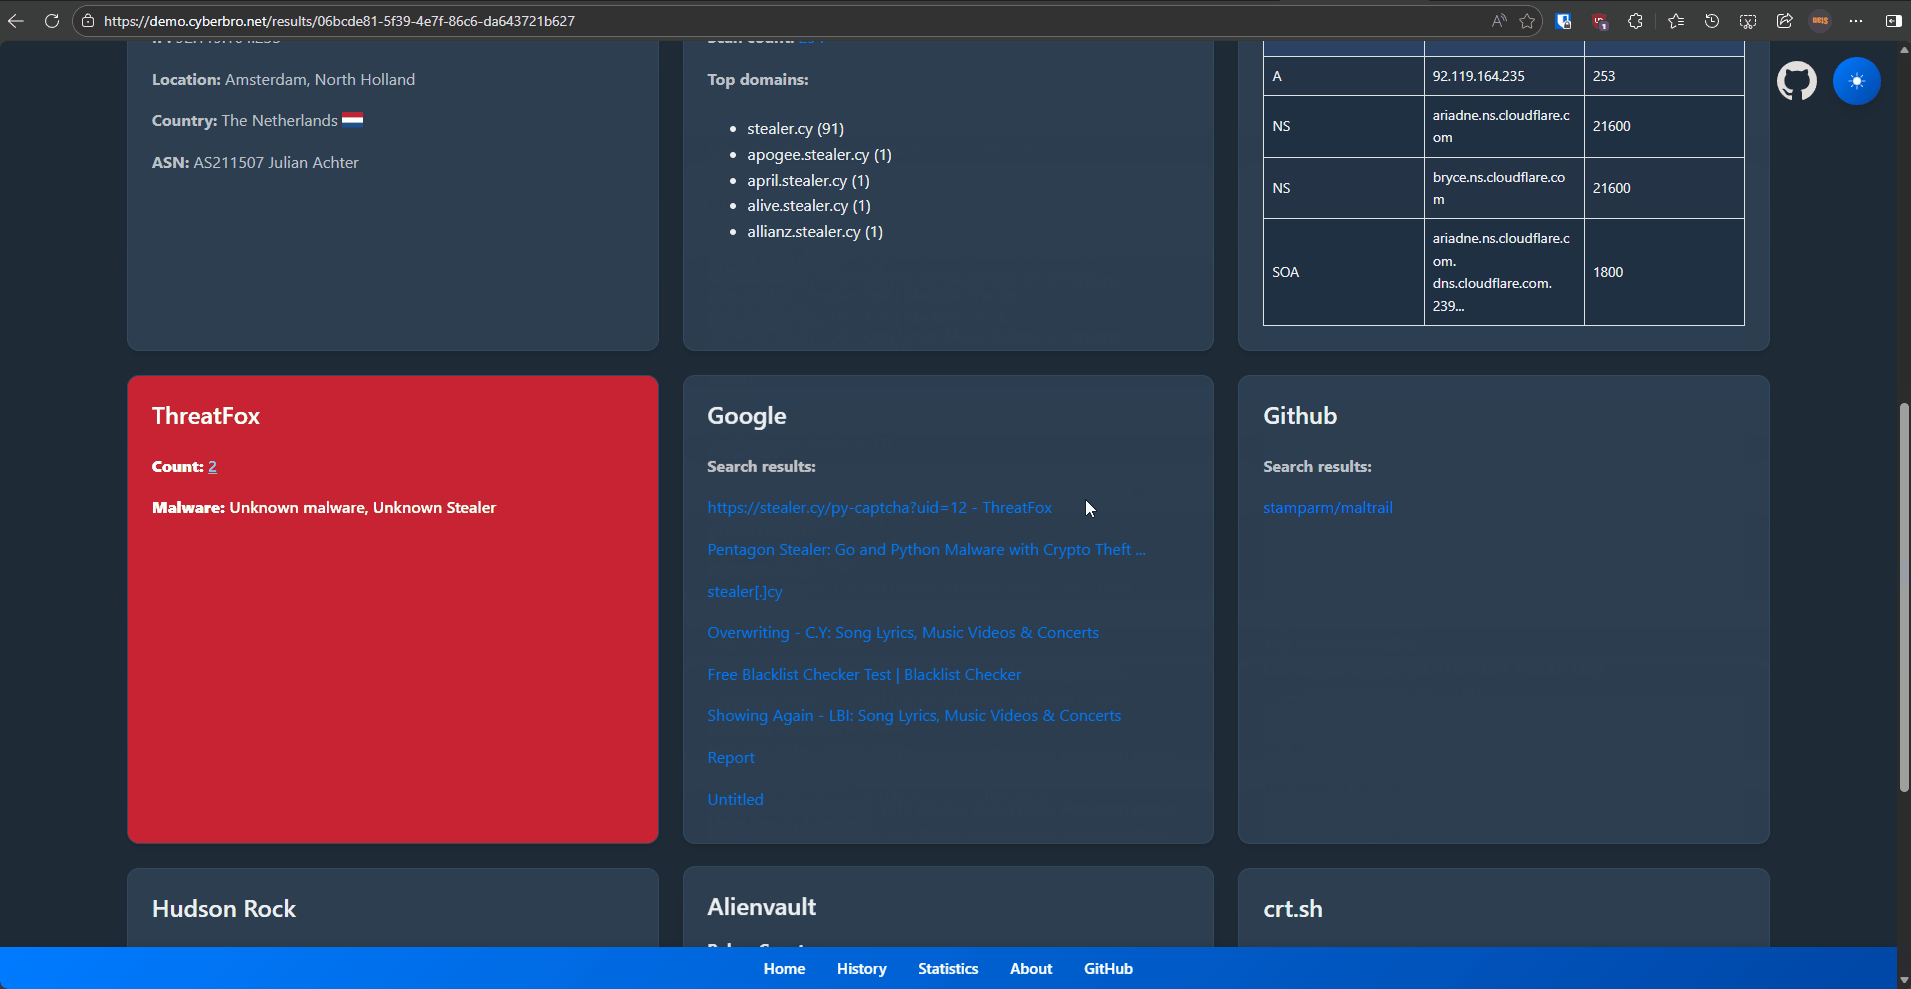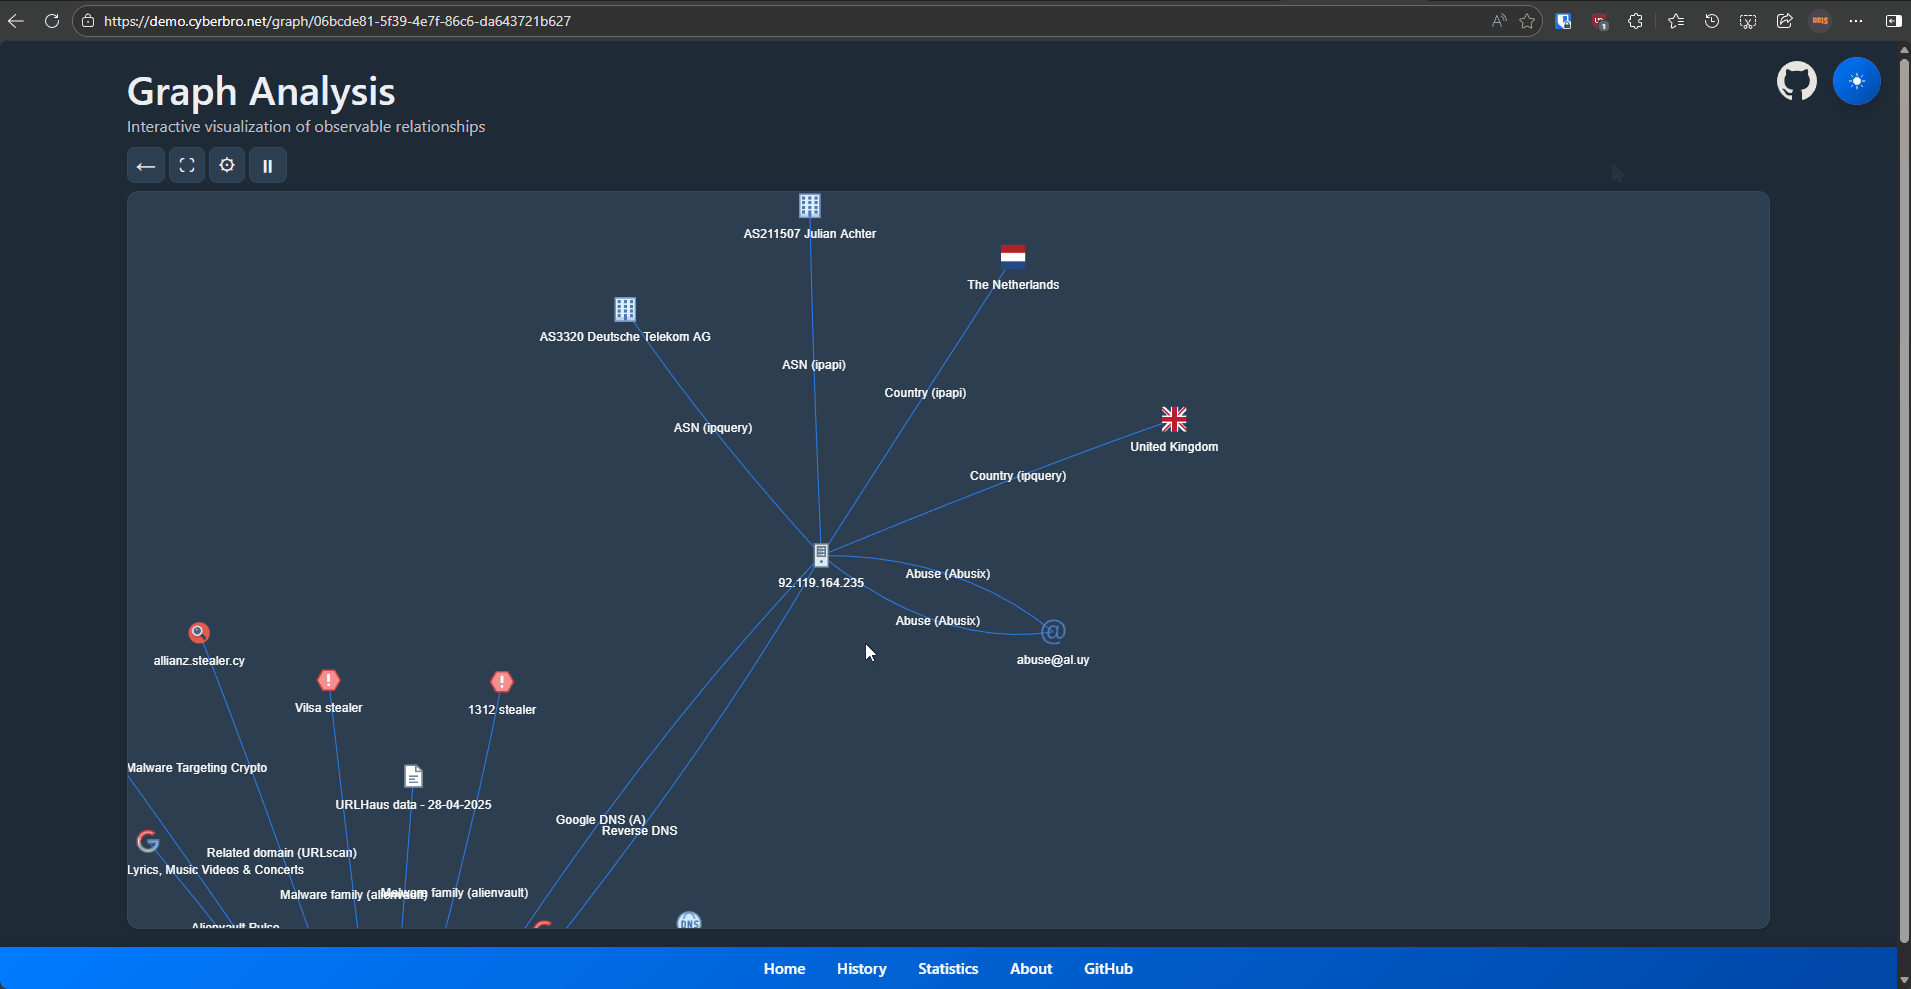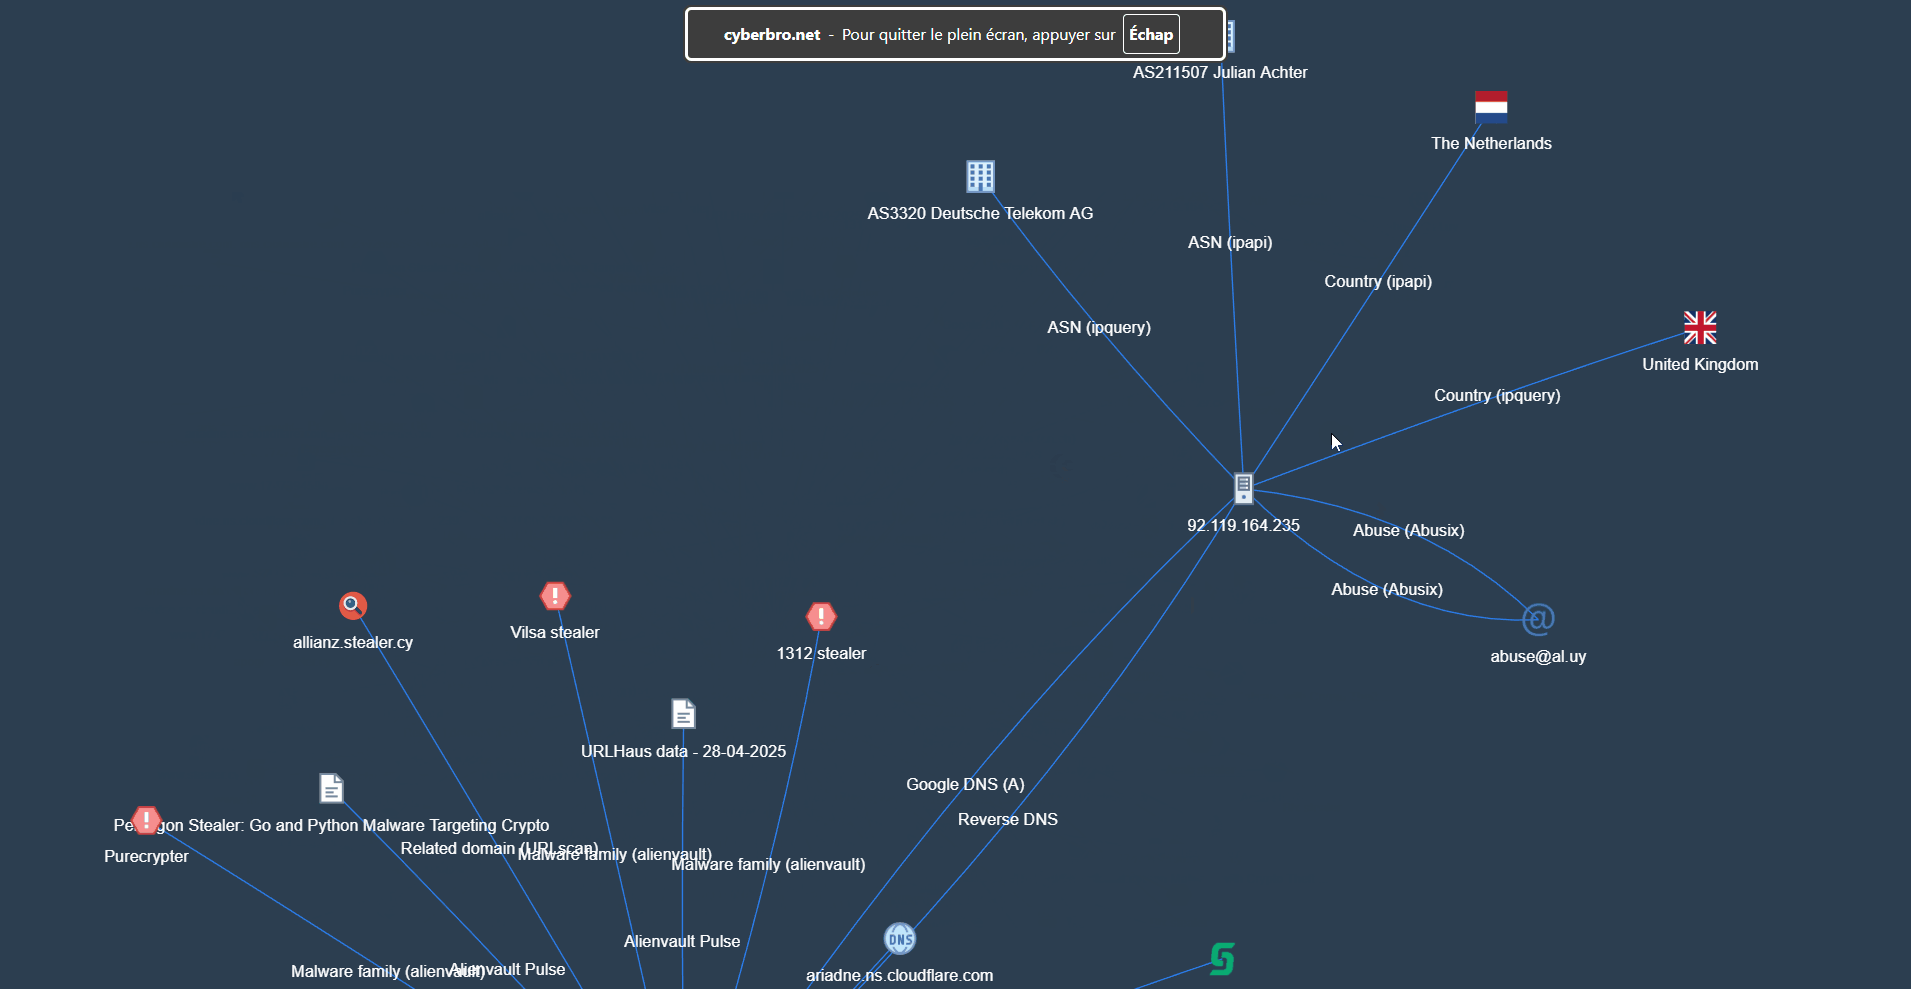
功能
- 轻松输入:粘贴原始日志或 IoC——自动解析和提取。
- 多服务检查:跨众多威胁情报服务对 IP、哈希、域名、URL 和 Chrome 扩展 ID 进行信誉查询。
- 全面的报告:高级搜索、过滤以及导出为 CSV/Excel。
- 快速处理:多线程以提升速度。
- 自动关联:通过反向 DNS 和 RDAP / Whois 发现相关域名、URL 和 IP。
- 准确的域名与滥用信息:RDAP / Whois 和滥用联系人查询。
- 集成:Microsoft Defender for Endpoint、CrowdStrike、OpenCTI、Grep.App、Hudson Rock 等。
- 代理与存储:支持代理,结果存储在 SQLite 中。
- 历史与图表:分析历史和实验性图表视图。
- 缓存:缓存以加快重复查询(在多引擎级别启用,而非每个引擎)。
Cyberbro 的独特之处
- 对初学者友好:适合所有技能水平。
- Chrome 扩展 ID 查询:从 ID 获取扩展名称和 CTI 数据。
- 轻量级部署:设置和使用简单。
- 高级 TLD 提取:准确的根域名检测,以实现更好的查询。
- 务实的数据收集:使用 GitHub 和 Google 查找被忽视的 IoC。
- CTI 报告集成:从 IoC.One 获取与 IoC 相关的报告。
- EDR 集成:针对您自己的安全工具(MDE、CrowdStrike)检查可观测对象。
快速开始 - TL;DR
[!TIP] 如果您比较懒,您需要 Docker。
执行git clone;将.env.sample复制为.env;docker compose up然后访问localhost:5000。没错,就是这样!
快速开始
- 首先,克隆仓库
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
编辑配置文件(必需)
cp .env.sample .env
[!NOTE] 没有 API 密钥?没问题,只需将
.env.sample复制为.env并将可选值留空。如果使用代理请小心。
您将能够使用所有免费引擎!
- 在
.env文件中填写值(包括代理,如果需要)。
[!WARNING]
.env包含敏感机密,绝不能提交。 对于生产/团队部署,请使用 SOPS、Vault 或等效的机密管理器工作流。
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] 从版本
v0.13.0开始,Cyberbro 不再支持secrets.json和/config页面。参见讨论 165。
如果您已有旧版secrets.json,请使用以下命令将其转换为.env:python3 scripts/secrets_json_to_env.py
请参阅文档中的部署高级选项。
启动应用
懒人简易方式 - 使用 docker
[!WARNING] 请确保您安装的是
compose插件,即使用docker compose而非docker-compose。 在 Docker 中,即使您本地的.env设置了FLASK_HOST=127.0.0.1,应用在容器内也会绑定到0.0.0.0。
docker compose up # use -d to run in background and use --build to rebuild the image
- 访问 http://127.0.0.1:5000 并尽情享用。
别忘了在构建镜像前编辑
.env。
请参阅文档中的部署高级选项以获取所有 Docker 部署选项。
传统方式
- 克隆仓库并安装依赖。
在安装依赖之前,您可能需要创建一个 venv。
pip install -r requirements.txt
- 使用
gunicorn运行应用(干净模式)。
gunicorn -c prod/gunicorn.conf.py app:app
- 以开发模式运行应用。
python3 app.py
截图
查看所有截图
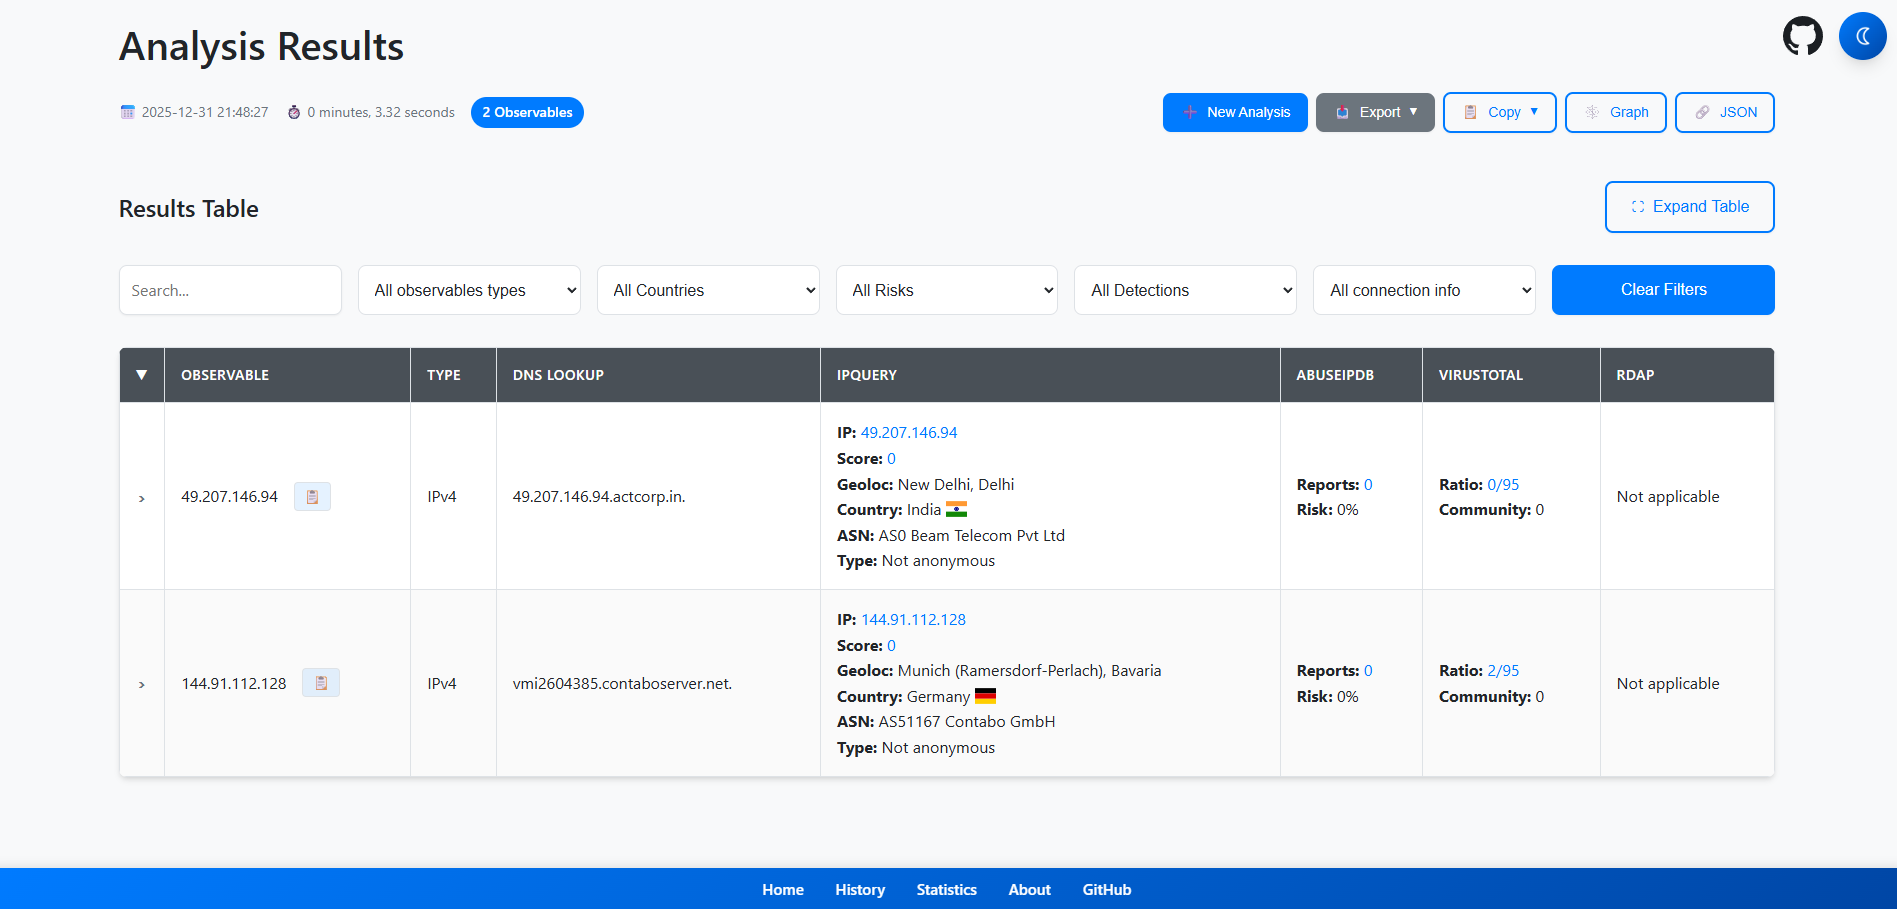
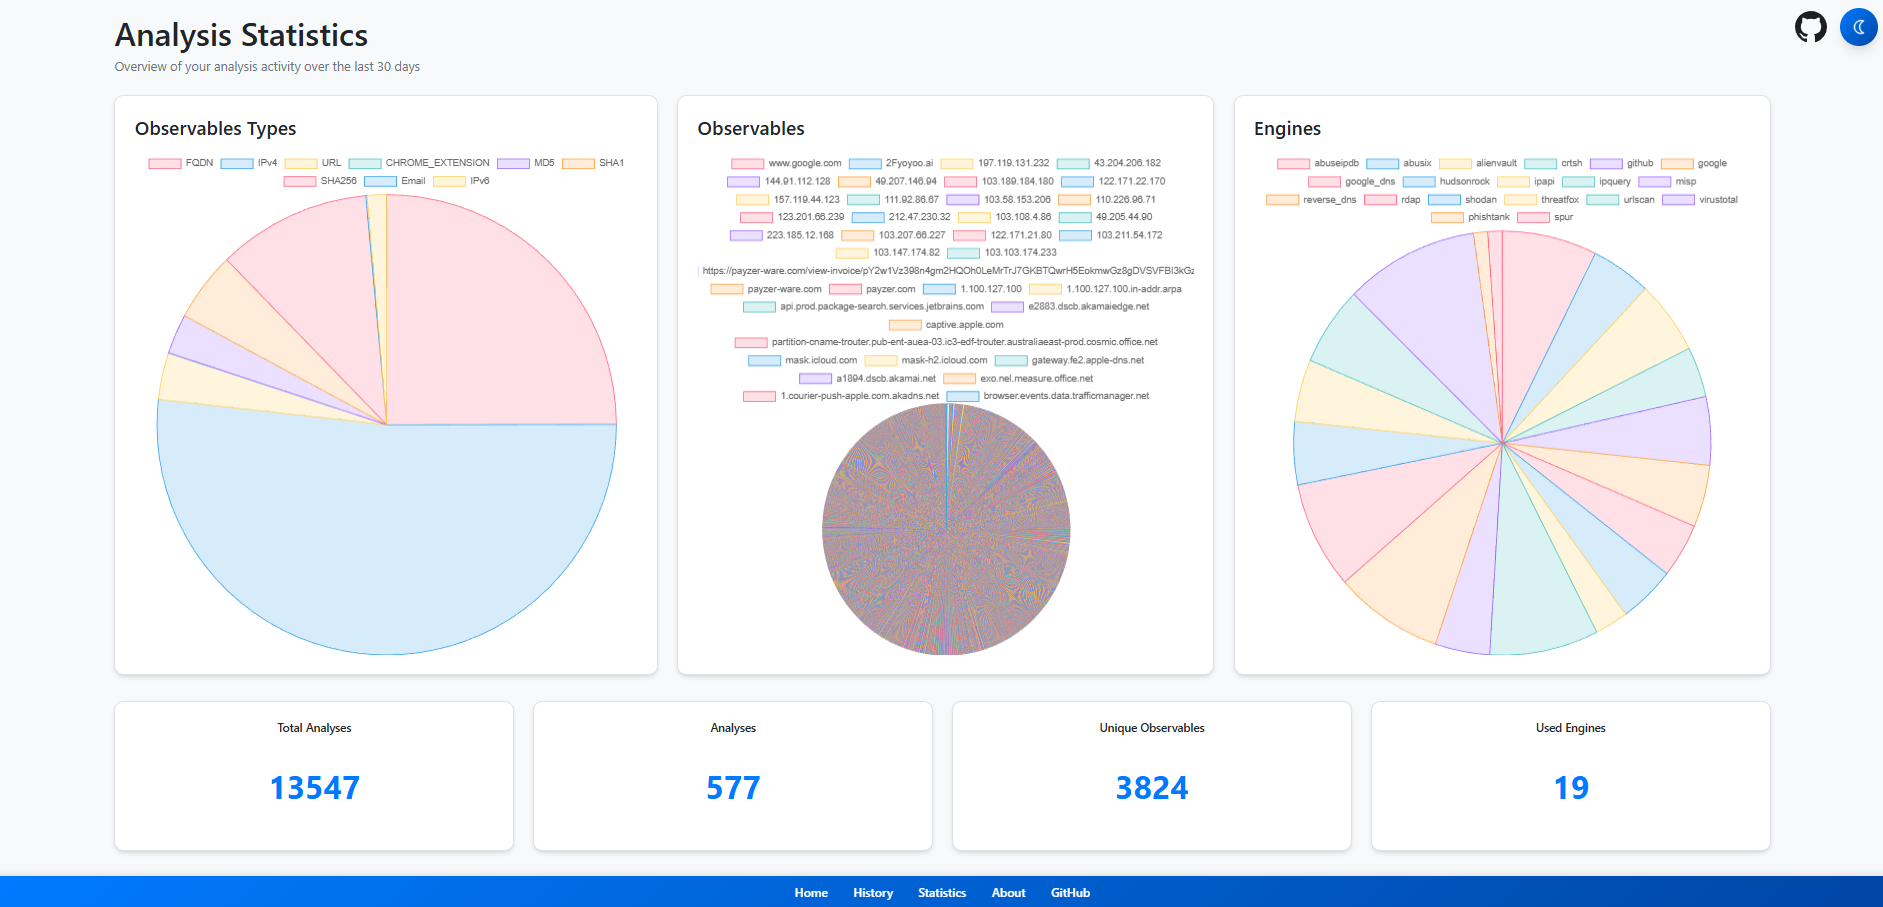
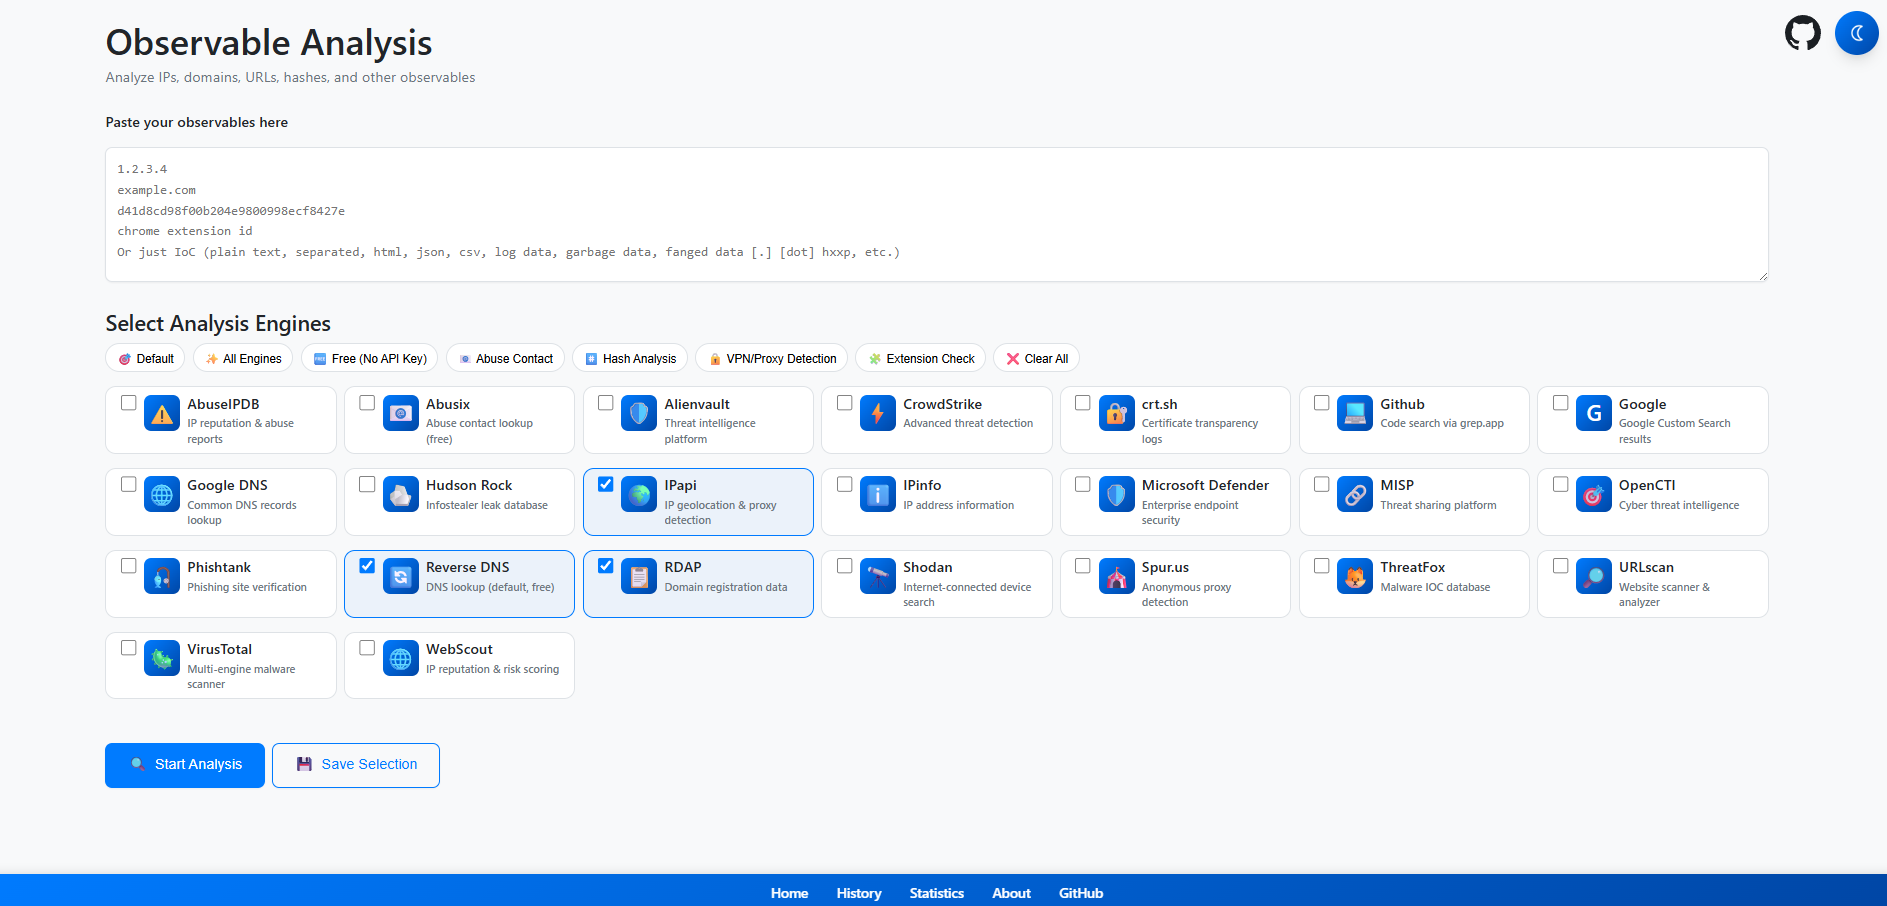
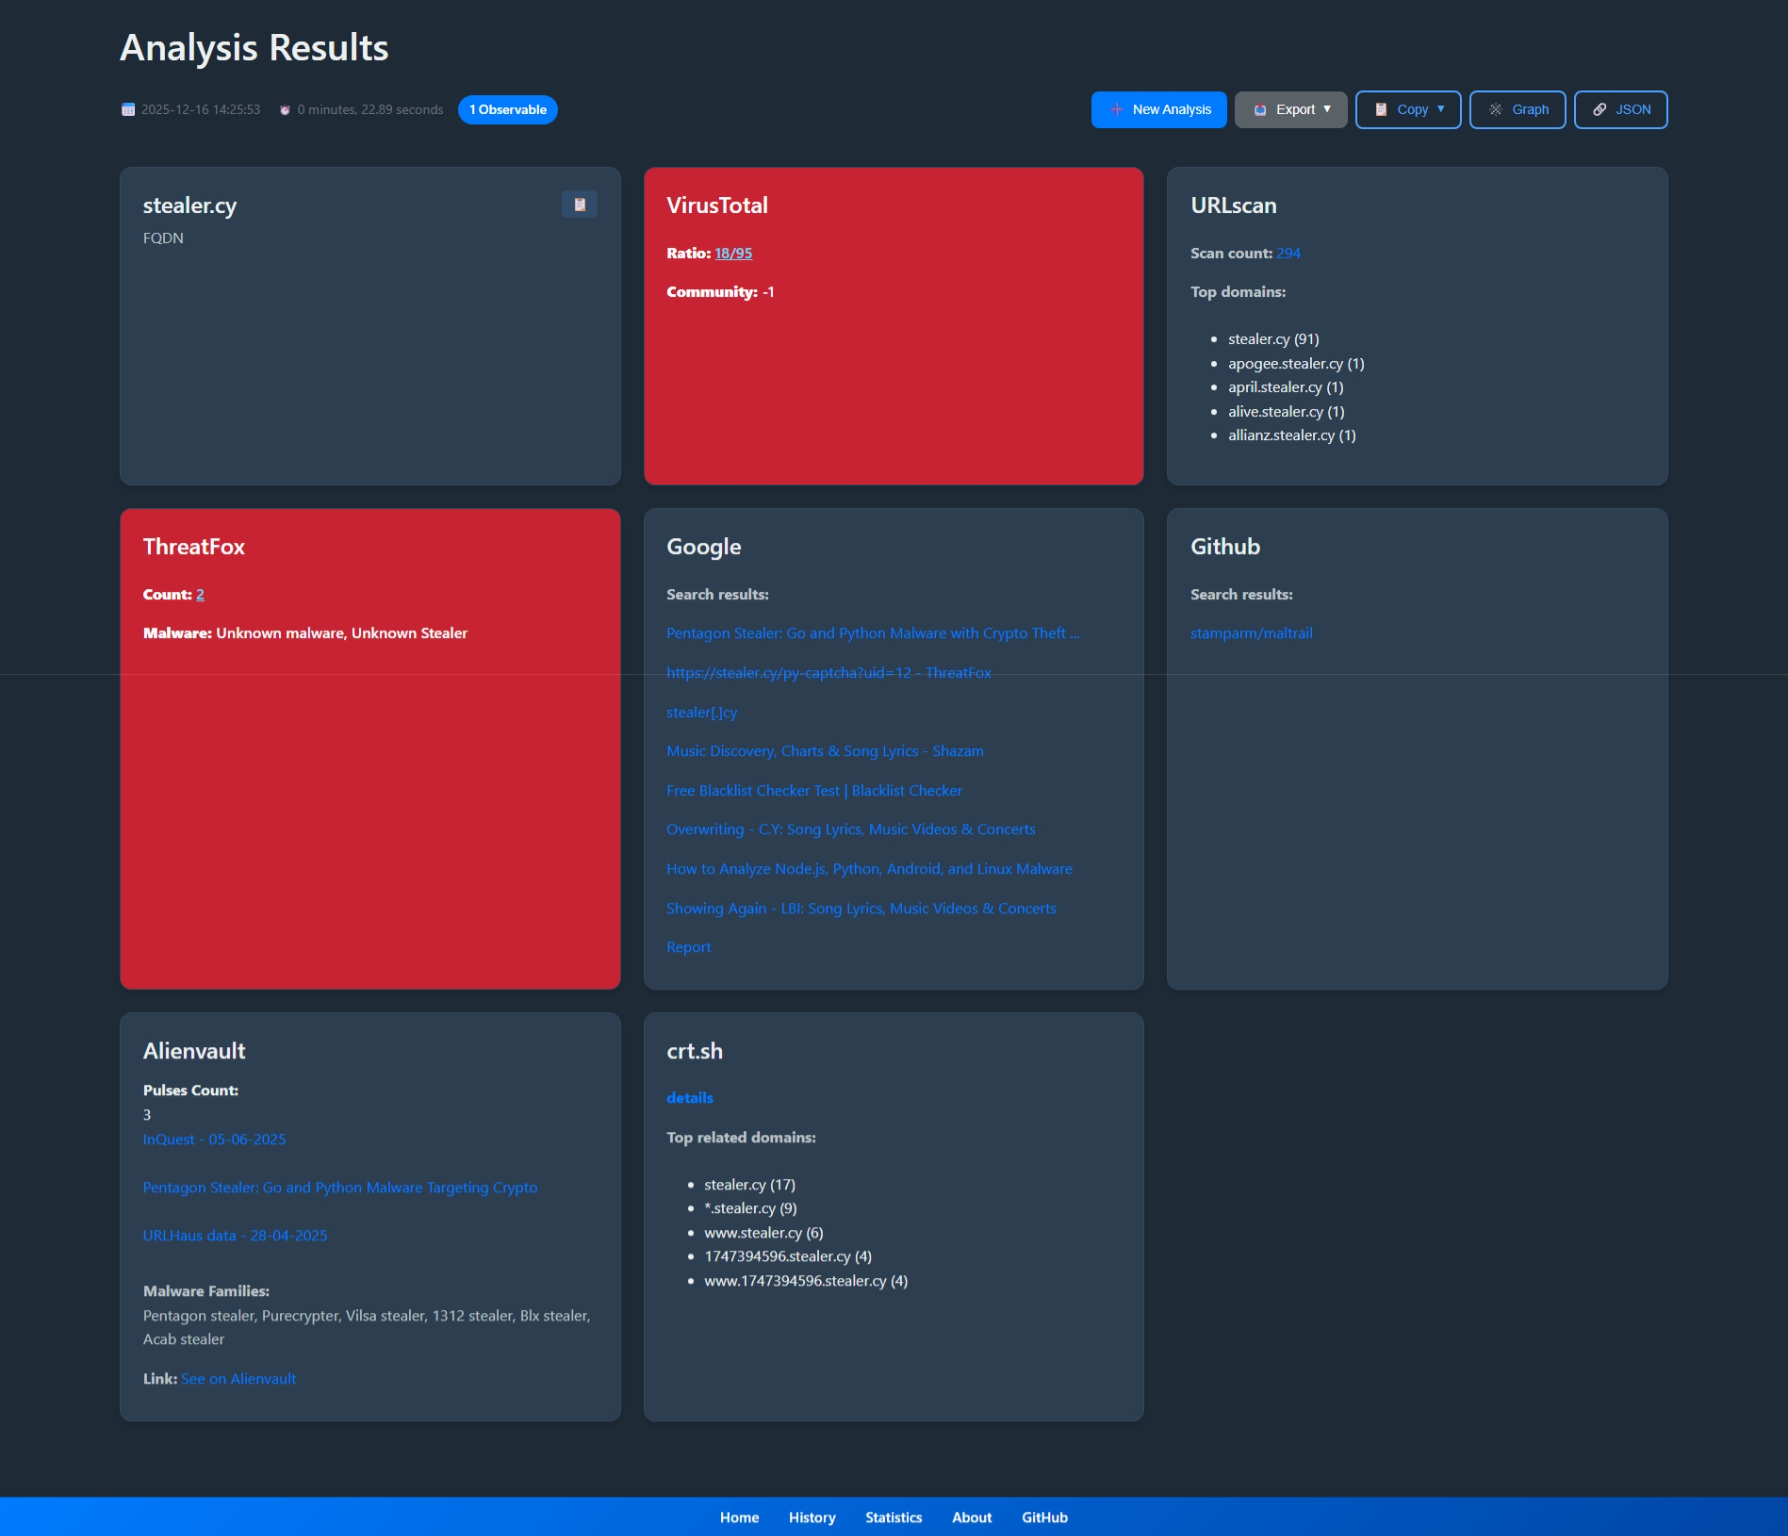
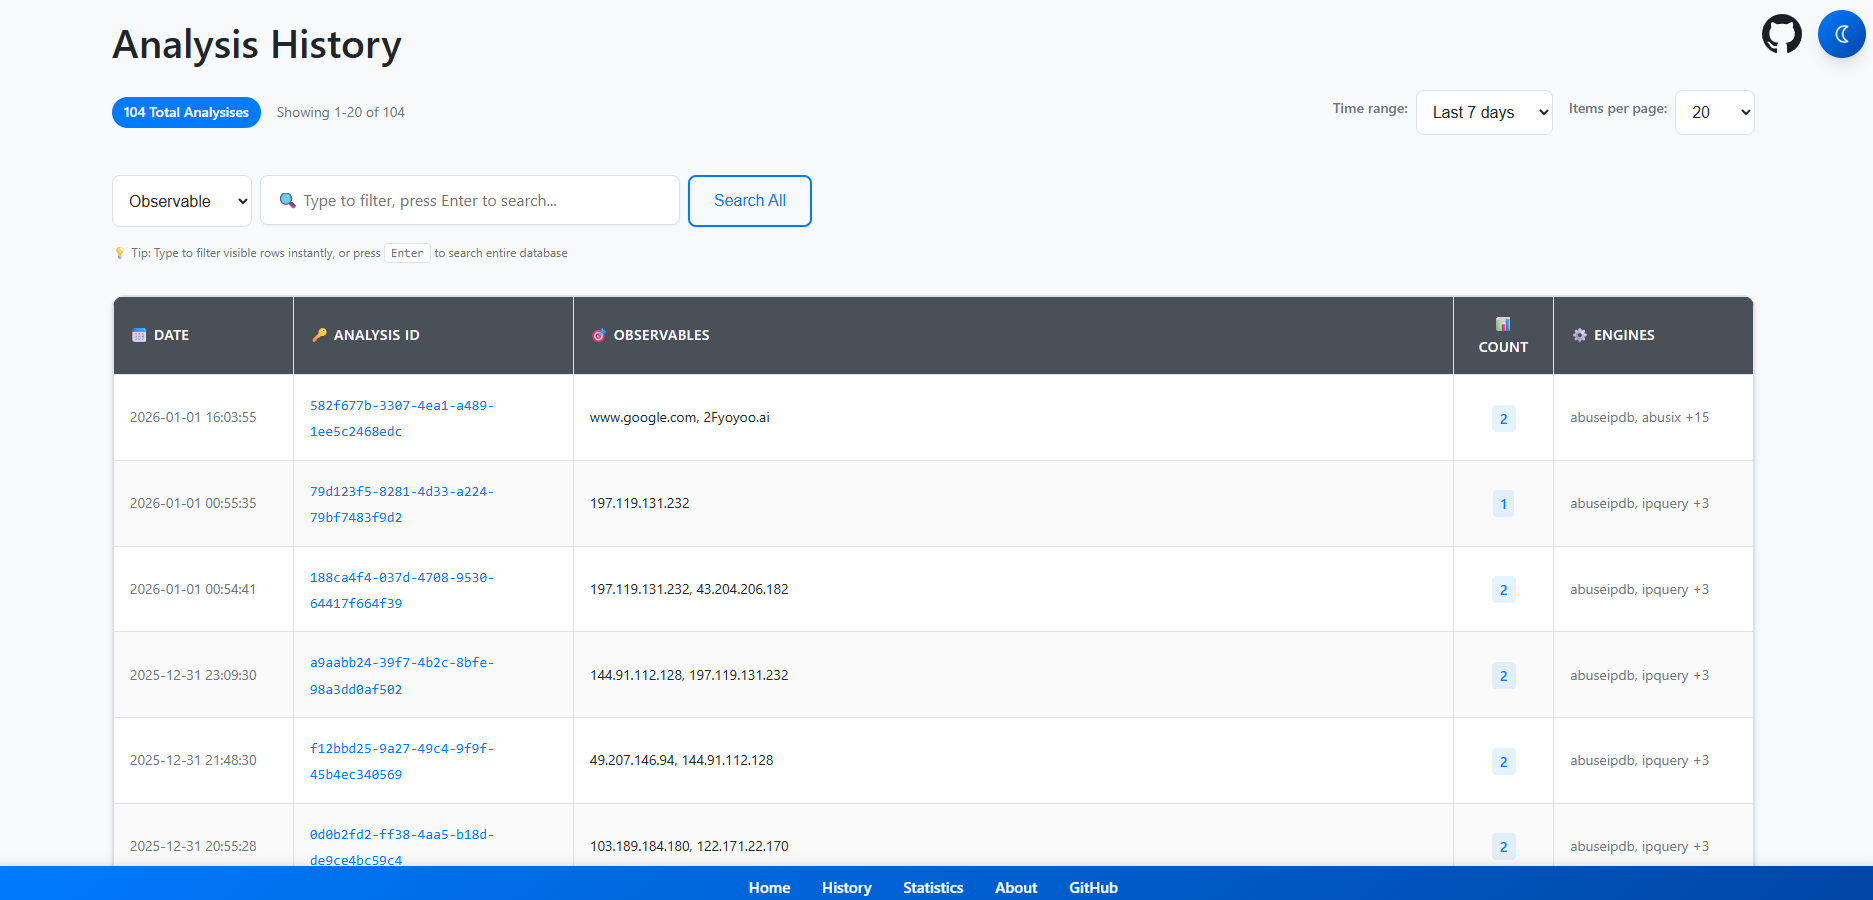
[!CAUTION] 如果您打算在生产环境中使用它,请使用配置良好的反向代理 + WAF 以防止安全问题。
Cyberbro 浏览器扩展


Cyberbro API
- API 位于
/api/,可通过 GUI 或命令行访问。
目前有 3 个端点:
/api/analyze- 分析文本并返回分析 ID(JSON)。/api/is_analysis_complete/<analysis_id>- 检查分析是否完成(JSON)。/api/results/<analysis_id>- 检索先前分析的结果(JSON)。
curl -X POST "http://localhost:5000/api/analyze" -H "Content-Type: application/json" -d '{"text": "cyberbro.net", "engines": ["reverse_dns", "rdap_whois"]}'
{
  "analysis_id": "e88de647-b153-4904-91e5-8f5c79174854",
  "link": "/results/e88de647-b153-4904-91e5-8f5c79174854"
}